
92:AAIF开源项目agentgateway研究实践-Agent 流量需要新网关吗?
01、现场:三套网关各管一段
我在企业里看到的典型状态是:普通 API 走一套网关,LLM 调用走模型网关,MCP 工具再挂一个 Proxy。
三套东西各自有鉴权、限流、日志和证书,治理规则重复,故障定位要跨三个控制台。
业务方只想问一句:Agent 调模型、调工具、调另一个 Agent,能不能在同一个入口被看见、被约束?
agentgateway 就是冲着这个问题来的。官方仓库把它描述为面向 Agentic AI 的开源代理,覆盖 agent 到 LLM、agent 到工具、agent 到 agent 三类通信。
但“统一入口”不等于“统一编排”,这条边界必须先划清。
02、拆题:网关管连接,不管任务
agentgateway 的定位是 Proxy/Gateway,提供控制面与代理数据面。
它在通用 HTTP/gRPC 代理之上,增加 LLM Provider 路由、MCP Server 聚合和 A2A 代理能力。
它不负责 Agent 的目标规划、长期记忆和业务流程状态,这些属于 Agent Runtime 或编排层。
所以问题不是“要不要新网关”,而是“哪些职责应该收敛到网关这一层”。
我的判断是:连接、协议转换、身份、策略执行、可观测性收敛;任务状态、工具选择决策、多步规划留在编排层。
03、原理:控制面到数据面的链路
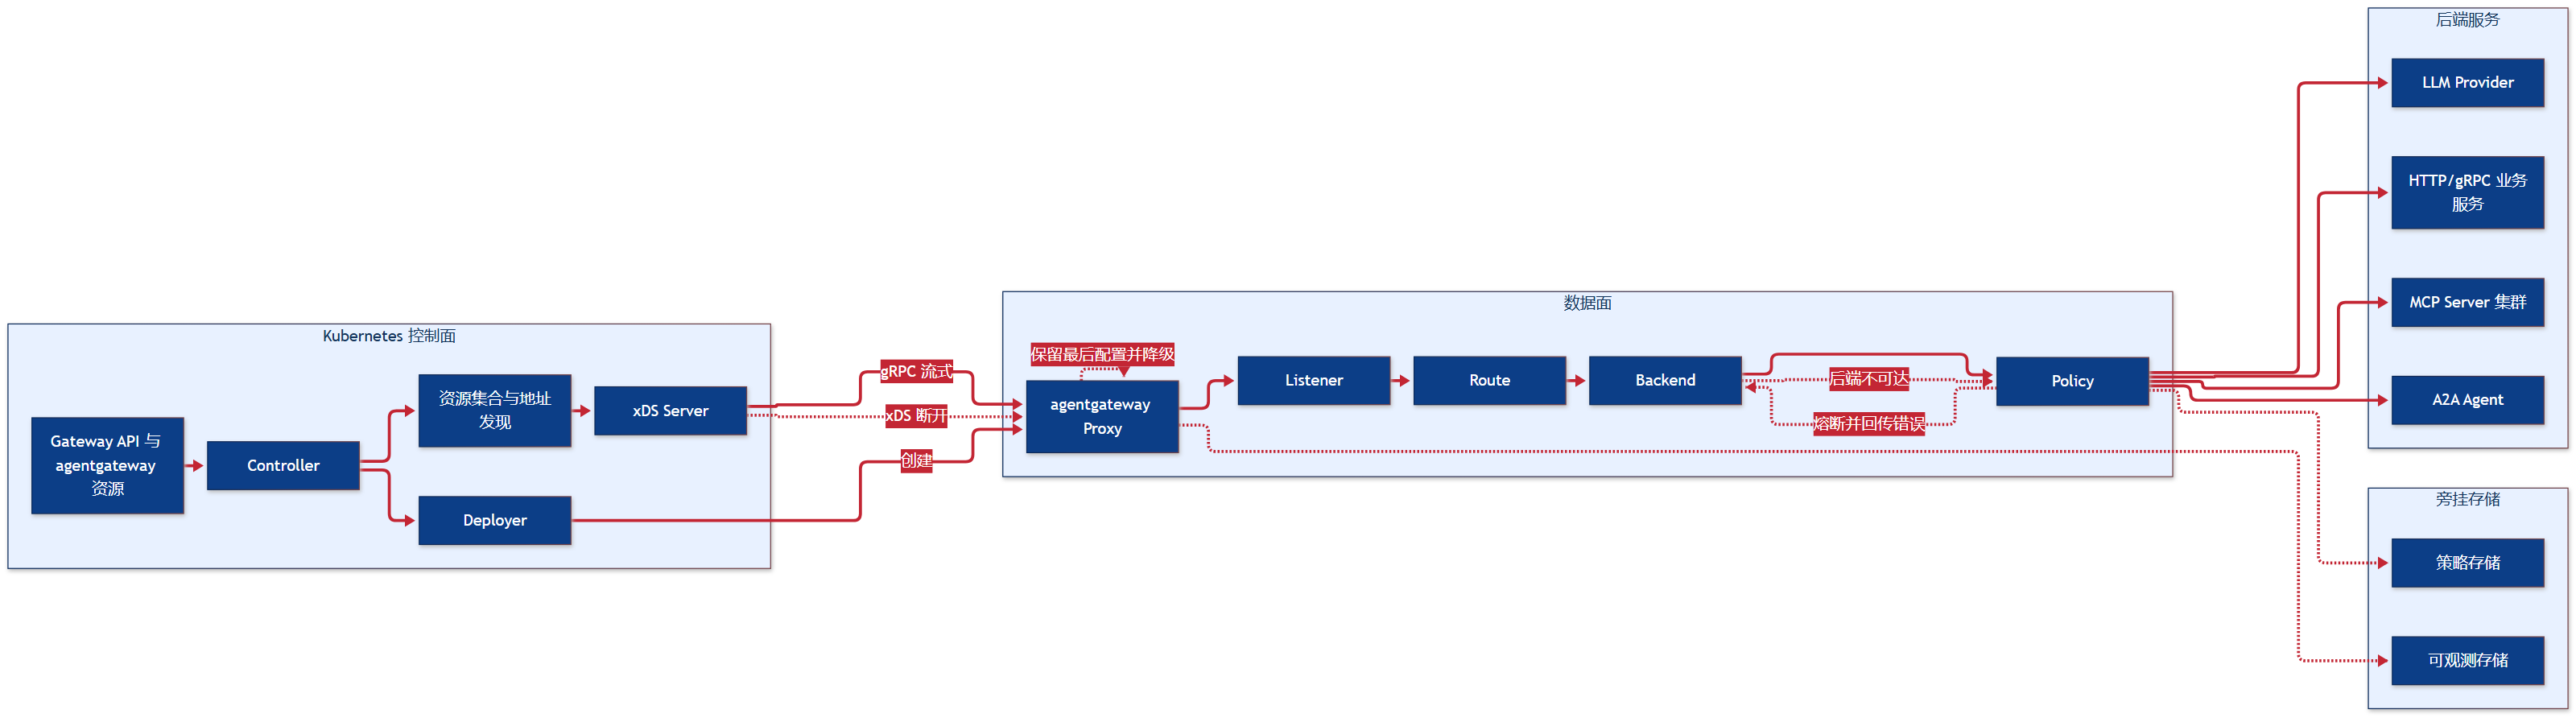
Kubernetes 模式下,控制器监听 Gateway API 与 agentgateway 自定义资源。
Gateway、Route、Backend、Policy 这些声明式对象被转换为运行配置,内部集合处理资源关联与地址发现。
随后 xDS Server 通过 gRPC 流式连接向数据面发送增量配置,Deployer 负责为 Gateway 创建代理工作负载。
数据面的 Proxy 把配置载入内存表示,按 Listener、Route、Backend、Policy 匹配请求并转发。
通用能力包括负载均衡、超时、重试、TLS、限流、授权;AI 侧则是 LLM Provider 路由、MCP 虚拟 Server 聚合、A2A 代理。
04、取舍:三种配置来源别混用
Standalone 模式用本地 YAML/JSON 文件,文件变化可触发热加载。
Kubernetes 模式由控制面通过 xDS 下发,具备资源关联和地址发现能力。
Static 配置用于进程级端口、日志等启动参数,不参与路由语义。
三者映射到同一运行时模型,但控制面能力不同。把 Standalone 当成“轻量版 Kubernetes”是常见误判。
与 Agent Router 类方案比较时,后者常围绕 Envoy ExtProc 做 Token 计量与路由决策,强在模型侧成本与配额链路。
agentgateway 的差异在于通用代理能力、协议覆盖广度(HTTP、gRPC、MCP、A2A)和声明式控制面模型。
两者不是简单替代关系:已有 Envoy 体系且只关心模型计量的团队,扩展 ExtProc 更顺;需要统一 MCP 与 A2A 入口的团队,独立网关更清晰。
05、架构:一次工具调用的跨角色流转
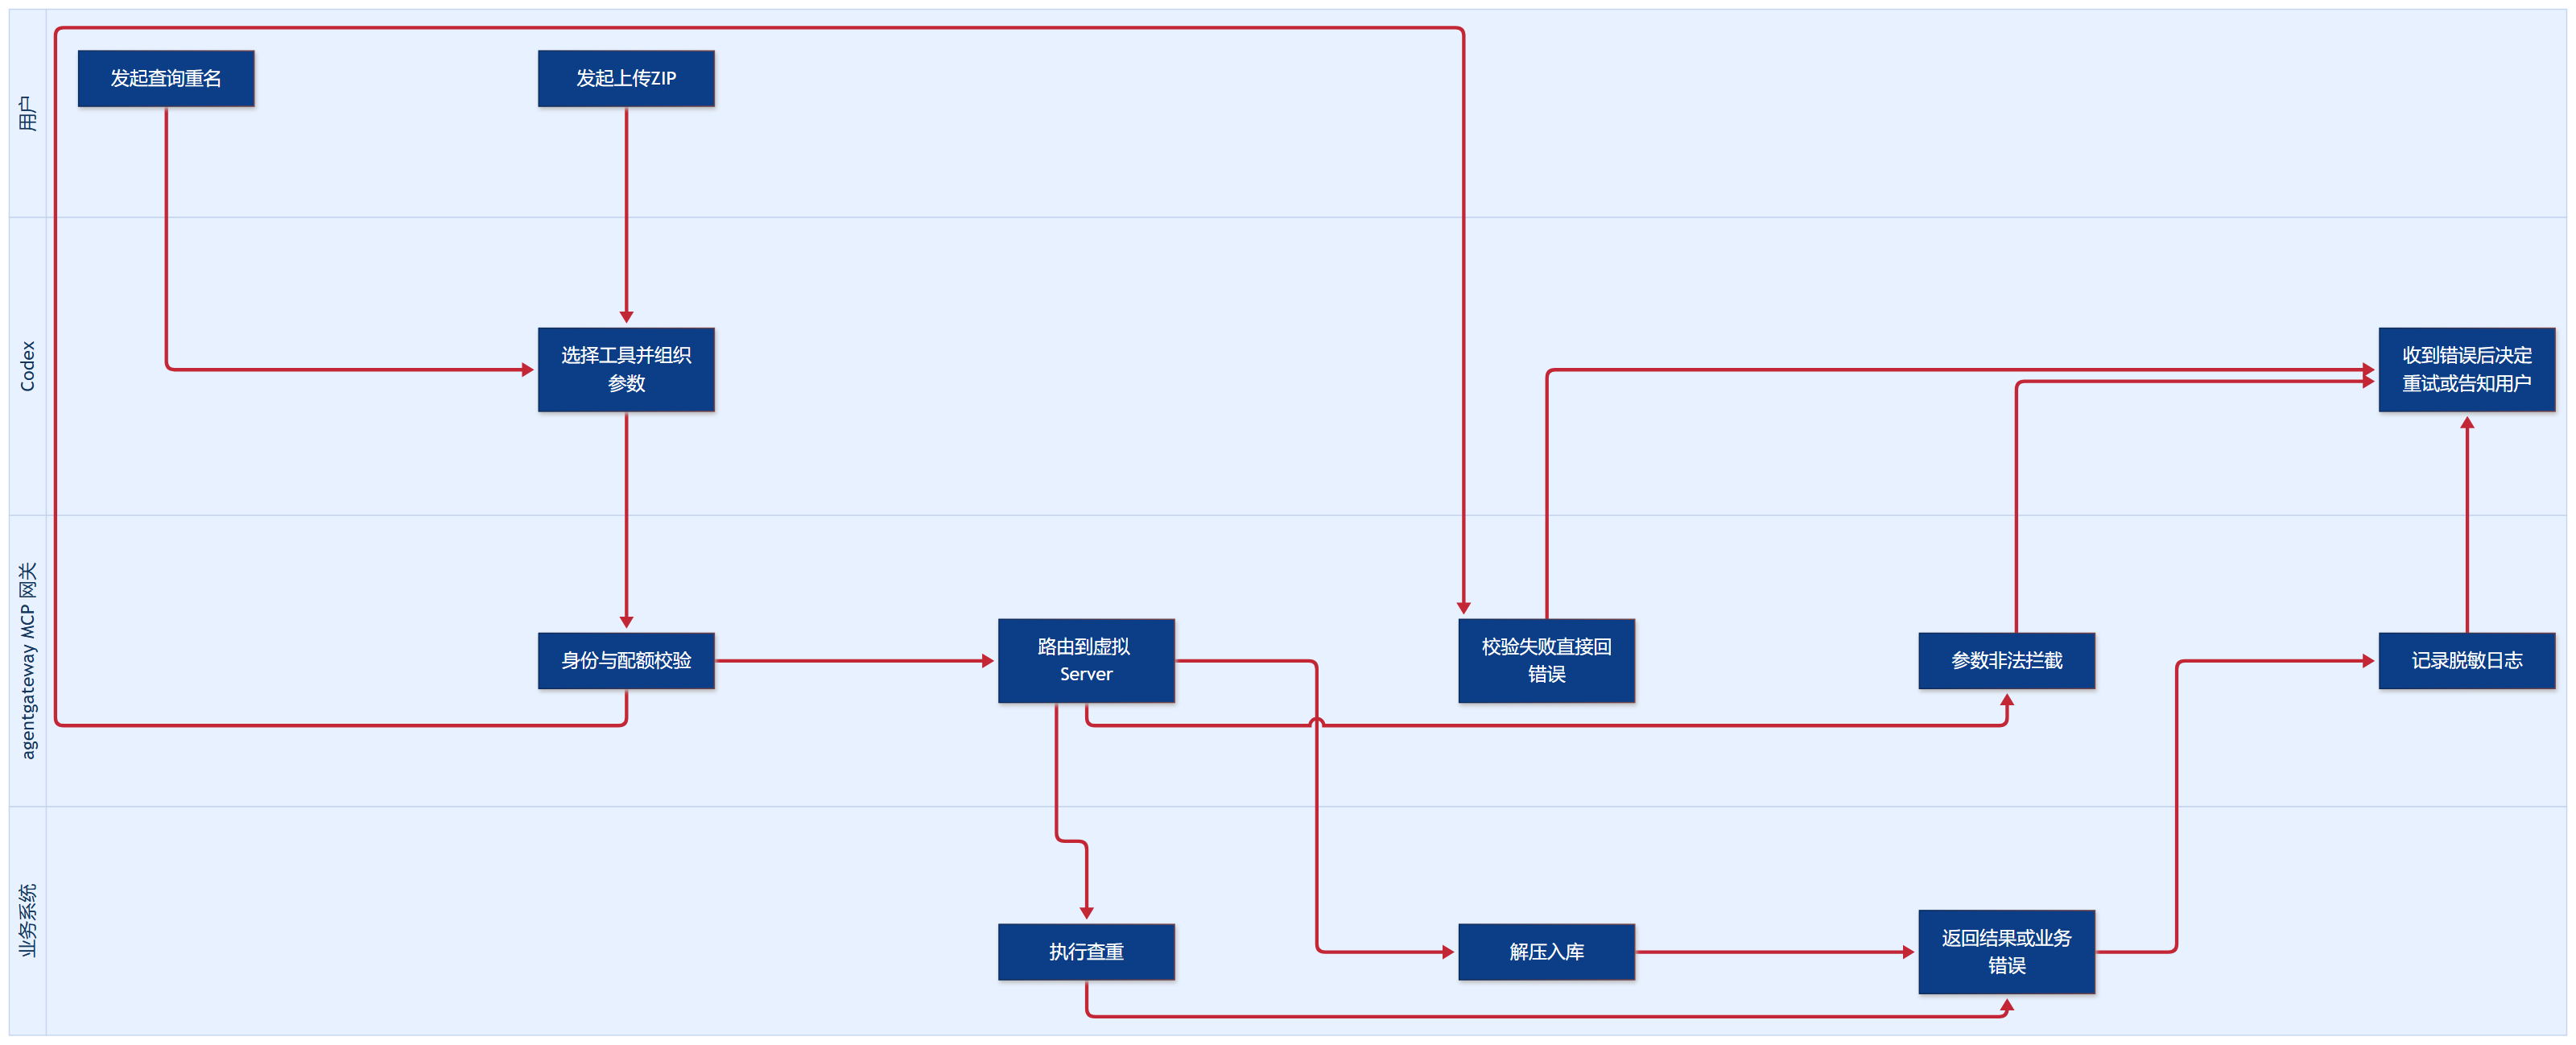
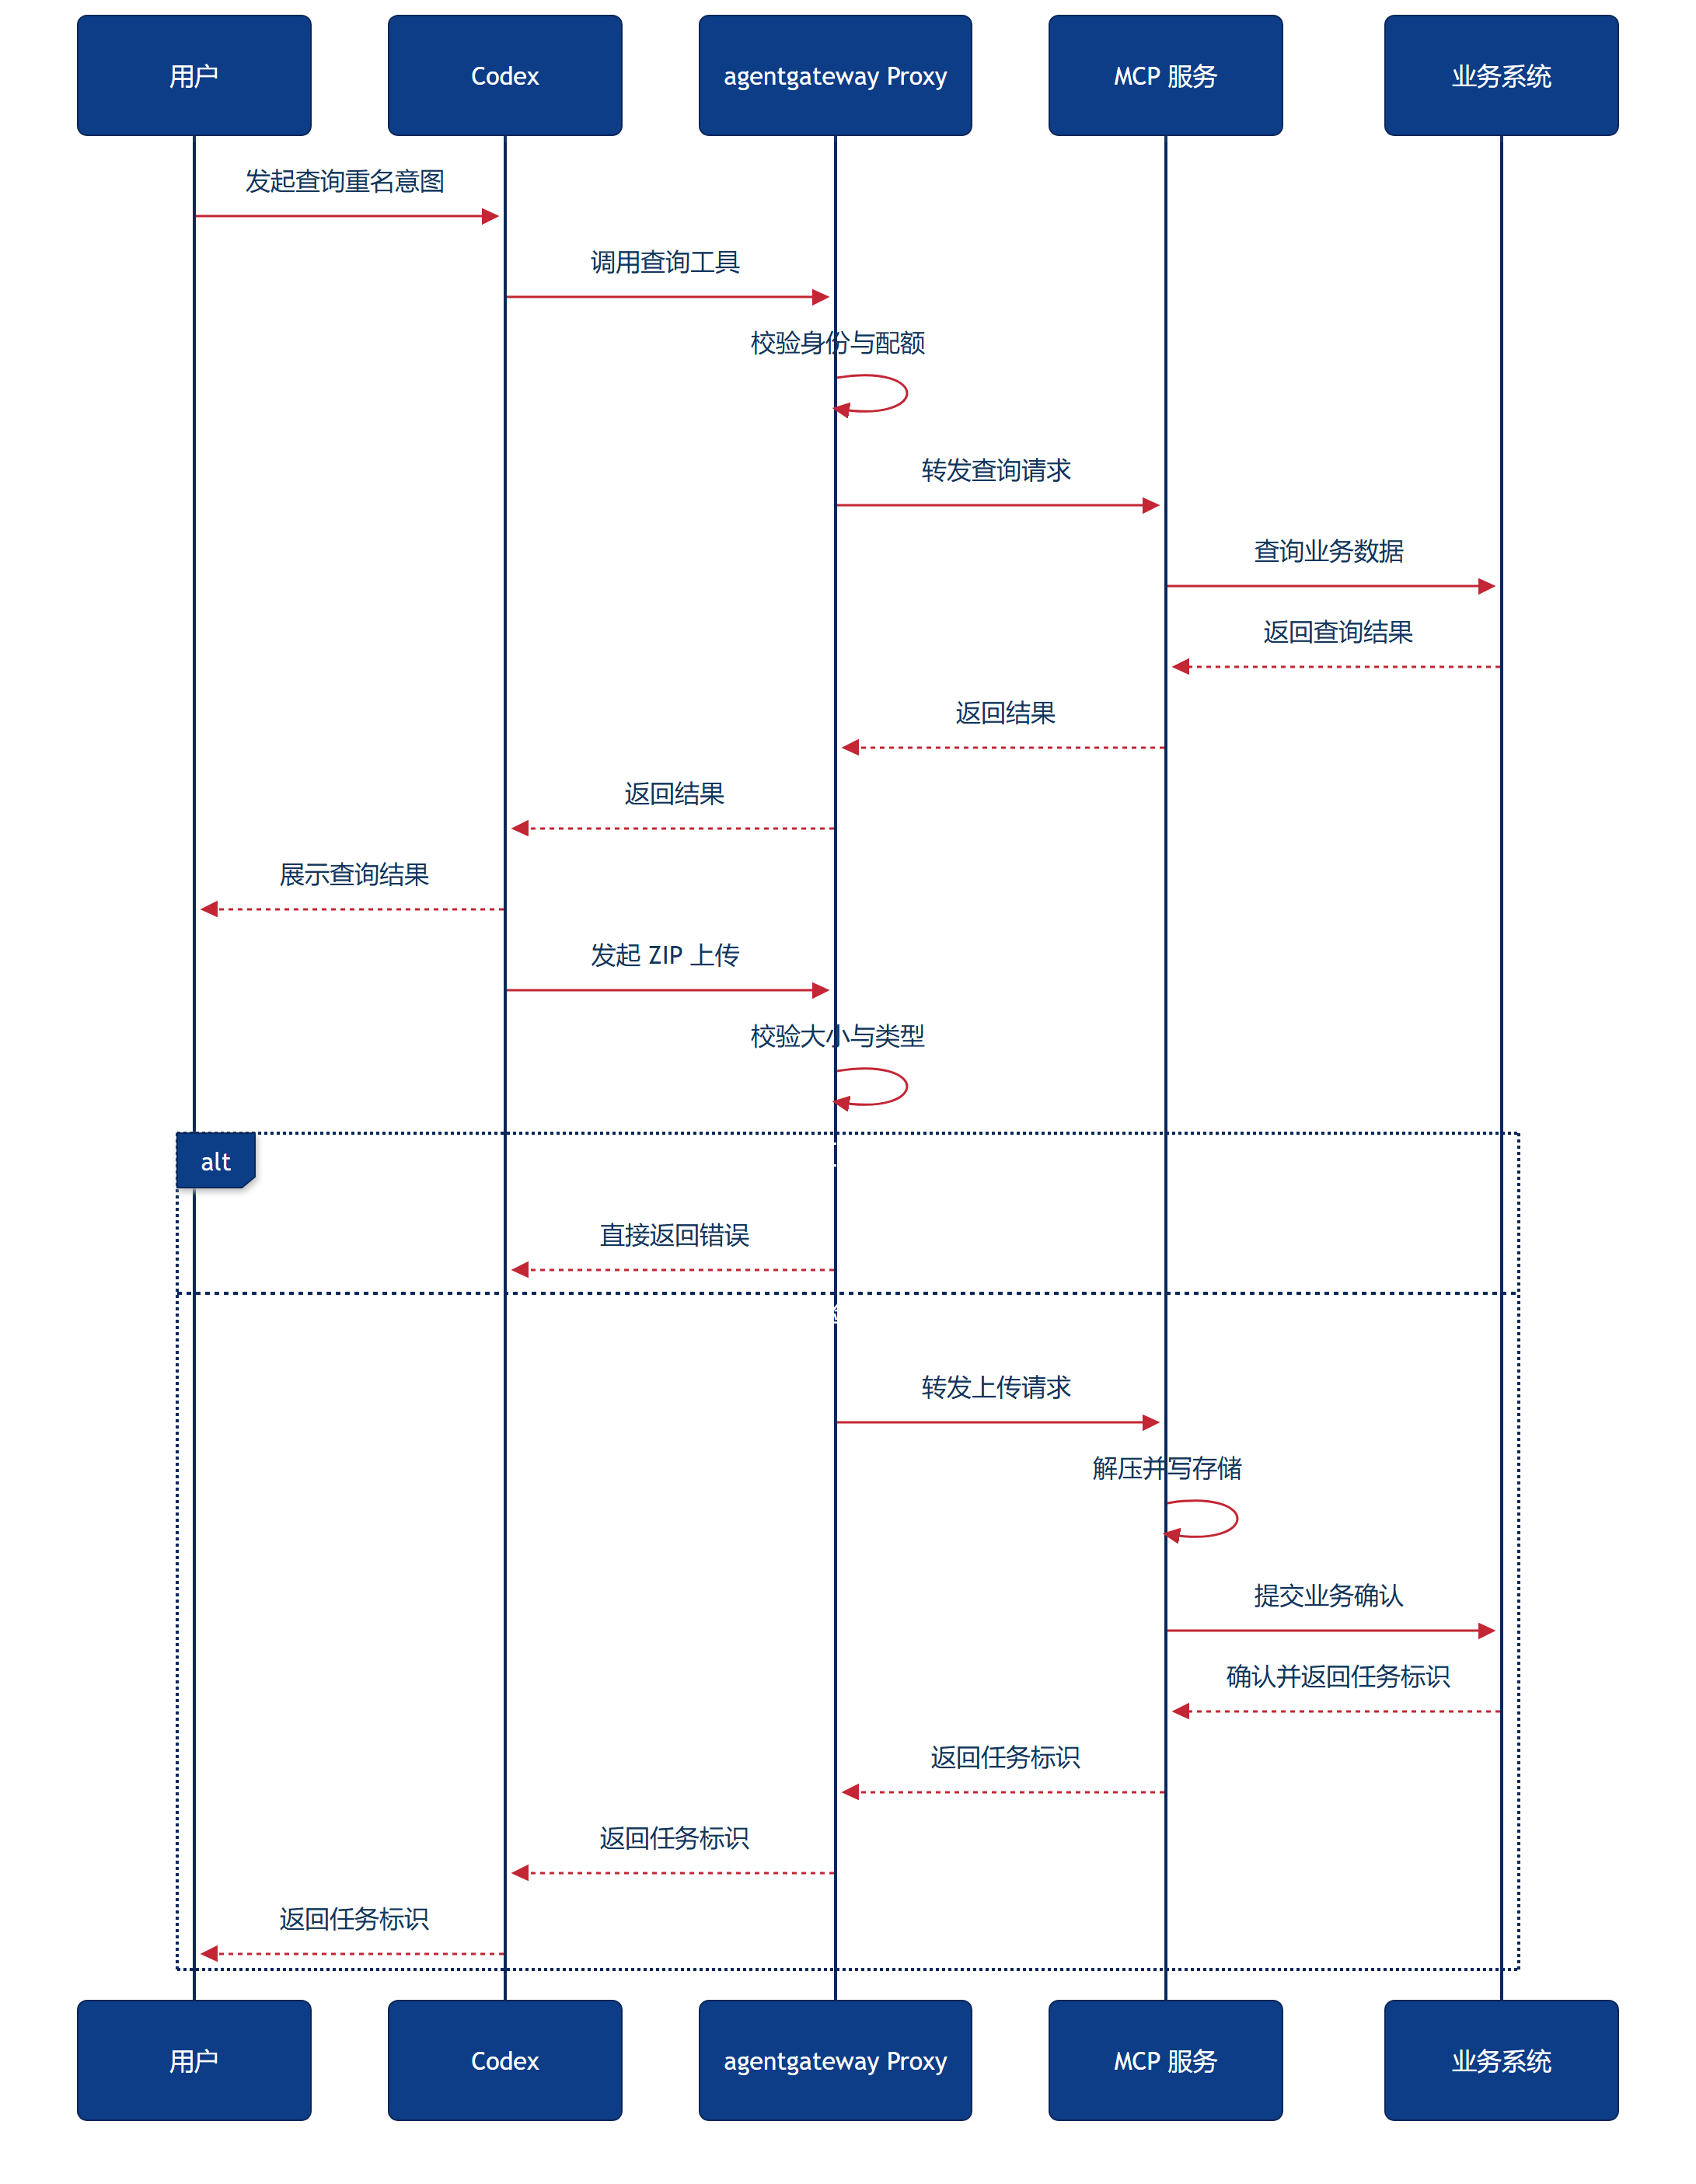
以“查询文章重名”和“上传 ZIP”两个 MCP 工具为例,看职责如何分布。
用户发起意图,Codex 侧决定调用哪个工具并组织参数,MCP 服务做输入校验和业务调用,业务系统返回结果或错误。
网关在这一链路里做的是:识别 MCP 会话、按 Policy 校验身份与配额、把请求路由到对应虚拟 Server、记录脱敏日志。
它不判断“该不该查重名”,也不保存上传任务的中间状态。
06、实战:Docker PoC 与端口陷阱
官方 Docker 文档示例使用 cr.agentgateway.dev/agentgateway:v1.7.0,把可写目录挂载到 /config,映射 4000 端口。
首次启动会生成配置文件和 SQLite 数据库,UI 通过 localhost:4000/ui 访问。
镜像版本只是文档示例,不代表永久最新版本,落地前应核对当前发布说明。
常见陷阱:容器内 admin UI 默认监听 loopback 的 15000 端口,单纯发布该端口通常无法从宿主机访问。
使用自动生成配置时,应从 Gateway 暴露的 4000 端口访问 UI;自定义配置则需显式配置 UI gateway 和数据库。
07、复盘:生产验收清单
PoC 跑通不等于可上线。我通常按下面几组验收。
控制面可用性:控制器重启后配置能否收敛,xDS 增量更新是否只推送变化部分。
安全面:证书轮换、身份策略生效、日志脱敏是否覆盖 prompt 与工具参数。
稳定性:重试预算是否可控、后端熔断是否触发、租户隔离是否在路由与策略两层都成立。
运维面:配置热更新与回滚路径是否演练过,回滚后数据面是否残留旧路由。
这些项没有官方性能数字可引用,只能在自己的环境里测,不要拿别人的吞吐结论当验收标准。
08、洞见:商业化落在治理而非编排
企业真正愿意付费的,往往不是“又一个代理”,而是治理能力的收敛。
私有 Agent Gateway 解决的是入口合规与网络边界;工具联邦解决的是 MCP Server 数量膨胀后的发现与聚合。
统一身份让 Agent、工具、模型调用共享一套主体与授权模型;流量审计则回答“谁在什么时候调了什么工具、带了什么参数”。
这些能力都建立在网关是 Proxy 这一前提上。一旦越界去做任务编排,就会和 Agent 平台团队职责冲突。
09、小结
Agent 流量是否需要新网关,取决于你是否已经有三套割裂的治理面。
agentgateway 给出的答案是:用 AI-first 的通用代理统一连接与策略,把编排留给 Runtime。
选型时先分清 Standalone 与 Kubernetes 的控制面差异,再验证 xDS、证书、脱敏与回滚。
延伸阅读可查 agentgateway 官方文档的 Kubernetes 架构说明章节,核对控制面与数据面的职责划分。
Standalone 安装章节可核对 Docker 示例的挂载目录与端口约定。
升级章节可核对配置热加载与版本变更的注意事项。
GitHub 仓库 README 的功能列表可核对 LLM、MCP、A2A 三类能力的当前范围。

 浙公网安备 33010602011771号