
 内网对抗基石框架篇1:单域架构与环境搭建、信息收集
单域架构、域环境搭建与信息收集
一句话:内网对抗的第一步,是先搞清"目标处在什么网络环境、属于哪类域、域里有哪些成员"。
本文用图表 + 命令把单域这条主线理顺:工作组 vs 域 → 域形态 → 域内权限模型 → 环境搭建 → 信息收集。
示例 IP 统一为占位192.168.10.x,按实际网段替换;操作只在授权环境 / 靶机中进行。
0. 前置知识与工具(要点)
| 类别 | 要点 |
|---|---|
| 前置知识 | Windows 域基本概念;DNS 命名规则;本地账户 vs 域账户;组与权限的作用域 |
| 必备工具 | 虚拟机(至少 2 台:DC + 成员机);cmd / PowerShell 管理命令;dsa.msc(AD 用户和计算机) |
| 关键命令族 | Install-ADDSForest、Add-Computer、systeminfo、net、nltest、nslookup |
1. 工作组 vs 域:先分清两种网络组织方式
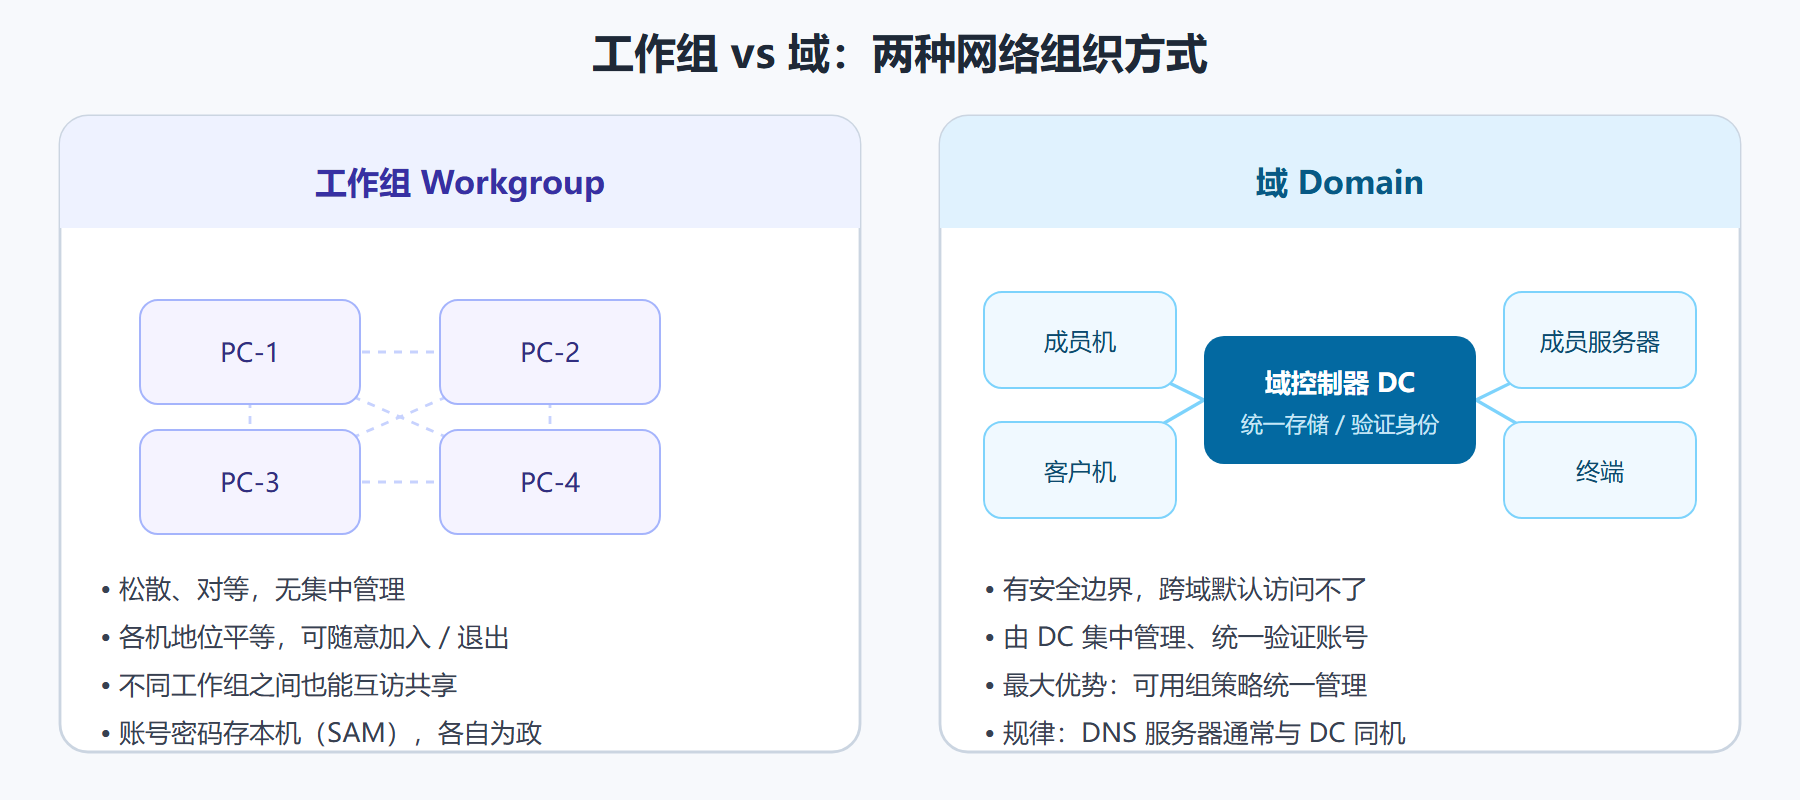
| 维度 | 工作组 | 域 |
|---|---|---|
| 管理方式 | 松散、对等,无集中管理 | 由域控制器(DC)集中管理 |
| 地位关系 | 各机地位平等,可随意加入 / 退出 | 有身份层级,加入受域策略约束 |
| 边界 | 不同工作组之间也能互访共享 | 有安全边界,跨域默认访问不了 |
| 账号存放 | 本机 SAM,各自为政 | 统一送到 DC 验证 |
| 最大优势 | 简单、即插即用 | 可用组策略(GPO)统一管理 |
一句话记忆:工作组是松散的"自由社团",域是有统一管理的"组织"。
2. 域形态总览:从小到大四种规模
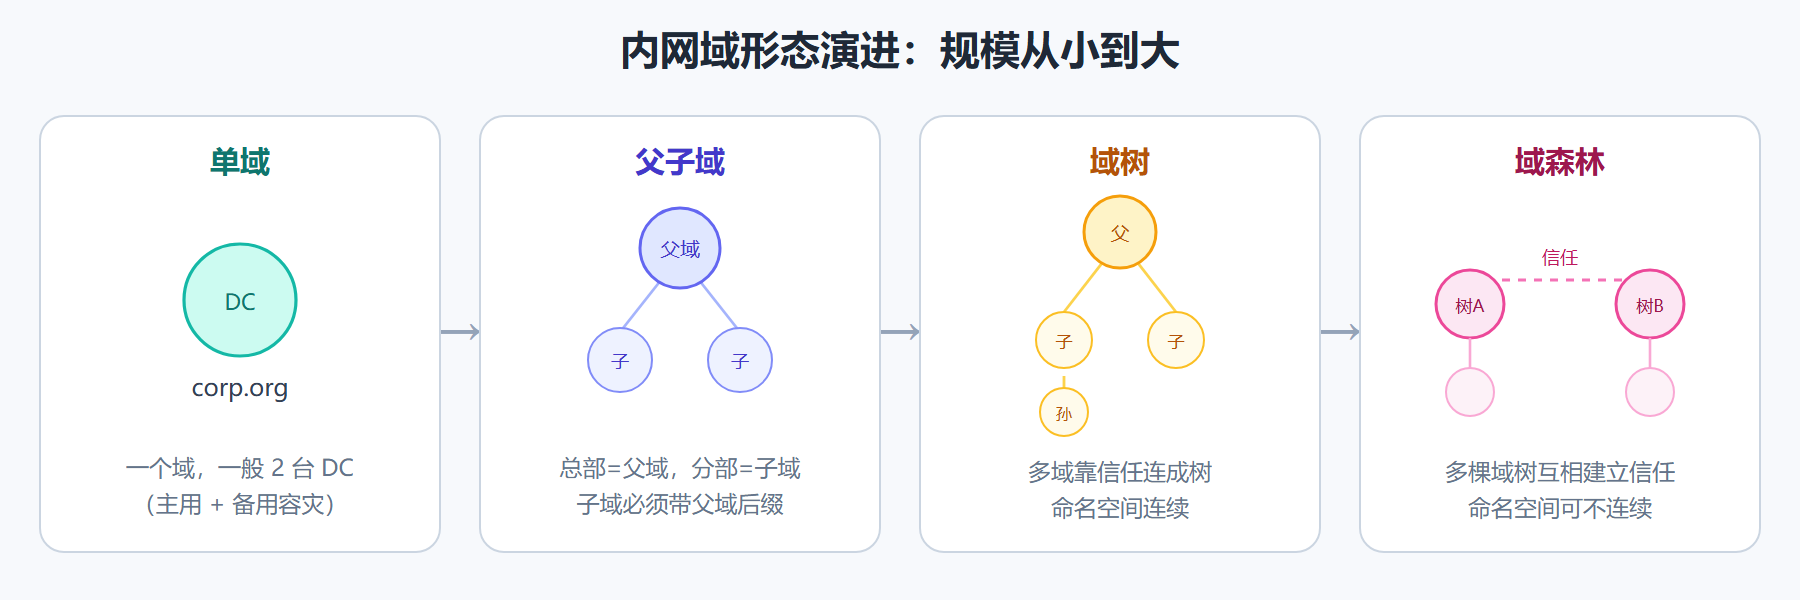
| 形态 | 说明 |
|---|---|
| 单域 | 网络里只有一个域,一般配 2 台 DC(主用 + 备用容灾) |
| 父子域 | 类比公司总部与分部:总部是父域,各分部是它的子域 |
| 域树 | 多个域通过信任关系连成的树状结构 |
| 域森林 | 多棵域树通过信任关系组成的集合 |
要点标注
- 域名用
.表示层次,越往右级别越高;子域只能用父域的名字作域名后缀(如sub.corp.org)。 - 父子域的好处:① 减小域之间的信息交互压力(域内不压缩、域间可压缩);② 不同子域可指定不同安全策略。
- 跨域访问必须先建立信任关系(Trust Relation)——它是把父子域连成树、把多棵树连成林的"桥梁"。
- DNS 服务器通常与 DC 同机 → 内网里找 DNS,往往就是在找 DC。
3. 域内权限模型:A-G-DL-P
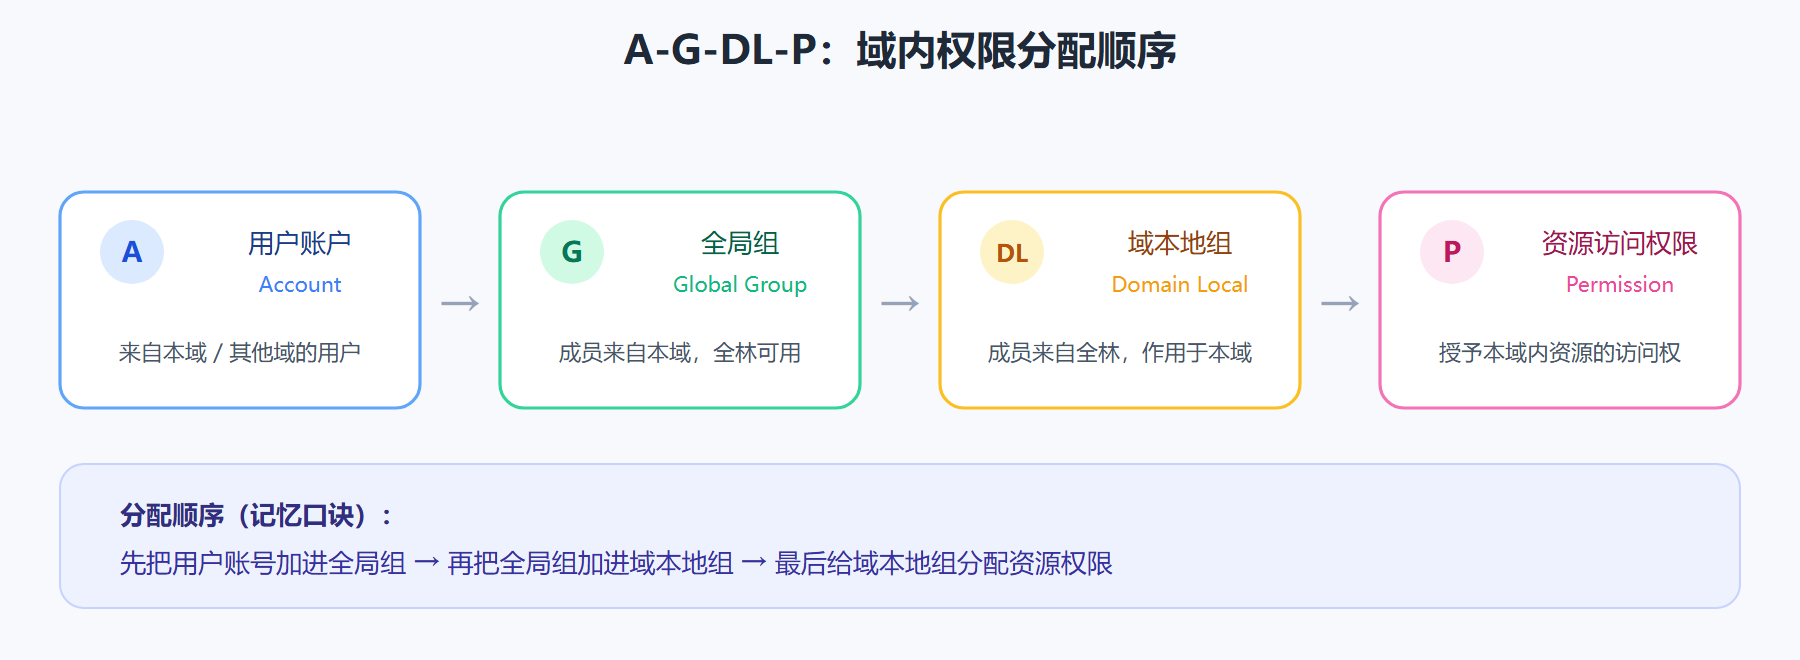
三种组的作用域
| 组类型 | 作用范围 | 说明 |
|---|---|---|
| 域本地组 | 成员来自全林,作用于本域 | 授予本域内资源的访问权限;不能嵌套在其他组中 |
| 全局组 | 成员来自本域,作用于全林 | 可在全林任何域内指派权限;可嵌套 |
| 通用组 | 成员来自全林,作用于全林 | 成员信息存在全局编录(GC),任何变化触发全林复制 |
关键权限组(渗透时的目标优先级)
| 组 | 重要度 | 备注 |
|---|---|---|
| Domain Admins(域管理员组) | ★★★ | 域渗透首要目标 |
| Enterprise Admins(企业系统管理员组) | ★★ | 其次关注 |
| Schema Admins(架构管理员组) | ★★ | 关注 |
| Domain Users(域用户组) | ★ | 普通域用户 |
本地域组常见成员:Administrators、Remote Desktop Users、Print Operators、Account Operators、Server Operators、Backup Operators。
4. 单域环境搭建(实操)
流程:关闭防火墙 / 改主机名 → 配静态 IP + DNS → 装 AD 域控与 DNS → 提升为 DC → 成员机加入域 → 登录态切换(本地用户 vs 域用户)。
# ① 在 DC 上安装 AD 域服务角色
Install-WindowsFeature AD-Domain-Services -IncludeManagementTools

# ② 提升为林中的第一台域控(新建单域)
Install-ADDSForest -DomainName "corp.org" -InstallDns:$true

# ③ 在成员机上加入域(会重启)
Add-Computer -DomainName "corp.org" -Credential (Get-Credential) -Restart
注意:加入域后主机存在"域内 / 域外"两种登录状态,登录时需切换用户;一旦加入,该主机即受域策略控制。
5. 单域信息收集(实操)
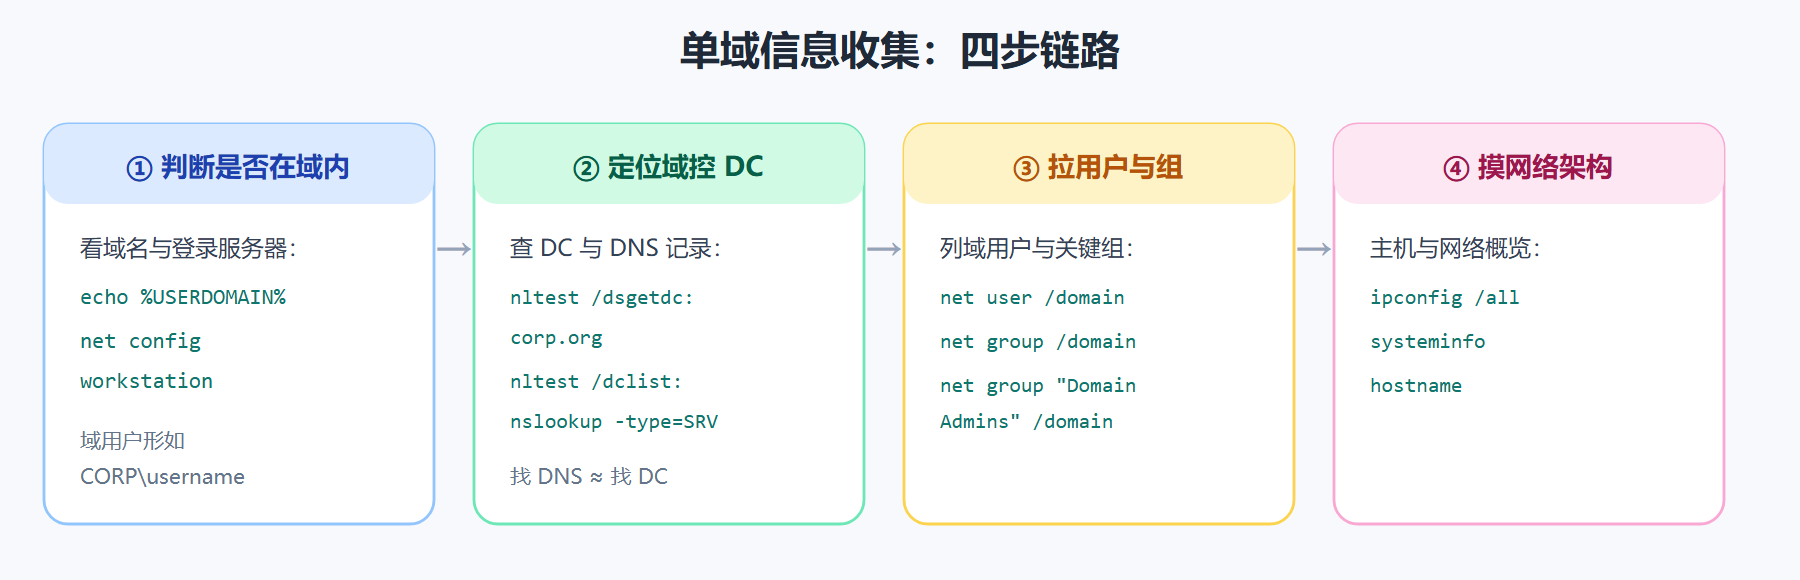
:: ① 判断是否在域内
systeminfo | findstr /i "Domain"
echo %USERDOMAIN%
net config workstation

:: ② 定位域控 DC
nltest /dsgetdc:corp.org
nltest /dclist:corp.org
nslookup -type=SRV _ldap._tcp.dc._msdcs.corp.org

:: ③ 拉取用户与组
net user /domain
net group /domain
net group "Domain Admins" /domain

:: ④ 网络架构
ipconfig /all
systeminfo
规律:域用户
whoami形如CORP\username,工作组则是计算机名\username——一眼就能看出登录态。
6. 速查表
| 阶段 | 关键动作 | 命令 / 方式 |
|---|---|---|
| 判断在域内 | 看域名与登录服务器 | systeminfo / net config workstation |
| 定位 DC | 查询并用 DNS 验证 | nltest /dsgetdc: / nslookup -type=SRV |
| 拉用户组 | 列域用户与管理员组 | net user /domain / net group "Domain Admins" /domain |
| 信息收集 | 网络与系统概览 | ipconfig /all / systeminfo |
7. 参考链接
- 课件 / 资料汇总:https://docs.qq.com/doc/DQ3Z6RkNpaUtMcEFr
- 搭建单域(扩展参考):https://fireworm.cc/2024/04/23/搭建域-单域/
- 相关文章:https://mp.weixin.qq.com/s/128Ap8ohEBDweg0jNM-T5g
所有操作请在授权环境或靶机中验证。

 浙公网安备 33010602011771号