
20253902 吴晨宇 2025-2026-2 《网络攻防实践》 第二周作业
一、相关知识:信息搜集
💡 前言
经过上一周的作业,我们搭建了靶场环境,现在我们要进行渗透测试的第一步(往往也是能否高效获取漏洞的一步)—— 信息搜集。
在现在脚本工具满天飞的情况下,大部分渗透测试都是一堆工具来扫描,因此,能否挖掘到更多的漏洞取决于信息搜集的深度和广度。这节课主要梳理信息搜集的手法,对目标网站的资产进行测绘。
📌 核心目标与作用
- 搜集内容:主要为 目标资产 与 可能存在相关漏洞的信息。包括但不限于:主站、二级域名、旁站、C段、微信公众号、微信小程序、App 程序、下属单位、子公司、开发商、域名厂商、DNS、服务器、CDN 厂商、服务器厂商等。
- 核心作用:了解组织安全架构,缩小攻击范围,描绘网络拓扑结构,建立脆弱点。
1.1 单位股权架构
在测试前,了解目标的单位组织信息至关重要,包括:组织架构、子公司、下属单位、注册资本(CNVD证书) 等。
| 工具名称 | 平台链接 | 简介/用途 |
|---|---|---|
| 天眼查 | 点击访问 | 老牌企业信息查询工具 |
| 企查查 | 点击访问 | 查企业、查老板、查风险综合系统 |
| 爱企查 | 点击访问 | 百度旗下专业企业查询平台 |
| 小蓝本 | 点击访问 | AI智能拓客系统、企业获客 |
(注:此外还可使用钉钉企典等辅助查询)
1.2 域名查询
主要分为 备案域名 和 非备案域名。
🎯 核心目的: 子域名挖掘
1.2.1 备案域名查询
查询目标:注册商、注册人、邮箱、DNS 解析服务器、注册人联系电话、WHOIS 反查、权重、备案号。
常用工具聚合表(建议交叉使用以保证全面性):
| 工具名称 | 网址链接 | 备注 |
|---|---|---|
| 工信部官方查询 | beian.miit.gov.cn | 最权威的官方备案查询 |
| 站长之家 | icp.chinaz.com | 超强大的站长综合工具 |
| 站长之家 WHOIS | whois.chinaz.com | Kali 中也有自带 whois 命令 |
| 爱站网综合查询 | aizhan.com/cha/ | 综合 SEO、权重排名查询 |
| 桔子 SEO | seo.juziseo.com | 查反链、建站历史、关键字等 |
| ICP 备案查询网 | beianx.cn | 实时同步工信部数据 |
| 微步在线 | x.threatbook.com | 威胁情报社区,用于关联分析 |
🔎 关于 WHOIS 查询
WHOIS 是一个用来查询域名是否已经被注册,以及注册域名详细信息(如域名所有人、域名注册商)的数据库。简单来说就是:看看这个域名是谁的。
- 挖掘价值:包含名字、邮箱、解析服务器。拿到邮箱可以尝试钓鱼,拿到名字可以作为生成社工字典的素材(很多人习惯用名字、QQ号、生日组合作为密码)。
- 注意:部分大型网站(如
qq.com)或开启隐私保护的域名,其 WHOIS 信息是代注册商或被隐藏的。

基于 WHOIS 信息可以延伸挖掘的方向:
- 域名服务商:查找服务商漏洞引发越权、欺骗客服、社工账号篡改解析地址。
- 网络注册者名称/注册的域名:拓宽资产边界。
- DNS 服务:渗透 DNS 服务器、测试 DNS 域传送漏洞、子域名接管漏洞。
- IP地址/手机号/邮箱:反查其他关联域名、发送钓鱼邮件。
1.2.2 非备案域名挖掘
- 从已知目标网站获取:部分企业会在网站底部(如 Footer 区域)列出旗下业务站点,其中可能包含未备案的站点。
- 空间测绘引擎:通过 Fofa、鹰图 (Hunter)、零零信安、ZoomEye 等进行证书、图标关联搜索。推荐搭配第三方辅助工具(如 Search Viewer)使用。
1.2.3 子域名挖掘
1. 资产测绘平台 (建议搭配 3 种以上)
- FOFA(极力推荐,高级会员可查 Icon Hash)
- 奇安信鹰图 (Hunter)
- ZoomEye (钟馗之眼)
- Shodan
- 零零信安
💡 FOFA 常用检索语法 (FOFA 甚至可以用来检测蜜罐)
拓展阅读:信息收集之FOFA工程师的养成
| 搜索语法 | 作用说明 |
|---|---|
title="beijing" |
从标题中搜索包含“北京”的资产 |
header="elastic" |
从 HTTP 响应头中搜索“elastic” |
body="网络空间测绘" |
从 HTML 正文中搜索指定内容 |
domain="qq.com" |
搜索根域名带有 qq.com 的网站 |
icon_hash="-247388890" |
(高级会员) 搜索使用指定 favicon 图标的资产 |
host=".gov.cn" |
从 URL 中搜索 .gov.cn (以 host 作为名称搜索) |
port="6379" |
查找对应端口开放的资产(如 Redis 默认端口) |
cert="baidu" |
搜索证书(HTTPS/IMAPS等)中带有 baidu 的资产 |
icp="京ICP证030173号" |
根据备案号精确查找网站资产 |
ip="1.1.1.1" |
从 IP 中搜索指定目标 |
ip="220.181.111.1/24" |
查询指定 C 段网段的资产 |
status_code="402" |
查询服务器响应状态码为 402 的资产 |
app="redis" && country=CN |
查找国内的 Redis 设备服务 |
js_name="js/jquery.js" |
通过引用的 JS 文件名检索 |
is_honeypot="false" |
排除蜜罐特征资产 |
(组合示例:port="9200" && protocol=="elastic" 查找有 Elasticsearch 的服务器)
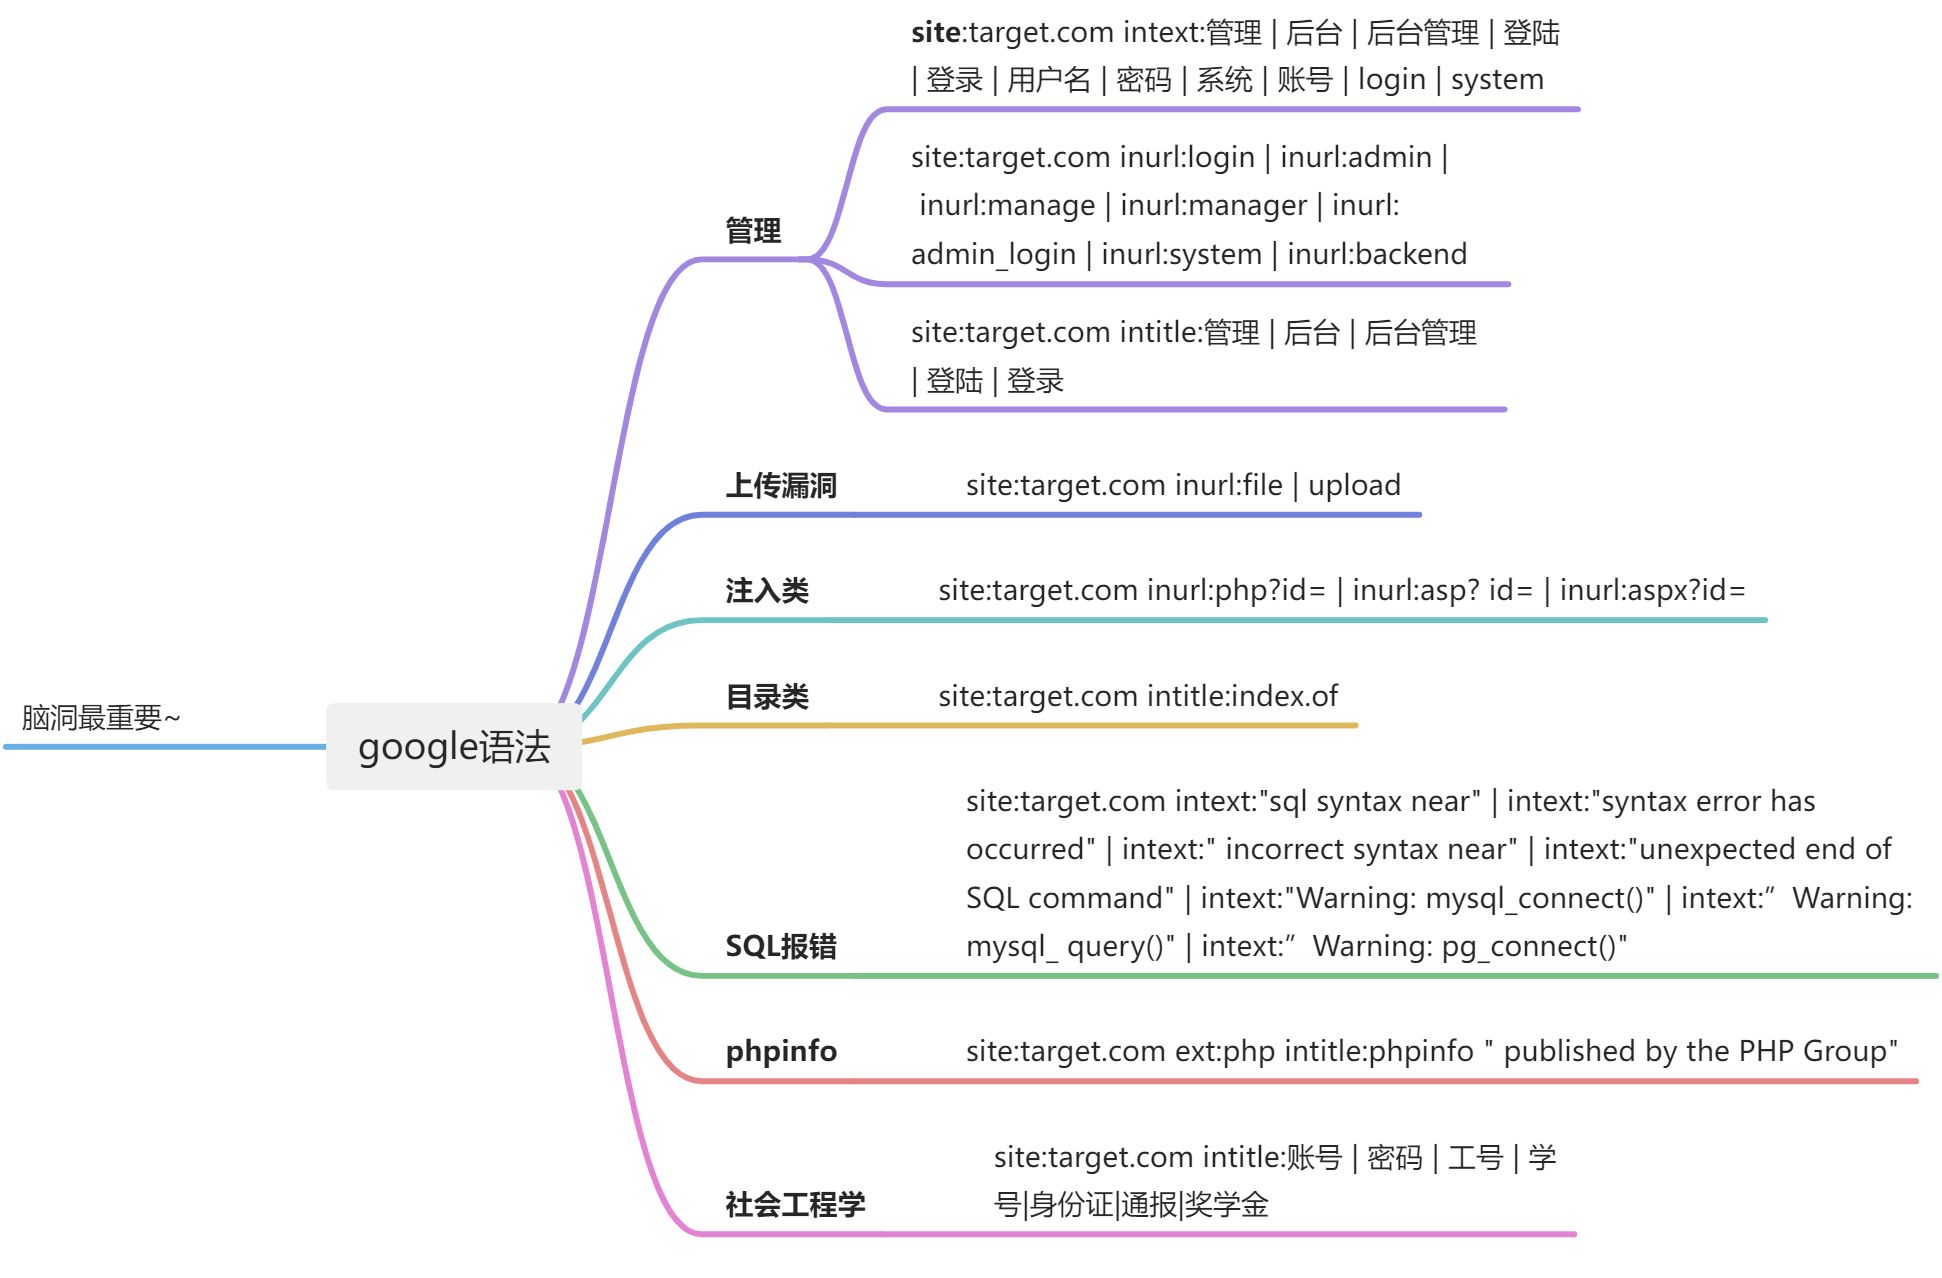
2. 搜索引擎语法 (Google Hacking)
善用搜索引擎可以搜集到大量信息泄露的文件(对数学建模竞赛搜集数据同样受用)。常用引擎:Google、Bing、Edge 等。
3. 其他常规手段
- 暴力破解:配合工具和字典进行爆破(极为依赖字典的质量,建议平时多积累和构造字典)。
- 网页爬虫:爬取目标网页中包含的内链信息。
- 在线工具:如 站长工具 - 子域名查询。
- 权重综合查询:爱站网、站长之家。
- IP 反查/旁站/C段:
⚠️ 安全警告: 渗透测试请严格遵守法律法规!搜集到敏感系统或后台后,尽量别摸~~ 除非有授权!
1.2.4 核心爆破/收集工具介绍
GitHub 上有海量的子域名爆破字典,许多工具也自带基础字典,但核心竞争力依然是测试人员自己平时维护的专属字典。
| 工具名称 | 环境 | 项目地址 / 备注 | 运行示例 |
|---|---|---|---|
| OneForAll | Python | shmilylty/OneForAll (目前极其全面且好用的信息搜集集合工具) |
python3 oneforall.py --target=target.com run |
| Layer | Win | euphrat1ca/LayerDomainFinder (经典且直观的子域名挖掘机) |
图形化界面直接操作 |
| subDomainsBrute | Python | lijiejie/subDomainsBrute (李哥哥的经典高并发爆破工具) |
python subDomainsbrute.py target.com |
| Sublist3r | Python | aboul3la/Sublist3r (集成多种搜索引擎与开源情报的利器) |
python sublist3r.py -d target.com -b -t 50 -p 80,443 |
| dnsenum | Kali | Kali Linux 自带终端工具 | dnsenum target.com |
二、具体操作
2.1 DNS 反查与 IP 信息收集
💡 导读
在获取了目标域名后,我们往往需要通过 DNS 反查和 IP 溯源来进一步确定目标的物理位置、网络归属以及真实的服务器架构。这一步不仅能帮我们收集到管理员联系方式,还能初步判断目标是否使用了 CDN。
2.1.1 查询域名注册人及联系方式
首先,可以通过官方的查询工具进行简要的查询:

(注:如果你在 Kali 中遇到无法连接公网的问题,可以先排查虚拟机的网络适配器设置或 DNS 配置。)
接着,我们可以利用 Kali 内部自带的网络工具(如 nslookup)进行终端分析:

当然,也可以搭配各大在线站长网站进行综合查询对比:

2.1.2 获取该域名对应的 IP 地址及详细信息
第一步:Ping 探测与网络连通性验证
通过 ping baidu.com 命令,我们获取了百度域名解析后的 IP 地址(110.242.74.102),并验证了网络的连通性。由于百度使用了 CDN 服务,默认会通过智能 DNS 解析离请求源最近的服务器节点。因为测试机器位于北京,解析到河北的服务器 IP 是非常合理的就近调度。

第二步:WHOIS 深度信息提取
随后使用 whois 110.242.74.102 查询该 IP 的注册归属信息。从 APNIC 数据库中,我们不仅确认了该 IP 段属于中国联通河北省网络(UNICOM-HE),还挖掘出了非常多“有趣且有用”的联系人信息。
📌 IP WHOIS 信息整理表:
| 联系人角色 | 名称 / 组织标识 | 邮箱 / 联系方式 | 负责内容 / 备注 |
|---|---|---|---|
| 滥用联系人 (Abuse) | ABUSE CUCN | zhaoyz3@chinainuicom.cn |
接收该 IP 段的滥用举报(验证于2025年10月) |
| 管理员联系人 (Admin) | ChinaUnicom Hostmaster | hqs-ipabuse@chinainuicom.cn |
负责该网络 IP 块的整体分配与管理 |
| 技术联系人 (Tech) | Kong Lingfei | 位于石家庄 (具体见终端输出) | 负责河北省网络节点的技术运维 |
| 路由宣告信息 (Route) | AS4837 | - | 110.240.0.0/12 网段通过中国联通骨干网对外宣告 |

第三步:利用 nslookup 窥探架构
nslookup 不仅可以实现域名解析、查询 DNS 记录类型(A、TXT、MX等)和反向解析,还能暴露出目标的负载均衡策略。
查询中发现百度返回了大量的 IP 和 DNS 解析结果,这揭示了大型互联网企业的经典架构考量:
🏢 架构拓展:为什么会有这么多 DNS 和 IP?
- 高可用性与灾备:确保在部分服务器故障或遭受 DDoS 攻击时,域名解析服务仍能稳定运行。
- 负载分担 (Load Balancing):将海量用户的查询压力分散到不同节点,避免单点故障(SPOF)。
- 全局负载均衡 (GSLB):服务器部署在不同地理位置,根据用户源 IP 进行智能就近解析,缩短物理路由跳数,提升访问速度。

2.1.3 其他在线工具查询(及一些小插曲)
原本想使用知名的站长工具进行查询,但遇到了一些“特殊”域名被屏蔽的情况(懂得都懂,毕竟站长工具树大招风,多少带点人情世故 hhh )。

既然站长工具不行,转身去试了试 华为云的 WHOIS 查询。虽然查到的有效技术信息不如命令行丰富,但发现了一个非常幽默的按钮:平台提示可以“委托购买 baidu.com 的域名”

2.1.4 查询 IP 归属地
最后,通过在线 IP 归属地查询网站,精准定位到该解析 IP 位于 河北省保定市。
在实际渗透测试中,如果发现查询出的 IP 归属地与目标公司的实际办公地/机房所在地相差甚远,且分布在全国各地,那极大概率是命中了 CDN 节点,此时就需要进一步思考如何绕过 CDN 寻找真实 IP 了。

2.2 社交软件通信溯源:定位对端 IP 地址
💡 技术原理
许多即时通讯软件(如 QQ、微信等)在进行语音或视频通话时,为了保证传输的实时性并降低服务器中转带来的延迟,通常会优先采用 P2P(Peer-to-Peer,点对点)技术进行直连通信。在此过程中,底层传输主要依赖 UDP 协议。通过网络抓包工具监听这些高频的 UDP 数据流,即可提取出通信对端的真实 IP 地址。
2.2.1 流量抓取与 IP 提取
操作步骤:
- 在本机启动 Wireshark 网络数据包分析软件,并选择监听当前活跃的网络接口。
- 与目标对象建立 QQ 语音通话。
- 观察 Wireshark 的抓包记录,通话接通后,网络面板中会出现大量且密集的 UDP 数据包。通过分析这些持续交互的流量,过滤排查后即可锁定目标对象的真实公网 IP 地址。
如下图抓包记录所示,高频出现的目的地址即为通信对端(好友)的 IP:

2.2.2 IP 归属地查询与定位验证
获取到通信对端的真实 IP 地址后,可利用常规的 IP 归属地查询工具对其进行物理位置定位。
验证过程:
将抓取到的 IP 地址输入至站长之家的 IP 查询工具中进行检索。检索结果显示,该 IP 的物理归属地位于江苏省南京市。结合已知情报(对象目前在位于南京的东南大学就读研究生),两者地理位置高度吻合,从而证实了此次 IP 溯源的成功与准确性。
⚠️ 局限性说明:
基于公开 IP 数据库的地理位置定位,其精度通常受限于运营商(ISP)的 IP 广播和分配策略,一般只能达到城市或区县级别,无法实现精准的街道或 GPS 坐标级定位。

2.3 Nmap 端口与服务扫描
💡 导读
确定了目标的 IP 之后,下一步就是找出目标服务器上开放了哪些“门窗”(端口),以及这些门窗背后运行着什么“业务”(服务)。Nmap 作为安全界的“瑞士军刀”,是完成这一步最核心的工具。
2.3.1 常用 Nmap 扫描命令速查表
在进行渗透测试或网络排查时,熟练掌握 Nmap 的核心命令是提高工作效率的关键。以下是几种最常用的扫描策略及参数解析:
| 扫描策略 | Nmap 命令 | 核心参数解析与实战备注 |
|---|---|---|
| TCP 全端口隐蔽扫描 | sudo nmap -sS -p- <IP> |
-sS:执行 TCP SYN 扫描(半开扫描)。不建立完整的三次握手,速度极快且不易被目标防火墙记录日志。-p-:全覆盖扫描 1-65535 端口,有效防止遗漏隐藏在高位端口的后门或服务。 |
| UDP 全端口基础扫描 | sudo nmap -sU -p- <IP> |
-sU:执行 UDP 端口扫描。⚠️ 注意:由于 UDP 无连接特性,默认扫描速度极慢,实战中强烈建议结合时间模板与速率控制参数提速。 |
| 快速服务版本探测 | sudo nmap -T4 -sV -p- <IP> |
-T4:设置激进的时间模板(级别4),显著加快扫描速度(推荐在局域网或网络状况良好时使用)。-sV:探测目标开放端口上运行的具体服务及其版本号,是漏洞挖掘的重要依据。 |
2.3.2 靶机环境准备与主机探活
本次实验中,我们选取 Windows 2000 Server (Win2kServer) 作为目标靶机。首先,我们在靶机上通过 ipconfig 指令查看网络配置,确认其 IP 地址为 192.168.200.131。

在实战场景中,我们往往不知道目标网段内存在哪些存活主机。此时,可以使用 nmap -sn 命令进行快速的主机探活(Ping Scan)。该命令仅判断主机是否在线,不进行耗时的端口扫描:

💡 探活小贴士:
-sn参数通过发送 ICMP Echo 请求、TCP SYN 等数据包来综合判断目标是否在线,能有效应对部分简单的禁 Ping 策略。
2.3.3 TCP 端口全扫描
完成探活并确认目标在线后,我们使用 nmap -sS -p- 对目标进行全端口 TCP SYN 扫描。
下面这张图是对网段内另一台靶机 (192.168.200.130) 的扫描实况:

接下来,我们对主要靶机 Win2kServer (192.168.200.131) 进行扫描。从图中可以清晰地看到它开放了多个经典的 Windows 端口:

Win2kServer 重点高危端口速览:
| 端口号 | 服务名称 | 潜在安全风险与漏洞利用方向 |
|---|---|---|
| 135 | MSRPC | 微软 RPC 终结点映射器,极易成为内部网络横向移动的突破口。 |
| 139 | NetBIOS-SSN | 文件和打印机共享服务,常用于获取系统信息或进行空会话枚举。 |
| 445 | Microsoft-DS | SMB 核心服务,高危端口! 是经典漏洞 MS08-067、永恒之蓝 (MS17-010) 的重灾区。 |
2.3.4 UDP 端口进阶扫描
在常规渗透测试中,UDP 端口往往容易被初学者忽略。实际上,诸如 DNS、SNMP、RPC 等关键服务均运行在 UDP 协议之上。由于 UDP 是无连接的,默认扫描速度会非常缓慢,因此我们需要借助进阶参数来优化扫描策略。
以下是我们执行的高效 UDP 扫描命令:
sudo nmap -sU -p- -T4 --min-rate 500 --max-retries 1 -Pn -vv 192.168.200.130
🔥 核心提速参数深度拆解:
-sU&-p-:指定进行 UDP 全端口扫描。-T4:启用激进型时间模板,全局提升发包与等待节奏。--min-rate 500:(提速灵魂所在) 强制 Nmap 发包速率每秒不低于 500 个。--max-retries 1:(防止卡死) 限制对未响应端口的重试次数上限为 1 次,避免在恶劣网络环境下无效耗时。-Pn:无视主机存活检测,直接假设目标 100% 存活,防止目标防火墙禁 Ping 导致扫描中断。-vv:开启超级详细(Very Verbose)模式,让我们能够在控制台实时追踪新发现的开放端口。
扫描过程与结果展示:


2.3.5 操作系统指纹与服务版本深度探测
在确认了目标开放的端口后,我们还需要进一步明确靶机运行的具体操作系统版本以及各个端口背后的服务版本。这通常可以通过 nmap -sV -O <IP> 或综合扫描参数 -A 来实现。
💡 指纹探测原理简介:
Nmap 通过向目标发送特定构造的探测包(如异常的 TCP 标志位组合),并分析目标的响应特征(TCP/IP 堆栈指纹),与自身庞大的指纹数据库进行比对,从而推断出目标操作系统的精确版本及运行的服务。
以下是对靶机进行深度探测的返回结果:


基于上述扫描结果的信息汇总:
| 探测项目 | 探测结果分析 |
|---|---|
| 操作系统 (OS) | Microsoft Windows 2000 目标系统极其老旧,这意味着其大概率未修补近二十年的安全补丁,存在大量已知的高危漏洞可供利用。 |
| MAC 地址 | 暴露了设备的物理地址及网卡制造商信息。 |
| 核心服务版本 | 135/tcp (msrpc): Microsoft Windows RPC 139/tcp (netbios-ssn): Microsoft Windows netbios-ssn 445/tcp (microsoft-ds): Microsoft Windows 2000 LAN Manager |
2.3.6 靶机开放端口综合统计表 (TCP & UDP)
根据上述 Nmap 的多轮扫描结果,我们将靶机(Win2kServer)上暴露的关键 TCP 与 UDP 端口及其对应的服务汇总如下。这份表格将作为我们后续制定漏洞利用(Exploit)策略的重要依据:
| 端口号 | 协议 | 状态 (State) | 服务名称 (Service) | 版本信息与潜在安全风险说明 |
|---|---|---|---|---|
| 135 | TCP | open | msrpc | Microsoft Windows RPC RPC 终结点映射器,常被攻击者用于枚举内网信息和网络横向移动。 |
| 139 | TCP | open | netbios-ssn | Microsoft Windows netbios-ssn NetBIOS 会话服务,主要用于文件与打印机共享,早期系统常伴随空会话(Null Session)漏洞。 |
| 445 | TCP | open | microsoft-ds | Microsoft Windows 2000 LAN Manager SMB 核心服务,极高危! 是 MS08-067、MS17-010 (永恒之蓝) 等著名高危漏洞的直接利用通道。 |
| 135 | UDP | open/filtered | msrpc | RPC 服务的 UDP 模式。 |
| 137 | UDP | open | netbios-ns | NetBIOS 名称服务 响应极快,常被用于快速枚举目标主机名、所在工作组或域环境,以及暴露网卡的 MAC 地址。 |
| 138 | UDP | open/filtered | netbios-dgm | NetBIOS 数据报服务 配合 137 端口用于 NetBIOS 名称解析与数据传输。 |
| 445 | UDP | open/filtered | microsoft-ds | SMB 服务的 UDP 模式。 |
| 500 | UDP | open/filtered | isakmp | ISAKMP IPSec 密钥交换协议,Windows Server 系列默认常驻开启的 UDP 服务。 |
🎯 渗透总结与下一步思路: > 从上表可以看出,目标主机在 TCP 和 UDP 上均暴露了大量与 NetBIOS 和 SMB/RPC 相关的经典服务(135, 137, 138, 139, 445)。面对 Windows 2000 这样缺乏现代缓解措施且漏洞百出的老旧系统,这些端口简直是“不设防的城门”。下一步的渗透重点将直接切入 Metasploit 等框架,锁定针对 SMB/RPC 服务的经典漏洞(如 MS08-067)进行 Payload 投递测试。
2.4 Nessus 漏洞扫描器配置与使用
Nessus 是一款全球广泛使用的系统漏洞扫描与脆弱性评估软件。在渗透测试流程中,完成前期的信息收集与端口扫描后,通常会借助 Nessus 对目标系统进行深度的自动化漏洞探测。本节记录了在 Kali Linux 环境下进行 Nessus 离线安装与激活的尝试过程。
2.4.1 Kali 离线安装与激活流程记录
1. 安装包下载与宿主机传输
由于当前 Kali 虚拟机此前调整过网卡配置,处于无法连接公网的状态,因此采用离线部署方案。首先在物理机(宿主机)上下载对应 Kali 版本的 Nessus 安装包,随后通过 VMware Tools 拖拽等方式将其传入虚拟机的本地目录中。

2. 解压与程序安装
在 Kali 终端中执行安装命令,完成 Nessus 核心组件的系统部署。

3. 启动 Nessus 服务
安装完成后,通过终端命令启动 nessusd 服务后台,为后续访问 Web 管理控制台做好准备。

4. Web 界面初始化配置
打开浏览器,访问本地监听的地址 https://127.0.0.1:8834 进入初始化向导。在产品版本选择页面,选择 Tenable Security Center,随后创建本地登录的管理员用户名与密码。


5. 获取设备质询码 (Challenge Code)
因检测到处于离线无网络状态,系统向导会生成一串绑定当前设备的机器特征码(Challenge Code)。
注:本次实验获取的 Code 记录为 d14ed1cc56bb1319a38ad0ffffaaedfc3eb43261

6. 申请官方激活码 (Activation Code)
返回具有网络连接的物理机,在 Tenable 官方网站申请 Nessus Essentials 激活码。注册时的姓名可自定义,但邮箱必须为可正常接收邮件的有效地址。

在注册邮箱中获取并妥善保存下发的 Activation Code。

7. 生成离线 License 证书
访问 Nessus 官方离线激活页面:https://plugins.nessus.org/v2/offline.php。
将步骤 5 中的 Challenge Code 和步骤 6 中的 Activation Code 依次填入输入框中,提交以换取最终的离线授权文件。

8. 意外中断说明
页面成功计算并生成了用于离线激活的 License 证书文件。

不!!!!!在进行至上述步骤(即将下载并导入 License 证书)时,宿舍断电了,由于未能及时保存该 License 证书文件,且单次申请的激活码具有绑定消耗特性,导致本次基于 Kali 环境的离线安装尝试被迫中止
2.4.2 基于 WinXP Attacker 环境的漏洞扫描
作为 Kali 环境离线部署中断的替代方案,本节转至内置了安全测试工具链的 Windows XP Attacker 虚拟机中,使用图形化客户端执行系统的漏洞扫描任务,并对生成的安全报告进行初步分析。
1. 启动扫描客户端
进入目标工具所在目录,双击运行客户端程序(Client),进入漏洞扫描器的图形化主界面。

2. 配置扫描策略 (Policies)
在主界面中进入策略配置模块,新建一项定制化扫描策略。在端口扫描器(Port Scanners)选项卡中,重点勾选 SYN Scan(TCP 半开扫描)。此举能够在保证探测准确率的同时,提升扫描速度并降低被目标防火墙完整记录的概率,具体参数配置如图所示:


3. 创建并执行扫描任务 (Scans)
切换至扫描任务管理(Scans)模块,新建一个扫描进程。
自定义该任务的名称,在下拉菜单中绑定前一步刚刚配置好的扫描策略,并在目标(Targets)输入框内填入待评估的靶机 IP 地址,确认无误后正式启动扫描探测。

4. 检视扫描报告与历史记录 (Reports)
等待进度条完成后,进入报告(Reports)模块,这里归档了所有已完成的扫描任务记录。选中当前任务,双击即可加载具体结果。

5. 漏洞信息深度分析
在报告详情页中,漏洞信息通常按照严重程度(如 Critical、High、Medium、Low、Info)或端口服务进行分类展示。

进一步点击具体的漏洞条目,系统会呈现详细的脆弱性研判信息。通常包括:漏洞的原理描述、影响范围、关联的 CVE/CVSS 编号、参考链接以及官方提供的修复建议(Remediation)。这些信息是渗透测试人员撰写最终安全评估报告的核心素材。

2.4.3 攻击靶机并获取系统访问权限
首先,我们打开 Metasploit(msf)。这是 Kali Linux 中常用的渗透测试工具。接下来按照流程配置攻击参数,包括目标靶机 IP、本机 IP、目标操作系统等,并进行检查。

如图所示,整体攻击流程如下:
攻击步骤说明:
- 加载攻击模块(exploit)
- 设置目标靶机 IP(RHOST)
- 设置本机 IP(LHOST)
- 设置目标操作系统或 payload
- 执行检查(check)
- 发起攻击(exploit)

在初次尝试中,发现当前漏洞未能成功获取 shell,因此更换了另一种攻击方式。

最终成功获取到目标系统的 shell,并能够执行系统命令,例如 ipconfig,验证了攻击的有效性。

2.5身份泄露
正常搜索“南京理工大学 吴晨宇” ,主要是一些获奖记录,没有什么特别的信息

谷歌语法 吴晨宇 身份证 filetype:pdf,没有别的意思,但是很多弱口令默认密码都是身份证后六位,如果暴露四位的话,爆破只需要100次,其实会造成一定的安全隐患,可以根据这四位构造大量的字典(比如wcy、dky、dky2024、dky2025、Dky、Dky2025等等)很有可能实行爆破,当然这也需要网站做好校验,防止重放攻击。此外通过身份证号3213开头,可以获取生源地信息,有利于进一步社会工程学攻击。

通过豆包进行搜集,收集不到隐私信息,但是也能收获到一些“人物画像”,由于触发LLM的安全机制,输出校验,会先显示后提示违规,这里通过多重任务,尝试绕过。
豆包本质是通过网页搜索获取信息,本质上对社会信息的信任权重很高,似乎可以通过网页制作投毒,来改变一个人的画像。

遇到的问题及解决方法
kali无法连接公网
可以看到,在终端kali无法连接公网,

检查解析,发现没问题

考虑到可能是之前设置了静态网卡的缘故,参照网上改为默认模式,依旧不行
auto lo
iface lo inet loopback

auto eth0
iface eth0 inet dhcp
这个时候尝试把网络连接从NAT变为桥接,直接连接物理网络


成功访问公网

获取不到shell
我想通过ms08-067来针对445端口进行攻击,这个漏洞是一个经典的缓冲区溢出漏洞,即使攻击生效也无法获取shell

我初步怀疑是攻击导致windows2000服务宕机,每次攻击完都会强制重启,换了一个漏洞利用成功

学习感悟
这周学习了网络攻防实践中的信息收集部分,说实话一开始觉得挺简单的,就是查资料、用工具,但真正做下来才发现其实没那么容易。
我慢慢理解了信息收集为什么这么重要。它相当于是后面所有操作的基础,如果前期信息没收集全,后面很多漏洞其实是很难发现的。而且一个网站背后不只是一个域名,还可能有很多子域名、服务器、IP地址等等,这让我感觉攻击面其实比想象中大得多。
在具体操作上,我接触了一些工具和方法,比如WHOIS查询、查备案信息,还有用一些平台去搜目标资产。这些操作让我感觉有点像在“拼图”,一点点把目标的信息拼出来。刚开始用这些工具的时候有点不熟练,经常查不到想要的信息,但多试几次之后就慢慢有感觉了。
另外,这次实验中环境配置也让我挺头疼的。像虚拟机网络设置、连接问题之类的,经常出错,有时候一个小地方没弄对就卡很久。不过也正是这些问题,让我对网络的一些基础知识理解更深了,比如IP、网关这些以前觉得很简单的东西,其实在实践中挺关键的。
通过这次学习,我最大的收获就是意识到,网络安全不仅是会用工具,更重要的是思路。信息收集其实是一个不断尝试、分析和整理的过程,需要耐心,也需要细心。

 浙公网安备 33010602011771号