网络流量透视镜:Wireshark从入门到实战,掌握网络安全核心技能
在网络安全的浩瀚海洋中,数据包是承载一切秘密的载体。无论是排查网络故障、分析应用性能,还是进行安全渗透测试,能够深入解读网络流量是每一位技术人员的必备技能。而Wireshark,正是打开这扇大门的金钥匙。作为全球最主流的开源网络协议分析器,它以其强大的功能和跨平台特性,成为了网络工程师、安全研究员乃至开发者的“瑞士军刀”。本文将带你从零开始,深入探索Wireshark的核心功能、实战应用场景以及高级技巧,助你成为网络流量的“读心者”。
一、Wireshark:网络世界的“X光机”
Wireshark,前身为Ethereal,是一款功能强大的网络封包分析软件,因其Logo而被亲切地称为“小鲨鱼”。它的核心功能是捕获流经网卡的所有数据包,并以极其详细和结构化的方式将其解析、展示出来。从底层的以太网帧、ARP协议,到传输层的TCP/UDP,再到应用层的HTTP、DNS、甚至加密的TLS握手过程,Wireshark都能提供深入的洞察。
需要明确的是,Wireshark是一个被动的分析工具。它本身不会发送数据包,也不会修改数据包内容,更不是入侵检测系统(IDS)。它就像一台精密的显微镜,忠实地记录并展示网络通信的每一个细节。其底层依赖于Npcap(原WinPCAP)或libpcap驱动来直接与网卡交互,实现原始数据包的捕获。许多商业安全设备,如IDS、态势感知平台,其核心抓包与分析引擎的原理也与Wireshark类似,输出的PCAP格式文件更是行业通用标准。
在渗透测试和安全分析中,嗅探(Sniffing)是信息收集的关键步骤。攻击者通过部署像Wireshark这样的嗅探工具,可以在同一广播域内捕获到大量的敏感信息,如明文传输的账号密码、业务数据等。因此,理解并防御嗅探攻击,以及学会使用Wireshark进行分析取证,是攻防两端的必修课。值得注意的是,对于现代Web安全测试,处理HTTP/HTTPS协议更常使用Fiddler或Burp Suite等代理工具,而Wireshark则在分析TCP流、诊断网络协议问题、逆向工程非标准协议等方面无可替代。
二、核心功能与实战抓包场景
Wireshark的界面设计直观,功能模块清晰。安装过程简单,从官网下载对应操作系统的安装包即可,安装时会提示一并安装必需的Npcap驱动。
启动后,主界面主要分为:数据包列表、数据包详情、数据包原始字节流三个核心面板。熟练使用这些面板是高效分析的基础。
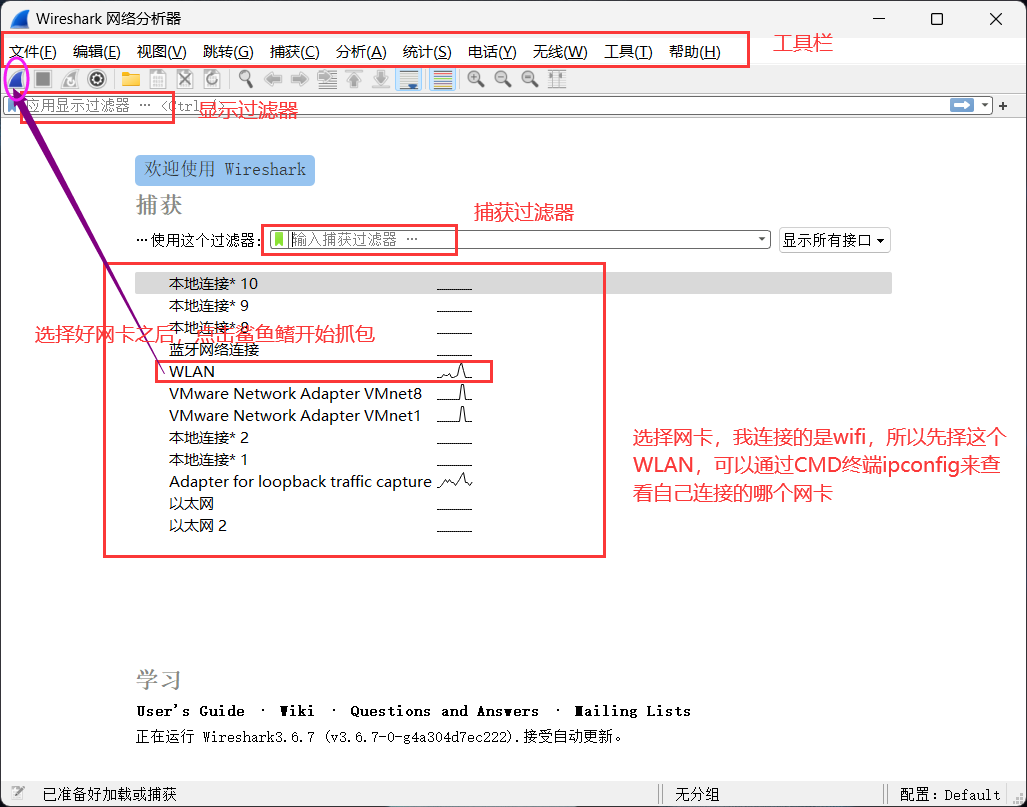
在实际工作中,根据目标不同,抓包场景主要分为三类:
- 单机抓包:直接抓取本机网卡的进出流量。这是最常用的场景,用于分析本机发起的网络连接或接收的数据。
- 局域网抓包:在交换机上配置端口镜像(SPAN),将目标端口的流量复制一份发送到连接Wireshark主机的监控端口。这是网络管理员分析内网流量的标准方法。
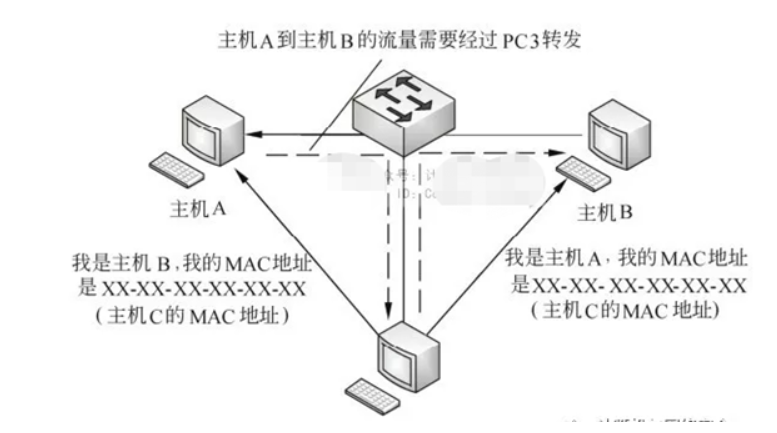
- ARP欺骗抓包:一种主动的嗅探技术,通过发送伪造的ARP应答包,欺骗目标主机将流量发送到攻击者主机,从而实现流量劫持与监听。这揭示了在共享式网络或未做防护的网络中面临的安全风险。
为了实现更广泛的抓包,需要理解混杂模式。默认情况下,网卡只接收发给自己的数据包。开启混杂模式后,网卡会接收所有流经其物理介质的数据包,这对于监听网络内其他主机的通信至关重要。在Wireshark中可以通过捕获选项轻松开启。
混杂模式:接收所有经过网卡的数据包,包括不是发送给主机的包,即不验证MAC地址。
普通模式:网卡只接收发送给本机的包(包括广播包)传递给上层程序,其它包一律丢弃。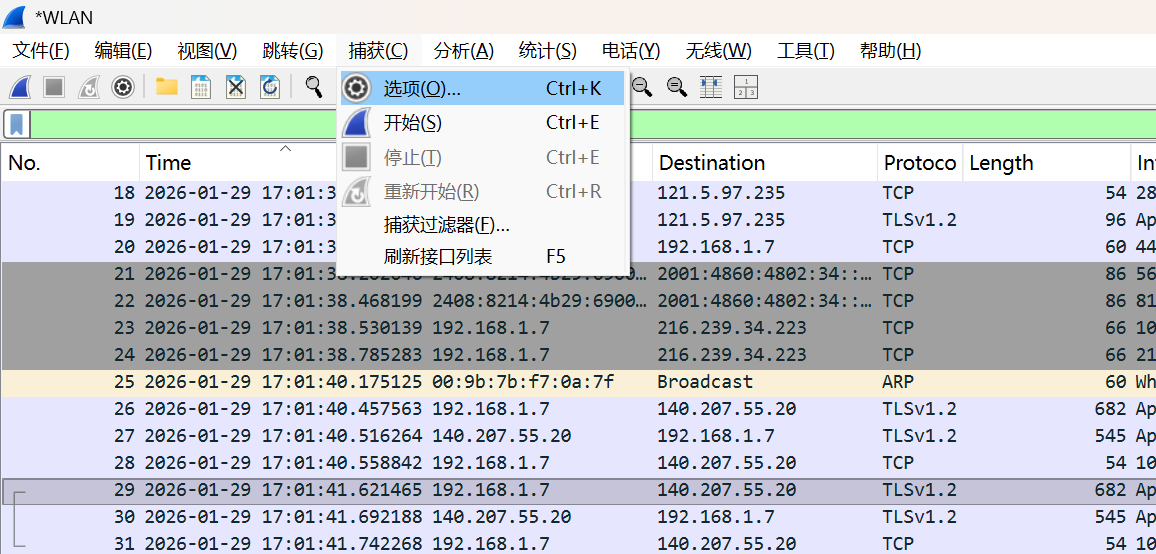
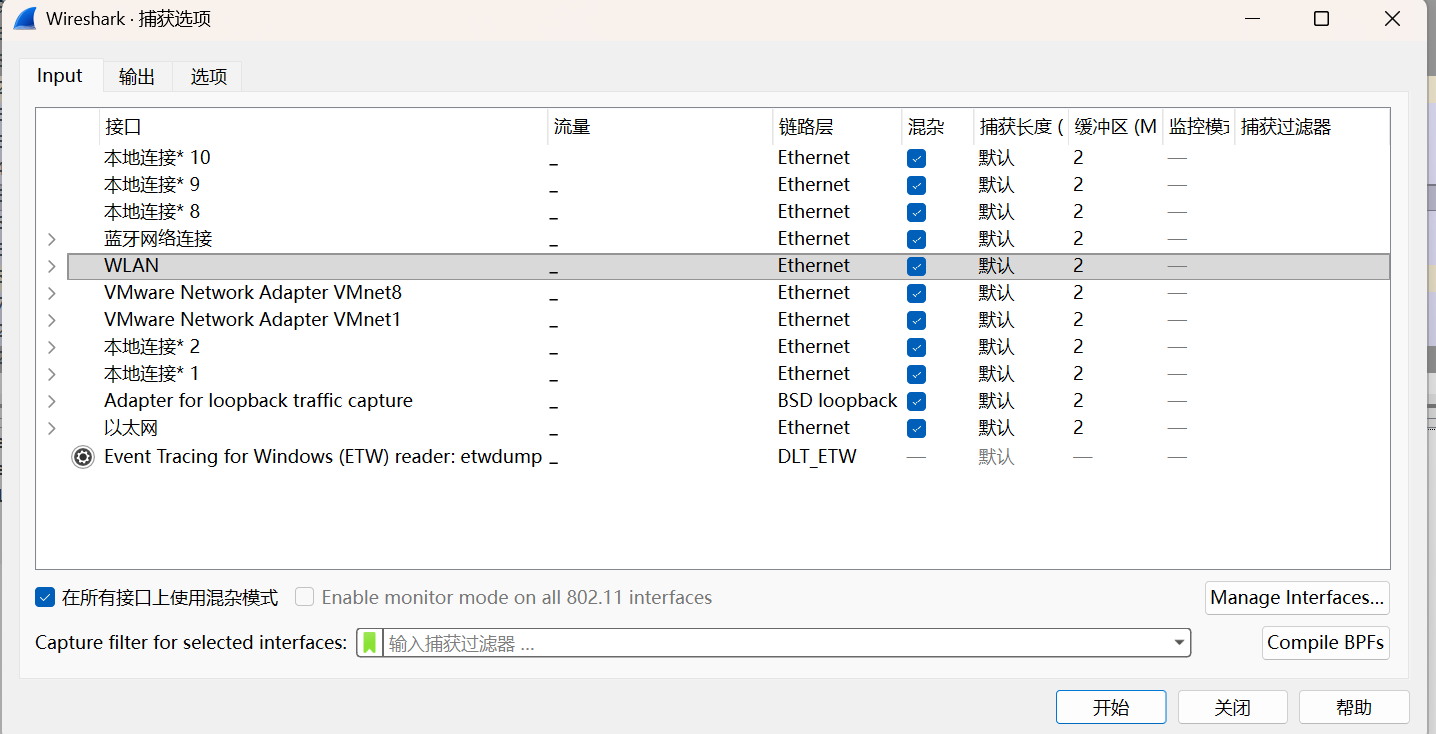
三、过滤的艺术:从海量数据中精准定位
面对捕获到的成千上万个数据包,如何快速找到所需信息?Wireshark提供了两种强大的过滤器:捕获过滤器和显示过滤器。
1. 捕获过滤器:在开始抓包前设置,遵循BPF语法,用于“抓取”时过滤,可以极大减少内存和CPU占用,聚焦目标流量。例如,只抓取与特定IP或端口相关的流量。
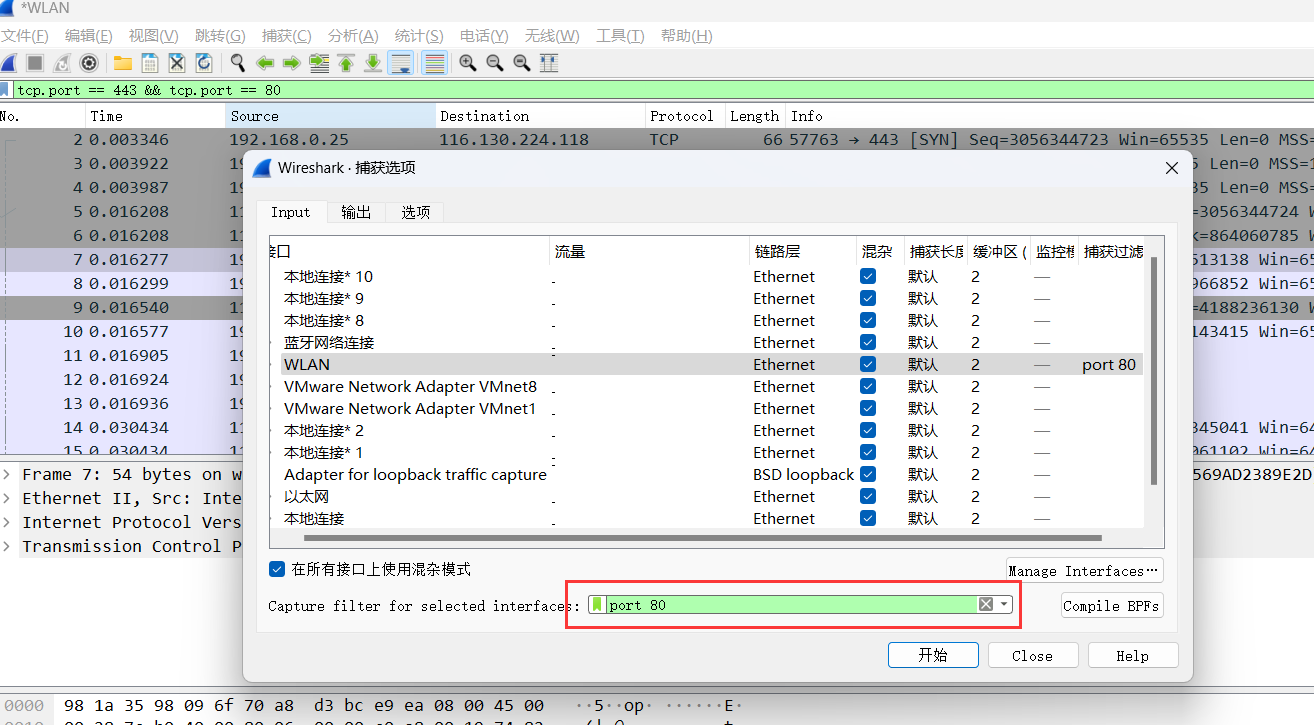
常用捕获过滤器示例:
host、port、src、dst、ip、tcp、http、ftp等
逻辑运算符:||、&&、!   #或与非
举例:
src host 192.168.2.11 && dst port 80  #抓取源地址为192.168.2.11,并且目的端口为80的流量
host 192.168.2.11 || host 192.168.2.22 #抓取192.168.2.11或者192.168.2.22的流量数据
!broadcast   #不抓取广播包
host ip地址  #通过ip地址过滤
ether host mac地址 #通过mac地址过滤 比如,ether host 98:1a:35:98:09:6f
src ether host 98:1a:35:98:09:6f  #过滤出源mac地址为98:1a:35:98:09:6f的数据包
2. 显示过滤器:在抓包完成后使用,对已捕获的所有数据包进行筛选显示。其语法更强大、更灵活。你可以通过输入框直接输入,也可以通过右键数据包中的字段快速生成。
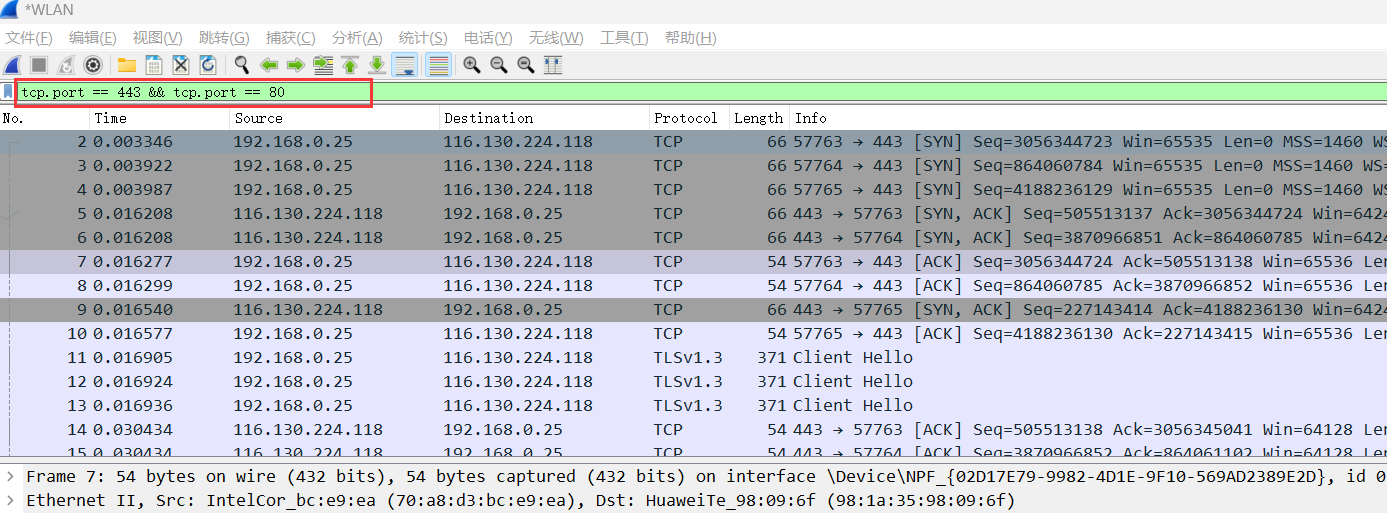
常用显示过滤器示例:
http、tcp  #按照协议搜索
ip.src_host=192.168.2.16  #src_host按照源ip地址进行搜索
ip.src_host=192.168.2.16 or ip.dst_host=192.168.2.1 # or是或者的关系,dst_host是目标主机ip地址
tcp.flags.ack == 0 and tcp.flags.syn == 1  # and是并且的关系,这是过滤出,你发送的tcp连接请求三次握手建立连接的交互数据包中,ack标记为0,syn标记为1,这是第一次给目标主机发送的请求建立连接的第一个握手包的标识。
ip.addr=192.168.2.33  # 是要ip地址为192.168.2.33的全部展示出来,不管是目标地址还是源地址。
tcp.srcport == 443  # 源端口为443的数据包
not arp  # 不获取arp数据
tcp.port == 443 # 过滤端口443的数据包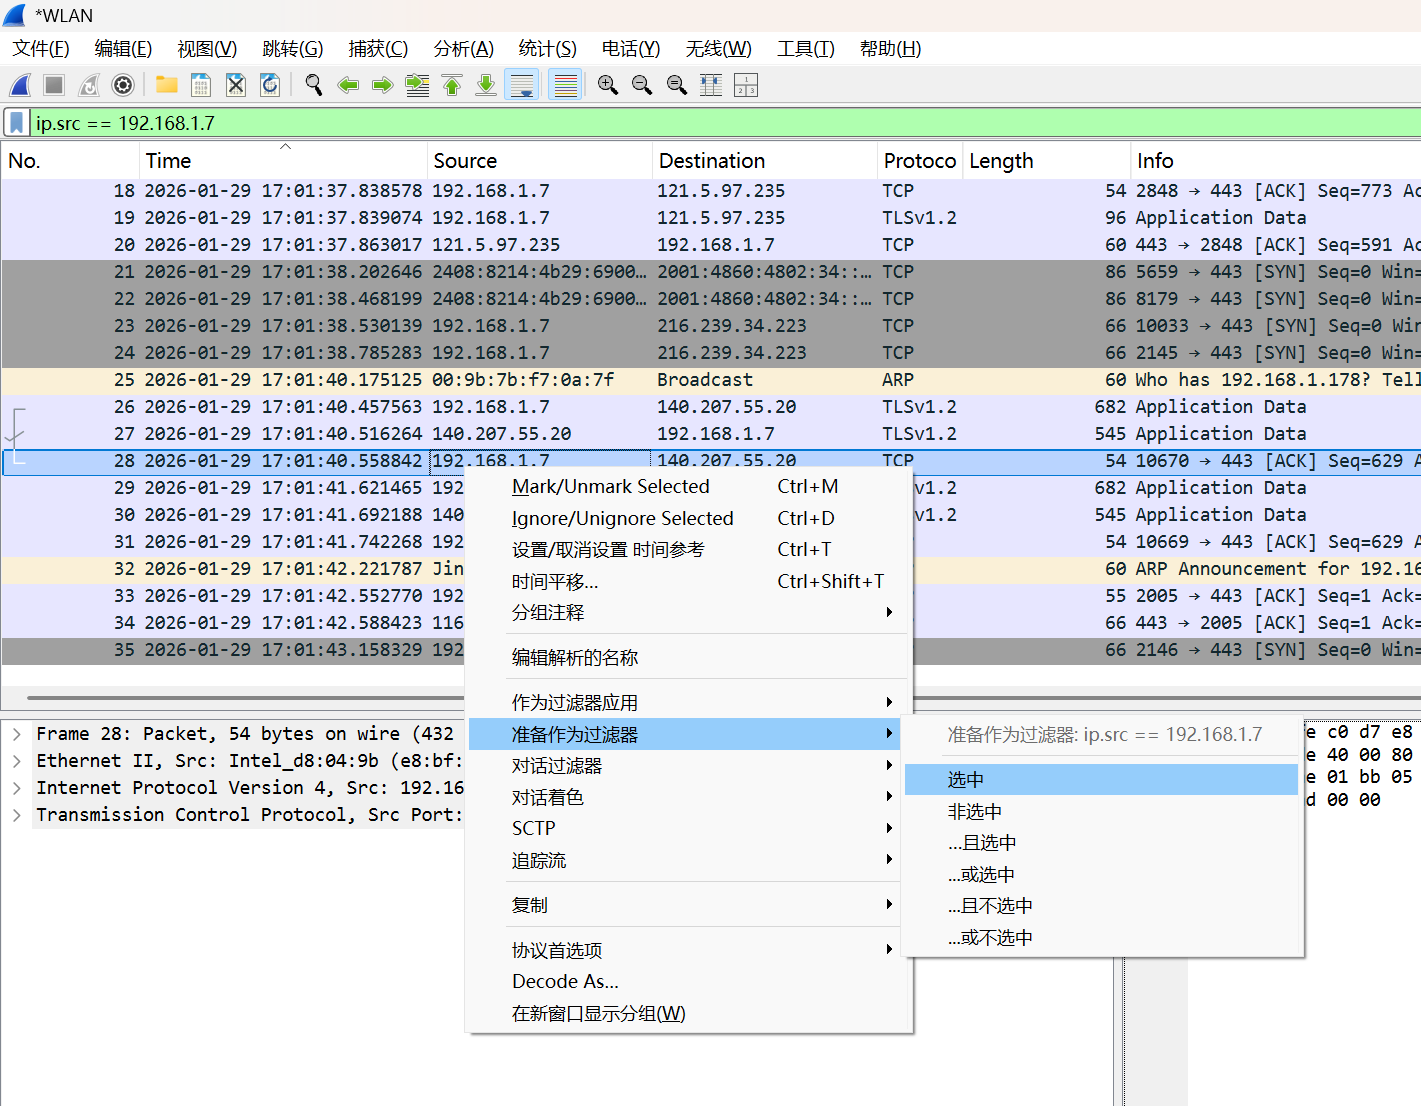
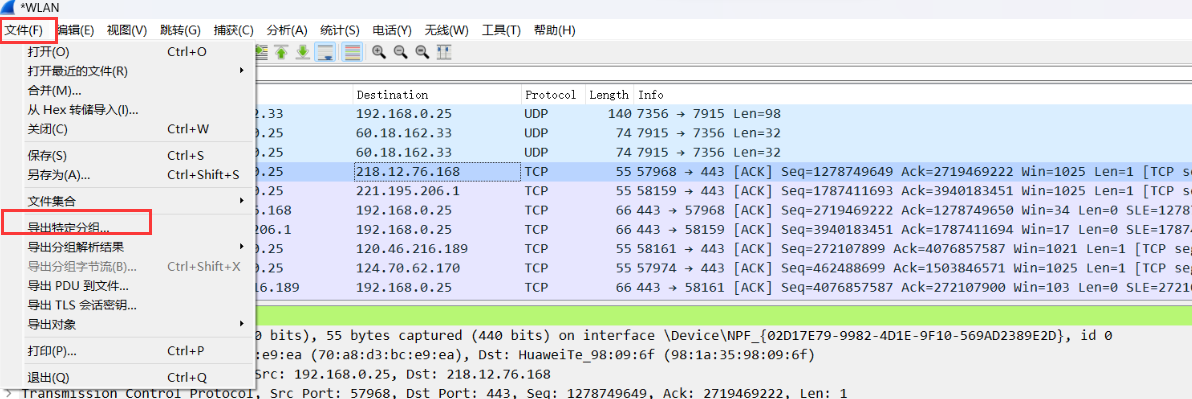
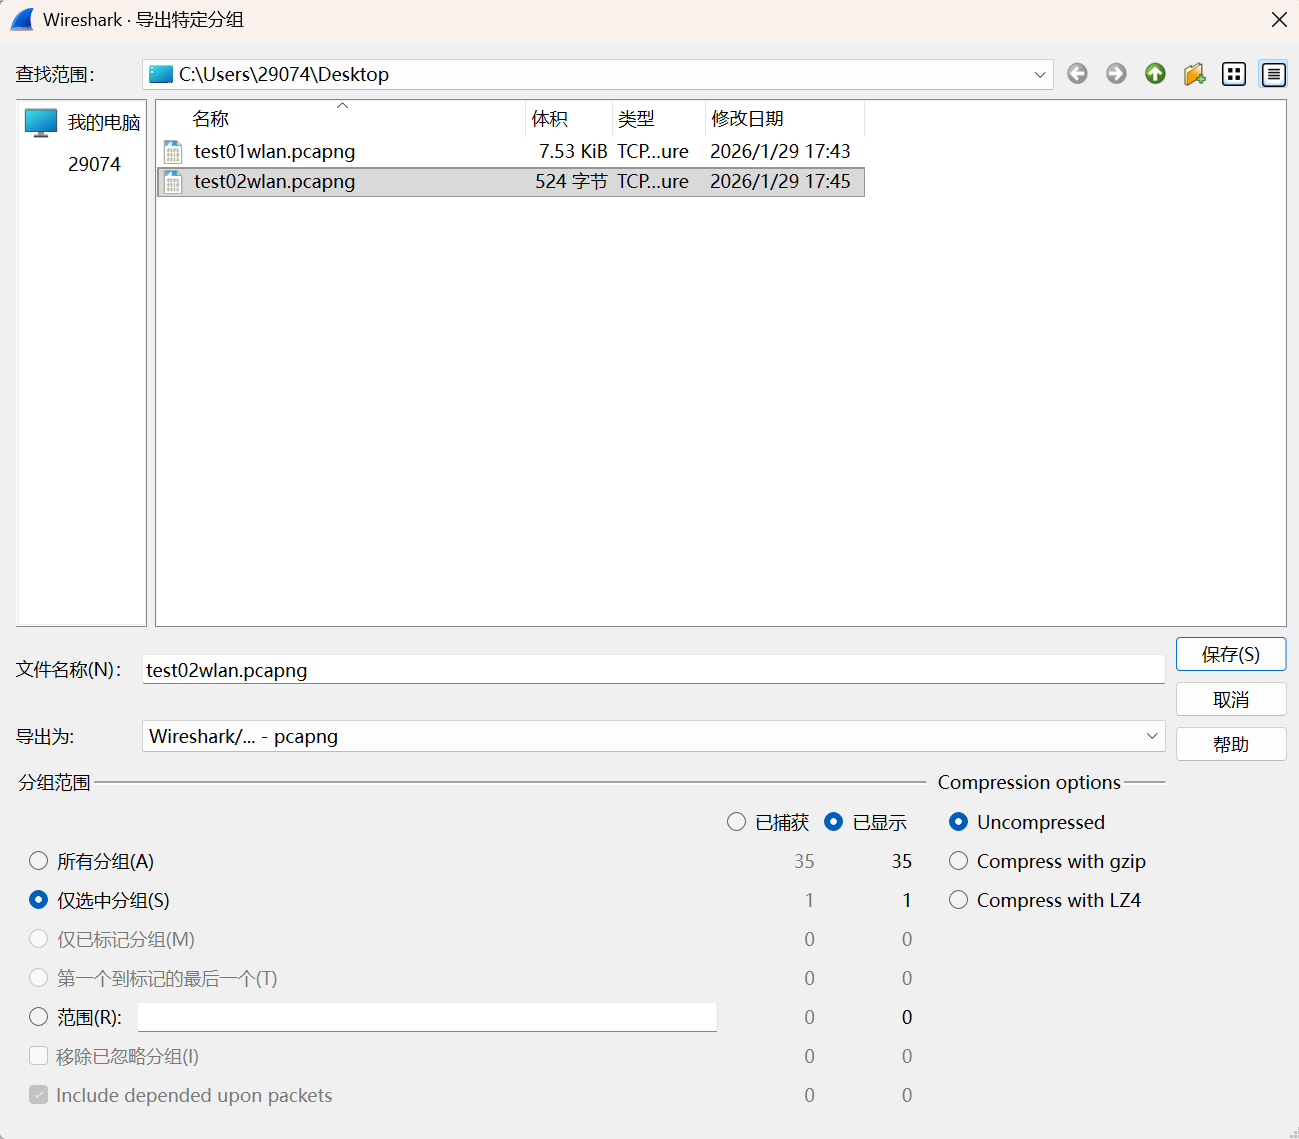
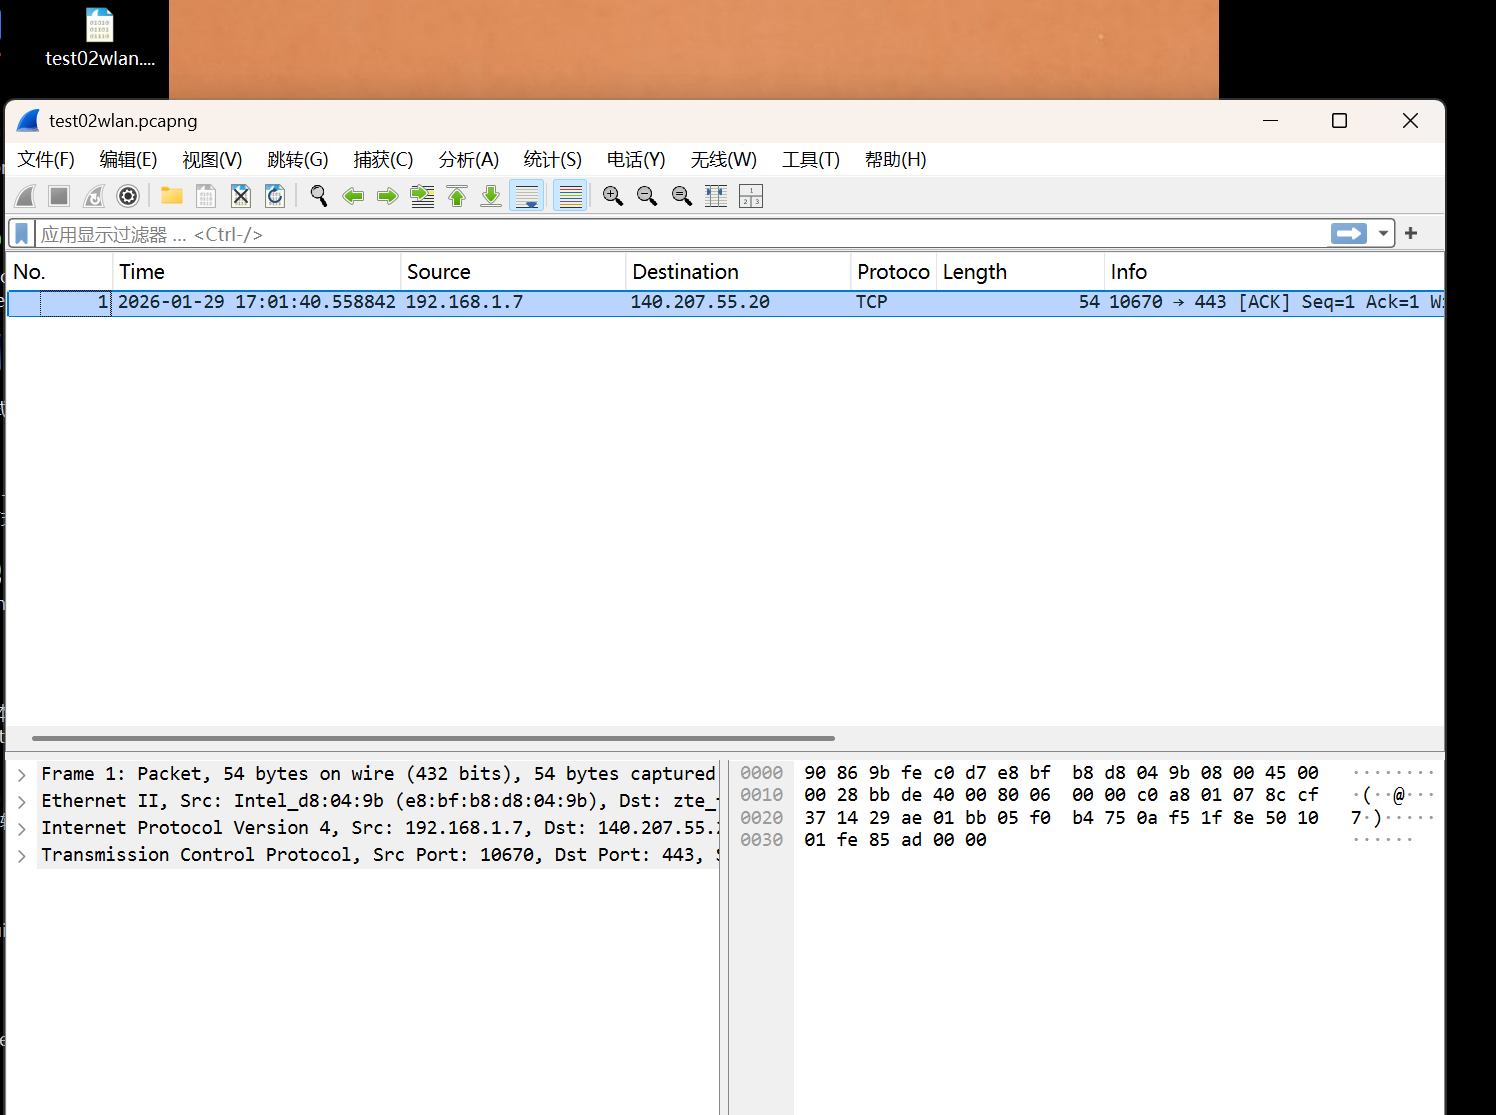
掌握过滤器的使用,是Wireshark效率提升的关键。你可以将常用的过滤条件保存起来,方便下次直接调用。分析完成后,别忘了将重要的数据包会话保存为PCAP或PCAPNG文件,便于后续分享或深入分析。
 [AFFILIATE_SLOT_1]
四、协议深度解析与高级调试技巧
Wireshark的真正威力在于其对协议的深度解析。理解OSI或TCP/IP模型,是看懂数据包详情的基础。Wireshark的详情面板完美地呈现了数据包从物理层到应用层的封装过程。
常见协议包:
 ARP协议
 ICMP协议
 TCP协议
 UDP协议
 DNS协议
 HTTP协议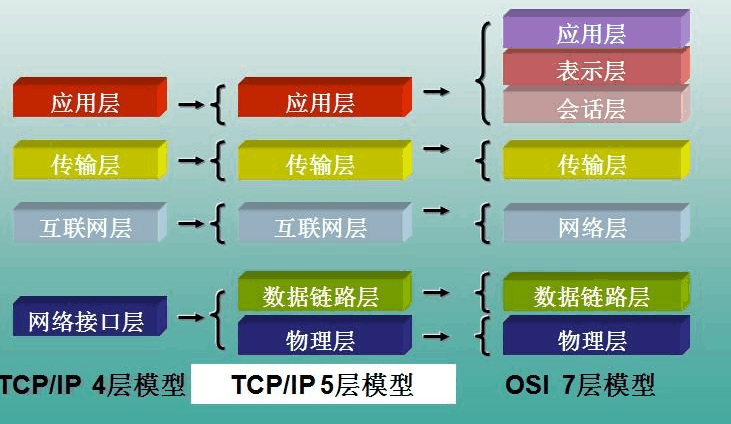
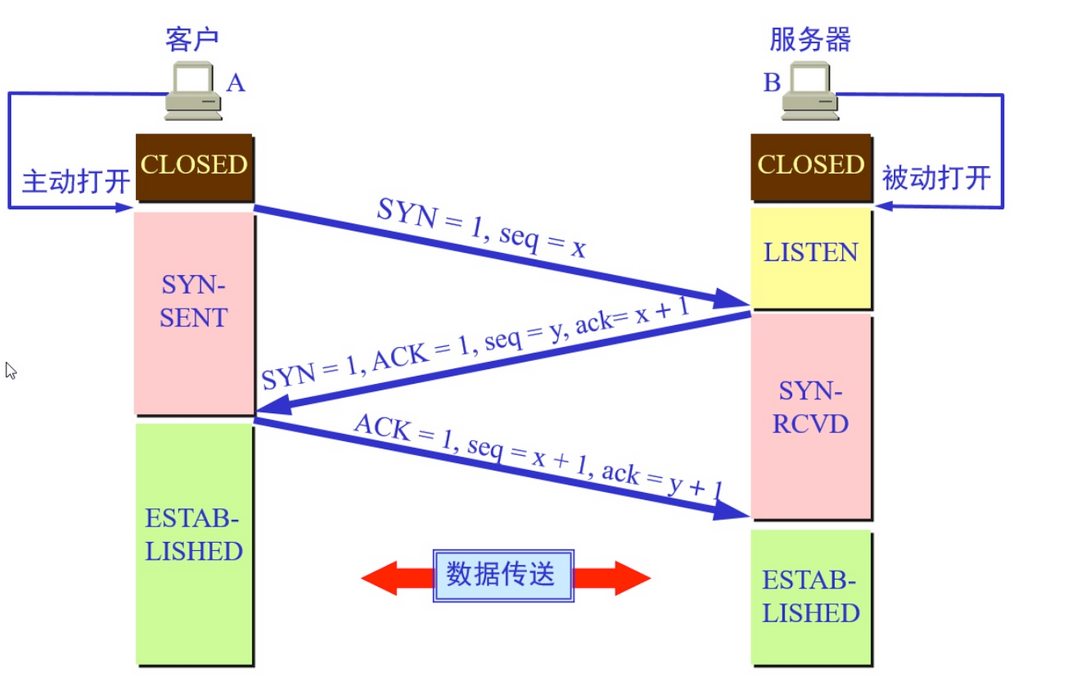
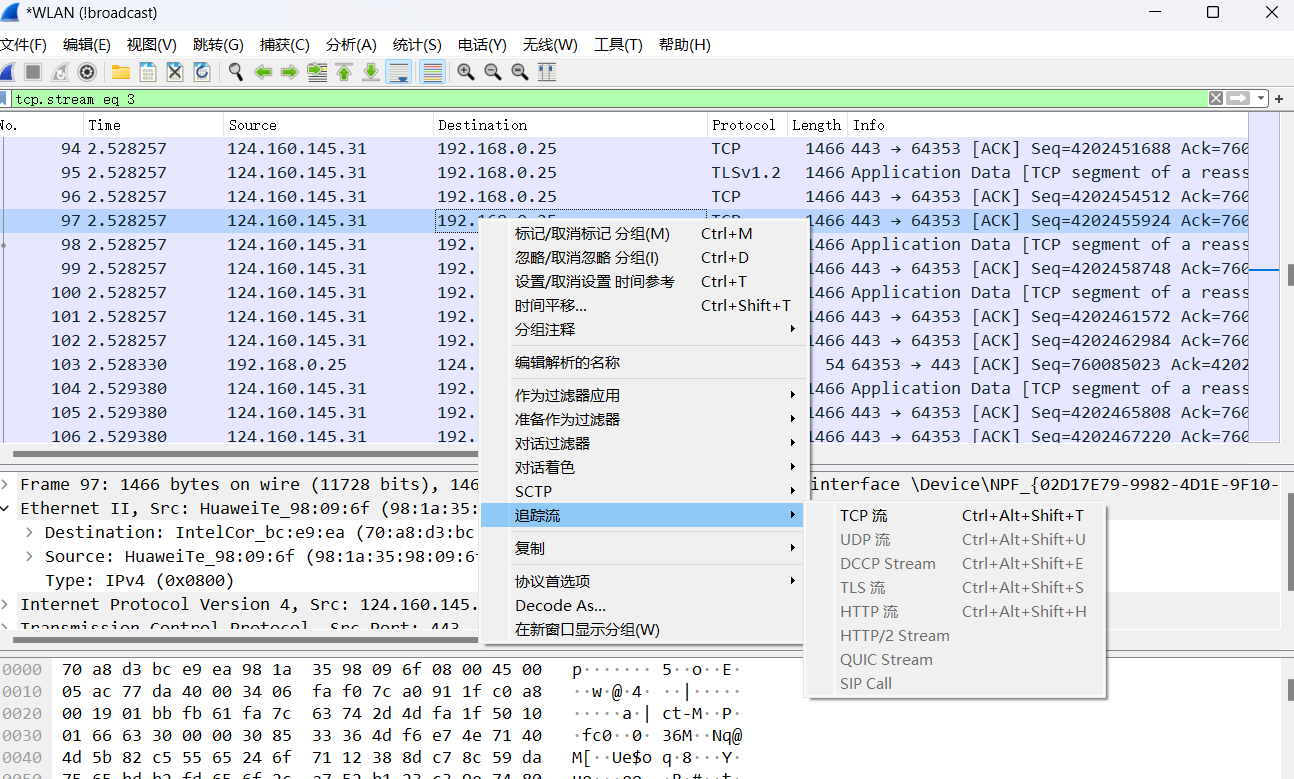
让我们以经典的TCP三次握手为例。在Wireshark中过滤tcp.flags.syn==1 and tcp.flags.ack==0可以找到SYN包。通过追踪TCP流功能,Wireshark能将一次完整会话(如一次HTTP请求响应)的所有相关数据包提取出来,并以连贯的文本或十六进制形式呈现,这对于分析应用层协议(如自定义的基于TCP的RPC协议)异常方便。
Source Port: 源端口号
Destination Port: 目标端口号
Stream index:组序号,用来表示多个数据包是否属于同一组的,可以理解为Stream index值相同的是同一组数据包,是和同一个目标通信的数据包。可以用来进行目标请求数据包的筛选。
[Conversation completeness: Incomplete, ESTABLISHED (7)] 会话完整性的标记,是通过不同的状态值计算出来的结果,所以显示结果不同,上面的数字7是1 (SYN) + 2 (SYN/ACK) + 4 (ACK) = 7。表示一个仅包含标准 TCP 三次握手的会话。
1 : SYN
2 : SYN-ACK
4 : ACK
8 : DATA
16 : FIN
32 : RST
TCP Segment:当传输数据较大时,一个完整消息会被分割成多个请求包,每个请求包中包含的数据大小就是
TCP Segment的值。Wireshark 为了能标识出哪些 TCP Segment 需要被重新组装(Reassembled),会将除了最后一个 Segment 之外的其他 Segment 都打上「TCP segment of a reassembled PDU」标记。
Sequence Number:序列号(seq的值), 表示本次传输数据的起始字节在整个数据流中的位置,用于数据的重组和接收方确认使用
[Next Sequence Number: 3970489943] 表示下一个序列化,是Sequence Number+1,但是如果Sequence Number已经是最后一个值了,那么他俩的值会是相同的。
Acknowledgment Number: 确认序号(ack的值), 值为期望收到下一包的序号,用于确认已经收到数据的偏移序号;
0101 .... = Header Length: 20 bytes (5) # 0101是数据偏移,占4位,....保留位,Header Length体现的是tcp报头长度
Flages:标识符
ACK—为1表示确认号字段有效
PSH—为1表示是带有PUSH标志的数据,指示接收方应该尽快将这个报文段交给应用层而不用等待缓冲区装满。
RST—为1表示出现严重差错。可能需要重新创建TCP连接。还可以用于拒绝非法的报文段和拒绝连接请求。
SYN—为1表示这是连接请求或是连接接受请求,用于创建连接和使顺序号同步
FIN—为1表示发送方没有数据要传输了,要求释放连接。
Window: 窗口, 表示从确认号开始,本报文的发送方可以接收的字节数,即接收窗口大小。用于流量控制。
Checksum:  校验和,每个 TCP 包首部中都有两字节用来表示校验和,防止在传输过程中有损坏。如果收到一个校验和有差错的报文,TCP 不会发送任何确认直接丢弃它,等待发送端重传
Urgent Pointer:紧急指针,紧急指针仅在标记位中的紧急位URG= 1时,Urgent Pointer值才有意义另一个强大的功能是流量图,它能以图形化的方式展示主机之间的会话流,直观地看出通信模式、延迟和数据流向,是分析网络连接问题和性能瓶颈的利器。
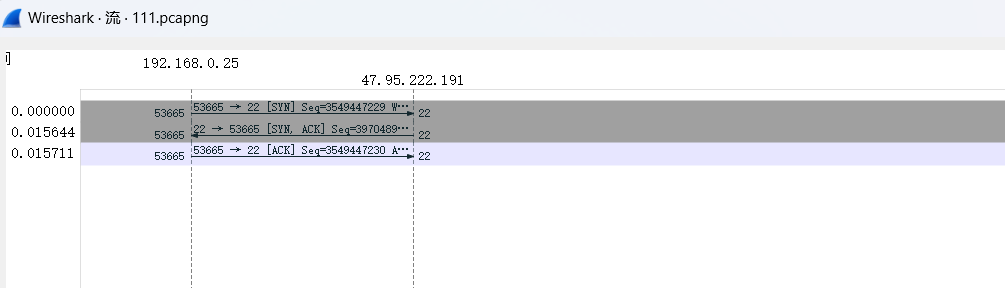
无论是开发基于Python的Scrapy爬虫时分析请求规律,调试Go或Java微服务间的gRPC通信,还是研究C++编写的游戏客户端与服务器的协议,Wireshark都能提供无可替代的底层视角。对于JavaScript前端开发者,当遇到诡异的API调用问题时,用Wireshark抓包往往比浏览器开发者工具更能揭示网络层的真相。
五、挑战加密:HTTPS流量解密实战
面对日益普及的HTTPS,Wireshark默认只能看到加密的TLS握手和应用数据,内容不可读。但这并非无解。一种方法是配置服务器私钥,但这在生产环境中不现实。另一种更通用的方法是在客户端动态获取TLS会话密钥。
以Chrome浏览器为例,我们可以通过设置环境变量,让浏览器将会话密钥写入一个日志文件,再让Wireshark读取这个文件来解密流量。这对于测试环境下的安全审计和调试至关重要。
操作步骤:
- 创建一个用于保存密钥的日志文件,如
D:\sslkeylog.log。
E:\SSLKEY\SSLKEYLOG.log
- 修改Chrome快捷方式,在“目标”路径末尾添加参数,指定密钥日志路径。
--ssl-key-log-file=E:\SSLKEY\SSLKEYLOG.log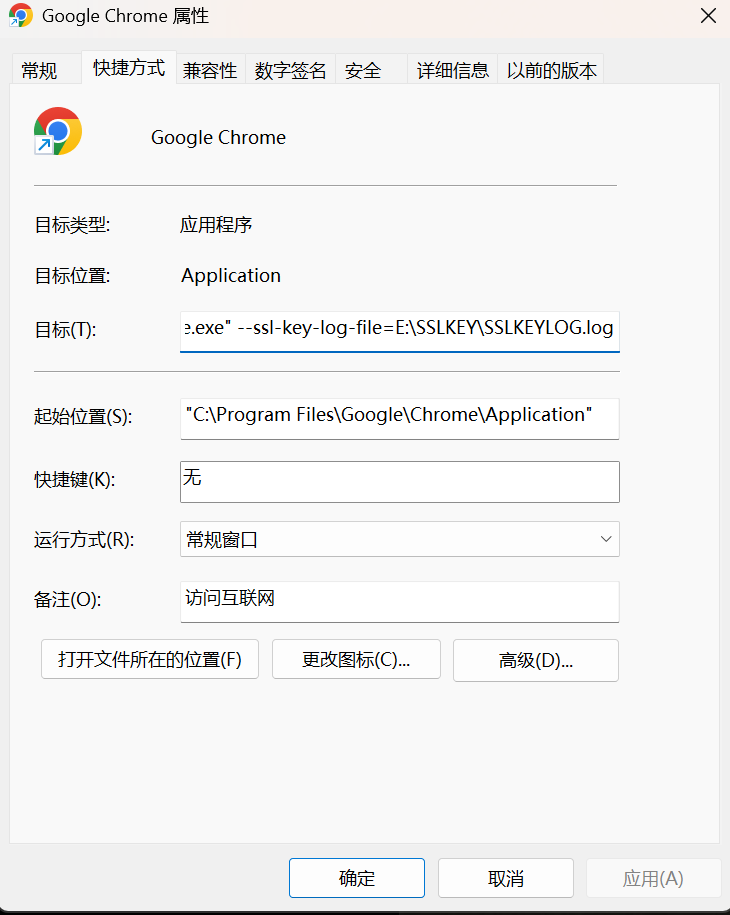
- 在Wireshark中配置TLS协议首选项,指向同一个密钥日志文件。
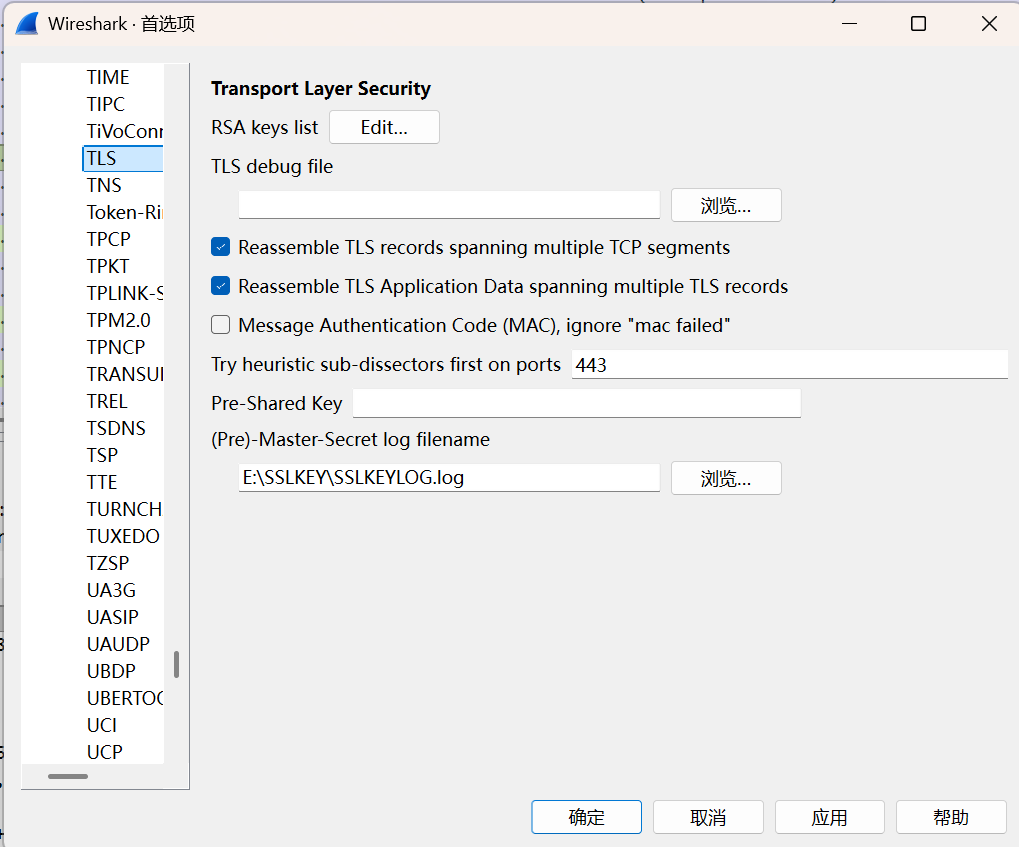
- 通过该快捷方式启动Chrome访问HTTPS网站,Wireshark即可成功解密应用层数据。
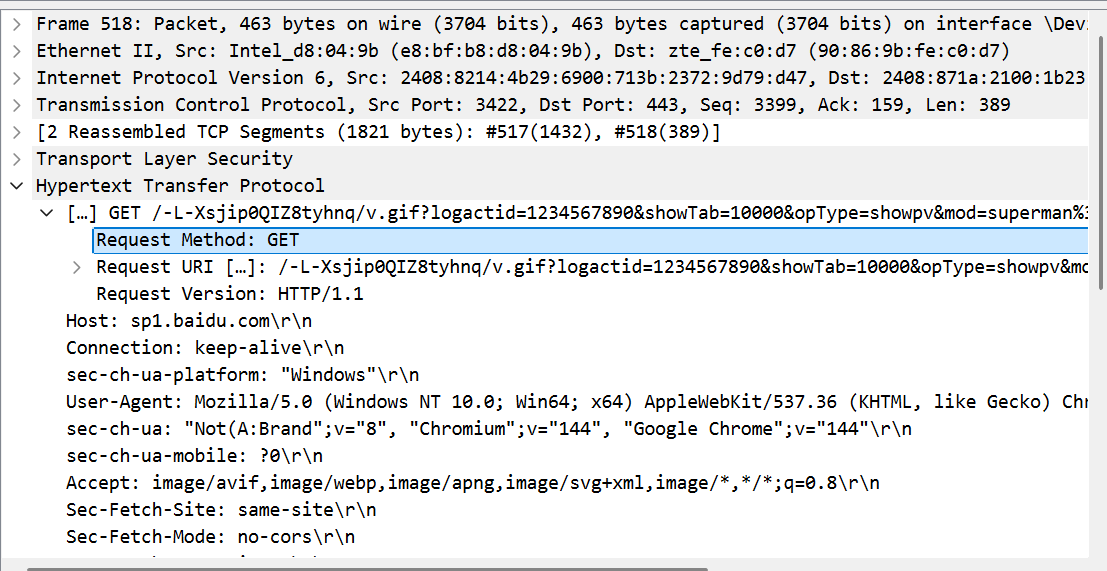
⚠️ 请注意:此方法仅用于合法的安全分析、调试和教育目的。切勿将其用于窃取他人隐私信息。
[AFFILIATE_SLOT_2]总结与进阶之路
Wireshark远不止是一个“抓包工具”,它是一个完整的网络协议分析平台。从基础的界面操作、过滤器使用,到复杂的协议解析、加密流量解密,每一步都深化着我们对网络通信本质的理解。对于开发者,它是调试网络程序的利器;对于运维工程师,它是定位网络故障的法宝;对于安全从业者,它是进行流量分析和取证的眼睛。
要真正精通Wireshark,建议:
- 理论与实践结合:在理解TCP/IP协议栈的基础上,多抓包、多分析。
- 善用统计功能:探索Wireshark内置的“统计”菜单,里面的“会话”、“端点”、“协议分级”等工具能提供宏观视野。
- 学习BPF和显示过滤语法:这是提升效率的核心。
- 关注社区与插件:Wireshark支持Lua脚本扩展,可以编写自定义的协议解析器,用于分析私有协议。
网络世界纷繁复杂,而Wireshark赋予了我们透视其底层脉络的能力。掌握它,你就拥有了一把解开网络谜题的关键钥匙。现在,就打开Wireshark,开始你的第一次抓包探险吧!


 浙公网安备 33010602011771号