
Metasploit Pro 4.22.7-2024120601 (Linux, Windows) - 专业渗透测试框架
Metasploit Pro 4.22.7-2024120601 (Linux, Windows) - 专业渗透测试框架
Rapid7 Penetration testing, released Dec 06, 2024
请访问原文链接:https://sysin.org/blog/metasploit-pro-4/ 查看最新版。原创作品,转载请保留出处。
作者主页:sysin.org
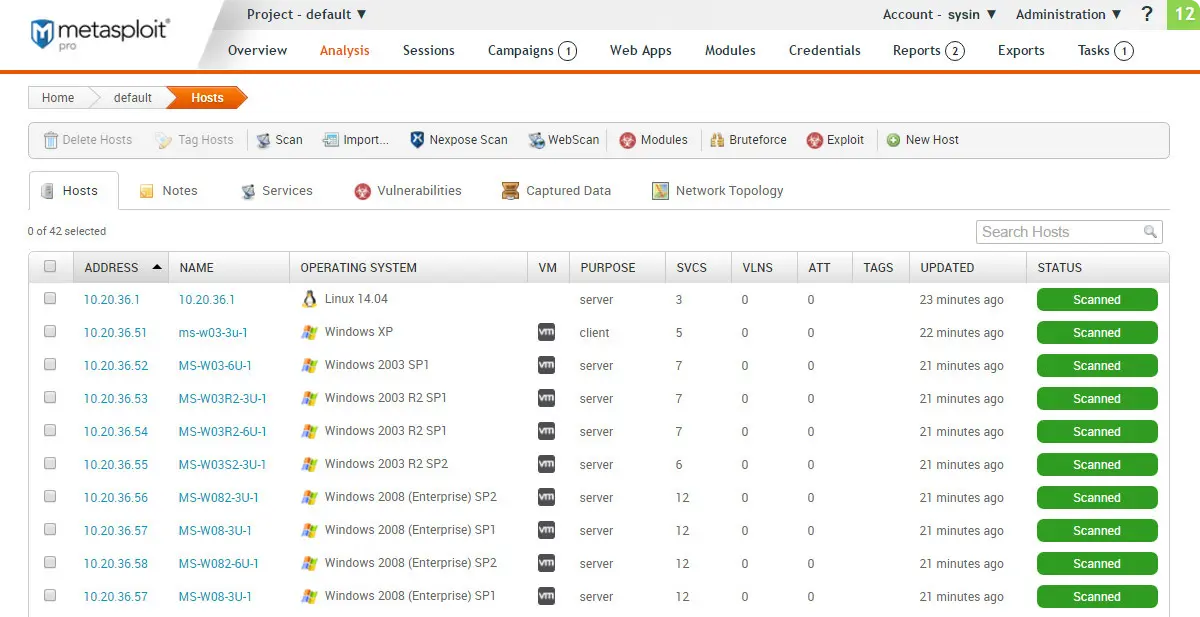
世界上最广泛使用的渗透测试框架
知识就是力量,尤其是当它被分享时。作为开源社区和 Rapid7 之间的合作,Metasploit 帮助安全团队做的不仅仅是验证漏洞、管理安全评估和提高安全意识 (sysin);它使防守队员能够始终领先比赛一步(或两步)。
版本比较
Open Source: Metasploit Framework
下载:Metasploit Framework 6.4.40 (macOS, Linux, Windows) - 开源渗透测试框架
Commercial Support: Metasploit Pro
| All Features | Pro | Framework |
|---|---|---|
| - Collect | ||
| De-facto standard for penetration testing with more than 1,500 exploits | ✅ | ✅ |
| Import of network data scan | ✅ | ✅ |
| Network discovery | ✅ | ❌ |
| Basic exploitation | ✅ | ❌ |
| MetaModules for discrete tasks such as network segmentation testing | ✅ | ❌ |
| Integrations via Remote API | ✅ | ❌ |
| - Automate | ||
| Simple web interface | ✅ | ❌ |
| Smart Exploitation | ✅ | ❌ |
| Automated credentials brute forcing | ✅ | ❌ |
| Baseline penetration testing reports | ✅ | ❌ |
| Wizards for standard baseline audits | ✅ | ❌ |
| Task chains for automated custom workflows | ✅ | ❌ |
| Closed-Loop vulnerability validation to prioritize remediation | ✅ | ❌ |
| - Infiltrate | ||
| Basic command-line interface | ❌ | ✅ |
| Manual exploitation | ❌ | ✅ |
| Manual credentials brute forcing | ❌ | ✅ |
| Dynamic payloads to evade leading anti-virus solutions | ✅ | ❌ |
| Phishing awareness management and spear phishing | ✅ | ❌ |
| Choice of advance command-line (Pro Console) and web interface | ✅ | ❌ |
新增功能
2024 年 12 月 6 日,版本 4.22.7-2024120601
改进:
- Pro:更新了 Quick Pentest 功能,现在可以检测无需身份验证即可访问的 Redis 实例。
- Pro:将服务网络信息添加到诊断提取脚本中。
- Pro:添加额外的调试详细信息以显示使用哪些参数来触发快速渗透测试。
- Pro:7zip 库的例行更新。
- 优点:改进备份恢复的验证消息。
- Pro:更新了 Metasploit Pro 的暴力破解功能,现在支持检测和暴力破解 TeamCity 目标。
- Pro:当尝试在具有预先存在的 npcap 版本的计算机上安装 Metasploit Pro 时,Metasploit Pro 安装程序将不再生成错误消息。
- Pro:定期更新 OpenSSL 库。
- PR 19643 - 这会更新
DOMAIN操作auxiliary/gather/windows_secrets_dump模块允许将个人用户或组作为目标。 - PR 19651 - 这会更新
smb_version模块,以在禁用 SMB 1 时检测主机操作系统版本。 - PR 19678 - 这添加了一个新的 LDAP 查询来枚举使用 “Windows 2000 之前的计算机” 选项创建的计算机账户。这些账户的密码可能很弱,可以被暴力破解。
修复:
- Pro:修复了尝试更新当前用户密码时发生的崩溃。
- Pro:在加载非 Ruby 模块时删除了嘈杂的日志。
- PR 19624 - 这修复了使用 OpenSSL 3.4.0 为 AD CS 生成 CSR 时可能出现的错误。该错误与请求中无法再显式设置的属性有关。
- PR 19658 - 更新
auxiliary/admin/kerberos/get_ticket模块可在 Windows 环境下工作。
模块:
- PR 19531 - 添加了一个针对 ProjectSend r1335 至 r1605 版本的新漏洞利用模块。该模块利用不正确的授权漏洞,允许通过操纵应用程序的配置设置来进行未经身份验证的 RCE。
- PR 19582 - 添加了一个辅助模块,该模块利用由于内部版本 29486 之前的 Acronis Cyber Protect 15 和内部版本 16545 之前的 Acronis Cyber Backup 12.5 中的不正确身份验证漏洞而导致敏感信息泄露。
- PR 19584 - 这为 Judge0 沙箱逃逸添加了一个利用模块,该模块利用 CVE-2024-28185、CVE-2024-28189 并允许未经身份验证的 RCE。 Judge0 版本 1.13.0 及更早版本容易受到攻击。
- PR 19593 - 这为 CVE-2023-28324 添加了一个漏洞利用模块,CVE-2023-28324 是 Ivanti 的 EPM 中未经身份验证的 RCE,其中 .NET 远程客户端可以调用导致在 NT AUTHORITY\SYSTEM 上下文中执行操作系统命令的方法。此漏洞存在于 EPM 2021.1 Su4 和 EPM 2022 Su2 之前的版本中。此漏洞利用模块中包含大量代码,用于填补现有 .NET(反)序列化功能的空白,从而使该方法能够被调用。
- PR 19601 - 添加新的暴力破解
scanner/teamcity/teamcity_login针对 JetBrains TeamCity 服务的登录扫描器模块。 - PR 19630 - 这增加了 CUPS 的漏洞,远程攻击者可以宣传恶意打印服务,使用该服务时将在打印客户端上执行命令。
- PR 19640 - 这添加了一个利用 CVE-2024-39205 的漏洞利用模块,CVE-2024-39205 是 Pyload 中未经身份验证的 RCE。
- PR 19654 - 添加新的
auxiliary/scanner/http/strapi_3_password_reset它允许您利用 CVE-2019-18818 在 Strapi CMS 3.0.0 Beta 17.4 及之前版本上重置管理员密码。
下载地址
仅显示最新版,历史版本已存档,不定期清理。
Metasploit Pro 4.22.7-2024120601 for Linux, Dec 06, 2024
Metasploit Pro 4.22.7-2024120601 for Windows, Dec 06, 2024
相关产品:Nexpose 7.1.0 for Linux & Windows - 漏洞扫描
更多:HTTP 协议与安全

 浙公网安备 33010602011771号