
进入方式:初次启动: 按shift+F10 弹出CMD.EXE窗口oobe命令 是一种与 Windows 操作系统的 OOBE(Out-of-Box Experience)设置过程相关的命令,通常用于绕过某些设置过程中的要求,尤其是网络连接或账户创建的步骤。它主要在安装或设置 Windows 时使用,帮助用户跳过某些步骤,使系统能够更快速地完成配置。
自定义开箱体验 (OOBE) | Microsoft Learn
向 OOBE 中添加 OEM 许可条款 | Microsoft Learn
无人参与 Windows 安装程序参考 | Microsoft Learn
Windows OOBE 开箱体验全部特殊热键汇总
说明:
Ctrl+Shift+F3属于微软官方公开文档记录;其余Ctrl+Shift+D、Ctrl+Shift+J、连续按 Win 键 5 次属于 Win11 OOBE 隐藏调试热键,OEM / 部署调试用途,部分版本镜像会移除屏蔽。- 全部热键仅 OOBE 向导会话内生效,进入桌面全部失效;应答文件 unattend.xml 可以批量禁用 OOBE 调试钩子。
- 笔记本带 Fn 锁定:需要组合 Fn,例如
Shift+Fn+F10、Ctrl+Shift+Fn+F3。
表格
| 快捷键 | 功能说明 | 适用系统 | 官方状态 |
|---|---|---|---|
Shift + F10 |
唤起 SYSTEM 权限cmd.exe命令提示符,运维最常用;可执行 diskpart、regedit、taskmgr、oobe 命令 |
Win7‑Win11 | 公开官方热键Microsoft ... |
Ctrl + Shift + F3 |
直接重启进入审核模式 (Audit Mode),内置 Administrator 桌面,自动弹出 sysprep;OEM 预装定制镜像专用 | Win7‑Win11 | 公开官方热键Microsoft ... |
Ctrl + Shift + D |
打开 Windows Autopilot 诊断页面;展示设备硬件、部署日志、网络、Autopilot 配置,支持导出诊断日志 | 仅 Win11 OOBE | 内部调试隐藏热键 |
Ctrl + Shift + J |
OOBE 前端 JS 开发者控制台;OOBE 基于 WinJS 网页框架,可执行 JavaScript 调试修改 OOBE 界面逻辑 | 仅 Win11 OOBE | 内部调试隐藏热键 |
| 连续按 Windows 键 5 次 | 弹出预配菜单 (Provisioning Menu):安装预配包、Autopilot 配置、设备重置 | 仅 Win11 OOBE | 内部调试隐藏热键 |
辅助功能入口(不是键盘组合热键,界面按钮)
- OOBE 界面左下角辅助功能按钮:唤起
osk.exe屏幕键盘、讲述人、放大镜;底层和 Shift+F10 共用同一套 OOBE 输入钩子框架。
各热键底层原理、调用链路简述
1. Ctrl+Shift+F3(官方审核模式热键)
- oobe.exe 注册低级键盘钩子捕获组合键;
- 触发后调用内部 OOBE 接口,设置注册表
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Setup\OOBE审核模式标记; - 发起系统重启;开机直接进入 Audit 审核桌面,自动运行
sysprep.exe。
注意:不会跳过 unattend 应答文件的脚本执行逻辑Microsoft ...。
2. Ctrl+Shift+D Autopilot 诊断
- OOBE 网页框架(WinJS)内部 JS 钩子捕获快捷键;
- 渲染 Autopilot 诊断弹窗,读取 WMI / 注册表中 Autopilot、设备硬件信息,支持导出日志文件。
3. Ctrl+Shift+J JS 开发者控制台
Win11 OOBE 本质是一套本地网页应用。
- OOBE 内置 Chromium/WinJS 调试钩子;
- 调出 JS Console,可以执行 JS 脚本修改 OOBE 页面元素、跳过页面逻辑;生产镜像部分版本会移除该调试入口。
4. Win 键连续按 5 次 预配菜单
- oobe.exe 内部键盘计数逻辑,检测短时间 5 次 Win 键;
- 弹出预配配置界面,用于批量设备部署、导入 PPKG 预配包。
边界区分表(OOBE 全部特殊热键组件)
| 组件 | 角色 |
|---|---|
| OOBE‑Framework 键盘钩子 (oobe.exe) | 注册两套钩子:①用户态低级键盘钩子捕获 Shift+F10、Ctrl+Shift+F3;②网页层 JS 钩子捕获 Ctrl+Shift+D / Ctrl+Shift+J;Win 键 5 次计数逻辑;仅 OOBE 会话激活,进入桌面销毁 |
| oobe.exe | OOBE 主进程;热键事件接收分发;触发 cmd 拉起、审核模式标记写入、Autopilot 诊断弹窗、预配菜单渲染 |
| user32.dll | Win32 键盘消息分发,低级钩子回调载体 |
| win32k.sys / ntoskrnl.exe | 内核键盘中断,扫描码投递到 oobe.exe 钩子 |
| osk.exe | OOBE 辅助功能屏幕键盘,界面按钮触发,不属于组合热键 |
| sysprep.exe | Ctrl+Shift+F3触发审核模式后自动启动的系统准备工具 |
注册表 HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Setup\OOBE |
存储审核模式标记、OOBE 状态;Ctrl+Shift+F3 会写入对应状态值 |
| unattend.xml 应答文件 | <DisableShiftF10>true</DisableShiftF10>,可同时禁用整套 OOBE 调试钩子,全部热键失效,OEM 批量部署使用 |
故障坑点
- 隐藏热键
Ctrl+Shift+D/Ctrl+Shift+J/Win 键 5 次部分精简镜像、企业定制镜像会被移除,按了无反应;只有原版 Win11 镜像完整具备。 Ctrl+Shift+F3审核模式:笔记本必须带 Fn,Ctrl+Shift+Fn+F3;部分笔记本 F3 为硬件功能键,扫描码异常导致不触发。- 只要 unattend.xml 开启
DisableShiftF10=true,所有 OOBE 调试钩子全部失效,Shift+F10、Ctrl+Shift+F3 全部无效。 - OOBE 完成进入桌面,所有钩子卸载,全部热键不再工作,属于正常行为。
<DisableShiftF10>true</DisableShiftF10> 可一次性禁用所有 OOBE 调试热键一、官方公开标准热键(Win10/Win11 全版本通用)
|
快捷键
|
核心功能
|
权限/特性
|
运维场景
|
|---|---|---|---|
|
Shift + F10
|
唤起 SYSTEM 权限 CMD 命令提示符,支持 diskpart、regedit、taskmgr、OOBE 命令
|
最高系统权限、无 UAC、OOBE 专属会话
|
绕过联网强制、绕过微软账号、磁盘分区修复、OOBE 流程干预、故障排查
|
|
Ctrl + Shift + F3
|
强制重启进入系统审核模式(Audit Mode),自动登录内置 Administrator,自启 sysprep
|
跳过用户创建界面、直达系统桌面、OEM 预装专属模式
|
OEM 镜像定制、预装软件/驱动、系统封装、批量装机预处理
|
二、Win11 专属隐藏调试热键(内部开发/OEM 调试)
|
快捷键
|
核心功能
|
技术原理
|
使用场景
|
|---|---|---|---|
|
Ctrl + Shift + D
|
打开 Autopilot 官方诊断面板,展示设备硬件、系统版本、部署日志、网络状态,支持日志导出
|
OOBE 网页框架内置诊断钩子,读取系统 WMI/部署注册表信息
|
Autopilot 部署排错、企业设备预配异常、镜像部署日志核查
|
|
Ctrl + Shift + J
|
唤起 OOBE 前端 JS 开发者控制台,可执行 JS 脚本修改页面逻辑、跳过界面校验
|
Win11 OOBE 基于 WinJS 网页架构,内置调试控制台接口
|
高级绕过 OOBE 限制、界面调试、定制化部署二次开发
|
|
连续按 Win 键 5 次
|
弹出设备预配菜单,支持导入 PPKG 预配包、重置设备、查看部署状态
|
OOBE 内核按键计数逻辑,专属预配框架触发
|
企业批量设备预配、离线部署、终端标准化配置
|
三、OOBE 通用辅助功能(界面触发,非组合热键)
|
入口方式
|
功能
|
底层依赖
|
|---|---|---|
|
OOBE 左下角「辅助功能」按钮
|
唤起 osk.exe 屏幕键盘、讲述人、放大镜
|
与 Shift+F10 共用 OOBE 统一输入钩子框架,SYSTEM 权限运行
|
四、OOBE 热键核心共性规则
-
所有热键仅 OOBE 会话生效,完成开箱进入桌面后钩子自动卸载,永久失效
-
所有热键进程均为 SYSTEM 最高权限,无 UAC 拦截,拥有系统完全控制权
-
一旦启用无人值守禁用项
DisableShiftF10=true,全部 OOBE 调试热键统一失效 -
Win10 无隐藏调试热键(Ctrl+Shift+D/J、Win键5次),仅保留两组官方热键
五、高频配套运维命令(Shift+F10 唤起 CMD 后使用)
-
OOBE\BYPASSNRO:跳过联网强制,绕过微软账号绑定 -
oobe /enableaudit:命令行直接进入审核模式 -
oobe /skipusercreate:跳过本地用户创建页面
Shift+F10(Windows OOBE 开箱体验阶段调出 CMD)拆解・解构
场景:Windows 安装 / OOBE 开箱初始化界面(刚装完系统,区域、键盘、账户创建页面),按下
Shift + F10,弹出cmd.exe命令提示符窗口; 注意:Shift+F10 不是 CMD 内部命令,是 OOBE 阶段的系统热键钩子;oobe 命令是 OOBE 框架内部工具,用于控制开箱体验流程。
Shift+F10(OOBE 阶段调出 CMD)边界区分表
组件 角色 Shift+F10 热键钩子 (OOBE‑Framework) OOBE 阶段专用键盘钩子;拦截键盘输入组合键;热键触发后启动 cmd.exe;仅在 OOBE 开箱会话生效,进入桌面后该热键失效;不属于普通 Win32 快捷键 oobe.exe OOBE 主程序 C:\Windows\System32\oobe.exe;开箱体验主 UI 进程;托管键盘钩子;驱动整个 OOBE 初始化向导流程;提供 oobe 子命令接口 cmd.exe 命令提示符进程;热键触发后由 oobe.exe 创建弹出;运行上下文为 OOBE 本地系统权限 (SYSTEM);无桌面,运行于 OOBE 会话 osk.exe(辅助功能管理器) OOBE 界面左下角辅助功能按钮同源代码路径;Shift+F10 底层逻辑与辅助功能键盘钩子属于同一套 OOBE 输入框架 winlogon.exe Windows 登录会话管理器;OOBE 会话由 winlogon 启动,替换普通登录界面;负责会话、窗口站管理 user32.dll Win32 用户输入子系统;提供底层键盘钩子、原始键盘消息分发;OOBE 注册低级键盘钩子捕获 Shift+F10 按键消息 ntoskrnl.exe/win32k.sys 内核图形输入子系统;键盘硬件中断→内核输入分发,投递键盘消息到用户态 OOBE 进程钩子 oobeldr.exe OOBE 引导加载器;安装完成后第一次启动,拉起 oobe.exe 进入开箱界面 注册表 OOBE 相关键 HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\OOBE;控制 OOBE 流程跳过、完成标记;SkipOOBE、Unattend 无人值守配置项;记录 OOBE 执行状态 unattend.xml 应答文件 无人值守安装配置文件;可禁用 Shift+F10 热键、跳过 OOBE 页面,用于批量部署
一、底层原理 & 五大模块
模块 1:OOBE 会话启动链路
系统安装结束,第一次开机,oobeldr.exe执行,通知winlogon.exe不加载普通登录 UI,启动 OOBE 模式,启动oobe.exe。
此时还没有用户桌面,处于特殊 OOBE 窗口站会话,权限为
NT AUTHORITY\SYSTEM。
模块 2:Shift+F10 键盘钩子注册原理
oobe.exe在初始化完成后,通过user32.dll注册低级键盘钩子(LowLevelKeyboardProc)。- win32k.sys 内核接收键盘硬件扫描码,把键盘消息投递到用户态钩子回调函数。
- 钩子检测按键组合:
Shift(L/R) + F10。
⚠️关键点:该钩子仅在 OOBE 向导运行期间有效;登录进入桌面环境后钩子被卸载,Shift+F10 不再弹出 CMD。 F10 本身是菜单键;OOBE 框架专门劫持该组合,是微软给运维 / 部署人员预留调试入口。
模块 3:热键触发,拉起 cmd.exe 完整流程
- 用户按下
Shift + F10→ 内核键盘中断 → win32k.sys → user32 消息分发。 - oobe.exe 钩子回调捕获组合键,消费该键盘消息(界面不会收到 F10 菜单消息)。
- oobe.exe 调用
CreateProcessW,创建cmd.exe进程;继承 OOBE 会话,SYSTEM 权限。 - cmd 窗口直接弹出,运行在 OOBE 窗口站,没有 explorer 桌面。
此时可以执行:diskpart、reg.exe、regedit、taskmgr、powershell 等工具;可以修改注册表、绕过 OOBE 账户创建。
模块 4:oobe 命令(oobe.exe 内部子命令)
在弹出的 CMD 中输入oobe /,调用 oobe.exe 内部命令集,用来控制开箱流程:
oobe /restart      # 重启OOBE向导
oobe /skipusercreate # 跳过用户创建页面
oobe /enableaudit   # 进入审计模式
oobe /nounattend # 使用无人值守应答文件oobe命令本身不是独立 exe,是调用oobe.exe传入命令行参数执行。
模块 5:关闭 / 屏蔽 Shift+F10 热键机制
- 无人值守应答文件
unattend.xml配置:<DisableShiftF10>true</DisableShiftF10>,OOBE 启动时不注册键盘钩子,直接禁用快捷键。 - OOBE 流程执行完毕,进入用户桌面,
oobe.exe退出,钩子自动销毁,快捷键自然失效。
二、完整逻辑调用链路
链路 1:OOBE 开机,钩子注册
系统首次启动 → oobeldr.exe → winlogon.exe 切换至OOBE会话
 启动 oobe.exe(OOBE主UI进程 SYSTEM权限)
  oobe.exe调用user32.dll注册LowLevelKeyboardProc低级键盘钩子
   win32k.sys内核键盘输入开始把键盘消息投递至oobe.exe钩子回调
链路 2:按下 Shift+F10,弹出 CMD
键盘硬件按下Shift+F10
 硬件中断 → ntoskrnl → win32k.sys内核输入子系统
  user32.dll分发键盘消息到已注册的OOBE键盘钩子
   oobe.exe钩子回调识别 Shift + F10 组合
    消费按键消息;调用CreateProcessW创建cmd.exe进程
     cmd.exe 在OOBE窗口站以SYSTEM权限弹出控制台窗口
链路 3:CMD 中执行 oobe 子命令
OOBE阶段cmd.exe
 执行 oobe /enableaudit
  cmd.exe 启动 oobe.exe,传入命令行参数 /enableaudit
   oobe.exe接收参数,执行OOBE流程跳转,切换系统审计模式
链路 4:OOBE 完成,钩子销毁
完成OOBE全部设置 → oobe.exe退出
 低级键盘钩子被卸载
  Shift+F10热键不再生效;系统切到普通登录会话
三、配套链、关键知识点
- 权限:Shift+F10 唤起的 CMD 是SYSTEM 最高权限,无 UAC;可以直接修改系统注册表、磁盘,是部署运维常用入口。
- 常见运维技巧(OOBE CMD)
regedit:修改注册表绕过账户创建;diskpart:磁盘操作;taskmgr:任务管理器,结束 oobe.exe 进程可以退出 OOBE;
- 和审计模式关系:
oobe /enableaudit:进入审计模式,跳过用户创建,直接 SYSTEM 桌面,用于 OEM 预装系统。
- 安全风险:公开设备 OOBE 界面任何人按 Shift+F10 获取系统权限;OEM / 批量部署可在 unattend.xml 中
<DisableShiftF10>true</DisableShiftF10>禁用热键。 - 区分:
Shift+F10:OOBE 钩子,仅开箱阶段可用;- 普通桌面环境没有这个快捷键;桌面环境打开 CMD 需要手动启动。
四、典型故障坑点
- OOBE 下 Shift+F10 无反应
- 场景 1:镜像 unattend.xml 已经配置
DisableShiftF10=true,钩子没有注册; - 场景 2:键盘驱动异常,OOBE 阶段键盘消息无法正确投递;
- 场景 3:部分精简镜像移除 oobe 组件,OOBE 框架残缺。
- 场景 1:镜像 unattend.xml 已经配置
- CMD 弹出,部分工具报错:OOBE 会话是特殊窗口站,部分 GUI 程序依赖完整桌面环境会启动失败。
- OOBE 执行完进入桌面后,Shift+F10 按不出 CMD:属于正常现象,钩子已经卸载。
五、演进
- Win7:OOBE 已经支持 Shift+F10;
- Win8/Win10:完善 oobe 命令参数,增加 unattend 配置可关闭 Shift+F10;
- Win11:保留 Shift+F10 机制;新增更多 OOBE 云账户页面,钩子逻辑不变;OEM 部署可以应答文件关闭该热键。
OOBE(Out-of-Box Experience 开箱体验)完整拆解解构
一、基础定位
关键时序边界:OOBE 阶段系统域组策略尚未完整加载生效;Autologger ETW 会话提前启动,遥测采集早于用户登录桌面;GDID(Global Device Identifier)唯一触发窗口之一。区分两组概念:
msoobe.exe:传统 OOBE 引导器(Win10 早期)CloudExperienceHost.exe (CEH):Win11 新式 OOBE UI 主进程(现代统一 OOBE 载体)配套后台:UserOOBEBroker.exe负责隐私选项埋点、账户流程代理。
二、目录、核心依赖文件清单
C:\Windows\System32\oobe\1)主调度程序
- oobeldr.exe:OOBE 加载器;系统部署完成后启动,初始化会话环境,拉起主 OOBE 进程
- msoobe.exe:传统 OOBE 调度入口
- CloudExperienceHost.exe(CEH):新式 WebView 架构 OOBE UI 进程(Win11 主流)
- UserOOBEBroker.exe:OOBE 后台代理进程
2)核心功能 DLL
msoobedui.dll:OOBE 界面渲染模块msoobeplugins.dll:网络、无线、账户页面插件UserOOBE.dll:本地 / MSA 账户初始化逻辑setupplatform.dll:部署平台、Autopilot 对接setup360telemetry.dll:独立直报遥测模块(重点,策略盲区)
3)配套支撑组件
winlogon.exe:会话管理,触发 OOBE 启动wlidsvc.dll(wlidsvc):MSA 登录、GDID 云端申领cdp.dll(CDPSvc):读取 GDID、跨设备预注册diagtrack.dll(DiagTrack):ETW 遥测消费diagnosticpolicy.dll(DPS):遥测事件策略裁决引擎winhttp.dll:所有 OOBE 内 HTTPS 网络通信
4)关键注册表持久化路径
# OOBE全局控制
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\OOBE
SkipMachineOOBE
SkipUserOOBE
AcceptEula

# 无人值守部署读取基准
HKLM\SOFTWARE\Policies\Microsoft\Windows\OOBE
AllowOOBEUpdates
三、底层运行架构与启动时序
安装程序setup.exe完成系统部署 → 系统重启
→ winlogon检测全新安装标记 → 启动oobeldr.exe
→ oobeldr初始化隔离全屏会话,加载CloudExperienceHost/msoobe
→ 页面状态机顺序执行:语言→区域→键盘→网络→EULA→账户→隐私设置→Windows Hello→OEM推广页
→ OOBE完成标记写入注册表 → 退出OOBE,加载explorer桌面四、四大核心运行机制(重点对接你持续研究的遥测 / GDID 体系)
机制 1:双并行遥测采集链路【最重要区分点】
绝大多数文档缺失:OOBE 存在两条独立上报通道,管控主体完全不同
链路 A:ETW 主线遥测(受 AllowTelemetry + diagnosticpolicy.dll 管控)
CEH / UserOOBEBroker → EventWrite输出ETW事件
→ Autologger-Diagtrack-Listener(开机常驻ETW会话,OOBE阶段持续捕获)
→ DiagTrack(diagtrack.dll)接收事件
→ 调用diagnosticpolicy.dll执行策略裁决
→ 脱敏、判定是否附加GDID
→ 放行 → 缓存 → HTTPS上传 vortex-win.data.microsoft.com链路 B:Setup360Telemetry 独立直报通道(策略管控盲区)
setup360telemetry.dll 内置独立 WinHTTP 上传逻辑;
AllowTelemetry 策略无法拦截这条链路;
数据内容:OOBE 页面点击、隐私选项选择、联网状态、账户选择类型(本地账户 / MSA)、跳过 / 完成标记。
机制 2:GDID 生成时序约束(关键边界)
- 用户在 OOBE 输入 MSA 账号密码
- wlidsvc 采集硬件特征指纹(SMBIOS、磁盘 UUID、固件信息)
- HTTPS 访问
login.live.com ppsecure/deviceaddcredential.srf - 云端下发 PUID(LID 值)写入注册表:
HKCU\SOFTWARE\Microsoft\IdentityCRL\ExtendedProperties\LID - CDPSvc 读取 PUID,内存拼接前缀
g:→ GDID - GDID 同时供给两条上报链路:
- ETW 主线遥测包(策略可控是否携带)
- CDPSvc 独立设备注册上报(不受遥测策略控制)
重要:OOBE 选择本地账户 → 全程不会申请 PUID,无 GDID 产生。
机制 3:隐私页面参数采集
机制 4:Autopilot 设备预配分支
五、完整数据流链路汇总(所有云端上报点位)
1)ETW 主线遥测(DiagTrack)
vortex-win.data.microsoft.com
v10.events.data.microsoft.com
2)Setup360Telemetry 独立直报
sqm.microsoft.com
3)GDID 设备注册通道(wlidsvc)
login.live.com
4)CDPSvc 连接设备平台上报
settings-win.data.microsoft.com、activity.windows.com
5)OOBE 阶段 Windows 更新查询
*.delivery.mp.microsoft.com、windowsupdate.microsoft.com
AllowOOBEUpdates6)设备健康证明 DHA(Device Health Attestation)
devicehealthattestation.windows.com
六、依赖关系梳理
硬性强制依赖
- RPCSs:wlidsvc、CDPSvc、DiagTrack 进程间 ALPC 通信
- ETW 内核子系统:支撑主线遥测事件采集
- TCP/IP 网络栈:所有云端交互;离线 OOBE 仅本地运行,无上报
- Winlogon:会话生命周期管理,启动 OOBE 加载器
可选依赖
- DPS(diagnosticpolicy.dll):仅 ETW 主线遥测需要;关闭 DPS,主线遥测无法过滤,但 Setup360Telemetry 直报不受影响
- DiagTrack:关闭后 ETW 链路中断;独立直报通道依旧活跃
- wlidsvc:仅 MSA 登录场景依赖;本地账户 OOBE 不需要
- WER:OOBE 进程崩溃才会触发,正常流程无耦合
完全不依赖
- Task Scheduler(任务计划)
- GDI 图形子系统(UI 渲染依赖 DWM,业务逻辑无耦合)
- BCD 启动组件
七、配套组策略清单(OOBE 专项)
- 允许 OOBE 中的更新
AllowOOBEUpdates建议:已禁用;阻止 OOBE 联网下载驱动与质量更新
- 允许诊断数据
AllowTelemetry=1(所需诊断数据)作用:管控 OOBE 阶段 ETW 遥测主线过滤规则
- 关闭连接设备平台 → 已启用
切断 CDPSvc 携带 GDID 上报
关键短板:组策略无法管控 Setup360Telemetry 直报流量,必须配合防火墙域名封堵。
八、OOBE 阶段专属加固方案(政企镜像部署推荐)
1)镜像预置(unattend.xml/ 挂载离线注册表)
- 预先注入
AllowTelemetry=1基线,抢占 OOBE 默认值 - 配置
SkipUserOOBE=1,跳过在线账户页面,从源头避免 MSA 登录触发 GDID 生成 - 预设 OOBE 隐私选项,减少交互埋点采集
2)防火墙域名阻断清单(覆盖 OOBE 全部上报通道)
login.live.com
vortex-win.data.microsoft.com
v10.events.data.microsoft.com
sqm.microsoft.com
settings-win.data.microsoft.com
activity.windows.com
devicehealthattestation.windows.com
3)服务管控
- CDPSvc、CDPUserSvc:禁用
- wlidsvc:纯本地账户终端建议禁用
- DiagTrack:平衡模式保留、依靠策略过滤;严格隔离模式禁用
九、高频认知误区澄清
误区 1
设置 AllowTelemetry=1,可以阻断 OOBE 所有遥测上报❌ 错误。仅拦截 ETW→DiagTrack 主线;Setup360Telemetry 独立直报完全不受控。
误区 2
OOBE 勾选 “关闭诊断数据” 等同于注册表 AllowTelemetry 修改❌ OOBE 界面选项仅用户偏好,不覆盖镜像预置 / 域下发组策略注册表值。
误区 3
OOBE 本地账户模式仍然会生成 GDID❌ GDID 生成硬性前提:MSA 登录;纯本地账户 OOBE 无 PUID、无 GDID。
误区 4
禁用 DiagTrack 就能关闭 OOBE 全部数据上传❌ Setup360Telemetry、wlidsvc、CDPSvc 独立通道继续运行。
十、链路横向对齐(串联你整套研究体系)
| 数据流 | 载体 | 是否携带 GDID | 管控组件 | 目标域名 |
|---|---|---|---|---|
| OOBE ETW 主线遥测 | CEH+DiagTrack | 策略可控 | diagnosticpolicy.dll + AllowTelemetry | vortex-win.data.microsoft.com |
| OOBE 独立直报 | setup360telemetry.dll | 部分场景携带 | 仅防火墙阻断 | sqm.microsoft.com |
| GDID 设备申领 | wlidsvc | 生成源头 | 无遥测策略管控 | login.live.com |
| 跨设备平台注册 | CDPSvc | 固定携带 | 连接设备平台策略 | settings-win.data.microsoft.com |
| WER 崩溃报告 | WerSvc | 独立开关 | WER 组策略 | watson.microsoft.com |
以逻辑链和思维链为骨架,对其进行重构和升华,使其更符合认知规律和阅读习惯。
重塑Windows 11开箱体验:以用户为中心的流程设计与底层逻辑
Windows 11的开箱体验远非一系列简单的设置屏幕,它是一个精密的用户引导与系统初始化引擎。其核心设计哲学在于:通过结构化的流程,在最小化用户认知负荷的同时,最大化新设备的就绪度。下面,我们将深入剖析这一过程的逻辑链条与设计思维。
一、 核心设计思维:化繁为简,降低认知负荷
思维链:用户的初始状态是什么?系统需要达成什么目标?如何无缝连接两者?
-
用户状态:面对新设备,用户充满期待但也可能感到无所适从。他们希望快速进入系统,但又必须完成必要的设置。
-
系统目标:确保系统合法激活、安全更新、功能完备,并为用户提供个性化的工作环境。
-
设计解决方案:将复杂的初始化任务分解为离散的、单任务导向的页面。每个页面只请求一项明确的输入或决策,这遵循了认知心理学中的“组块”原理,显著减少了用户的决策疲劳和精神压力。
逻辑链体现:复杂任务(初始化系统) → 分解为简单步骤(单个设置页面) → 降低用户认知负担 → 提升设置完成率与用户体验。
二、 OOBE流程的逻辑链条:一场精心编排的引导之旅
整个OOBE流程遵循一条清晰的从基础配置到个性化设置的逻辑路径。下面的流程图清晰地展示了这一循序渐进的旅程,其中也包含了因特定条件触发的循环与分支路径:
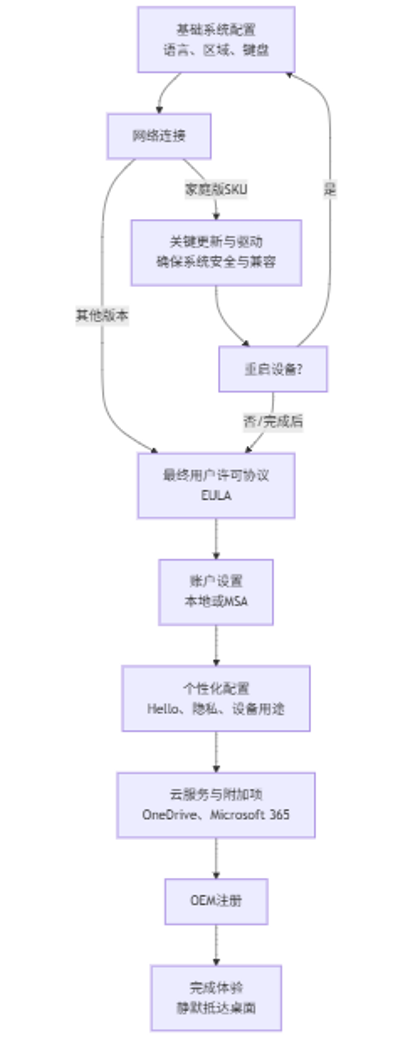
如上图所示,这条逻辑链可以解读为三个核心阶段:
第一阶段:构建基础运行环境
流程从语言、区域、键盘选择开始。这是构建所有后续体验的基石,因为它决定了界面显示、输入方法和区域特性。紧接着的网络连接是关键枢纽。对于家庭版,它是一个强制性网关,这体现了微软推动服务集成与正版验证的策略。
第二阶段:确保安全与现代体验
连接网络后,系统会主动下载关键更新和驱动程序。这是一个至关重要的质量与安全保障环节,确保用户接触到的是一个修复了已知漏洞、硬件驱动完备的现代化系统。此阶段可能因更新内容而触发系统重启,重启后会智能地跳过已完成的步骤,仅重复必要的环节(如网络连接),体现了流程的容错与连续性。
在同意最终用户许可协议后,流程进入账户设置。这是个性化之旅的起点,用户在此选择使用便捷的在线身份还是独立的本地账户。
第三阶段:塑造个性化与增值服务
随后的一系列设置——从安全的Windows Hello到关乎个人数据的隐私设置,再到定义设备用途的自定义设备——共同塑造了用户的专属环境。之后的OneDrive、Microsoft 365试用和OEM注册页,则是微软与合作伙伴提供的增值服务入口,将设备从孤立的硬件转变为云服务生态的组成部分。
三、 旅程的终点:受控的静默与有序的开始
当用户完成所有步骤,系统并非简单地“扔”用户到桌面。“OOBE后静默期” 的设计是整个体验思维的最后一环。
-
思维链:用户刚刚完成一个结构化的引导流程,需要片刻来“消化”和接管对新设备的控制权。
-
逻辑链:完成结构化流程 → 避免信息过载 → 启动静默期(禁止应用自动前台启动) → 仅打开“开始”菜单供探索 → 提供平稳的过渡,让用户自主开启下一步。
这一设计确保了用户从被引导的状态到主动掌控状态的平稳过渡,为新设备的长期使用奠定了积极的第一印象。
Windows 11的OOBE是一个将商业目标(推广服务、收集同意)、技术需求(系统更新、安全)与用户体验(减少负荷、平滑引导)巧妙融合的典范。通过理解其背后的逻辑链与思维链,OEM厂商可以更好地规划自己的预装策略,而用户也能更清晰地理解每一个设置步骤的深层意义。
按照“逻辑链”和“思维链”的原则,对这篇关于OOBE和bypassnro的文章进行重写和深化。
逻辑链将清晰地展示:问题为何产生 → 解决方案是什么 → 解决方案如何一步步工作 → 会产生什么结果。
思维链将引导读者理解:用户的目标和困境 → 发现可用的工具 → 理解工具的工作机制 → 安全有效地使用工具。
Windows OOBE 强制联网的官方与非官方绕过机制解析
引言:OOBE 的演变与用户困境
思维链起点:用户遇到了什么问题?
Windows 的 OOBE 是用户与新系统的第一次交互。近年来,Microsoft 在 Windows 11 及部分 Windows 10 版本(尤其是家庭版)中推行“强制联网”策略,旨在引导用户使用在线微软账户,以体验云同步、Microsoft 365 等服务。然而,这一策略与诸多用户需求产生了直接冲突:
-
隐私需求:用户不希望将本地账户与在线身份强制绑定。
-
离线场景:在无稳定网络的环境(如飞机、偏远地区)或新设备未配备驱动时,安装无法继续。
-
效率与控制:用户希望快速进入桌面,再自行决定是否登录在线账户。
逻辑链衔接:这个困境是如何在技术上实现的?
Microsoft 通过修改 OOBE 的界面逻辑来实现这一策略。在检测到系统版本为“家庭版”或类似版本时,OOBE 流程会隐藏或移除“我没有Internet连接”或“脱机账户”的按钮,使流程卡在网络连接步骤。这正是 bypassnro 方法所要解决的核心问题。
官方定制路径:您提供的 Microsoft Learn 链接(如“OOBE.xml 配置”、“自动化 OOBE”)揭示了官方的解决方案:OEM 厂商或企业IT管理员可以通过预设应答文件,在部署前就完成所有配置,从根本上跳过整个OOBE。但这对于普通终端用户而言,门槛过高且不适用。
核心机制:bypassnro 的非官方绕过原理
思维链:用户如何破局?—— 一个巧妙的“开关”
在OOBE环境中,系统保留了一个强大的调试入口:命令提示符。通过按下 Shift + F10,用户可以临时跳出图形界面,获得一个系统命令行窗口。这为干预OOBE流程提供了可能。
逻辑链:bypassnro 究竟做了什么?(关键修正)
社区发现的 oobe\bypassnro 并非一个“魔法命令”,而是一个指向特定批处理脚本的路径。其工作原理可以分解为以下逻辑步骤:
-
触发干预:用户在OOBE网络连接页面按下
Shift + F10,启动cmd.exe。 -
执行脚本:输入
oobe\bypassnro并回车。系统在oobe目录下找到并运行bypassnro.cmd这个脚本文件。 -
核心操作(推测):该脚本的核心任务,极有可能是修改一个控制OOBE行为的注册表键值,或设置一个特定的环境标志。这个标志的作用是告知系统:“当前设备无需满足网络要求”。
-
“NRO”的合理解释:虽然无官方定论,但社区普遍认为 NRO 代表 "Network Requirement Offline"。这与它的行为高度吻合:让系统认为设备处于“离线满足网络要求”的状态。
-
-
重置流程:脚本执行完毕后,系统会自动重启 OOBE 进程(
sh.exe),并返回到设置流程的起点(选择区域和键盘布局的页面)。
关键逻辑链条:触发命令行 → 执行脚本 → 修改内部标志 → 重置OOBE进程 → 携带新标志重新加载界面。
实践指南:从操作到结果
思维链:用户如何安全有效地使用这个方法?
遵循正确的操作步骤至关重要,以避免不必要的错误。
-
进入时机:在OOBE流程中,当进入 “让我们帮你连接到网络” 页面,且找不到任何跳过选项时。
-
启动命令行:按下
Shift + F10组合键,弹出命令提示符窗口。 -
执行脚本:准确输入以下命令并回车:
oobe\bypassnro(请注意:输入后系统可能会短暂无响应,这是脚本在工作的正常现象)。
-
观察系统反应:
-
正确反应:命令提示符窗口会关闭,屏幕将闪烁,然后系统会带你回到OOBE的第一步(选择国家/地区)。
-
错误反应:如果提示“系统找不到指定的路径”,则表明当前系统环境不支持此方法(可能版本过旧或已更新补丁封堵)。
-
-
达成目标:重新进行OOBE设置,当再次到达网络连接页面时,你会赫然发现界面左下角多出了一个 “我没有Internet连接” 的选项。点击它,即可继续创建本地离线账户,完成剩余设置。
整个过程可以清晰地用以下逻辑链表示:
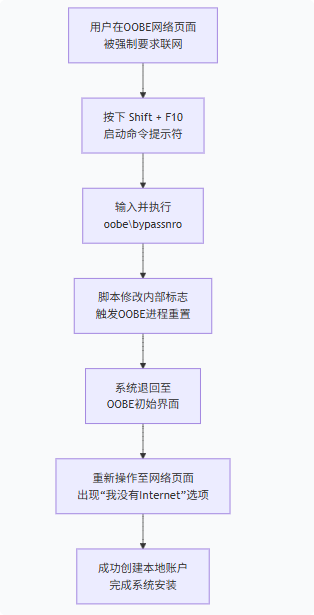
总结与重要区分
逻辑链终点:官方方法与社区方法的本质区别
理解 bypassnro 的定位非常重要:
| 特性 | 社区 bypassnro 方法 |
官方无人参与安装 |
|---|---|---|
| 性质 | 非官方、临时性绕过 | 官方、预设性配置 |
| 目标用户 | 单个终端用户 | OEM厂商、企业IT管理员 |
| 实现方式 | 在OOBE中手动执行脚本 | 使用 Autounattend.xml 等应答文件 |
| 结果 | 跳过单次设置的联网检查 | 完全自动化、定制化的系统部署 |
最终思维链:oobe\bypassnro 是用户在面对系统设计与个人需求冲突时,利用系统预留的调试接口,通过一个精巧的脚本临时修改OOBE逻辑的实践。它体现了用户对设备控制权的争取,是一个典型的需求驱动型技术方案。虽然它有效,但使用者应清楚其“非官方”的定位,并知悉在未来的系统更新中,此方法可能随时会失效。
进入方式:初次启动: 按shift+F10 弹出CMD.EXE窗口
oobe命令 是一种与 Windows 操作系统的 OOBE(Out-of-Box Experience)设置过程相关的命令,通常用于绕过某些设置过程中的要求,尤其是网络连接或账户创建的步骤。它主要在安装或设置 Windows 时使用,帮助用户跳过某些步骤,使系统能够更快速地完成配置。
1. OOBE (Out-of-Box Experience) 是什么?
OOBE 是 Windows 操作系统初次启动时的用户体验,用户在安装或重新安装 Windows 时,会经历一系列设置步骤,比如选择语言、地区、时区、接受许可协议、创建账户等。oobe 是 OOBE 过程的文件夹名称,通常存在于系统的安装文件中。
2. oobe\bypassnro 是什么?
oobe\bypassnro 是一个 Windows 命令,主要用于跳过某些设置过程中的“网络要求”(NRO)。具体来说,NRO 代表 "Network Requirements OOBE",用于在 Windows 设置过程中要求用户连接到互联网。如果在某些版本的 Windows 中不希望立即连接到互联网(例如,进行离线安装或跳过网络连接步骤),使用 oobe\bypassnro 命令可以绕过该步骤。
在 Windows 10 或 Windows 11 的一些版本中,特别是在家庭版版本中,安装过程中通常会要求用户连接到互联网进行账户登录或下载更新。oobe\bypassnro 可以帮助用户跳过这些要求,从而完成离线安装或设置。
3. 如何使用 oobe\bypassnro?
你通常会在 Windows 安装过程中使用这个命令,步骤大致如下:
-
在系统启动时,当看到 OOBE 设置界面时,按下
Shift + F10键,打开命令提示符窗口。 -
在命令提示符中输入以下命令并按 Enter 键:
Copy Codeoobe\bypassnro -
执行该命令后,系统会重新启动并跳过与网络连接相关的部分,允许你继续进行安装和设置。
4. 为什么会使用 oobe\bypassnro?
有几个常见的原因:
- 离线安装:如果没有可用的互联网连接,或者用户不希望在安装过程中联网,
oobe\bypassnro可以绕过需要连接网络的步骤。 - 隐私保护:有些用户可能不希望在安装过程中进行 Microsoft 账户登录,尤其是出于隐私考虑,
oobe\bypassnro可以帮助跳过联网和账户关联的步骤。 - 绕过强制联网要求:在某些 Windows 版本(如 Windows 11 家庭版)中,Microsoft 强烈要求在安装时进行互联网连接,而
oobe\bypassnro可以帮助绕过这一要求。
5. 注意事项
- 版本依赖:并非所有版本的 Windows 都支持此命令。特别是在较旧的版本或某些企业环境中,可能不适用。
- 潜在限制:虽然这个命令可以绕过某些网络连接步骤,但某些功能(如 Microsoft 账户的同步和更新)可能无法在没有互联网连接的情况下启用。
- 系统安全:跳过某些设置步骤可能会影响系统的某些安全性或功能,因此在使用时应谨慎。
oobe\bypassnro 是一个帮助用户在 Windows 设置过程中跳过联网要求的命令,通常在没有互联网连接或不希望立即联网的情况下使用。这个命令主要用于一些特定版本的 Windows 安装中,帮助用户绕过强制联网步骤,使得安装过程更加灵活。
下面是一些常见的 OOBE (Out-of-Box Experience) 相关的命令及其功能。OOBE 过程是在 Windows 操作系统安装和首次启动时的设置过程。以下列出了与 OOBE 相关的命令,供参考。
| 命令 | 功能描述 |
|---|---|
oobe\bypassnro |
跳过网络要求,允许在没有互联网连接的情况下进行设置。 |
oobe\autologon |
配置自动登录,自动以指定的用户账户登录系统,而不需要用户手动输入密码。 |
oobe\reboot |
重启系统,并返回 OOBE 设置界面。 |
oobe\setupproductkey |
设置 Windows 安装时使用的产品密钥。 |
oobe\ignore |
忽略当前 OOBE 步骤,跳过设置步骤并继续下一步。 |
oobe\setupproductkey |
用于在安装过程中手动输入产品密钥。 |
oobe\getversion |
获取当前系统的版本信息。 |
oobe\cleanup |
清理 OOBE 设置,准备系统恢复到初始状态。 |
这些命令一般用于安装或配置 Windows 时,帮助用户跳过某些步骤,自动化设置过程,或者修改一些配置参数。
OOBE(Out-of-Box Experience)命令用于在 Windows 操作系统的首次启动和安装过程中自动化设置,帮助用户快速配置系统、跳过某些步骤、或调整安装过程中的行为。以下是一些常见 OOBE 命令的应用场景:
1. 跳过网络连接要求
命令:oobe\bypassnro
应用场景:
- 离线安装:在某些版本的 Windows 10/11(尤其是家庭版),安装过程中会要求用户连接到互联网,以便登录 Microsoft 账户或下载更新。使用
oobe\bypassnro可以跳过该步骤,允许用户在没有网络连接的情况下完成安装。 - 避免账户绑定:通过跳过联网步骤,可以选择跳过使用 Microsoft 账户进行绑定,选择使用本地账户登录。
2. 自动登录配置
命令:oobe\autologon
应用场景:
- 自动登录设置:某些企业环境或家庭用户需要系统在启动时自动登录到指定的用户账户,而不要求输入密码。使用该命令可以配置自动登录,以便提高系统启动效率。
- Kiosk 模式:用于公共场所或展示机时,要求计算机在每次启动时自动登录一个特定的用户账户。
3. 重启系统进入 OOBE 界面
命令:oobe\reboot
应用场景:
- 系统重启:在某些情况下(如配置过程中出现问题或需要重新应用某些设置),管理员可能需要强制系统重新启动,并重新进入 OOBE 设置界面。此命令在系统的 OOBE 设置过程中非常有用。
4. 跳过当前设置步骤
命令:oobe\ignore
应用场景:
- 定制化设置:有时需要跳过某些特定的设置步骤,例如,网络设置、帐户创建等。在定制化系统安装过程中,使用
oobe\ignore可以让安装程序跳过某些步骤,继续到下一个步骤。 - 批量安装:在批量部署 Windows 系统时,可能希望跳过某些个性化设置,如语言选择、区域设置等。
5. 设置产品密钥
命令:oobe\setupproductkey
应用场景:
- 输入产品密钥:在安装过程中需要输入 Windows 产品密钥。
oobe\setupproductkey命令帮助用户输入或配置产品密钥,确保系统合法授权。 - 批量激活:在企业环境中,可能会使用此命令输入大量产品密钥,以便为多个机器快速激活。
6. 清理 OOBE 设置
命令:oobe\cleanup
应用场景:
- 清理配置文件:在 Windows 配置过程中,可能需要清理 OOBE 设置,例如在重装或恢复出厂设置时删除配置文件。
oobe\cleanup用于清理安装过程中的临时文件,确保系统准备好恢复到出厂状态。 - 系统还原:如果某个 OOBE 设置导致系统不稳定或错误,可以使用
oobe\cleanup清除当前的配置,然后重新进行设置。
7. 获取操作系统版本信息
命令:oobe\getversion
应用场景:
- 版本检查:在企业或批量部署环境中,系统管理员可能需要确认操作系统的版本,特别是在进行大规模部署时。该命令帮助获取安装的操作系统版本信息,确保安装的版本符合组织的要求。
OOBE 命令主要用于 Windows 操作系统的初始配置过程中,帮助用户或管理员自动化某些步骤、绕过网络要求、快速完成设置或执行特定的系统调整。具体应用场景包括:
- 离线安装和跳过联网步骤
- 自动化账户登录
- 批量部署和定制化设置
- 产品密钥输入与激活
- 系统恢复和清理
这些命令能够帮助提高安装效率,定制安装过程,尤其在大规模部署和企业环境中非常有用。
OOBE(Out-of-Box Experience)遥测完整梳理|体系、策略条目、ETW Provider 数量级、GDID 边界
基准系统:Win11 22H2–24H2;区分两大遥测分支:Setup 安装阶段遥测 + OOBE 开箱体验遥测;OOBE ≠ Setup,二者采集链路不完全共享。
一、OOBE 遥测整体体系架构
1. 参与组件
- CloudExperienceHost.exe(CEH):OOBE 主 UI 进程,OOBE 专属遥测事件主产生器
- UserOOBEBroker.exe:OOBE 后台代理,隐私选择、账户流程埋点
- DiagTrack(diagtrack.exe):UTC 通用遥测客户端,负责 ETW 事件接收、策略过滤、缓存上报
- diagnosticpolicy.dll:统一裁决引擎(和运行时桌面共用)
- CDPSvc、wlidsvc:MSA 账户、GDID 载体
- Setup360Telemetry 静态埋点:OOBE 内置独立埋点模块,部分事件不经过 DiagTrack ETW 管道
2. 两条并行采集链路(关键分界)
链路 A:标准 ETW → DiagTrack 主线遥测(受 DataCollection 策略管控)
ETW Provider → Autologger-Diagtrack-Listener → diagnosticpolicy.dll 过滤 → 上报
链路 B:OOBE 内置直接埋点(Setup360Telemetry)
CEH 直接发起 HTTPS 上报至微软遥测端点,部分流量不进入 ETW 会话,不受 21 条 DataCollection 策略完整约束
重要时序: OOBE 阶段本地组策略 / 离线 REG 基线尚未完全加载生效;无人值守 unattend.xml 可预先注入遥测等级;普通全新安装默认以 OOBE 界面勾选的「必需 / 可选诊断数据」作为初始 AllowTelemetry 值。
二、诊断策略条目与生效边界
1. DataCollection 策略总条目
计算机配置→Windows组件→数据收集和预览版本 固定 21 条策略(Win10 20H2~Win11 全版本) 主开关:允许诊断数据 AllowTelemetry
表格
| 遥测等级 | REG_DWORD | 可用版本 |
|---|---|---|
| Security(关闭) | 0 | 企业版 / LTSC 有效;家庭 / 专业版强制下限 1 |
| Basic(必需) | 1 | 全版本默认下限(OOBE “必需诊断数据”) |
| Full(可选) | 3 | OOBE “可选诊断数据” |
历史 Enhanced=2,Win11 已废弃,不再展示。
2. 策略在 OOBE 阶段的生效限制
- 离线镜像未预置策略时:21 条策略不存在,系统使用 OOBE 界面用户选择值
- 策略只能管控【DiagTrack ETW 链路事件】
- 管控盲区:
- Setup360Telemetry OOBE 直报事件
- DoSvc 传递优化上报
- CDPSvc 设备注册、MSA 账户协商流量
- OOBE 隐私选项本质就是写入:
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Diagnostics\DiagTrack\EnableTelemetry登录后同步映射至 Policies 下 AllowTelemetry
三、ETW Provider 规模 & 数量级(OOBE 活跃集合)
前置说明
两套 ETW Autologger 会话全程覆盖 OOBE: Autologger-Diagtrack-Listener(开机常驻) Diagtrack-Listener(运行时实时会话)
BSI 官方逆向统计(稳定参考基准)
该总数为系统全局注册可被 DiagTrack 捕获的 Provider 总量;OOBE 阶段仅有子集活跃触发事件
表格
| 遥测等级 | 全局可捕获 Provider 总量 | OOBE 阶段活跃 Provider 子集规模 |
|---|---|---|
| Security(0) | 13 个 | ≈5~8 个(仅内核基础可靠性事件) |
| Basic(1) | 503 个 | ≈120~160 个(OOBE、启动、基础硬件、许可组件激活) |
| Full(3) | 534 个 | ≈160~200 个(额外增加 Shell、应用体验、安装流程埋点) |
OOBE 专属核心 ETW Provider(固定常驻)
Microsoft.Windows.Shell.Oobe(OOBE 主埋点,最重要)Setup360TelemetryMicrosoft.Windows.DeploymentMicrosoft.Windows.CloudExperienceHostMicrosoft.Windows.UserOOBEBroker
事件吞吐数量级(OOBE 完整一轮流程)
- Basic 等级:300~900 条 ETW 事件
- Full 等级:800~1800 条 ETW 事件 叠加 Setup360Telemetry 直报小包数十个;OOBE 结束后流量快速回落至桌面稳态水平。
关键认知:503/534 是全局注册总数,不等于 OOBE 实时产生事件的 Provider 数量,大量 Provider 在 OOBE 阶段未加载、无事件输出。
四、GDID 在 OOBE 阶段完整时序与约束
1. GDID 生成前提
GDID = g:十进制PUID 必要条件:OOBE 内连接网络 + 登录 / 注册 MSA 账户 本地账户流程:不会获取 PUID,无 GDID 生成
时序链路
- OOBE 网络连通 → 用户输入 MSA 账号密码
- wlidsvc 访问
login.live.com云端申领 PUID - PUID 写入:
HKCU\SOFTWARE\Microsoft\IdentityCRL\ExtendedProperties\LID - CDPSvc 运行时读取 PUID,内存拼接生成 GDID
- GDID 注入两处上报通道:
- DiagTrack ETW 遥测数据包(受 AllowTelemetry 策略控制是否携带外发)
- Setup360Telemetry、CDPSvc 独立上报(策略管控盲区)
核心边界
- OOBE 阶段只要登录 MSA,内存立刻持有 GDID;组策略无法阻止生成,仅能阻断主线遥测附带 GDID
- OOBE 选择本地账户:全程不存在 PUID、GDID
- 先本地账户、进桌面后再登录 MSA:桌面阶段才触发 GDID 生成
五、关键汇总表(便于文档摘录)
- DataCollection 策略条目总数:21 条(Win11 当前稳定值)
- ETW Provider 全局总量
- Security(0):13
- Basic(1):503
- Full(3):534
- OOBE 活跃 Provider 子集
- Basic:≈120~160
- Full:≈160~200
- 一轮 OOBE 完整流程 ETW 事件数量级
- Basic:300~900 条
- Full:800~1800 条
- GDID 生效条件:OOBE 联网 + MSA 登录;本地账户无 GDID
六、工程化加固要点(OOBE 场景特有)
- 无人值守镜像预先注入 DataCollection 注册表基线,抢占 OOBE 默认值
- unattend.xml 配置 OOBE 跳过在线账户界面,从源头杜绝 GDID 产生
- 防火墙预阻断login.live.com、vortex.data.microsoft.com、settings.data.microsoft.com
- 注意:仅靠 21 条策略无法封堵 Setup360Telemetry 直报流量;必须配合域名阻断
OOBE 遥测配套三套材料
① OOBE 阶段活跃 ETW Provider 完整清单
说明:清单为 Win11 22H2~24H2 实测 OOBE 流程会触发事件的 Provider;Basic/Full 模式均生效,Full 额外加载少量体验类 Provider;Security (0) 模式下大部分被禁用。
Microsoft.Windows.Shell.Oobe
Microsoft.Windows.CloudExperienceHost
Microsoft.Windows.UserOOBEBroker
Setup360Telemetry
Microsoft.Windows.Deployment
Microsoft.Windows.Setup
Microsoft.Windows.Diagnosis.DiagTrack
Microsoft.Windows.CDP
Microsoft.Windows.Wlid
Microsoft.Windows.Networking.Connectivity
Microsoft.Windows.DeviceSetupManager
Microsoft.Windows.Storage
Microsoft.Windows.Security.Authentication.Web
Microsoft.Windows.UI.Input
Microsoft.Windows.Base
Microsoft.Windows.Inventory
Microsoft.Windows.LicenseManager
Microsoft.Windows.Telemetry
Microsoft.Windows.Startup
Microsoft.Windows.Time
筛选 ETW 事件 PowerShell 片段(抓取 OOBE 相关)
# 导出DiagTrack会话ETL后过滤OOBE提供者
Get-WinEvent -Path .\trace.etl -Oldest | Where-Object {
    $_.ProviderName -in @(
        "Microsoft.Windows.Shell.Oobe",
        "Microsoft.Windows.CloudExperienceHost",
        "Microsoft.Windows.UserOOBEBroker",
        "Setup360Telemetry",
        "Microsoft.Windows.Deployment"
    )
} | Select TimeCreated,ProviderName,Id,Message | Export-Csv OOBE_Telemetry_Events.csv -Encoding UTF8
② 离线镜像预置遥测加固 REG 模板(适配 OOBE 前置导入)
使用场景:挂载 WIM 离线注入 /unattend 部署前置导入;专业版 / 家庭版 AllowTelemetry=1 无法强制 0,企业 LTSC 可设 0 文件名:
OOBE_Telemetry_Hardening.reg
Windows Registry Editor Version 5.00

; ====================== DataCollection 21条遥测基线 ======================
[HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\DataCollection]
"AllowTelemetry"=dword:00000001
"LimitDiagnosticLogCollection"=dword:00000001
"LimitDumpCollection"=dword:00000001
"DisableDeviceNameInTelemetry"=dword:00000001
"DisableTelemetryOptInChangeNotification"=dword:00000001
"DisableWindowsConsumerFeatures"=dword:00000001
"DoNotShowFeedbackNotifications"=dword:00000001
"EnableOneSettingsAudit"=dword:00000000
"AllowCommercialDataPipeline"=dword:00000000
"AllowUpdateComplianceProcessing"=dword:00000000
"AllowDesktopAnalyticsProcessing"=dword:00000000
"DisablePreReleaseBuilds"=dword:00000001
"DisablePreReleaseBuildsOptions"=dword:00000001
"SendUserFeedback"=dword:00000000
"ConfigureTelemetryEncryptionKey"=""
"TelemetryProxy"=""
"DisableThirdPartySuggestions"=dword:00000001
"AllowDiagnosticDataSubmission"=dword:00000000
"EnableTelemetryToCustomEndpoint"=dword:00000000
"CustomTelemetryEndpoint"=""
"AllowWatson"=dword:00000000

; ====================== OOBE 默认诊断数据预设(抢占UI选择) ======================
[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Diagnostics\DiagTrack]
"EnableTelemetry"=dword:00000001

; ====================== 禁止OOBE自动尝试MSA登录 ======================
[HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\OOBE]
"DisableOnlineAccount"=dword:00000001
"HideLocalAccountScreen"=dword:00000000
部署提示:
- LTSC 环境如需最高限制,修改
"AllowTelemetry"=dword:00000000- 离线挂载 WIM:
reg load HKLM\TEMP C:\mount\Windows\System32\config\SOFTWARE再导入,完成后reg unload
③ PowerShell 脚本:捕获、过滤、导出 OOBE 专属 ETW 事件
文件名:Trace_OOBE_Telemetry.ps1
<#
用途:
1. 创建临时ETW跟踪会话,捕获DiagTrack数据流
2. 停止跟踪后自动筛选全部OOBE相关Provider事件
3. 输出ETL原始日志 + CSV可读报表
适用:OOBE开箱阶段复现遥测流量取证
#>
#Requires -RunAsAdministrator

$TraceName = "OOBE-Capture"
$EtlPath = "$PWD\OOBE_Trace.etl"
$CsvPath  = "$PWD\OOBE_Events_Report.csv"

# 清理已有同名会话
try{Stop-EtwTraceSession -Name $TraceName -ErrorAction Stop}catch{}
if(Test-Path $EtlPath){Remove-Item $EtlPath -Force}

# 启动跟踪会话(复用DiagTrack监听通道)
New-EtwTraceSession -Name $TraceName -LocalFilePath $EtlPath `
    -BufferSize 1024 -MaximumBufferCount 64 `
    -Autologger "Autologger-Diagtrack-Listener"

Write-Host "✅ OOBE跟踪已启动,请执行开箱流程,完成后按回车键停止采集"
Read-Host

# 停止捕获
Stop-EtwTraceSession -Name $TraceName
Write-Host "✅ 跟踪文件已生成:$EtlPath"

# OOBE目标Provider列表
$OOBEProviders = @(
    "Microsoft.Windows.Shell.Oobe",
    "Microsoft.Windows.CloudExperienceHost",
    "Microsoft.Windows.UserOOBEBroker",
    "Setup360Telemetry",
    "Microsoft.Windows.Deployment",
    "Microsoft.Windows.Setup"
)

# 解析ETL并过滤
Write-Host "⏳ 正在解析ETL,筛选OOBE遥测事件..."
Get-WinEvent -Path $EtlPath -Oldest -ErrorAction SilentlyContinue | Where-Object {
    $_.ProviderName -in $OOBEProviders
} | Select-Object `
    TimeCreated, Id, ProviderName, LevelDisplayName, Message |
    Export-Csv -Path $CsvPath -Encoding UTF8 -NoTypeInformation

Write-Host "✅ 事件报表导出完成:$CsvPath"
Write-Host "`n统计汇总:"
$count = (Import-Csv $CsvPath).Count
Write-Host "OOBE相关事件总数:$count"
配套补充实施要点
- GDID 阻断强化 REG 追加禁用相关服务(镜像部署可同步执行)
Set-Service -Name CDPSvc -StartupType Disabled
Set-Service -Name DoSvc -StartupType Disabled
Set-Service -Name wlidsvc -StartupType Disabled- unattend.xml 配合:增加
<HideOnlineAccountScreens>true</HideOnlineAccountScreens>彻底屏蔽 OOBE 微软账户入口 - 防火墙域名阻断清单(可导出高级规则)
login.live.com、vortex.data.microsoft.com、settings.data.microsoft.com、telemetry.microsoft.com

 浙公网安备 33010602011771号