
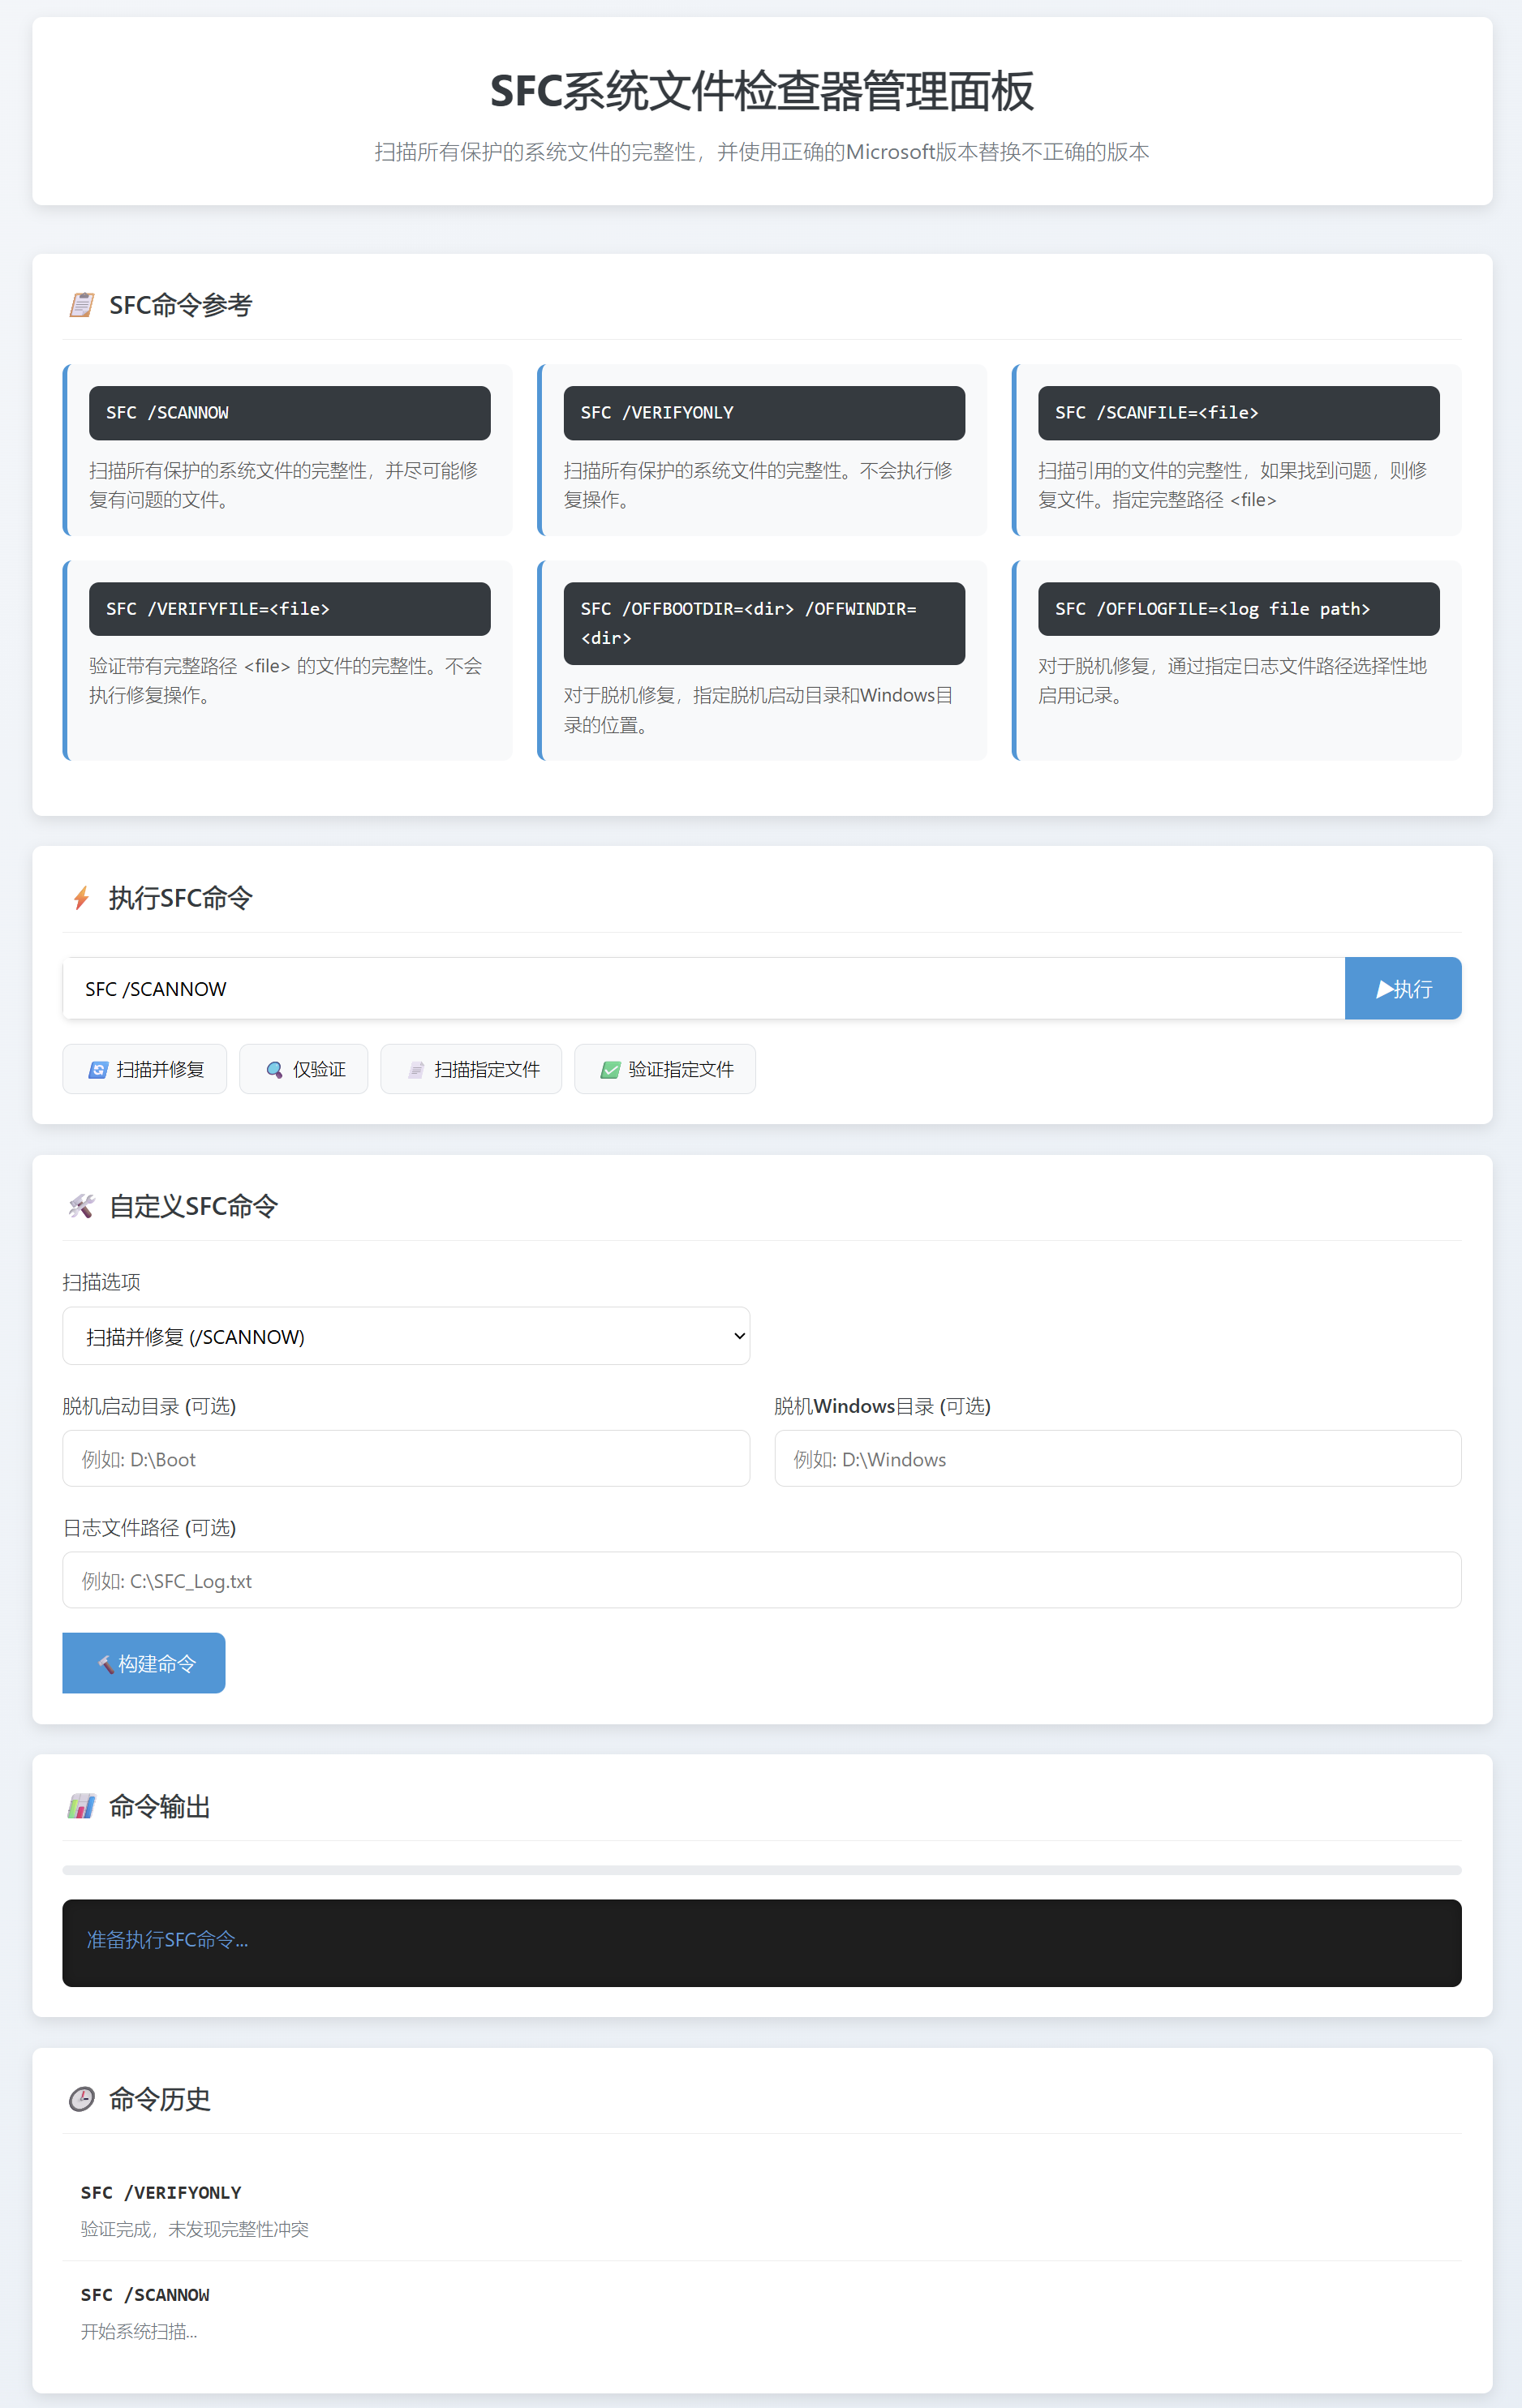
SFC(System File Checker)是 Windows 操作系统中的一个命令行工具,用于扫描和修复损坏的系统文件。它可以自动修复一些常见的操作系统文件问题,尤其是在系统启动或运行时出现异常时。下面是 sfc 命令按功能分类的表格:
PS C:\WINDOWS\system32> sfc /?

Microsoft (R) Windows (R) Resource Checker 6.0 版
版权所有 (C) Microsoft Corporation。保留所有权利。

扫描所有保护的系统文件的完整性,并使用正确的 Microsoft 版本替换不正确的版本。

SFC [/SCANNOW] [/VERIFYONLY] [/SCANFILE=<file>] [/VERIFYFILE=<file>] [/OFFWINDIR=<offline windows directory> /OFFBOOTDIR=<offline boot directory> [/OFFLOGFILE=<log file path>]]

sfc  /SCANNOW        扫描所有保护的系统文件的完整性,并尽可能修复 有问题的文件。
sfc /VERIFYONLY     扫描所有保护的系统文件的完整性。不会执行修复 操作。
sfc /SCANFILE       扫描引用的文件的完整性,如果找到问题,则修复文件。指定完整路径 <file>
sfc /VERIFYFILE     验证带有完整路径 <file> 的文件的完整性。不会执行修复操作。
sfc /OFFBOOTDIR     对于脱机修复,指定脱机启动目录的位置
sfc /OFFWINDIR      对于脱机修复,指定脱机 Windows 目录的位置
sfc /OFFLOGFILE     对于脱机修复,通过指定日志文件路径选择性地启用记录

示例:

        sfc /SCANNOW
        sfc /VERIFYFILE=c:\windows\system32\kernel32.dll
        sfc /SCANFILE=d:\windows\system32\kernel32.dll /OFFBOOTDIR=d:\ /OFFWINDIR=d:\windows
        sfc /SCANFILE=d:\windows\system32\kernel32.dll /OFFBOOTDIR=d:\ /OFFWINDIR=d:\windows /OFFLOGFILE=c:\log.txt
        sfc /VERIFYONLY
sfc /SCANNOW 扫描所有受保护的系统文件,并自动修复检测到的损坏文件。
sfc /VERIFYONLY 仅扫描所有受保护系统文件,**只检查不修复**,只输出检测结果。
sfc /SCANFILE 扫描指定单个文件,发现损坏自动修复;用法示例:`sfc /scanfile=C:\Windows\System32\notepad.exe`
sfc /VERIFYFILE 仅校验指定单个文件完整性,**只检查不修复**;用法示例:`sfc /verifyfile=C:\Windows\System32\notepad.exe`
sfc /OFFBOOTDIR 指定离线修复时的脱机引导目录,用于离线系统修复,需搭配 `/OFFWINDIR` 使用。
sfc /OFFWINDIR 指定脱机 Windows 目录路径,离线环境下执行 sfc 修复系统文件,必须配合 `/OFFBOOTDIR`。
sfc /OFFLOGFILE 离线修复场景,指定自定义日志文件保存扫描修复日志,和离线参数组合使用。 sfc.exe(System File Checker)完整拆解|底层原理、依赖、文件链路、配套生态链
基础定义
sfc.exe = System File Checker,Windows 系统自带受保护系统文件完整性校验与修复工具
sfc /scannow          # 扫描并尝试修复受保护系统文件
sfc /verifyonly       # 仅扫描,不修复
sfc /scanfile=<路径>  # 校验单个指定文件
sfc /verifyfile=<路径>
适用:Windows Vista / Win7 / Win10 / Win11(NT6 + 架构)NT5(XP)机制完全不同,不在本次体系内。
一、整体工作链路(完整执行流程)
sfc.exe 启动
    ↓
读取组策略、WMI、注册表配置
    ↓
调用 Windows Resource Protection (WRP)【核心底层服务】
    ↓
WRP 加载组件清单、文件哈希数据库
    ↓
对比【磁盘当前文件】VS【官方基准哈希】
    ↓
发现损坏/缺失
        ├─优先从本地 %WinDir%\WinSxS 组件库提取原始文件修复
        └─WinSxS缺失 → 可选通过DISM联机从Windows更新下载源修复
    ↓
占用文件无法直接替换 → 登记待处理,写入PendingFileRenameOperations,下次开机替换1. 层级区分
- 表层:sfc.exe 用户交互入口、参数解析、权限控制
- 中间层:wrpapi.dll WRP 对外 API 接口
- 底层内核:WRP(Windows Resource Protection,Windows 资源保护)
XP 时代为 WFP(Windows File Protection),Vista 起重构为 WRP,架构彻底换代。
二、底层原理深度解构
2.1 WRP 核心三大机制
(1)受保护文件清单
(2)安全哈希校验(Catalog 目录签名机制)
- 读取磁盘上目标文件 → 计算哈希
- 在系统安全目录库查找对应.cat
- 比对哈希;同时验证微软数字签名有效性
只比对哈希,不比对文件版本号;哈希不一致判定损坏。
(3)文件保护拦截(内核态)
2.2 文件修复逻辑优先级
- 内存缓存 → 2. WinSxS 本地组件仓库(首选源)
- WinSxS 内缺失对应有效版本 → sfc 自身无法修复
- 此时必须依靠 DISM /Online /Cleanup-Image /RestoreHealth 从微软服务器下载组件补充 WinSxS
👉 SFC ≠ DISM;二者是上下游配套关系。
通俗链路:DISM = 修复系统镜像仓库(WinSxS 源)SFC = 使用 WinSxS 仓库修复系统目录文件
2.3 无法立即替换文件解决方案
HKLM\SYSTEM\CurrentControlSet\Control\Session Manager\PendingFileRenameOperations
三、依赖文件清单(配套链)
3.1 主程序
%windir%\System32\sfc.exe3.2 关键依赖模块(运行必需)
wrpapi.dllWRP 对外 API,sfc.exe 直接调用,最核心依赖sfc_os.dllSFC 辅助逻辑、参数处理、旧兼容层crypt32.dll密码学库,用于校验.cat 安全目录、验证数字签名wintrust.dll微软证书信任验证dllhost.exe / trustedinstaller.exe权限载体!WRP 文件替换操作不能以普通管理员执行,必须启动 TrustedInstaller 服务(NT SERVICE\TrustedInstaller)很多修复失败根源:TrustedInstaller 被禁用、权限异常。
3.3 数据源仓库
%windir%\WinSxS
3.4 安全目录数据库(哈希基准)
%windir%\System32\CatRoot
%windir%\System32\CatRoot2
.cat安全目录文件,保存系统文件标准哈希与签名。3.5 日志输出路径
%windir%\Logs\CBS\CBS.log
findstr /c:"[SR]" %windir%\Logs\CBS\CBS.log > sfc_result.txt3.6 相关注册表链路
- WRP 全局开关
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows Resource Protection - 待替换文件队列
HKLM\SYSTEM\CurrentControlSet\Control\Session Manager\PendingFileRenameOperations - TrustedInstaller 服务配置
HKLM\SYSTEM\CurrentControlSet\Services\TrustedInstaller
3.7 配套外部工具(生态链路)
DISM.exe:修复 WinSxS 底层组件源(SFC 上游依赖)dismhost.exe:DISM 宿主进程TrustedInstaller.exe:执行文件替换的特权进程wmic.exe/ WMI:读取 WRP 策略配置certutil.exe:手动测试 cat 目录、哈希校验
四、完整执行链路图谱(树形结构,可直接用于思维导图)
sfc.exe(前端控制台程序)
├─参数解析、权限校验(需要管理员权限)
├─加载 sfc_os.dll、wrpapi.dll
├─发起 WRP 扫描请求
│   ├─读取受保护资源清单
│   ├─crypt32 + wintrust 读取 CatRoot/*.cat 基准哈希库
│   ├─逐个计算本地系统文件哈希比对
│   ├─判断:正常 / 损坏 / 缺失
│   └──发现异常文件
│       ├─请求 TrustedInstaller 特权进程
│       ├─尝试从 WinSxS 提取原版文件覆盖
│       ├─文件占用 → 写入PendingFileRenameOperations注册表
│       └─WinSxS无对应文件 → SFC修复失败
├─全部事件写入 CBS.log
└─输出扫描结果到控制台

【上游配套链】
DISM.exe
└─/RestoreHealth 从WSUS/MU下载组件 → 补全WinSxS仓库
    └─完善SFC所需文件源

【底层支撑服务】
TrustedInstaller 服务
Windows Modules Installer
五、常见故障对应底层根源(实操价值)
- sfc 无法修复,提示找到损坏但不能修复
→ WinSxS 内缺少完好组件,必须运行 DISM 修复镜像源
- 访问被拒绝,无法替换文件
→ TrustedInstaller 服务禁用、权限被篡改
- 大量文件校验失败
→ CatRoot2 目录损坏、安全目录缓存异常
- Sfc 一直卡住
→ CBS 日志写入锁、WinSxS 目录权限冲突、磁盘坏道
六、关键认知区分(容易踩坑)
- ❌误区:sfc.exe 直接读取原版文件进行比对
✅真相:sfc 只是调用者,真正校验逻辑在 WRP,哈希基准存放在 CatRoot 安全目录。
- ❌误区:SFC 可以修复所有文件
✅真相:只修复 WRP 清单内受保护系统文件;第三方软件、驱动不在保护范围。
- ❌误区:SFC 能直接联网下载文件
✅真相:SFC没有联网能力;联网下载由 DISM 承担。
- ❌XP 时代 sfc 机制照搬到 Win10/11
✅真相:XP WFP 依靠 dllcache;Vista 之后彻底重构为 WRP+WinSxS 体系,dllcache 目录已废弃。
、sfc.exe 的工作原理是什么?
详细工作流程:
-
启动与权限验证:
- 用户以管理员权限运行
sfc /scannow。 - sfc.exe 调用
wrpapi.dll,请求 WRP 服务执行扫描。
- 用户以管理员权限运行
-
读取受保护文件清单:
- WRP 加载内置的受保护系统文件列表(如 EXE、DLL、SYS 等)。
-
哈希校验:
- 对每个受保护文件,计算其当前哈希值。
- 与系统安全目录(
%windir%\System32\CatRoot)中存储的官方基准哈希值进行比对。
-
损坏文件检测:
- 如果哈希值不匹配,判定文件损坏或被篡改。
-
文件修复:
- 优先从本地组件存储库
%windir%\WinSxS提取原始版本文件进行替换。 - 如果文件被占用无法立即替换,会将替换任务写入注册表
PendingFileRenameOperations,在下次系统重启时完成替换。
- 优先从本地组件存储库
-
日志记录:
- 所有扫描和修复操作都会记录在
%windir%\Logs\CBS\CBS.log文件中。
- 所有扫描和修复操作都会记录在
核心依赖:
- WRP(Windows Resource Protection):底层保护机制
- WinSxS:系统文件备份库
- 安全目录(.cat 文件):存储官方文件哈希值
2、sfc.exe 的文件哈希数据库是如何更新的?
更新机制:
-
通过 Windows Update:
- 安全更新和累积更新:每次安装 Windows 更新时,更新包中会包含新的或更新的系统文件及其对应的安全目录文件(.cat)。
- 服务堆栈更新(SSU):更新 Windows 更新服务本身,确保后续更新能够正确安装。
- 组件存储修复:DISM 工具可以从 Windows 更新服务器下载最新的组件来修复 WinSxS 存储库。
-
手动更新:
- 通常不需要手动更新哈希数据库,系统会自动处理。
- 如果怀疑数据库损坏,可以使用
DISM /Online /Cleanup-Image /RestoreHealth命令从联机源修复系统镜像,间接更新哈希数据库。
关键路径:
- 哈希数据库位置:
%windir%\System32\CatRoot和%windir%\System32\CatRoot2 - 更新触发:安装 Windows 更新、系统升级、使用 DISM 修复
3、DISM 联机是什么以及如何使用?
主要作用:
- 修复系统镜像和组件存储(WinSxS)
- 为 sfc.exe 提供干净的修复源
- 启用或禁用 Windows 功能
- 更新系统映像
常用联机命令:
-
检查系统映像健康状况:cmd
DISM /Online /Cleanup-Image /CheckHealth -
扫描系统映像损坏:cmd
DISM /Online /Cleanup-Image /ScanHealth -
修复系统映像(核心命令):cmd
DISM /Online /Cleanup-Image /RestoreHealth- 这个命令会从 Windows 更新服务器下载所需文件来修复损坏的系统组件。
-
使用本地源修复(如果无法联网):cmd
DISM /Online /Cleanup-Image /RestoreHealth /Source:D:\sources\install.wim- 需要指定 Windows 安装介质作为修复源。
使用顺序:
DISM /Online /Cleanup-Image /RestoreHealth
sfc /scannow
注意事项:
- 需要管理员权限
- 修复过程可能需要联网下载文件
- 修复完成后建议重启计算机
sfc.exe System File Checker 完整演进历程
总述
- Windows 98 / 2000 / XP / Server 2003:底层依托 WFP Windows File Protection,缓存目录
Dllcache,旧版专属参数(/scanboot /purgecache); - Windows Vista / Server2008 及之后(Win7/8/10/11):彻底重构底层,替换为 WRP Windows Resource Protection + CBS 组件服务 + WinSxS 组件库,废弃全部旧版缓存参数,新增单文件扫描、离线修复、预检模式,也就是当前截图
sfc /?展示的全套现代语法。
一、初代:Windows 98(1998)——SFC 工具诞生
核心特征
- 首发形态:GUI 图形界面工具,仅附带极简命令行支持;
- 底层保护机制简陋:仅按文件后缀、路径识别系统文件,无内核拦截保护;
- 校验逻辑:仅比对文件版本号,无哈希加密校验,极易被篡改绕过;
- 缓存机制:本地小型备份缓存,无统一组件仓库;
- 无管理员权限强制校验,普通用户可执行;
短板
二、第二代:Windows 2000 / NT4.0 服务器定型(NT 架构初代 SFC)
核心升级:WFP Windows 文件保护机制落地
- 底层新增 WFP 实时监控:
Winlogon拦截系统文件覆盖操作,自动从缓存还原; - 固定缓存目录:
C:\Windows\System32\Dllcache,存放原版 dll 备份; - 命令行正式标准化,新增初代全套专属参数(Vista 后全部废弃):
/SCANNOW:立即整机扫描修复(该参数永久保留至今)/SCANONCE:下次开机单次执行扫描/SCANBOOT:每次开机强制全量扫描/PURGECACHE:清空 Dllcache 缓存重建/CACHESIZE=x:自定义缓存目录容量/REVERT:关闭开机自动扫描
- 权限约束:必须管理员账号运行,普通用户禁止修改系统缓存;
局限
- 仅支持整机全量扫描,无单文件定向校验;
- 不支持离线修复,系统蓝屏无法启动时完全失效;
- 无纯预检模式(无法只扫描不修复);
- 无哈希校验,仅版本号比对,篡改同版本文件无法识别。
三、第三代:Windows XP / Server 2003(WFP 成熟版,存量老旧脚本仍可见旧参数)
迭代优化点
- WFP 缓存容错增强,Dllcache 损坏可自动重建;
- 扫描进度控制台可视化输出;
- 支持读取系统安装光盘作为备用修复源;
- 日志写入简易文本日志,无标准化 CBS 日志体系;
仍缺失现代核心能力
- 无
/VERIFYONLY仅扫描不修复; - 无
/SCANFILE / VERIFYFILE单文件校验; - 无
/OFFWINDDIR离线 PE 修复参数; - 底层仍依赖 Dllcache 缓存,无 WinSxS 组件库架构。
四、第四代:Windows Vista / Server 2008(划时代重构,现代 SFC 架构定型,最大分水岭)
1. 底层架构彻底替换(WFP → WRP + CBS + WinSxS)
- 废弃老旧
Dllcache缓存,统一采用 WinSxS 组件存储库 作为唯一修复基准源; - 替换 WFP 为 WRP Windows 资源保护:内核 ACL 权限隔离,系统文件所有权归
TrustedInstaller专属服务,恶意程序完全无法篡改; - 新增 CBS(Component Based Servicing)组件引擎,成为 SFC 真正执行内核,日志标准化为
CBS.log; - 新增
tiworker.exe进程代理所有文件替换操作,规避 NTFS/WRP 权限拦截。
2. 全套现代参数新增(截图 sfc /? 全部来自 Vista)
/scanboot /purgecache /cachesize 彻底移除),新增完整现代化参数体系:/VERIFYONLY:仅完整性扫描,不执行修复(预检 / 审计专用);/SCANFILE / VERIFYFILE:定向单个文件扫描、修复;- 离线修复三套件(故障系统抢救核心):
/OFFWINDDIR:指定离线 Windows 分区目录/OFFBOOTDIR:指定离线启动分区/OFFLOGFILE:自定义离线扫描日志输出;
3. 安全校验机制升级
配套短板
五、第五代:Windows 7 / Server 2008 R2(架构稳定,运维标准化)
- WRP、CBS、SFC 语法完全继承 Vista,参数无增减;
- 优化扫描速度,哈希计算多线程提速;
- CBS 日志增加详细故障定位字段,便于批量机房排错;
- 永久路由、镜像部署脚本普及
sfc /scannow作为出厂自检标准; - 离线修复稳定性优化,WinPE 挂载故障分区兼容性提升。
六、第六代:Windows 8 / 8.1 / Server 2012 R2(DISM 配套体系成型)
关键配套演进:DISM 工具正式标配,形成「DISM 修复组件库 + SFC 修复系统文件」标准流水线
- 新增
DISM /Online /Cleanup-Image /RestoreHealth,替代 Vista CheckSUR 工具,一键修复损坏 WinSxS; - SFC 与 DISM 深度联动:SFC 检测到组件库损坏时,控制台明确提示先执行 DISM;
- 离线 SFC 支持网络挂载系统镜像作为修复源;
- 多语言系统哈希清单兼容优化。
七、第七代:Windows 10 / Win11 / Server 2016~2025(现行稳定版,语法永久冻结)
核心规则:上层命令、参数、语法完全冻结不再新增,仅底层安全、兼容性优化
- 安全加固:WRP 增加 HVCI 内存完整性防护,SFC 修复流程防止内存劫持漏洞;
- ARM64 全兼容,x86/ARM64 SFC 参数、行为完全一致;
- Autopilot、WinPE、VMware/Hyper-V 云原生流水线深度适配,批量镜像自动化标配;
- CBS 日志加密校验,防止日志被恶意篡改掩盖系统文件破坏痕迹;
- 内核占用文件修复逻辑优化:在线扫描标记锁定文件,重启自动完成替换;
- 向下全兼容:Vista 以来所有批处理脚本(
sfc /scannow、离线参数、单文件扫描)无需修改直接运行。
八、各版本核心能力演进对照表
| 系统版本 | 底层保护架构 | 标志性新增能力 | 已废弃 / 缺失功能 |
|---|---|---|---|
| Win98 | 简易文件版本比对,无 WFP | 初代 GUI + 命令行 SFC | 无哈希、无缓存保护、无批量运维能力 |
| Win2000 / NT4 | WFP + Dllcache 缓存 | /scannow、开机扫描参数/scanboot |
无单文件扫描、无离线修复、无预检模式 |
| XP / 2003 | WFP 成熟 Dllcache | 缓存清理 / 容量自定义参数/purgecache |
无现代全套参数,无 WRP/CBS/WinSxS |
| Vista / 2008 | WRP + CBS + WinSxS(架构分水岭) | /verifyonly、单文件/scanfile、离线修复全套参数 |
旧版 Dllcache 相关参数全部废弃 |
| Win7 / 2008R2 | 同 Vista 架构 | 扫描性能、日志优化 | 无参数新增,架构完全不变 |
| Win8 / 8.1 | WRP + CBS + DISM 配套 | DISM 标配,组件库修复流水线成型 | 无 SFC 语法变更 |
| Win10/11/Server2025 | 同 Vista 底层架构 | HVCI 安全加固、ARM64 兼容、云镜像适配 | 顶层参数永久冻结,无新增开关 |
九、演进三大核心趋势总结
- 安全底层持续强化
版本号比对 → SHA256 哈希加密校验;简单文件监控 WFP → ACL 内核隔离 WRP;普通权限修改 → TrustedInstaller 专属权限隔离,逐层封堵篡改、劫持漏洞。
- 运维能力从单机排错 → 批量云原生自动化
早期仅本地整机修复 → Vista 新增单文件 / 离线抢救 → Win8 配套 DISM 流水线 → Win10/11 适配 Autopilot、WinPE、远程批量镜像部署。
- 架构标准化,长期兼容优先
Vista 重构后锁定整套命令语法,15 年无新增 / 删减参数,企业存量批处理、机房自动化脚本、镜像出厂自检完全兼容,无版本适配改造成本。
十、新旧架构底层核心差异(WFP vs WRP)
- XP 及更早:WFP + Dllcache,仅拦截文件覆盖,缓存易损坏,无注册表 / 文件夹保护;
- Vista 至今:WRP + CBS + WinSxS,同时保护系统文件、注册表项、系统目录,统一组件库作为唯一可信基准,修复流程标准化、可离线、可审计。
sfc.exe System File Checker 完整底层原理
一、整体架构分层(自上而下执行链路)
1. 用户层:sfc.exe 前端程序
- 纯命令行解析器,无文件校验、替换底层逻辑;
- 解析输入参数
/scannow /verifyonly /offwindir等,封装请求传递给 CBS(Component Based Servicing)组件服务; - 读取 CBS 日志、格式化输出扫描进度与结果给控制台。
2. 系统服务层:TrustedInstaller (TI) + CBS.dll
TrustedInstaller(进程 tiworker.exe),拥有系统最高文件权限,独占 WinSxS 组件库与受保护系统目录读写权:cbs.dll:SFC 真正的校验、修复执行引擎;- 负责读取组件清单、哈希比对、文件替换、写入 CBS 日志;
- 权限隔离:普通管理员无法直接修改
System32受保护文件,所有修复操作全部由 TI 服务代理执行。
3. 基准数据源层:WinSxS 组件存储库 C:\Windows\WinSxS
- 每个文件附带微软官方 SHA256 哈希值、数字签名、版本、组件归属信息;
- 系统安装、更新补丁时,新文件同步存入 WinSxS,作为 SFC 修复源;
- 若 WinSxS 库自身损坏,SFC 无有效修复源,必须先用 DISM 修复映像。
4. 文件系统层:NTFS 受保护目录
System32、Boot、驱动目录由 Windows Resource Protection (WRP) 保护:- WRP 拦截普通进程删除 / 覆盖系统文件;
- 仅 TrustedInstaller 可绕过 WRP 完成文件替换。
二、两大核心底层机制:WRP 文件保护 + CBS 哈希校验
1. WRP Windows 资源保护(阻止系统文件篡改)
- 内核级拦截机制,监控所有进程对受保护系统文件的写入、删除、覆盖;
- 恶意软件、普通程序、管理员手动修改系统 dll/sys 会被直接拦截;
- 例外通道:仅 TrustedInstaller 服务拥有豁免权限,SFC 依靠 TI 完成修复覆盖。
2. CBS 哈希校验基准逻辑(SFC 核心判定规则)
- CBS 读取系统组件清单,获取每一个受保护文件的官方标准 SHA256 哈希;
- 读取本地当前文件,实时计算哈希;
- 三态判定规则:
- 哈希完全匹配:文件完好,跳过;
- 哈希不匹配 / 文件缺失 / 数字签名失效:标记为损坏文件;
- 文件存在但归属组件不匹配:判定为篡改。
/VERIFYONLY:仅记录损坏清单,不执行替换;/SCANNOW//SCANFILE:自动从 WinSxS 提取原版文件覆盖损坏项。
三、在线扫描修复完整底层流程(sfc /scannow)
- 管理员启动
sfc.exe,校验令牌权限,无管理员直接报错退出; - sfc.exe 向本地
TrustedInstaller服务下发 CBS 扫描任务; tiworker.exe加载cbs.dll,加载全量系统组件清单;- 循环遍历所有受保护系统文件:
- 读取本地文件,计算运行时哈希;
- 读取 WinSxS 内对应原版文件标准哈希;
- 比对,标记损坏文件;
- 扫描完成后,对所有损坏文件执行修复:
- 从 WinSxS 提取未篡改原版文件;
- 绕过 WRP 保护,替换
System32损坏文件; - 记录所有操作到
CBS.log;
- 控制台输出扫描结果:已修复 / 无法修复 / 无损坏。
关键限制:占用中的内核文件无法在线替换
四、离线修复底层原理(/OFFWINDDIR WinPE 场景)
- WinPE 独立系统,无故障目标系统内核占用,文件无锁定;
/OFFWINDDIR=D:\Windows指定离线分区系统目录,/OFFBOOTDIR=D:\指定离线启动分区;- CBS 引擎直接读取离线分区内
D:\Windows\WinSxS作为基准库,不使用 PE 自身组件库; - 直接读写离线分区
D:\Windows\System32,不受 WRP 运行时锁定限制,可修复所有内核文件; - 修复日志可通过
/OFFLOGFILE输出到外置磁盘留存,不写入故障系统日志目录。
五、单文件定向扫描底层差异(/SCANFILE / /VERIFYFILE)
/VERIFYFILE:仅哈希比对,只输出是否损坏,无文件写入;/SCANFILE:哈希不匹配时,单独提取该文件原版副本完成替换;适用场景:已知单个 dll/sys 报错,定向快速校验修复,节省扫描时间。
六、日志底层存储机制
- 在线系统日志路径:
C:\Windows\Logs\CBS\CBS.log - 离线修复:默认写入离线系统日志目录,可通过
/OFFLOGFILE自定义外置日志路径; - 日志包含完整哈希值、文件版本、替换前后路径、修复失败原因、WRP 拦截记录,用于深度故障排错。
七、依赖配套工具底层联动(DISM 前置修复逻辑)
WinSxS 组件库,若组件库本身损坏、缺失补丁文件、哈希不匹配,SFC 会提示「无法修复部分文件」:- DISM 底层作用:访问 Windows 更新服务器 / 本地离线镜像,下载、修复、重建损坏的 WinSxS 组件库;
- 标准底层修复顺序:
plaintext
DISM 修复WinSxS组件库 → SFC /SCANNOW 校验并修复系统文件 - 底层区分:DISM 修复组件仓库,SFC 修复部署到 System32 的文件副本。
八、权限底层安全机制
- sfc.exe 仅作为任务调度前端,不具备文件修改权限;
- 所有文件删除、覆盖、写入操作全部委托
TrustedInstaller系统服务; - TI 服务拥有系统最高安全主体 SID,可绕过 WRP、UAC、NTFS 权限限制;
- 普通用户、标准管理员无令牌调用 TI 服务执行修复,必须右键「以管理员身份」启动终端。
九、关键底层故障根源说明
- SFC 提示「找到损坏文件但无法修复」
底层原因:WinSxS 基准组件损坏,缺少原版哈希匹配文件,需先执行 DISM;
- 内核驱动文件修复失败(在线模式)
底层原因:文件被内核加载锁定,只能离线 PE 修复或等待重启自动替换;
- 离线参数报错找不到组件库
底层原因:
/OFFWINDDIR与/OFFBOOTDIR分区路径不匹配,无法读取离线 WinSxS; - 扫描直接权限拒绝
底层原因:终端未提升管理员,无法连接 TrustedInstaller 服务。

SFC 系统文件检查器完整手册解读(截图 sfc /? 全覆盖)
一、工具总述
sfc.exe = System File Checker(Windows 资源完整性校验工具),底层依托Windows 组件库 WinSxS,专门校验受系统保护的核心文件(dll、sys、exe、驱动、系统配置),自动修复损坏、篡改、缺失的系统文件;分为在线修复(当前运行系统)与离线修复(WinPE 挂载故障系统)两大类,所有操作必须管理员终端执行。二、全部参数功能详解
1. 在线整机扫描(日常故障修复核心)
| 参数 | 功能说明 |
|---|---|
/SCANNOW |
全量扫描所有受保护系统文件,自动匹配 WinSxS 内原版文件覆盖损坏项,最常用修复命令 |
/VERIFYONLY |
仅扫描校验完整性,不执行任何修复,用于故障预检、资产基线审计 |
2. 单文件精准校验 / 修复(定向排查单个损坏文件)
| 参数 | 功能说明 |
|---|---|
/SCANFILE=<完整文件路径> |
只扫描指定单个系统文件,发现损坏自动修复替换 |
/VERIFYFILE=<完整文件路径> |
仅校验单个文件,只输出结果,不修复 |
3. 离线修复专属参数(WinPE 挂载无法启动的故障系统)
/OFFWINDDIR=<离线Windows目录>:指定离线系统根目录(例D:\Windows)/OFFBOOTDIR=<离线启动目录>:指定离线系统启动分区目录/OFFLOGFILE=<日志路径>:离线扫描 / 修复过程输出独立日志文件
三、标准实战示例(截图配套 + 运维常用拓展)
1. 整机在线自动修复(CMD/PowerShell 管理员)
sfc /SCANNOW2. 仅扫描不修复,预检系统损坏情况
sfc /VERIFYONLY3. 单独校验单个内核文件,不修复
sfc /VERIFYFILE=C:\Windows\System32\kernel32.dll4. 单独扫描并修复单个损坏 DLL
sfc /SCANFILE=C:\Windows\System32\kernel32.dll5. WinPE 离线修复完整示例(故障系统挂载为 D 盘)
sfc /SCANFILE=D:\Windows\System32\kernel32.dll /OFFBOOTDIR=D:\ /OFFWINDDIR=D:\Windows6. 离线修复并输出独立日志
sfc /SCANFILE=D:\Windows\System32\kernel32.dll /OFFBOOTDIR=D:\ /OFFWINDDIR=D:\Windows /OFFLOGFILE=C:\repair_log.txt四、底层核心工作原理
1. 校验数据源:WinSxS 组件存储库
C:\Windows\WinSxS 存放所有系统文件官方原版副本,每个文件附带微软数字签名与哈希校验值,SFC 以此作为标准基准。2. 完整校验流程
- 读取系统受保护文件清单,逐个计算本地文件哈希;
- 与 WinSxS 内原版哈希对比:
- 哈希一致:文件完好,跳过;
- 哈希不一致 / 文件缺失 / 签名损坏:判定文件异常;
/scannow//scanfile:自动从 WinSxS 提取原版文件覆盖替换损坏文件;/verifyonly//verifyfile:仅记录异常,不覆盖。
3. 权限底层机制
TrustedInstaller 独占,普通用户无法修改;SFC 会自动提升至 TrustedInstaller 上下文完成文件替换,规避权限拒绝报错。4. 离线修复底层逻辑
/OFFWINDIR绕过系统锁,直接读写离线分区 WinSxS 库与系统目录。五、配套联动工具(DISM 镜像修复,SFC 前置依赖)
# 修复本地组件库,管理员PowerShell
DISM /Online /Cleanup-Image /RestoreHealth
# 修复完成后再执行SFC全量扫描
sfc /SCANNOW
六、高频运维业务场景
场景 1:系统蓝屏、报错 0xc0000142、dll 缺失弹窗
sfc /SCANNOW 自动修复内核、驱动、运行库损坏文件。场景 2:批量镜像基线审计,检查系统是否被篡改
sfc /VERIFYONLY,导出日志对比出厂基准,检测恶意程序篡改系统文件。场景 3:已知单个文件损坏,定向修复节省时间
kernel32.dll、ntoskrnl.exe,无需全量扫描整个系统。场景 4:服务器蓝屏无法进系统,WinPE 离线抢救
场景 5:自动化部署脚本内置自检
sfc /VERIFYONLY,镜像出厂校验系统完整性。七、避坑关键提醒 ⚠️
- 必须管理员终端,普通权限会直接扫描失败、无法写入替换文件;
- SFC 修复依赖完好 WinSxS 库,组件库损坏时先跑 DISM;
- 离线参数必须同时指定
/OFFWINDDIR+/OFFBOOTDIR,缺一不可; - 系统正在使用中的核心内核文件,在线 SFC 无法替换,需重启生效或改用 PE 离线修复;
- 日志默认路径:
C:\Windows\Logs\CBS\CBS.log,离线修复可自定义日志文件便于批量排错。
sfc.exe 特殊 / 另类实战示例(常规教程极少提及,适配镜像自动化、离线抢救、批量审计、故障深度排查)
前置通用约束
一、单文件定向校验 / 修复(小众精准场景,跳过全盘扫描)
1. 仅校验单个内核文件,不修复(基线审计、病毒篡改核查)
:: 仅校验ntoskrnl.exe,只输出是否损坏,不替换文件
sfc /VERIFYFILE=C:\Windows\System32\ntoskrnl.exe
2. 定向修复蓝屏报错的单个驱动文件
tcpip.sys 损坏蓝屏,单独修复,节省 10 分钟全量扫描时间sfc /SCANFILE=C:\Windows\System32\drivers\tcpip.sys3. 批量循环校验多个关键系统文件(CMD 小众循环脚本)
@echo off
setlocal
set file_list=^
C:\Windows\System32\cmd.exe ^
C:\Windows\System32\kernel32.dll ^
C:\Windows\System32\drivers\ntoskrnl.exe
for %%f in (%file_list%) do (
    echo ===== 校验文件:%%f ===== >> C:\sfc_single_check.log
    sfc /VERIFYFILE=%%f >> C:\sfc_single_check.log 2>&1
)
echo 单文件校验完成,日志:C:\sfc_single_check.log
二、离线修复全套另类用法(WinPE 抢救无法启动的故障主机)
1. PE 内离线修复锁定内核文件(在线 SFC 无法替换运行中内核)
sfc /SCANFILE=D:\Windows\System32\ntoskrnl.exe ^
/OFFBOOTDIR=D:\ ^
/OFFWINDDIR=D:\Windows
2. 离线修复并外置独立日志(不写入故障系统,便于运维带走排错)
sfc /SCANFILE=D:\Windows\System32\win32k.sys ^
/OFFBOOTDIR=D:\ ^
/OFFWINDDIR=D:\Windows ^
/OFFLOGFILE=E:\repair_offline_log.txt
3. 离线整机预检(仅扫描不修复,批量机房故障硬盘预检)
sfc /VERIFYONLY ^
/OFFBOOTDIR=D:\ ^
/OFFWINDDIR=D:\Windows ^
/OFFLOGFILE=E:\disk_scan_report.txt
三、无修复纯预检 /VERIFYONLY 自动化 / 安全审计另类场景
1. 镜像部署流水线前置质检(Packer/Autopilot 黄金镜像自检)
# PowerShell管理员,仅扫描,捕获异常退出码拦截流水线
sfc /VERIFYONLY
if ($LASTEXITCODE -ne 0) {
    Write-Error "系统文件存在篡改/损坏,镜像构建终止"
    pause
    exit 1
}
2. 服务器定时安全巡检脚本(GPO 开机后台执行)
@echo off
set log=C:\Windows\Logs\System_Check_%date:/=-%.log
sfc /VERIFYONLY >> %log% 2>&1
:: 检索日志中损坏标记,触发告警
findstr "[SR]" %log%
if %errorlevel% equ 0 echo 检测到损坏系统文件,请运维核查
四、SFC + DISM 联动进阶另类组合(解决「SFC 无法修复」底层故障)
1. 全自动修复流水线(一键先修组件库,再修复系统文件)
@echo off
echo 第一步:修复WinSxS组件存储库
DISM /Online /Cleanup-Image /RestoreHealth
echo 第二步:全量扫描并修复所有系统文件
sfc /SCANNOW
echo 完整修复流程执行完毕,查看CBS日志:C:\Windows\Logs\CBS\CBS.log
pause
2. 离线 DISM + 离线 SFC 双重建故障系统(完全无法开机终极抢救)
:: 1. 离线修复D盘系统组件库
DISM /Image:D:\Windows /Cleanup-Image /RestoreHealth /Source:E:\Win11_ISO\sources\sxs
:: 2. 离线整机扫描修复系统文件
sfc /SCANONLY /OFFBOOTDIR=D:\ /OFFWINDDIR=D:\Windows
五、日志深度挖掘小众用法(常规用户忽略 CBS 日志分析)
1. 一键过滤 SFC 损坏文件日志(快速定位所有篡改文件)
findstr /c:"[SR]" C:\Windows\Logs\CBS\CBS.log > C:\sfc_error_report.txt
echo 损坏文件清单已导出至 C:\sfc_error_report.txt
2. 仅筛选修复失败无法自动替换的文件(底层故障定位)
findstr "Cannot repair member file" C:\Windows\Logs\CBS\CBS.log六、隐蔽自动化脚本场景(OEM 产线、批量终端部署)
1. Sysprep 审计阶段内置 SFC 自检(无人值守出厂校验)
unattend.xml auditSystem 同步命令,设备出厂自动校验系统完整性<settings pass="auditSystem">
<component ...>
<AuditSynchronousCommands>
<AuditSynchronousCommand wcm:action="add">
<Order>1</Order>
<Path>sfc.exe</Path>
<Arguments>/VERIFYONLY >> C:\OEM_Factory_Check.log</Arguments>
<Description>出厂系统文件完整性预检</Description>
</AuditSynchronousCommand>
</AuditSynchronousCommands>
</component>
</settings>2. PowerShell 远程批量多服务器 SFC 预检(云原生运维)
$servers = @("SRV01","SRV02","SRV03")
$cred = Get-Credential
$cim = New-CimSession -ComputerName $servers -Credential $cred
Invoke-CimSession -CimSession $cim -ScriptBlock {
    sfc /VERIFYONLY
    Get-Content C:\Windows\Logs\CBS\CBS.log | Select-String "[SR]"
} | Out-File C:\Server_System_Audit.txt
七、特殊避坑型另类用法
1. 锁定内核文件重启自动修复(在线无法替换常驻内核)
sfc /SCANNOW
echo 检测到运行中内核文件锁定,重启电脑完成剩余修复
shutdown /r /t 5
2. 纯净环境校验:临时关闭第三方安全软件后执行 SFC
3. 超大镜像批量分片校验
/VERIFYONLY,批量检测批量故障电脑硬盘系统损坏。八、各示例场景分类速查表
| 示例类型 | 核心参数 | 小众业务场景 |
|---|---|---|
| 单文件定向校验 | /VERIFYFILE |
精准修复蓝屏指定驱动、病毒篡改核查、跳过全盘扫描 |
| 单文件定向修复 | /SCANFILE |
内核文件离线替换、无需整机扫描节省时间 |
| 离线全套修复参数 | /OFFWINDDIR /OFFBOOTDIR /OFFLOGFILE |
系统蓝屏无法启动、故障硬盘批量抢救、外置日志留存 |
| 纯预检无修改 | /VERIFYONLY |
镜像流水线质检、服务器安全定时审计、出厂基线校验 |
| DISM+SFC 联动 | DISM + /SCANNOW |
解决「找到损坏但无法修复」组件库底层故障 |
| 日志过滤脚本 | findstr 筛选 CBS 日志 | 快速批量提取损坏文件清单,深度排错 |
| 远程批量执行 | PowerShell CIM 会话 | 云服务器、机房多终端统一完整性审计 |
| 镜像无人值守内置 | unattend.xml 嵌入 SFC | OEM 产线批量设备出厂自检自动化 |
C:\Users\Administrator>sfc /?
_____________________________________________________________________________________________________________________
Microsoft (R) Windows (R) Resource Checker 6.0 版
版权所有 (C) Microsoft Corporation。保留所有权利。

SFC 扫描所有保护的系统文件的完整性,并使用正确的 Microsoft 版本替换不正确的版本。
_____________________________________________________________________________________________________________________
SFC [/SCANNOW] [/VERIFYONLY] [/SCANFILE=<file>] [/VERIFYFILE=<file>]
    [/OFFWINDIR=<offline windows directory> /OFFBOOTDIR=<offline boot directory> [/OFFLOGFILE=<log file path>]]

/SCANNOW        扫描所有保护的系统文件的完整性,并尽可能修复有问题的文件。
/VERIFYONLY     扫描所有保护的系统文件的完整性。不会执行修复操作。
/SCANFILE       扫描引用的文件的完整性,如果找到问题,则修复文件。指定完整路径 <file>
/VERIFYFILE     验证带有完整路径 <file> 的文件的完整性。不会执行修复操作。
/OFFBOOTDIR     对于脱机修复,指定脱机启动目录的位置
/OFFWINDIR      对于脱机修复,指定脱机 Windows 目录的位置
/OFFLOGFILE     对于脱机修复,通过指定日志文件路径选择性地启用记录
_____________________________________________________________________________________________________________________
示例:

        sfc /SCANNOW
        sfc /VERIFYFILE=c:\windows\system32\kernel32.dll
        sfc /SCANFILE=d:\windows\system32\kernel32.dll /OFFBOOTDIR=d:\ /OFFWINDIR=d:\windows
        sfc /SCANFILE=d:\windows\system32\kernel32.dll /OFFBOOTDIR=d:\ /OFFWINDIR=d:\windows /OFFLOGFILE=c:\log.txt
        sfc /VERIFYONLY
_____________________________________________________________________________________________________________________
SFC(系统文件检查器) 不同版本(特别是 Windows 7, 8, 10 和 11)之间的主要差异的对比表。各个版本的 SFC 工具在功能、命令选项以及修复过程的具体实现上有所不同。
SFC 工具版本差异表
| 功能 | Windows 7 | Windows 8/8.1 | Windows 10 | Windows 11 |
|---|---|---|---|---|
| 基本命令 | sfc /scannow |
sfc /scannow |
sfc /scannow |
sfc /scannow |
| 扫描并修复系统文件 | 支持 (/scannow) |
支持 (/scannow) |
支持 (/scannow) |
支持 (/scannow) |
| 只验证文件完整性 | 支持 (/verifyonly) |
支持 (/verifyonly) |
支持 (/verifyonly) |
支持 (/verifyonly) |
| 修复特定文件 | 支持 (/scanfile=<path>) |
支持 (/scanfile=<path>) |
支持 (/scanfile=<path>) |
支持 (/scanfile=<path>) |
| 只验证特定文件 | 支持 (/verifyfile=<path>) |
支持 (/verifyfile=<path>) |
支持 (/verifyfile=<path>) |
支持 (/verifyfile=<path>) |
| 脱机修复功能 | 不支持 | 支持 (/offbootdir, /offwindir) |
支持 (/offbootdir, /offwindir) |
支持 (/offbootdir, /offwindir) |
| 详细日志文件 | 不支持 | 支持 (/offlogfile=<logfile>) |
支持 (/offlogfile=<logfile>) |
支持 (/offlogfile=<logfile>) |
| 增强的修复选项 | 不支持 | 支持自动修复与增强的修复过程 | 增强修复选项(包括通过 Windows 组件存储修复) | 增强修复选项(通过 Windows 组件存储和磁盘映像修复) |
| 修复后重启系统 | 通常需要手动重启 | 通常需要手动重启 | 自动重启(如果修复需要) | 自动重启(如果修复需要) |
| 自定义修复时的进度反馈 | 显示进度条和状态消息 | 显示进度条和状态消息 | 显示进度条和状态消息 | 显示进度条和状态消息 |
| 修复文件备份的使用 | 使用 winsxs 文件夹进行备份修复 |
使用 winsxs 文件夹进行备份修复 |
使用 Windows 组件存储进行修复,包含多个备份文件 | 使用 Windows 组件存储进行修复,包含多个备份文件 |
| 性能改进 | 修复速度较慢 | 提升修复速度,改善了对系统文件的扫描效率 | 修复速度较快,支持更多的修复场景(包括从镜像文件修复) | 继续保持修复速度快,支持更高效的故障排除和自动修复 |
| 集成组件存储修复 | 不支持 | 支持(在文件损坏时可通过组件存储修复) | 支持(通过 DISM 或自动修复选项修复) | 支持(集成更多修复和恢复工具,如 DISM、SFC 组合修复) |
| 升级路径兼容性 | 仅支持 Windows 7 系统 | 支持 Windows 8 到 Windows 8.1 的升级路径 | 支持 Windows 10 升级路径 | 支持 Windows 11 升级路径 |
差异总结:
-
Windows 8 及更高版本:SFC 工具在 Windows 8、Windows 10 和 Windows 11 中引入了一些增强功能,比如支持脱机修复(
/offbootdir和/offwindir)和日志文件记录(/offlogfile)。这些增强功能帮助在操作系统无法正常启动时进行修复。 -
性能提升与文件修复速度:Windows 10 和 Windows 11 对 SFC 工具进行了优化,使得修复速度比 Windows 7 和 Windows 8 更快,尤其是在对系统文件进行扫描和修复时。
-
集成组件存储修复(DISM):从 Windows 8 开始,SFC 工具与 DISM(部署映像服务和管理工具)结合使用,允许从组件存储中提取和修复损坏的系统文件。这项功能在 Windows 10 和 Windows 11 中被进一步优化,修复更有效。
-
自动修复与重启功能:Windows 10 和 Windows 11 自动检测修复需求并执行修复,必要时会自动重启系统。相比之下,Windows 7 和 8 更多依赖手动干预。
-
日志文件支持:从 Windows 8 开始,SFC 工具支持将修复过程记录到日志文件中(
/offlogfile),这有助于系统管理员或用户追踪修复过程。
综上所述,随着 Windows 版本的升级,SFC 工具的功能逐渐增强,尤其是在支持脱机修复、日志记录、以及与其他系统修复工具(如 DISM)的集成方面。这使得系统文件的修复过程变得更加高效和自动化。
进一步改进后的表格,在每个选项的命令前都添加了 sfc,并且确保所有命令都更加清晰和一致。
| 选项 | 功能描述 | 命令参数 | 示例 |
|---|---|---|---|
| 系统文件完整性检查 | /SCANNOW | 扫描所有受保护的系统文件,并修复发现的问题文件。 | sfc /SCANNOW - 执行扫描并自动修复系统文件。 |
| /VERIFYONLY | 扫描所有受保护的系统文件的完整性,但不会执行修复操作。 | sfc /VERIFYONLY - 执行扫描,但不进行修复操作。 |
|
| 单个文件检查 | /SCANFILE | 扫描指定文件的完整性,并修复问题文件。需要提供完整的文件路径 <file>。 |
sfc /SCANFILE=<file> - 指定文件路径进行扫描并修复。 |
| /VERIFYFILE | 验证指定文件的完整性,不进行修复操作。需要提供完整的文件路径 <file>。 |
sfc /VERIFYFILE=<file> - 指定文件路径进行验证,但不修复。 |
|
| 脱机修复相关选项 | /OFFBOOTDIR | 在脱机修复过程中,指定脱机启动目录的位置。 | sfc /OFFBOOTDIR=<offline boot directory> - 指定脱机启动目录的路径。 |
| /OFFWINDIR | 在脱机修复过程中,指定脱机 Windows 目录的位置。 | sfc /OFFWINDIR=<offline windows directory> - 指定脱机 Windows 目录的路径。 |
|
| /OFFLOGFILE | 在脱机修复过程中,启用记录功能,指定日志文件的路径。 | sfc /OFFLOGFILE=<log file path> - 指定日志文件的路径。 |
分类解释与命令参数详细说明:
-
系统文件完整性检查:
-
sfc /SCANNOW:执行扫描并修复所有受保护的系统文件。
命令参数:/SCANNOW:扫描系统文件并自动修复。 示例:
bashCopy Codesfc /SCANNOW这个命令将扫描并修复所有系统文件。
-
sfc /VERIFYONLY:仅扫描受保护的系统文件的完整性,而不执行修复操作。
命令参数:/VERIFYONLY:扫描文件的完整性,但不修复。 示例:
bashCopy Codesfc /VERIFYONLY这个命令将扫描文件的完整性,但不会修复文件。
-
-
单个文件检查:
-
sfc /SCANFILE <file>:扫描并修复指定的文件<file>。
命令参数:/SCANFILE=<file>:指定文件路径进行扫描并修复。 示例:
bashCopy Codesfc /SCANFILE=c:\windows\system32\kernel32.dll这个命令将扫描并修复
kernel32.dll文件的完整性。 -
sfc /VERIFYFILE <file>:仅验证指定文件<file>的完整性,不进行修复。
命令参数:/VERIFYFILE=<file>:指定文件路径进行验证,但不进行修复。 示例:
bashCopy Codesfc /VERIFYFILE=c:\windows\system32\kernel32.dll这个命令将验证
kernel32.dll文件的完整性,但不修复它。
-
-
脱机修复相关选项:
-
sfc /OFFBOOTDIR <offline boot directory>:在脱机修复过程中,指定脱机启动目录的位置。
命令参数:/OFFBOOTDIR=<offline boot directory>:指定脱机启动目录路径。 示例:
bashCopy Codesfc /SCANFILE=d:\windows\system32\kernel32.dll /OFFBOOTDIR=d:\这个命令将扫描
kernel32.dll文件,并指定脱机启动目录为d:\。 -
sfc /OFFWINDIR <offline windows directory>:在脱机修复过程中,指定脱机 Windows 目录的位置。
命令参数:/OFFWINDIR=<offline windows directory>:指定脱机 Windows 目录路径。 示例:
bashCopy Codesfc /SCANFILE=d:\windows\system32\kernel32.dll /OFFWINDIR=d:\windows这个命令将扫描并修复
kernel32.dll文件,并指定脱机 Windows 目录为d:\windows。 -
sfc /OFFLOGFILE <log file path>:启用脱机修复过程中的日志记录功能,并指定日志文件路径。
命令参数:/OFFLOGFILE=<log file path>:指定日志文件的路径。 示例:
bashCopy Codesfc /SCANFILE=d:\windows\system32\kernel32.dll /OFFBOOTDIR=d:\ /OFFWINDIR=d:\windows /OFFLOGFILE=c:\log.txt这个命令将扫描并修复
kernel32.dll文件,启用日志记录并指定日志文件路径为c:\log.txt。
-
总结:
通过进一步改进后的命令格式,命令中已经明确地包含了 sfc,以确保每个命令的执行清晰易懂,同时还增强了脱机修复功能的参数说明。
SFC(System File Checker)是 Windows 操作系统中的一个命令行工具,用于扫描和修复损坏的系统文件。它可以自动修复一些常见的操作系统文件问题,尤其是在系统启动或运行时出现异常时。下面是 sfc 命令按功能分类的表格:
| 功能分类 | 命令 | 描述 |
|---|---|---|
| 扫描和修复系统文件 | sfc /scannow |
扫描并自动修复系统中的损坏或丢失的文件。通常用于修复系统问题。 |
| 扫描指定位置的文件 | sfc /scanfile=<file_path> |
扫描指定路径的文件,修复该文件中的任何损坏。 |
| 指定修复源 | sfc /source=<path> |
指定修复文件的来源路径(通常是安装光盘或恢复分区)。 |
| 查看扫描结果 | sfc /verifyonly |
扫描文件但不进行修复,仅显示系统文件的完整性状态。 |
| 清除缓存 | sfc /purgecache |
清除系统文件检查器的缓存,强制其重新下载必要的文件。 |
| 查看帮助信息 | sfc /? |
显示 sfc 命令的帮助信息,包括所有可用的参数和用法。 |
功能分类说明:
-
扫描和修复系统文件:
sfc /scannow是最常用的命令,它会扫描系统所有受保护的文件,检查是否存在损坏或丢失的文件,并自动修复它们。这个命令可以帮助解决系统文件损坏导致的各种操作系统问题。
-
扫描指定位置的文件:
sfc /scanfile=<file_path>允许用户扫描并修复指定文件,而不仅仅是扫描整个系统。如果你只怀疑某个文件损坏,可以使用此命令进行修复。
-
指定修复源:
sfc /source=<path>允许用户指定一个路径来作为修复源,这对于需要从不同的地方恢复系统文件(例如从安装光盘或其他驱动器)非常有用。
-
查看扫描结果:
sfc /verifyonly会扫描系统文件,检查文件完整性,但不会进行任何修复。这个命令可以用来检查系统状态,而不会改变任何文件。
-
清除缓存:
sfc /purgecache清除SFC工具的缓存,有时这个命令对解决修复问题很有帮助,特别是在缓存损坏或文件丢失的情况下。
-
查看帮助信息:
sfc /?显示所有SFC命令的使用方法和选项,帮助用户了解如何使用SFC工具。
常见用途:
- 修复系统文件损坏。
- 解决 Windows 更新、启动或其他操作系统异常问题。
- 用于诊断系统文件的完整性问题,帮助维护操作系统稳定性。
SFC 是一个非常重要的系统维护工具,特别是在系统运行不稳定时,能有效修复因文件损坏导致的各种错误。
|
sfc /? Microsoft (R) Windows (R) Resource Checker 6.0 版 扫描所有保护的系统文件的完整性,并使用正确的 Microsoft 版本替换 SFC [/SCANNOW] [/VERIFYONLY] [/SCANFILE=<file>] [/VERIFYFILE=<file>] /SCANNOW 扫描所有保护的系统文件的完整性,并尽可能修复 示例: sfc /SCANNOW |
以下是 sfc 命令按功能分类的表格:
| 功能分类 | 命令 | 描述 |
|---|---|---|
| 扫描和修复系统文件 | /SCANNOW |
扫描所有受保护的系统文件,检测文件完整性,并修复损坏或丢失的文件。 |
| 仅验证系统文件完整性 | /VERIFYONLY |
扫描所有受保护的系统文件,检查其完整性,但不进行修复操作。 |
| 扫描并修复指定文件 | /SCANFILE=<file> |
扫描指定文件的完整性,若发现问题则修复该文件。需要提供文件的完整路径。 |
| 仅验证指定文件完整性 | /VERIFYFILE=<file> |
验证指定文件的完整性,若文件有问题不会进行修复操作。需要提供文件的完整路径。 |
| 指定脱机启动目录 | /OFFBOOTDIR=<offline boot directory> |
指定脱机修复时的脱机启动目录路径。 |
| 指定脱机 Windows 目录 | /OFFWINDIR=<offline windows directory> |
指定脱机修复时的脱机 Windows 目录路径。 |
| 指定脱机日志文件路径 | /OFFLOGFILE=<log file path> |
在脱机修复时启用日志记录,指定日志文件的路径。 |
功能分类说明:
-
扫描和修复系统文件:
/SCANNOW是最常用的命令,扫描并修复所有受保护的系统文件。如果文件损坏或丢失,系统会尝试修复。
-
仅验证系统文件完整性:
/VERIFYONLY命令用于仅检查系统文件的完整性,不会进行修复操作。适用于仅想了解系统文件状态的情况。
-
扫描并修复指定文件:
/SCANFILE=<file>可以扫描并修复单个指定文件的完整性。使用时需要提供文件的完整路径。
-
仅验证指定文件完整性:
/VERIFYFILE=<file>用于验证某个文件的完整性,但不会进行修复操作。适合用于确认单个文件是否有问题。
-
指定脱机修复的目录:
/OFFBOOTDIR=<offline boot directory>和/OFFWINDIR=<offline windows directory>用于脱机修复,分别指定脱机的启动目录和 Windows 系统目录。这些选项常用于无法启动的系统修复。
-
启用脱机修复日志记录:
/OFFLOGFILE=<log file path>允许在脱机修复时记录日志,用户可以指定日志文件的保存路径,方便后续查看修复过程。
这些命令选项适用于各种系统维护和修复场景,尤其是在系统无法正常启动或文件损坏时非常有用。
Windows 中的 SFC 命令是 System File Checker(系统文件检查器)的缩写,它用于扫描并修复 Windows 操作系统中受损或缺失的系统文件。SFC 命令能够帮助系统维护和修复其核心文件,确保操作系统的稳定性和完整性。
通过 SFC 命令,用户可以检查系统文件是否存在损坏,并在发现问题时尝试还原受损文件的版本。这有助于解决一些特定的系统错误和问题,例如应用程序无法正常启动、系统崩溃或出现蓝屏等情况。
在命令提示符(Command Prompt)或 PowerShell 中,您可以使用以下命令执行系统文件检查:
sfc /scannow这条命令将启动系统文件检查器,并尝试修复任何检测到的问题。在执行此命令时,系统可能会要求您以管理员身份运行命令提示符或 PowerShell。
SFC 命令对于确保 Windows 操作系统的稳定性和健康性至关重要,因为它能够及时发现并修复系统文件的损坏,从而帮助提高系统的可靠性和性能。
Windows 中的 SFC 命令(System File Checker)起源于早期的 Windows 操作系统,最初出现在 Windows 98 中。它是微软为了帮助用户检测和修复操作系统关键文件的完整性而引入的一个实用工具。
SFC 命令的设计初衷是为了确保 Windows 操作系统核心文件的一致性和完整性,因为这些文件对系统的正常运行至关重要。通过定期运行 SFC 命令,用户可以检查系统文件是否受损或被篡改,并尝试还原这些文件到其原始状态,从而避免由于文件损坏导致的系统稳定性问题。
随着 Windows 系统的不断发展,SFC 命令也得到了改进和优化,成为维护 Windows 系统健康的重要工具之一。在后续的 Windows 版本中,如 Windows XP、Windows 7、Windows 10 等,SFC 命令得到了更多功能的扩展,使其能够更全面地帮助用户维护和修复系统文件。
SFC 命令作为 Windows 操作系统的一项重要功能,起源于对系统文件完整性维护的需求,为用户提供了一个方便有效的工具来确保系统的稳定性和可靠性。
SFC(System File Checker)命令作为Windows操作系统的一个重要功能,在发展过程中经历了几个阶段和改进:
-
早期阶段:SFC命令最初出现在Windows 98中,其主要功能是检测和修复Windows操作系统关键文件的完整性。用户可以通过运行SFC命令来扫描系统文件,以确保它们未被损坏或篡改。
-
Windows XP和Windows 7时期:随着Windows XP和Windows 7等操作系统的推出,SFC命令得到了进一步的改进和优化。除了修复系统文件外,SFC还能在需要时从安装光盘或网络上获取缺失的系统文件,并进行修复。
-
Windows 10及以后:在Windows 10及后续版本中,SFC命令得到了更多功能的扩展和改进。用户可以运行"SFC /scannow"命令来扫描并自动修复系统文件错误,还可以使用"SFC /verifyonly"来仅验证系统文件而不进行修复操作。
-
集成到系统维护工具中:随着操作系统的发展,SFC命令也逐渐被集成到系统维护工具和自动修复机制中。例如,Windows操作系统中的“系统修复工具”(System Recovery Tool)就包括了SFC功能,使用户能够更方便地维护和修复系统文件。
SFC命令在发展过程中不断得到改进和优化,成为Windows操作系统中维护系统健康的重要工具之一。通过定期运行SFC命令,用户可以确保系统文件的完整性,提高系统的稳定性和可靠性。
SFC(System File Checker)命令的应用实例时,可以将其分为初级、中级和高级的应用场景和用法:
初级应用实例:
- 扫描系统文件完整性:最基本的使用是通过运行"SFC /scannow"命令来扫描系统文件的完整性,并尝试自动修复发现的问题。
中级应用实例:
- 扫描并修复文件:在命令提示符或PowerShell中运行"SFC /scannow"命令,以检测并尝试修复任何受损的系统文件。这是最常见的用法,适用于大多数系统维护需求。
- 扫描工作站:在企业环境中,可以使用SFC命令对网络中的工作站进行扫描,以确保其系统文件的完整性和稳定性。
高级应用实例:
- 使用DISM结合SFC进行修复:结合使用DISM(Deployment Image Servicing and Management)工具和SFC命令,可以更彻底地修复系统文件和映像,尤其适用于修复Windows映像或系统无法启动的情况。
- 离线修复:将系统引导到WinPE环境,然后运行SFC命令以进行离线修复,适用于无法在正常操作系统环境下修复的情况。
以上这些应用实例涵盖了SFC命令在不同场景下的使用方法,从最基本的系统文件扫描到更高级的系统修复和维护功能。根据具体情况选择适当的使用方法,能够帮助用户保持系统的稳定性和可靠性。
组合SFC命令与其他命令可以实现更复杂和高效的系统维护和修复操作。以下是初级、中级和高级级别的组合应用实例:
初级应用实例:
- 与重启命令结合:结合使用SFC命令和重启命令,可以在扫描并修复系统文件后立即重启系统,以确保修复操作生效。例如:
Copy Code
sfc /scannow && shutdown /r /t 0
中级应用实例:
- 与日志命令结合:结合使用SFC命令和日志命令,可以将扫描和修复操作的结果记录在日志文件中,以便后续分析和审查。例如:
Copy Code
sfc /scannow > sfc_log.txt - 与任务计划命令结合:结合使用SFC命令和任务计划命令,可以定期自动执行系统文件扫描和修复操作,以确保系统长期稳定运行。例如:
Copy Code
schtasks /create /sc weekly /tn "System File Checker" /tr "sfc /scannow" /ru "SYSTEM"
高级应用实例:
- 与DISM命令结合:结合使用SFC命令和DISM命令,可以在扫描和修复系统文件之前先修复系统映像,以提高修复成功率。例如:
Copy Code
DISM /Online /Cleanup-Image /RestoreHealth && sfc /scannow - 与远程命令结合:结合使用SFC命令和远程命令,可以在网络中远程扫描和修复其他计算机的系统文件。例如:
Copy Code
psexec \\RemoteComputer sfc /scannow
这些组合应用实例能够提高系统维护和修复操作的效率和可靠性,适用于不同场景下的系统管理需求。
|
sfc /? Microsoft (R) Windows (R) Resource Checker 6.0 版 扫描所有保护的系统文件的完整性,并使用正确的 Microsoft 版本替换 SFC [/SCANNOW] [/VERIFYONLY] [/SCANFILE=<file>] [/VERIFYFILE=<file>] /SCANNOW 扫描所有保护的系统文件的完整性,并尽可能修复 示例: sfc /SCANNOW |

 浙公网安备 33010602011771号