
wusa.exe(Windows Update Standalone Installer)是Windows系统中用于安装和卸载.msu格式更新包的命令行工具。下面这个时间线汇总了它的主要发展节点:,用于安装、卸载和管理Windows更新包(.msu文件)wusa是Windows Update Standalone Installer的缩写,它可以通过命令行或脚本调用,执行以下功能:
wusa.exe(Windows 更新独立安装程序)完整解构文档
wusa = Windows Update Standalone Installer,专门处理 .msu 离线更新包 的安装 / 卸载,是 Windows 原生系统工具
✅ 底层原理
wusa.exe 本身不直接实现补丁文件的解压、组件替换,它只是上层调度入口:
- 接收命令行参数,校验 MSU 文件合法性、解析 MSU 内部元数据;
- 将更新任务提交给 Windows Update Agent(wuauserv) 与 CBS(Component Based Servicing,基于组件的服务栈);
- CBS 负责解析内部 CAB、清单文件、校验数字签名、替换系统组件、写入注册表、记录事务;
- 处理重启标记、回滚快照、更新日志生成;
- 卸载模式下,通过 KB 编号定位已安装的更新包,调用 CBS 事务回滚。
MSU 本质:是一个封装包,内部包含
*.cab(实际更新文件)、更新清单、KB 元信息、版权文件,wusa 负责解包调度,真正安装逻辑在 CBS。
✅ 依赖文件
wusa.exe
├─ wuauserv(Windows Update 服务,wuaueng.dll)
├─ cbs.dll / cbsapi.dll        # CBS核心组件服务(真正执行系统更新)
├─ wintrust.dll / crypt32.dll  # MSU/CAB数字签名校验
├─ cab32.dll                   # CAB压缩包解压
├─ setupapi.dll                # 部分驱动类更新配套处理
├─ msu包内部文件:update.cab、update.mum、package manifest
日志相关
├─ C:\Windows\Logs\CBS\CBS.log
├─ C:\Windows\WindowsUpdate.log
✅ 依赖关系
- 管理员权限,普通用户无法执行安装 / 卸载系统级更新;
- 系统
Windows Update(wuauserv)服务必须正常运行(部分离线场景可弱依赖,但 CBS 必须可用); - CBS 组件库不能损坏(CBS 损坏时 wusa 直接报错 0x800f081f 等);
- MSU 包必须匹配当前系统版本、架构;跨版本 / 跨架构 MSU 直接拒绝安装;
- 系统开启驱动强制签名时,含驱动的 MSU 包需要有效数字签名;
- 系统磁盘需要预留足够空间用于事务备份(用于更新失败回滚)。
✅ 逻辑链路
安装链路 wusa D:\xxx.msu /quiet
wusa.exe 解析参数 → 校验MSU包签名完整性 → cab32解压MSU内CAB → 提交更新任务到CBS → CBS读取mum清单 → 替换系统文件/注册表 → 写入更新事务与回滚点 → 设置重启标记 → 返回退出码
卸载链路 wusa /uninstall /kb:1234567
wusa.exe 解析KB编号 → 查询CBS注册表找到对应更新包 → 启动CBS回滚事务 → 恢复原有系统文件 → 清除更新注册信息 → 设置重启标记 → 返回退出码
✅ 配套链
- 核心日志:
C:\Windows\Logs\CBS\CBS.log(排错核心)、WindowsUpdate.log - 配套工具:
dism.exe(离线 WIM 镜像内集成 MSU 补丁,wusa不能直接在离线 WIM 中运行,离线镜像要用 DISM /add-package) - PowerShell 可封装调用 wusa,捕获
$LASTEXITCODE判断结果 - 常用配套参数:
/quiet /norestart /warnrestart /forcerestart /log - 更新状态查询:
Get-WindowsPackage(DISM PS 模块)、Get-Hotfix
✅ 边界 & 坑点
- ❌ wusa 不能用于离线 WIM/PE 镜像注入补丁:PE 环境、挂载的离线 wim 里面不能直接运行 wusa,离线镜像集成 MSU 必须用
DISM /add-package; /kb卸载参数仅能在线系统使用,PE 环境不支持按 KB 卸载;- wusa 只识别
.msu包,不能直接安装单独的 CAB(单独 cab 要用 DISM); - 某些系统关键更新会强制排队重启,
/norestart仅跳过自动重启,补丁实际在下次开机才生效; - 如果系统正在运行 Windows 自动更新,wusa 会报冲突(更新服务锁);
- 旧版 Win7 wusa 和 Win10/11 行为有差异,部分参数兼容性不同;
- 无法直接批量扫描缺失补丁,仅用于已知 MSU 包 / 已知 KB的安装卸载;
- 退出码仅代表调度是否成功,不代表补丁本身是否成功部署,最终是否成功一定要核查 CBS 日志。
✅ PowerShell 标准调用示例(适配你之前的装机流水线)
$msuPath = "D:\Updates\windows11-kbxxxxxx.msu"
# 静默安装,不自动重启
Start-Process -FilePath wusa.exe -ArgumentList "$msuPath /quiet /norestart /log:C:\Windows\Logs\wusa_kbxxxx.log" -Wait -NoNewWindow
$ret = $LASTEXITCODE
if($ret -eq 0){Write-Host "wusa调度成功(需核查CBS确认最终生效)"}

# 按KB静默卸载
Start-Process -FilePath wusa.exe -ArgumentList "/uninstall /kb:1234567 /quiet /norestart" -Wait -NoNewWindow
✅ wusa 和 DISM 核心边界区分(装机流水线重点)
| 工具 | 运行环境 | 处理对象 |
|---|---|---|
| wusa.exe | ✅ 在线运行的 Windows ❌ 离线 WIM/PE | .msu 离线更新包,在线安装卸载 |
| dism.exe | ✅ 在线系统 ✅ 离线 WIM/PE | .cab/.msu,镜像预集成补丁 |
Windows Update Agent (wuauserv) + CBS (Component Based Servicing) 完整解构文档
核心总览 wuauserv(Windows Update Agent,WUA):负责【补丁发现、清单下发、下载、调度触发】,是更新的 “调度前台” CBS(Component Based Servicing,基于组件服务栈):负责【实际系统组件安装、替换、事务回滚、版本管理】,是更新的真正执行引擎 wusa.exe、设置里的 Windows 更新、SCCM/WSUS 最终都要对接这两套组件协同工作
一、wuauserv(Windows Update Agent)
✅ 底层原理
wuauserv 是 Windows Update 核心系统服务(服务名wuauserv,可执行载体svchost.exe),内部核心模块wuaueng.dll。
- 与 WSUS / 微软 Windows Update 服务器建立通信,查询本机缺失的更新清单(KB、分类、适用条件);
- 校验本机已安装组件清单、系统版本、架构、前置依赖;
- 调度 BITS 后台下载 MSU/CAB 更新包;
- 调用 CBS 接口提交更新任务,不直接修改任何系统文件;
- 记录更新状态、上报安装结果、管理重启标记、与 WMI / 组策略联动;
- 同时提供对外 API(WUA API)供 wusa、SCCM、第三方更新工具调用。
一句话:wuauserv 只负责找补丁、下补丁、派单给 CBS 执行,不做文件替换。
✅ 依赖文件
wuauserv(托管在svchost.exe)
├─ wuaueng.dll        # WUA核心实现
├─ wucltux.dll        # WUA客户端辅助
├─ wuwebv.dll
├─ wups.dll / wups2.dll
├─ bits.dll           # BITS后台智能传输服务(补丁下载依赖)
├─ crypt32.dll/wintrust.dll  # 更新清单、证书校验
├─ cbsapi.dll         # 调用CBS对外接口提交任务
配套日志
├─ C:\Windows\WindowsUpdate.log
✅ 依赖关系
- 服务依赖:
BITS(Background Intelligent Transfer Service)、Cryptographic Services; - 强依赖 CBS 可用,CBS 损坏时 wuauserv 无法完成安装;
- 组策略(WSUS 服务器地址、自动更新规则)由注册表
HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate控制; - 网络连通性:直连微软更新服务器或内网 WSUS;
- 权限:系统本地账户
NT AUTHORITY\NetworkService运行。
✅ 逻辑链路
wuauserv启动 → 读取WUServer组策略 → 连接更新服务器 → 查询本机缺失补丁清单 → BITS下载cab/msu → 校验包签名 → 调用CBSAPI提交更新事务 → 等待CBS返回执行结果 → 记录日志、设置重启标记
✅ 配套链
- WSUS、SCCM/MECM、Intune;
- wusa.exe(离线 MSU 也会复用 WUA 元数据校验);
- PowerShell
Get-WindowsUpdate(PSWindowsUpdate 模块,封装 WUA API); - BITS 服务、WMI;
- 组策略模板:Windows 更新管理模板。
✅ 边界
- 不能直接修改系统文件,所有组件变更必须交由 CBS;
- 离线 PE / 离线挂载 WIM 镜像中wuauserv 无法运行,离线补丁只能 DISM+CBS;
- 仅负责系统更新,不管理第三方软件更新;
- 服务卡死、BITS 异常会出现 “检测更新一直转圈,但不安装”;
- WSUS 客户端需要和 WSUS 服务器版本匹配;
- 只能识别微软官方更新清单,自定义 CAB 包无法通过 wuauserv 推送。
二、CBS(Component Based Servicing,基于组件的服务栈)
✅ 底层原理
CBS 是 Windows 核心系统组件管理引擎,核心cbs.dll,服务为TrustedInstaller(TiSvc,可信安装程序,真正执行文件替换,最高系统权限)。 Windows 把系统拆分为大量原子组件(Component),每个组件包含文件、注册表项、版本、依赖清单(.mum清单文件)。
- 接收 WUA/wusa/DISM 提交的更新事务;
- 解析
.mum组件清单、校验组件依赖、版本冲突; - 访问
WinSxS组件存储库(C:\Windows\WinSxS); - 通过 TrustedInstaller 权限执行文件替换、注册表写入;
- 生成事务快照,更新失败自动回滚;
- 维护组件状态数据库,记录已安装 / 缺失组件;
- 支持离线模式(直接挂载 WIM 镜像操作,无需启动目标系统)。
一句话:CBS 是Windows 系统文件 / 组件的底层事务管理器,WinSxS 的管家,系统补丁、功能启用、组件修复全部走 CBS。
✅ 依赖文件
CBS核心
├─ cbs.dll / cbsapi.dll      # CBS对外API、事务管理
├─ ti.exe(TrustedInstaller进程)
├─ smss.exe / ntoskrnl.exe   # 内核级组件注册
├─ wintrust.dll/crypt32.dll  # 组件清单、文件哈希校验
├─ setupapi.dll              # 驱动类组件配套
├─ WinSxS目录(组件存储库)
├─ C:\Windows\Servicing\Packages  # 组件清单mum文件
配套日志
├─ C:\Windows\Logs\CBS\CBS.log(排错核心日志)
├─ C:\Windows\Logs\CBS\CbsPersist_*.log
✅ 依赖关系
- 依赖
TrustedInstaller服务(TiSvc),负责高权限文件写入; - 依赖 WinSxS 组件存储目录完整性;WinSxS 损坏 = CBS 直接失效;
- 依赖系统证书库,校验组件数字签名;
- 离线模式(DISM 挂载 WIM)不需要 TrustedInstaller、不需要 wuauserv;
- 系统磁盘需要预留足够空间用于事务备份和 WinSxS 存储。
✅ 逻辑链路
WUA/wusa/DISM提交任务 → cbsapi接收事务 → 解析mum组件清单 → 校验组件版本依赖冲突 → 锁定WinSxS组件 → 启动TrustedInstaller → 替换系统文件/注册表 → 更新组件数据库 → 提交事务 / 失败自动回滚 → 返回执行结果
✅ 配套链
- DISM(
Add-WindowsPackage、RestoreHealth底层调用 CBS); - wusa.exe(MSU 离线补丁最终提交 CBS);
- SFC(sfc /scannow 底层调用 CBS 校验修复组件);
- WinSxS 存储库、组件清单(.mum/.cat);
- 系统功能启用(可选功能、.NET、IIS 等)。
✅ 边界
- CBS 分在线模式和离线模式:离线模式可直接修改 WIM,不需要启动目标 OS;wuauserv 无离线能力;
- CBS 只管理微软原生系统组件,第三方软件、第三方驱动不纳入 CBS 管理;
- WinSxS 膨胀、文件锁、组件清单损坏,会出现经典报错
0x800f081f; - TrustedInstaller 权限极高,普通管理员无法直接覆盖被 CBS 管控的系统文件;
- CBS 事务不可并发,同一时间只能执行 1 个更新 / 修复任务;
- 部分关键内核组件更新,必须等待系统重启才能完成提交。
三、wuauserv 与 CBS 联动完整时序(在线 Windows 自动更新)
1. wuauserv 定时触发检测更新 → 和WSUS/MU服务器通信
2. 下载更新元数据清单 → BITS下载CAB/MSU更新包
3. wuauserv 通过cbsapi.dll 向CBS提交安装事务
4. CBS解析mum清单,校验组件依赖
5. CBS启动TrustedInstaller执行文件替换、注册表更新
6. CBS完成事务,返回成功/失败结果给wuauserv
7. wuauserv记录WindowsUpdate.log,设置重启标记
8. 用户重启后,CBS完成最终组件提交
四、横向区分对照表
| 项目 | wuauserv(WUA) | CBS |
|---|---|---|
| 核心定位 | 更新调度、补丁发现下载 | 系统组件安装 / 回滚引擎 |
| 是否可离线 WIM 使用 | ❌ 不可 | ✅ 支持离线镜像 |
| 载体 | svchost + wuaueng.dll | cbs.dll + ti.exe(TrustedInstaller) |
| 日志 | WindowsUpdate.log | CBS.log(核心排错) |
| 上层调用方 | Windows 设置更新、PSWindowsUpdate | DISM、wusa、wuauserv、SFC |
| 是否直接修改系统文件 | ❌ | ✅(TrustedInstaller) |
| 管理对象 | 更新包、KB 清单 | Windows 原子组件、WinSxS |
五、高频坑点总结(运维 / 装机重点)
- WindowsUpdate 日志提示下载成功,但 CBS 日志报错 0x800f081f → 问题不在 wuauserv,是 WinSxS/CBS 组件损坏;
- PE 环境不能启动 wuauserv,离线注入补丁直接用 DISM 调用 CBS 离线能力;
- SFC /scannow 本质是调用 CBS 校验组件完整性,SFC 修复失败要靠 DISM RestoreHealth;
- wusa 只是前端,MSU 安装失败根因几乎全部在 CBS.log;
- 多更新并发时 CBS 会锁,wuauserv 排队等待,容易出现更新卡住。
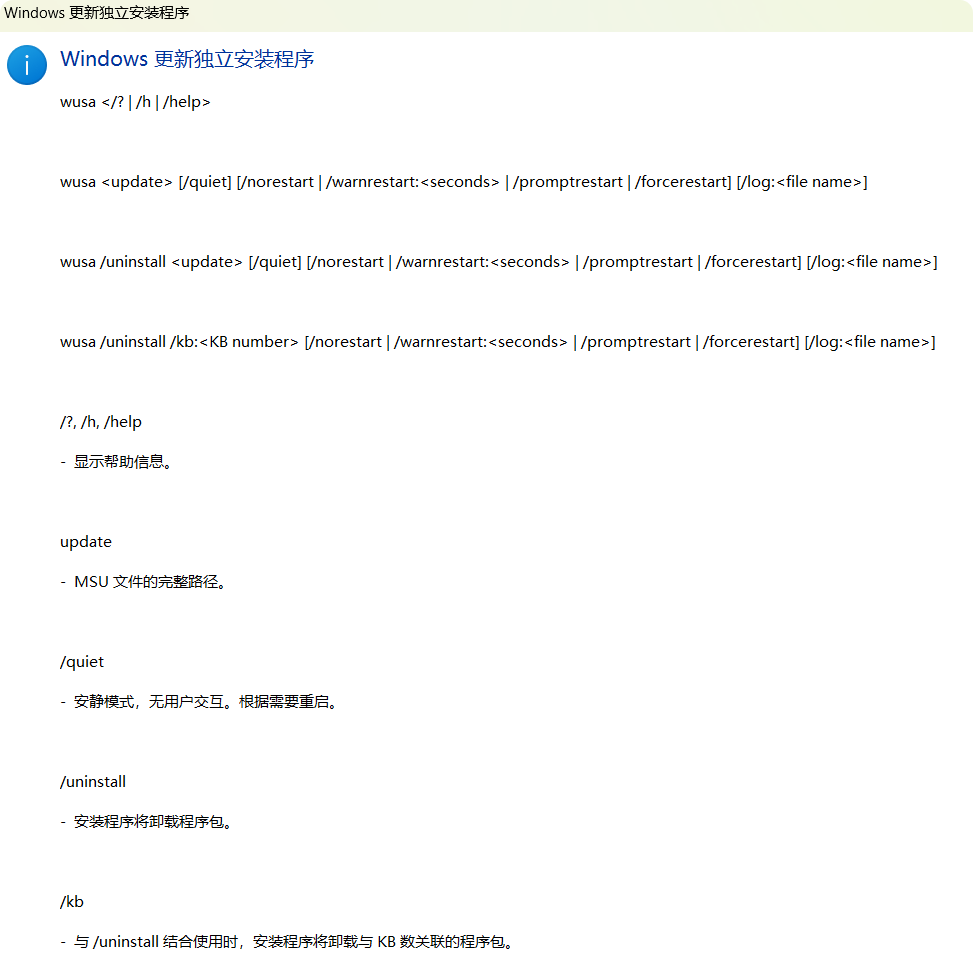
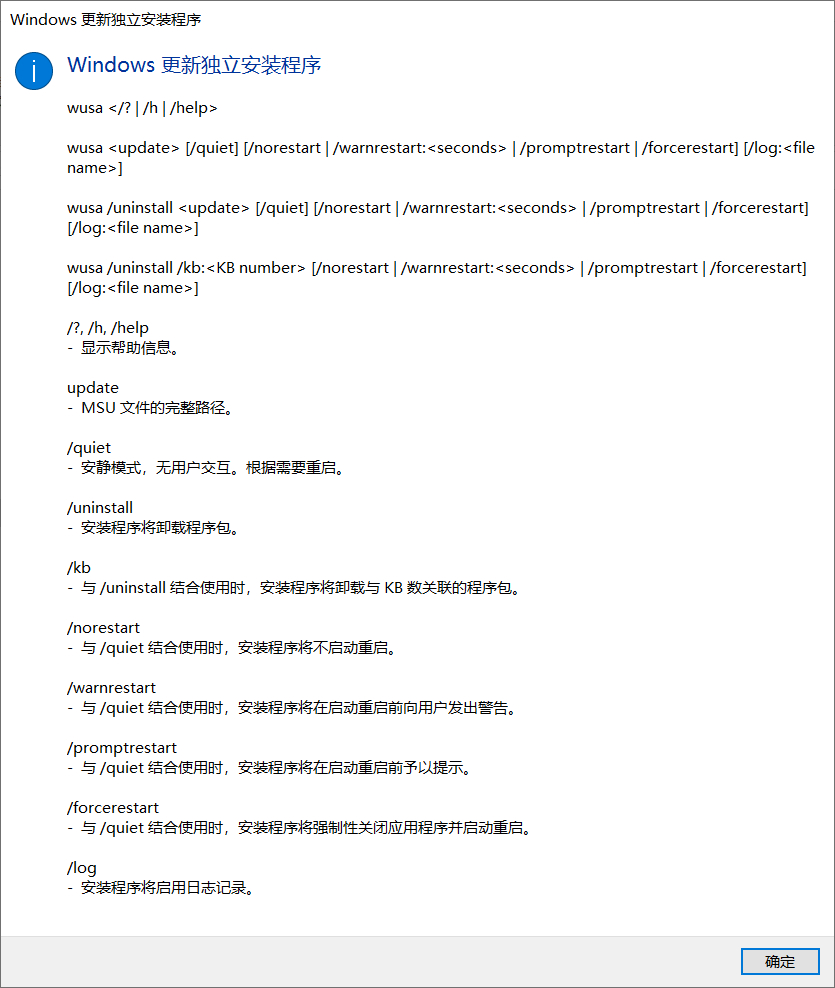
Windows 更新独立安装程序
Windows 更新独立安装程序wusa </? |/h | /help>
wusa <update> [/quiet] [/norestart | /warnrestart:<seconds> | /promptrestart | /forcerestart] [/log:<file name>]
wusa /uninstall <update> [/quiet] [/norestart | /warnrestart:<seconds> | /promptrestart | /forcerestart] [/log:<file name>]
wusa /uninstall /kb:<KB number> [/norestart | /warnrestart:<seconds> | /promptrestart | /forcerestart] [/log:<file name>]
I?. /h, /help-显示帮助信息。
update
- MSU 文件的完整路径。
/quiet
-安静模式,无用户交互。根据需要重启。
/uninstall
-安装程序将卸载程序包。
/kb
- 与 /uninstall 结合使用时,安装程序将卸载与 KB 数关联的程序包。

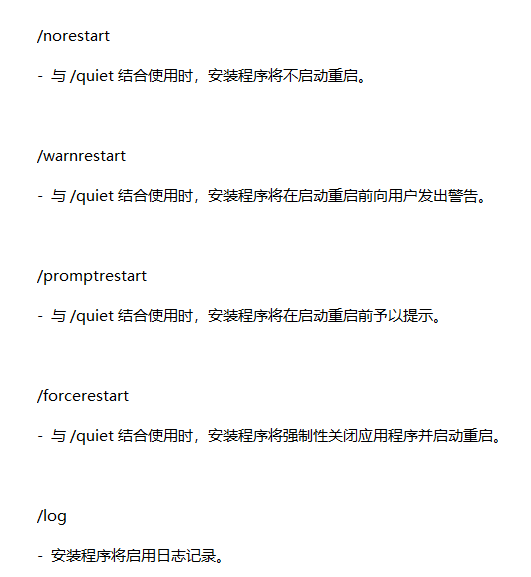
/norestart
- 与/quiet 结合使用时,安装程序将不启动重启。
/warnrestart
- 与/quiet 结合使用时,安装程序将在启动重启前向用户发出警告。
/promptrestart
-与 /quiet 结合使用时,安装程序将在启动重启前予以提示。
/forcerestart
·与 /quiet 结合使用时,安装程序将强制性关闭应用程序并启动重启。
/log
- 安装程序将启用日志记录。
对 wusa.exe(Windows 更新独立安装程序)的详细描述很到位。这个工具对于通过命令行安装或卸载特定的 Windows 更新(通常是 .msu 格式的文件)非常有用,尤其在自动化脚本或批量部署时能发挥很大作用。
下面我帮你梳理一下它的具体用法和注意事项。
🔧 参数详解与使用场景
你提供的参数信息基本准确,为了更清晰,请看下面的(对个别参数进行了补充和说明):
| 参数 | 说明 | 常用场景与备注 |
|---|---|---|
update |
指定要安装的 .msu 文件完整路径。 |
路径若包含空格,需用引号括起来。 |
/quiet |
安静模式。安装或卸载过程中不显示用户界面,无需用户交互。 | 适用于脚本或后台自动安装。使用此参数即表示接受微软许可条款。 |
/norestart |
安装完成后不自动重启计算机。 | 常与 /quiet 联用,即使需要重启,也会抑制重启。 |
/warnrestart:<seconds> |
在计划重启前警告用户,并显示倒计时(秒)。 | 给用户保存工作的时间。 |
/promptrestart |
在计划重启前提示用户,由用户决定是否立即重启。 | 比 /warnrestart 交互性更强。 |
/forcerestart |
安装后强制重启计算机,会关闭所有应用程序。 | 确保更新立即生效,但会中断用户工作。 |
/log:<file name> |
将安装过程记录到指定的日志文件。 | 用于排查安装失败的问题。 |
/uninstall |
后接 .msu 文件路径,表示要卸载该更新。 |
在某些 Windows 版本(如 Vista)中不可用。 |
/uninstall /kb:<KB Number> |
直接通过知识库编号(如 KB934307)来卸载更新。 | 无需知道具体的 .msu 文件路径,更为方便。 |
/?, /h, /help |
显示内置的帮助信息。 |
💻 典型使用示例
掌握参数后,我们来看看一些常见的命令组合:
-
静默安装更新且不重启
这是最常见的使用场景之一,适用于脚本批量部署。命令会安静地在后台安装更新,即使需要重启,也会抑制重启。wusa.exe "D:\Updates\Windows10.0-KB934307-x64.msu" /quiet /norestart -
通过KB编号静默卸载更新
如果你发现某个更新导致系统出现问题,可以使用以下命令将其静默卸载。wusa.exe /uninstall /kb:934307 /quiet -
安装并记录日志
当更新安装失败,需要排查原因时,启用日志记录功能非常重要。wusa.exe "D:\Updates\Windows10.0-KB934307-x64.msu" /quiet /log:C:\KB934307_install.log
⚠️ 重要注意事项
使用 wusa.exe 时,有几点需要特别留意:
-
权限要求:你必须以管理员身份运行命令提示符,否则命令会因权限不足而失败。
-
功能限制:
-
在 Windows 7、Windows 8 和 Windows Server 2012 等系统中,可以使用
wusa.exe来卸载更新。 -
但在 Windows Vista 或 Windows Server 2008 中,不能使用
wusa.exe来卸载更新。 -
对于更新的 Windows 版本(如 Windows 10/11),微软更推荐通过 "设置" -> "更新与安全" -> "查看更新历史记录" -> "卸载更新" 的图形化界面来管理更新。
-
-
错误排查:如果安装失败,除了使用
/log参数,你还可以通过Windows的 "事件查看器",定位到 "Windows 日志" -> "安装",并筛选事件源为 "WUSA" 的日志,来查看详细的错误信息。
希望这份详细的梳理能帮助你更好地理解和使用 wusa.exe。
来对 wusa.exe(Windows 更新独立安装程序) 进行一次全面深入的解析。
是什么?
wusa.exe 是 Windows 操作系统内置的一个命令行工具,其全称为 Windows Update Standalone Installer。
-
核心功能:用于手动安装或卸载格式为
.msu的 Windows 更新包。 -
定位:它是图形化界面(如“设置”中的Windows更新)的底层命令行替代方案,为系统管理员和高级用户提供了通过脚本或命令精确控制更新安装过程的能力。
-
文件关联:
.msu文件是 Windows 更新的独立安装包,你可以将其类比为软件安装的.msi文件。当你双击一个.msu文件时,系统在后台调用的就是wusa.exe。
怎么样?(如何使用它?)
wusa.exe 通过在命令提示符(需管理员权限)或 PowerShell 中执行带有特定参数的命令来工作。
基本命令语法结构:
wusa <更新包路径>.msu [参数]
wusa /uninstall /kb:<知识库编号> [参数]
核心参数详解:
| 参数 | 说明 | 应用场景 |
|---|---|---|
/<update>.msu |
指定要安装的 .msu 文件的完整路径。 |
基本安装操作。 |
/quiet |
安静模式。不显示任何用户界面,完全在后台自动进行。 | 自动化部署、脚本批量安装的关键参数。 |
/norestart |
安装完成后不自动重启。 | 不希望中断用户工作,或计划在后续时间统一重启。 |
/forcerestart |
安装后强制重启计算机。 | 确保更新立即生效,无需用户确认。 |
/log:<文件名> |
将安装过程记录到指定的日志文件。 | 排查更新安装失败的原因。 |
/uninstall /kb:<编号> |
通过知识库编号(如 KB5005565)来卸载该更新。 | 回退有问题的更新,解决兼容性冲突或系统故障。 |
/? 或 /help |
显示内置的帮助信息。 | 快速查询参数用法。 |
典型使用示例:
-
静默安装更新并抑制重启 (最常见于脚本)
wusa.exe "D:\Patches\Windows10.0-KB5005565-x64.msu" /quiet /norestart -
通过KB编号静默卸载问题更新
wusa.exe /uninstall /kb:5005565 /quiet -
安装更新并记录详细日志以供排查
wusa.exe "D:\Patches\Windows10.0-KB5005565-x64.msu" /quiet /log:C:\Update_KB5005565.log
为什么?(为什么要使用它?它的价值和局限)
为什么它存在且重要?(优点)
-
用于自动化与批量部署:
这是wusa.exe最大的价值所在。在企业环境中,IT管理员可以通过组策略、脚本(如批处理文件或PowerShell)或系统管理工具(如SCCM)批量向成百上千台电脑静默安装更新,极大提升了效率。 -
精准控制更新过程:
高级用户可以精确控制安装过程是否重启、何时重启(/norestart,/forcerestart),避免了图形化界面中不可控的自动重启打断重要工作。 -
系统故障恢复的“救命稻草”:
当 Windows Update 服务本身损坏或无法正常在线检查、下载更新时,wusa.exe结合手动下载的.msu离线安装包,就成了修复系统漏洞或安装关键驱动的唯一可靠手段。 -
方便回退问题更新:
如果某个更新导致系统蓝屏、软件不兼容,可以通过/uninstall /kb:编号参数快速、准确地将其卸载,恢复系统稳定性。
为什么普通用户不常直接使用它?(局限与注意事项)
-
操作门槛高:
需要使用命令行,并要求用户了解参数含义和知识库编号,对普通用户不友好。 -
信息获取不便:
用户需要自行去 Microsoft Update Catalog 网站查找并下载正确的.msu更新包,而图形化的 Windows 更新会自动完成这一切。 -
功能限制:
-
在某些旧版 Windows(如 Vista)中,无法使用
wusa.exe来卸载更新。 -
对于现代 Windows(10/11),微软更推荐通过 "设置" -> "更新与安全" -> "查看更新历史记录" -> "卸载更新" 的图形化界面来管理更新,更为简单直观。
-
-
权限要求:
必须以管理员身份运行命令提示符,否则命令会执行失败。
总结
wusa.exe 是一个强大而专业的系统级工具。它将 Windows 更新的安装和卸载功能封装成了命令行指令,其核心价值在于:
-
为系统管理员提供自动化部署能力。
-
为高级用户和技术支持人员提供精准控制和故障恢复的能力。
对于绝大多数普通用户而言,通过 Windows 设置的图形界面更新系统是更推荐的方式。但了解 wusa.exe 的存在和用途,相当于掌握了一把在关键时刻能修复系统、解决棘手问题的工具。
wusa.exe(Windows Update Standalone Installer)是Windows系统中用于安装和卸载.msu格式更新包的命令行工具。下面这个时间线汇总了它的主要发展节点:

🔄 wusa.exe的演变与现状
从时间线可以看出,wusa.exe 最初在 Windows Vista 和 Windows Server 2008 中引入,主要用于安装更新,但在这两个系统中无法用于卸载更新。
随后,在 Windows 7、Windows Server 2008 R2、Windows 8 和 Windows Server 2012 中,wusa.exe 的功能得到了增强,支持卸载更新。例如,你可以使用 wusa /uninstall /kb:你的KB编号 这样的命令来卸载指定更新。
值得注意的是,在 Windows 10 及之后更新的操作系统中,虽然 .msu 格式的更新包仍然存在,并且你依然可以通过双击或使用 wusa.exe 命令来安装它们,但微软似乎逐渐淡化了 wusa.exe 在前端的使用。一个明显的迹象是,从某个版本的 Windows 10 开始,系统自身已经移除了 wusa.exe 的卸载功能。对于更新的更新包(例如某些使用 .CAB 格式或其他安装程序的更新),微软也采用了不同的部署技术和工具。
🛠️ 使用 wusa.exe 的技巧与排查
-
基本安装与卸载
要安装一个.msu更新包,你可以在命令提示符(以管理员身份运行)中输入类似以下命令:wusa.exe D:\Updates\update.msu。你也可以直接双击.msu文件进行安装。若要卸载,在支持的系统上(如 Windows 7, Server 2008 R2 等),可以使用
wusa /uninstall /kb:KBnumber命令,例如wusa.exe /uninstall /kb:934307。 -
常用命令行参数
使用wusa.exe时,有一些参数可以帮助你控制安装行为:-
/quiet:静默安装模式,安装过程中不会与用户交互。 -
/norestart:安装完成后不重启电脑(通常与/quiet一同使用)。 -
/warnrestart:如果需要重启,在重启前会警告用户。 -
/forcerestart:安装后如有必要,则强制重启电脑。 -
/?或/help:显示帮助信息。
-
-
排查问题
如果在使用wusa.exe安装或卸载更新时遇到问题,可以查看 Windows 日志中的"安装"日志:-
打开"事件查看器"。
-
依次展开"Windows 日志" -> "安装"。
-
在右侧"操作"栏中,点击"筛选当前日志"。
-
在"事件源"中,选择"WUSA",然后点击"确定"。这样就能看到与
wusa.exe相关的事件,帮助排查问题。
-
⚠️ 重要提醒
-
注意权限:执行
wusa.exe命令时,请务必以管理员身份运行命令提示符,否则可能会因权限不足而失败。 -
功能变化:在 Windows 10 及之后更新的系统中,
wusa.exe的卸载功能已被移除。如果你在这些系统上需要卸载更新,更推荐通过"设置" -> "更新和安全" -> "查看更新历史记录" -> "卸载更新"的图形化界面来操作。
深入了解 wusa.exe 的构成部件。下面这个汇总了其核心的组件、依赖的库和 API,方便你快速把握其结构。
| 类别 | 名称 | 功能描述 |
|---|---|---|
| 核心组件 | .msu 文件 |
Windows 更新独立安装包,包含更新元数据、一个或多个 .cab 文件、.xml 描述文件等。 |
| 依赖库/API | Windows Update Agent (WUA) API | wusa.exe 依赖其进行更新的安装、卸载和状态查询等核心操作。 |
| 依赖库/API | Package Manager (pkgmgr.exe) |
在无人值守安装时,wusa.exe 会利用 .msu 包中的 .xml 文件调用 pkgmgr.exe 来执行安装。 |
| 依赖库/API | Component-Based Servicing (CBS) | 某些更新(尤其是系统核心组件更新)的安装最终由 CBS 处理,wusa.exe 会调用 CBS 相关接口。 |
💡 组件与依赖的协同工作
wusa.exe 本身是一个协调者,它通过调用上述的库和 API,并处理 .msu 文件包中的组件来完成工作。其典型的工作流程如下:
-
提取与解析:当你启动
wusa.exe安装一个.msu文件时,它首先会将该文件的内容提取到一个临时文件夹中。接着,它会解析其中的.xml文件,以了解更新包的构成。 -
检查与准备:
wusa.exe利用.msu文件中的 Windows 更新元数据,通过 Windows Update Agent (WUA) API 来搜索并确认该更新是否适用于当前系统。然后,它将适用的更新内容复制到受保护的 Windows Update 沙盒中。 -
执行安装:根据不同的启动模式,
wusa.exe会调用 WUA API 中相应的函数来启动 Windows 更新向导(交互模式)或直接执行安装(安静模式)。对于某些类型的更新,安装过程会交由 Component-Based Servicing (CBS) 引擎处理。在进行无人值守安装时,wusa.exe则会调用pkgmgr.exe并利用之前解析的.xml文件来完成安装。 -
完成与清理:安装完成后,WUA API 会返回一个状态给
wusa.exe。最后,wusa.exe会进行同步并清理临时文件。
🛠️ 拓展知识与使用注意
-
主要适用场景:
wusa.exe主要用于手动安装或卸载.msu格式的更新包。在企业环境中,它可以通过脚本实现更新的批量部署(使用/quiet等参数)。当系统自带的 Windows Update 功能出现故障时,它也是一个有效的故障排除工具。 -
一些限制与替代:需要注意的是,在 Windows Vista 或 Windows Server 2008 中,无法使用
wusa.exe来卸载更新。此外,某些核心的系统更新可能不通过wusa.exe分发,而是由 CBS 或其他安装程序直接处理。在现代的 Windows 管理中,对于更复杂的更新管理和系统映像维护,DISM.exe(部署映像服务和管理工具)的功能更为强大和全面,可以作为
wusa.exe的进阶替代选项。
希望这些信息能帮助你更深入地理解 wusa.exe。如果你对其中某个特定的组件或流程有更进一步
wusa是Windows操作系统中的一个命令行工具,用于安装、卸载和管理Windows更新包(.msu文件)。
具体来说,wusa是Windows Update Standalone Installer的缩写,它可以通过命令行或脚本调用,执行以下功能:
安装更新:使用wusa命令可以安装指定的Windows更新包。你可以指定 .msu 文件的完整路径,并通过命令行参数设置安装选项,如静默安装、不重启系统等。
卸载更新:wusa也可以用来卸载已安装的Windows更新包。你需要提供被卸载更新包的标识符(ID),并通过命令行参数设置卸载选项,如静默卸载、强制卸载等。
查询更新状态:使用wusa命令还可以查询系统上已安装的Windows更新包的状态。你可以检查已安装更新的列表、版本号、发布日期等信息。
使用wusa需要按照以下步骤:
打开命令提示符:点击"开始"菜单,搜索"命令提示符"并打开。
输入wusa命令:在命令提示符中,输入"wusa"命令,后跟相应的命令行参数和选项。
执行操作:根据具体需求,你可以选择安装、卸载或查询更新。根据命令行参数的不同,wusa将执行相应的操作。
需要注意的是,使用wusa命令可能需要管理员权限。此外,正确使用wusa命令需要了解其具体的命令行参数和选项。你可以在命令提示符中输入"wusa /?"来获取关于wusa命令的帮助文档,以了解更多详细信息。

 浙公网安备 33010602011771号