ssl pinning
0 为什么有https了还要防中间人
1)用户终端证书库几年不更新
2)用户/合作方客户端 被诱导安装过来历不明的根证书
3)CA被攻破
插一句,CA链的核心价值:
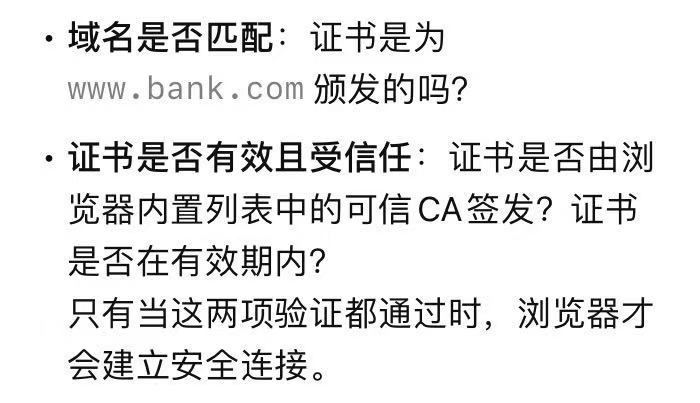
1 防中间人的方式
信任系统区域根证书库-安卓7
不信任,锚定
1)自己的公钥
2)自己的证书,即可信任的中间ca证书为自己的公钥签发的证书
3)中间ca证书的指纹
4)根ca证书指纹
公钥(证书)的sha256线下给
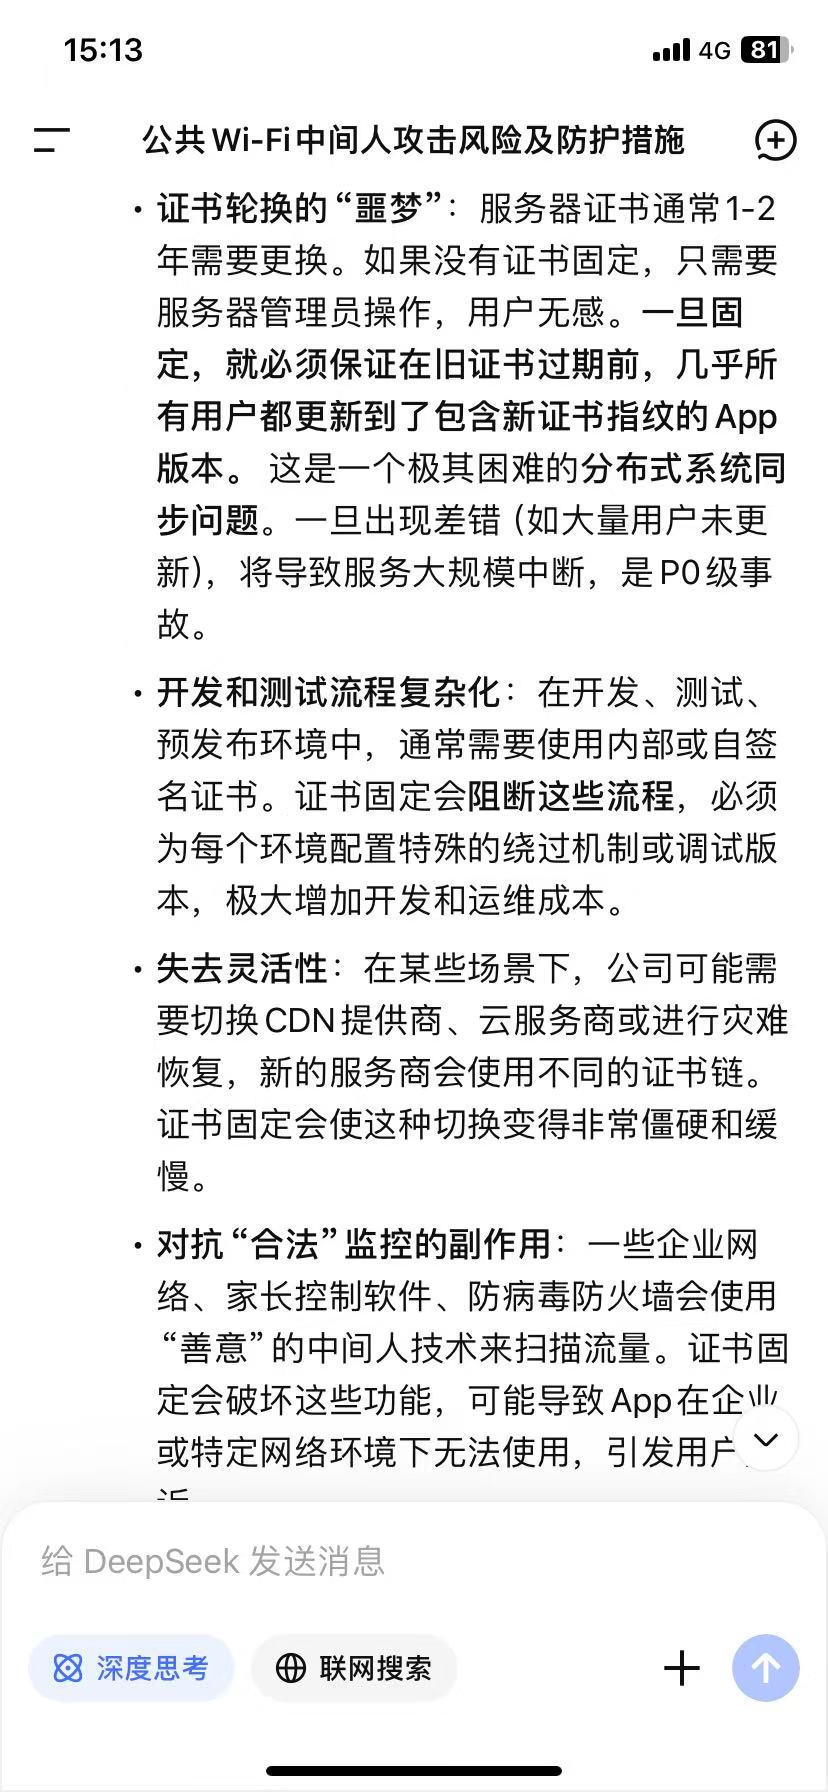
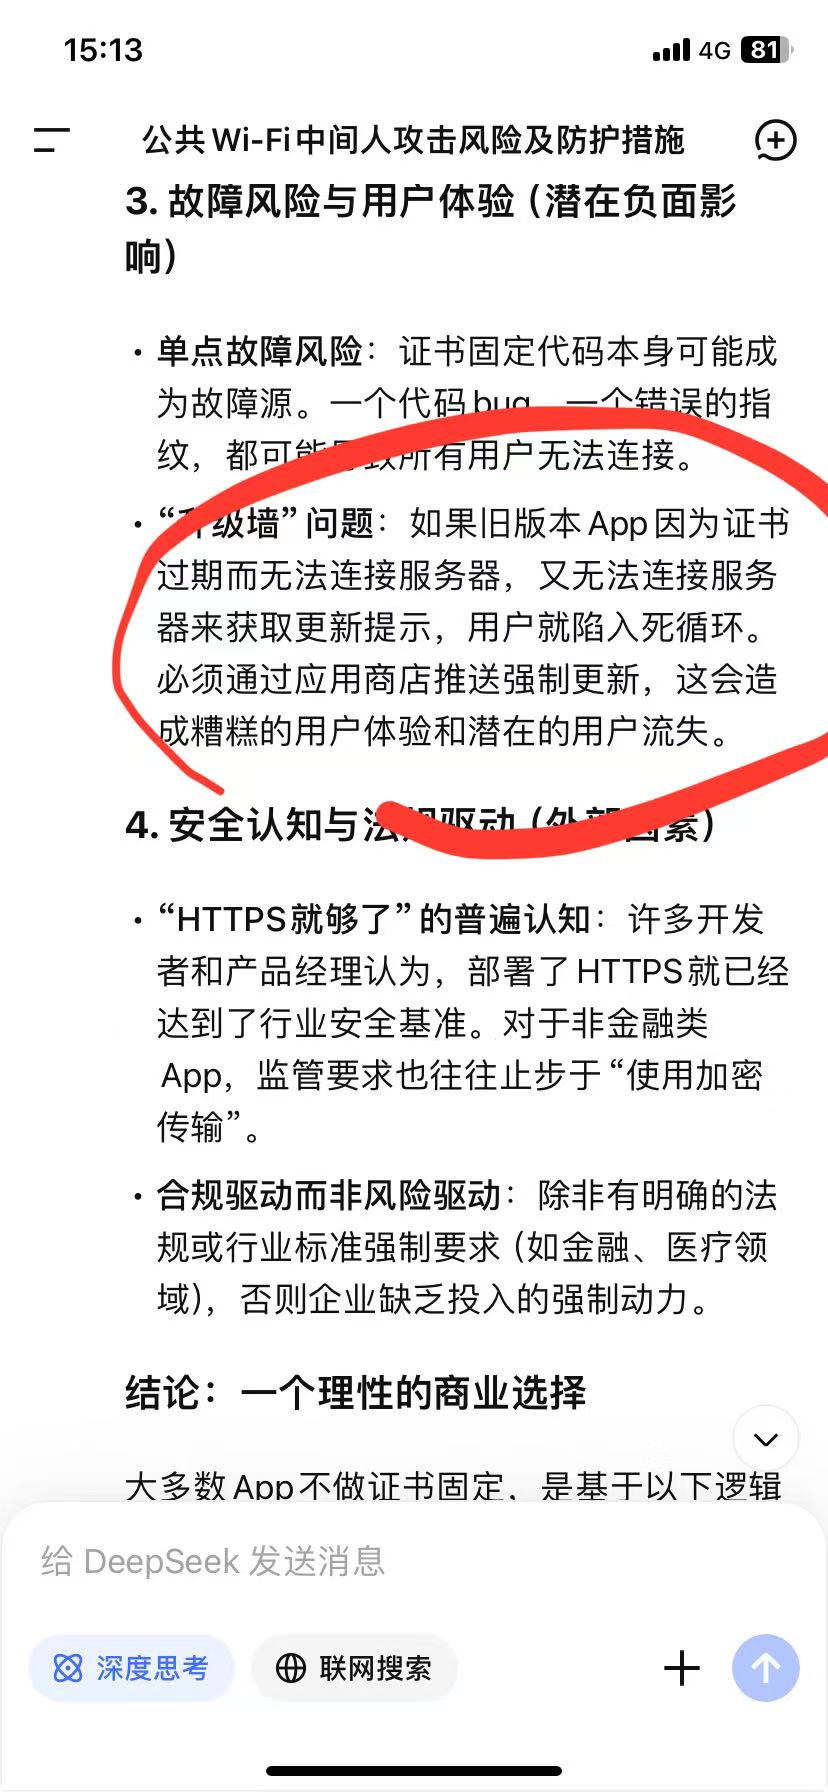
2 其他app为什么不跟
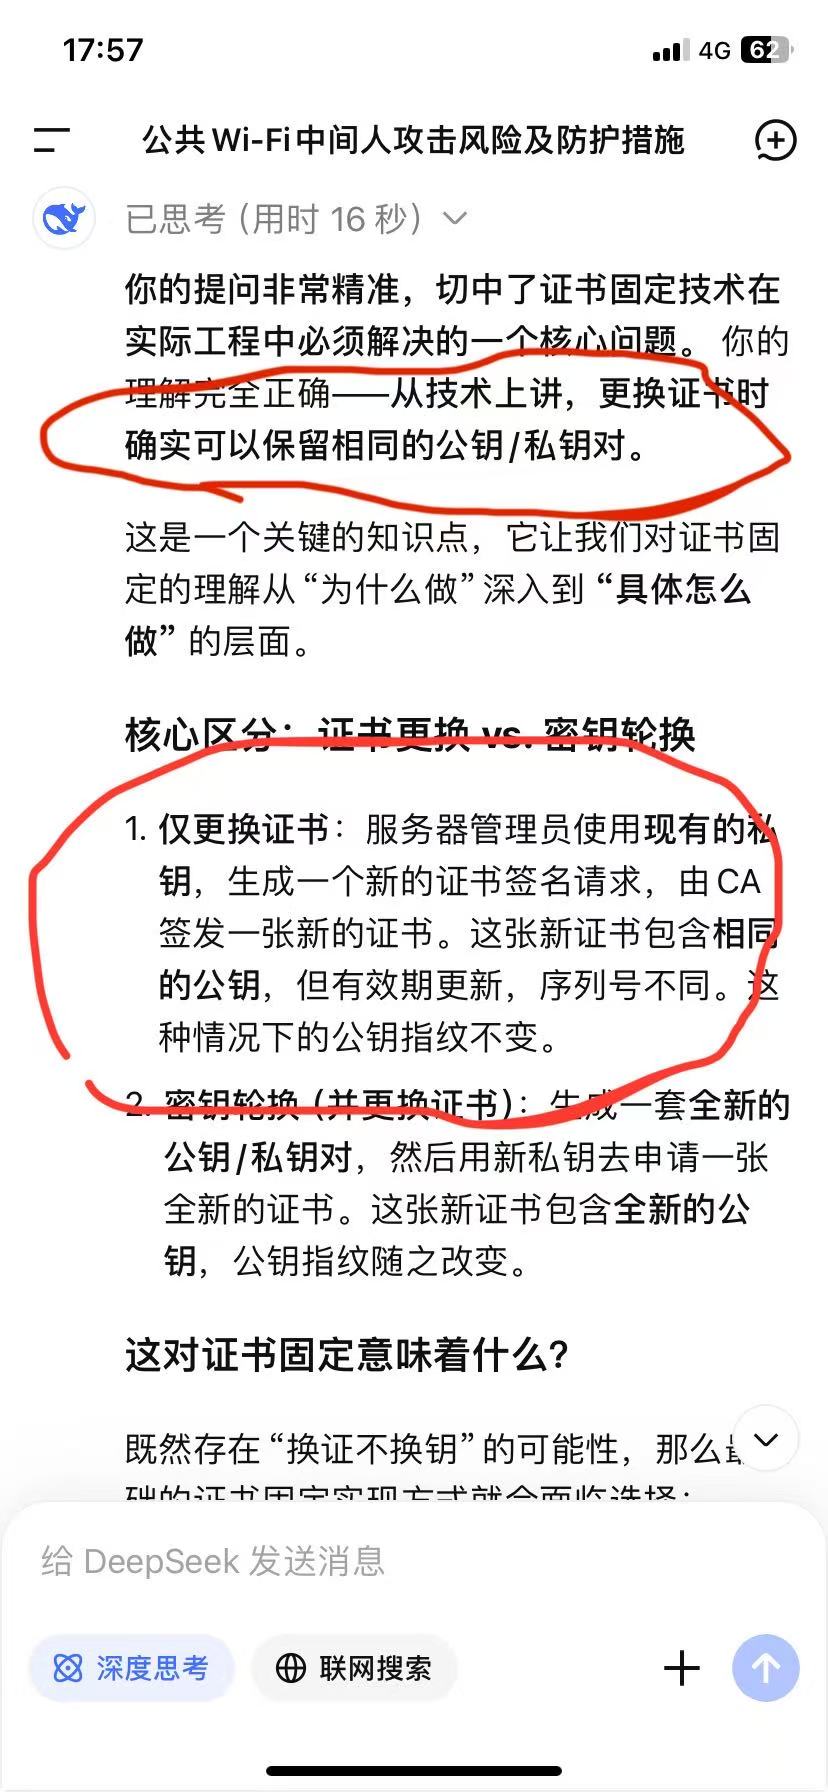
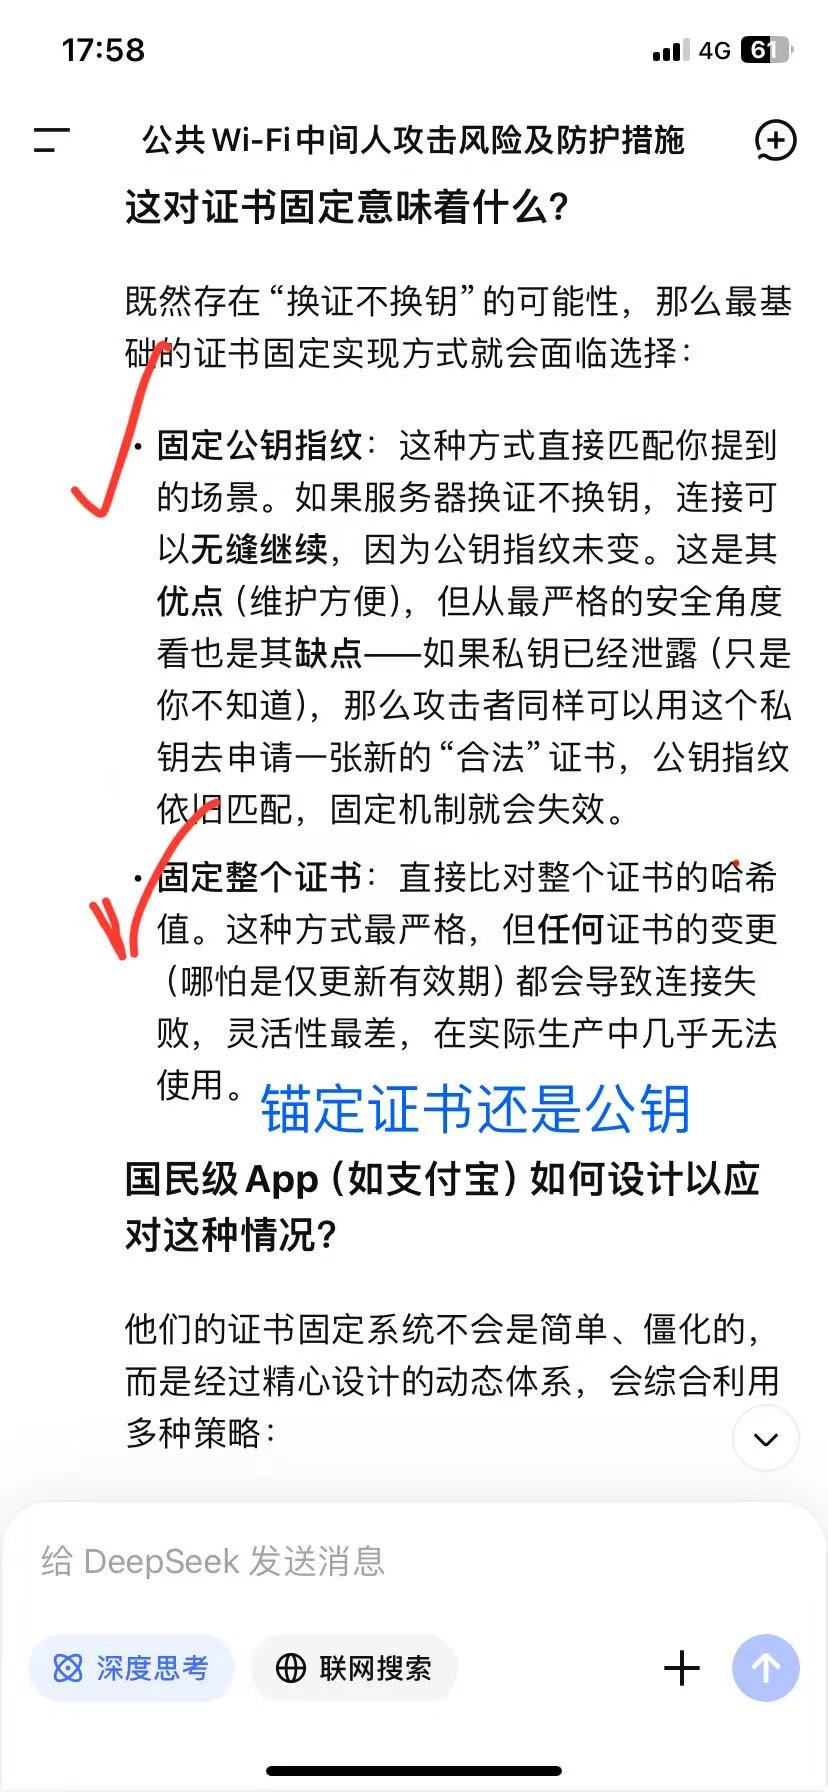
3 可以锚定公钥吗?
4 锚定中间CA证书
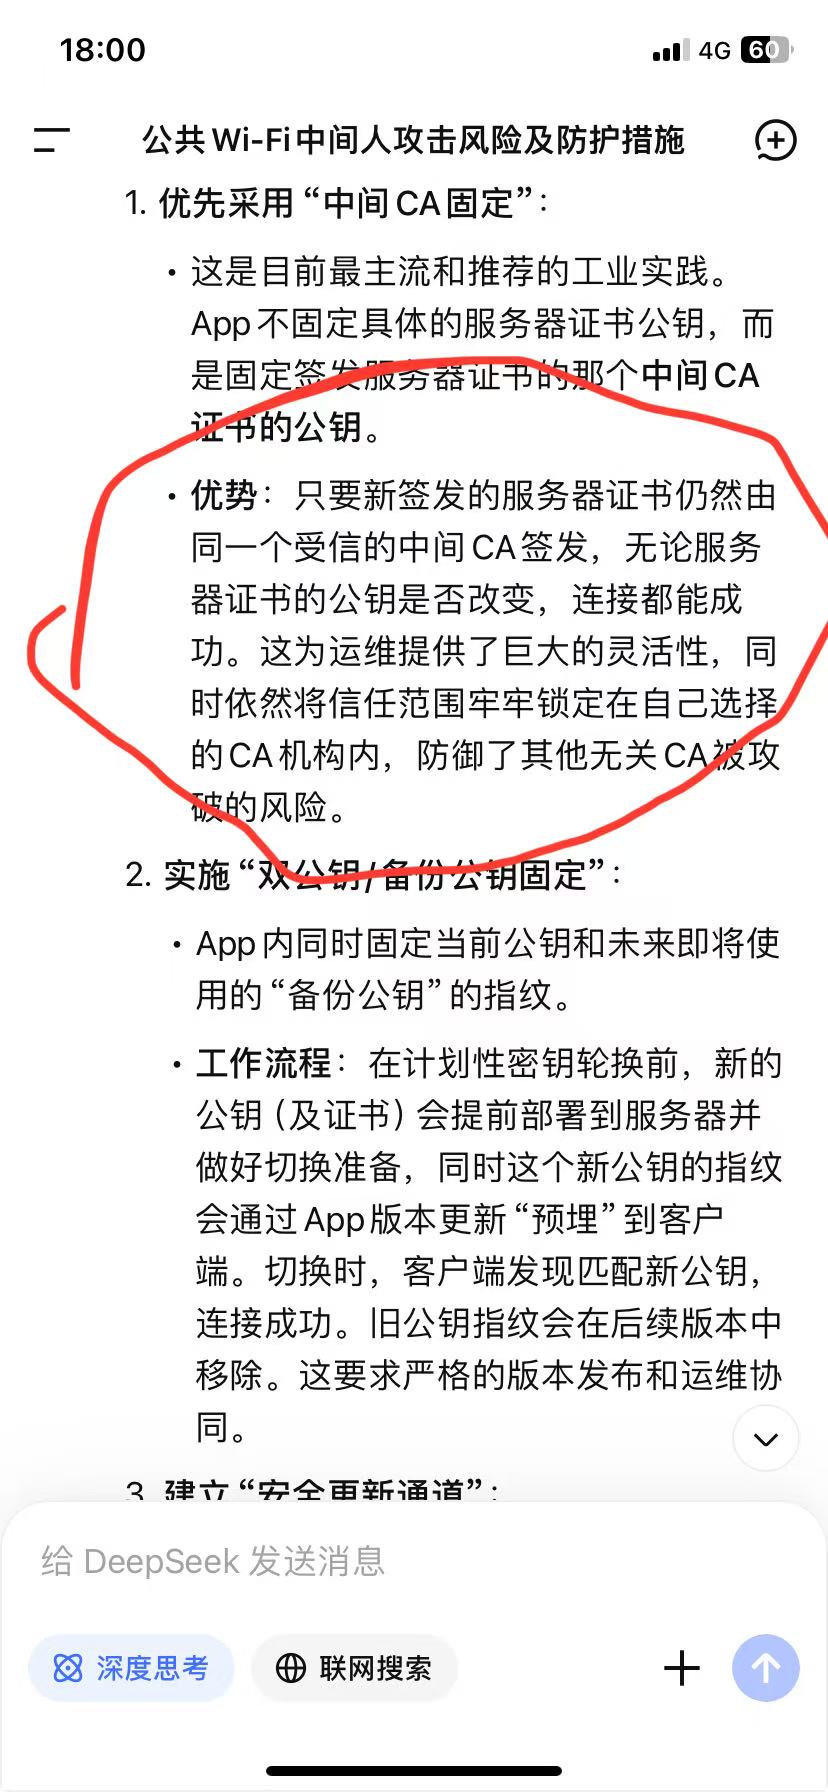
验证:
1)末端证书的CN,SAN,或company;防止仅验2)时,随便一个CN突破进来
2)中间CA的公钥(或证书),防止其他无关CA被攻陷随意签发末端证书
3)为什么不验证末端公钥(或证书),因为经常换,APP不能总是强制更新,且强更还会进入死循环,用户只能到app store去更新
5 如何突破?基本上只能反编译

 浙公网安备 33010602011771号