 PDFNOTED 出海合规:同一份合同 PDF,中、美、欧要求差在哪
出海企业经常遇到一个看似简单的问题:国内用的合同模板,能不能直接发给海外客户?
答案通常是不行。不只是条款要改,文件本身要处理的内容也不一样——因为三个法域对"这份文件里可以带什么"的要求,底层逻辑就不同。
一、三个法域的底层逻辑差异
| 中国 | 欧盟 | 美国 | |
|---|---|---|---|
| 核心法规 | PIPL、数据安全法 | GDPR | 州法 + 行业法(CCPA/CPRA、HIPAA 等) |
| 底层逻辑 | 事前审批 | 保护水平不降低 | 按行业切分 |
| 跨境传输 | 安全评估 / 标准合同 / 认证,三选一 | 充分性认定 / SCC / BCR | 无统一联邦法,看行业和州 |
| 敏感信息 | 生物识别、医疗健康、金融账户、行踪轨迹等 | 种族、宗教、政治观点、健康、生物特征等 | 按行业定义,各州不一 |
| 处罚特点 | 按违法情节与营业额 | 全球营业额 4% 或 2000 万欧元取高 | 按行业监管 + 州总检察长执法 |
理解这张表的关键在第二行——底层逻辑。
中国:事前审批
个人信息出境要先走程序:安全评估、标准合同备案、或者保护认证。这意味着发文件之前就得完成动作,事后补不回来。
对我们做文件处理的人来说,直接影响是:出境文件里到底有没有个人信息,必须能说清楚。如果以为"脱敏了"但实际上只是涂黑,那么整个合规路径的前提就不成立。
欧盟:保护水平不降低
GDPR 关注的不是"你走了什么程序",而是"数据到了新地方之后,受到的保护是不是变差了"。
所以欧盟看的是结果——你的文件处理是不是真的让信息不可复原。涂黑显然不满足这个标准。
美国:按行业切分
美国没有统一的联邦个人信息法,是按行业来的:医疗走 HIPAA、金融走 GLBA、加州消费者走 CCPA/CPRA,还有各州的 breach notification 法。
这意味着同一份文件,发给医疗客户和发给零售客户,要求可能完全不同。
二、落到 PDF 文件上,具体差在哪
把上面三个逻辑翻译成文件处理动作:
| 处理项 | 中国场景 | 欧盟场景 | 美国场景 |
|---|---|---|---|
| 个人信息识别 | 身份证号、手机号、住址 | 姓名+邮箱+IP 都算 | 看行业定义 |
| 脱敏标准 | 需能说明"已去标识化" | 需不可复原(真删除) | 行业规定(如 HIPAA 18 项标识符) |
| 元数据 | 建议清理 | 建议清理 | 建议清理 |
| 批注清理 | 建议清理 | 建议清理 | 建议清理 |
| 保留审计证据 | 重要 | 重要(问责原则) | 行业要求 |
最后一行值得单独说:欧盟的问责原则要求你能证明自己做了合规处理。也就是说,光做了还不够,你得有证据。
这对文件处理工具提出了一个额外要求:处理完要能给出可验证的结果,而不是一句"已完成"。
三、一个可复制的文件处理流程
不管是发往哪个法域,文件层面的动作是一致的:
1. 扫描:识别敏感内容(文本层 + 图片层 OCR)
   ↓
2. 定位:输出页码 + 对象引用,而不是笼统的"发现 N 处"
   ↓
3. 处理:对象级删除(不是涂黑遮盖)
   ↓
4. 清理:元数据 + 批注 + 隐藏文字
   ↓
5. 导出:生成对外版本
   ↓
6. 复检:重新解析,确认真的没有了
第 6 步是很多流程缺失的,也是最不该省的。
验证命令(任何工具处理后都能用):
# 文本层是否还有敏感词
pdftotext 文件.pdf - | grep -i "身份证\|账号\|confidential"

# 元数据是否已清
pdfinfo 文件.pdf

# 批注是否还在
strings 文件.pdf | grep -c "/Annots"
四、三个法域都通用的底线
无论发往哪里,这四件事是通用的:
- 涂黑不等于删除 —— 三个法域都不接受"看起来看不见"
- 元数据必清 —— 里面可能有员工用户名、内部软件、文件路径
- 批注必清 —— 泄露的是内部判断
- 处理完必须验证 —— 尤其是欧盟场景,你要能拿出证据
五、几个常见误区
误区一:转成图片就安全了
转成图片确实能去掉文本层,但图片里的文字仍然存在(只是需要 OCR 才能读取)。而且文件体积、可搜索性都会牺牲。
误区二:删掉页面就等于删掉数据
增量更新机制下,被删页面的数据可能还在文件里。
误区三:压缩等于脱敏
压缩只是减小体积,不改变内容。
误区四:加了密码就安全了
PDF 有两种密码:打开密码(user password)和权限密码(owner password)。只设权限密码的话,文件照样能打开、能复制。
利益相关说明
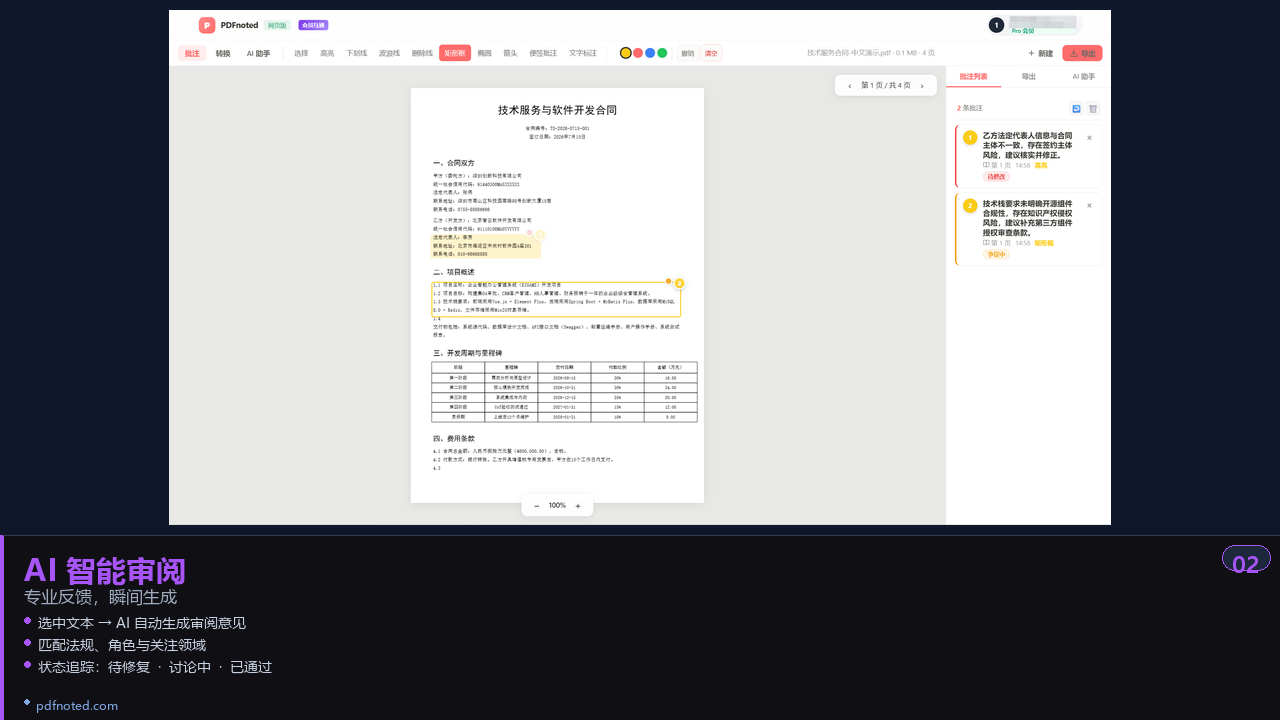
PDFnoted(pdfnoted.com)是我自己在做的产品,定位是「AI 合同审查与 PDF 清理工作台」。上面提到的扫描定位、对象级删除、导出后复检,是这套闭环里的三个环节。
针对出海场景,我们内置了中美欧的法规语料用于辅助匹配,但它不能替代法律意见——它做的是帮你在文件发出去之前,把文件本身的问题找出来。
免费且不需要登录的部分:文字水印清理、元数据清理、批注清理。可以先拿手上要发的文件试一遍。

 浙公网安备 33010602011771号