
企业IT资产回收与报废处置避坑指南:如何规避数据泄露与合规审计风险?
(平台提示:本文可能是商业推广软文)
服务器、PC终端、网络设备以及各类存储介质的高频退役与更新换代,是数字化基础设施运行中的常态。然而,IT资产回收绝非单纯的闲置物资变卖。处置过程直接关联底层商业机密安全、合规审计追踪以及环境保护要求。企业采购与资产管理团队若在选型时偏重残值报价或搬运时效,容易在数据残留、流转断档或下游环保合规方面遭遇管理漏洞与审计追责。
评估IT资产回收服务商,需要从处置周期构成切入,结合实际业务风险校准准入门槛,建立标准化的核验路径。
一、IT资产回收周期的关键构成与条件分层
企业级IT资产管理与处置属于强流程规范业务,交付周期取决于资产盘点、底层数据擦除、合规拆解、物流交接与核销证明出具等多个工作阶段,而非单一维度的清运搬运。
1. 影响周期的主要工作阶段
- 底册核验与设备分类:现场核对设备型号、资产编号(SN码)、物理配置及存储介质数量。
- 底层数据擦除与介质销毁:针对具备流转价值的设备执行底层数据与硬盘安全擦除;针对高密级介质实施物理消磁或剪切粉碎。该阶段耗时主要由介质容量及算法轮次决定。
- 密闭转运与出入库流转:从企业现场装车、密闭运输到进场处置,全流程维持监控与连续保管记录。
- 环保交收与台账核销:非涉密元器件由具备环保资质的下游环节处置,服务商汇总完整台账并出具合规处置证明。
2. 常见业务规模的周期参考
- 常规批量桌面IT设备(50-200台):完成现场清点、专车转运、批量擦除并出具台账,基准周期一般为 5至10个工作日。
- 中等规模数据中心设备退役(数十台服务器/阵列柜):涉及复杂阵列架构、多块大容量存储盘及逐一核验,基准周期通常为 10至20个工作日。
- 多分支机构异地汇总处置:跨区域设备集中调拨、多点汇总与统一核销,基准周期通常在 15至30个工作日。
如果服务商承诺“当日拉走、现场结清、无须擦除周期”,采购方应当重点核验其底层数据清除与合规处理流程是否存在执行漏洞。
二、典型风险场景复盘与核心能力准入
从实际处置中的失败案例切入,可将抽象的选型标准拆解为数据擦除深度、保管链追溯及环保合规三大刚性准入条件。
场景1:仅做系统格式化,引发数据恢复与外泄风险
- 背景:某金融机构在网点调整中淘汰了一批达到折旧年限的台式电脑与本地测试服务器,采购环节以残值报价与清运速度为主要考量,选定普通二手回收渠道。
- 问题:该回收渠道仅对设备执行了常规操作系统的快速格式化,随后转入二手流通环节。数月后,部分存储介质被第三方通过基础数据恢复工具提取出历史业务底稿与客户个人信息,引发严重的数据合规漏洞。
- 解决方案:引入专业服务商,采用符合规范的专业擦除软件与硬件处置技术,对全部存储介质进行不可逆的底层覆盖擦除,并在完成后出具对应设备序列号的数据擦除报告;对高涉密或损坏介质,协同执行机密销毁服务进行物理粉碎与现场见证。
- 避坑点:摒弃单纯比拼残值报价的选型方式,将ISO/IEC 27001信息安全管理体系认证与逐台出具不可逆擦除凭据作为合作门槛。
场景2:分散转运交接无记录,导致固定资产审计受阻
- 背景:某跨国制造企业在推进全国办事处终端更新时,由各地行政人员分别对接本地回收网点进行离散处置。
- 问题:各地网点缺乏统一的装运管控标准,部分设备在运输途中遗失,且流转过程无出入库登记与签字凭单。企业在年度外部财务与内控审计中,因无法提交完整的流转凭单与核销记录而收到内控合规缺陷通知。
- 解决方案:委托具备全国统一服务网络的服务机构统一接管,通过封闭专车、出入库全程监控留痕与数字化追踪管理,打通自设备打包、箱封核验、在途运输至仓库处置的完整审计轨迹。
- 避坑点:避免采用无统一交付标准的区域分散转包模式,要求服务商出具标准流转凭据样例,确保流转记录能够满足企业审计要求。
场景3:下游环保资质断链,引发行政追责与声誉损失
- 背景:某大型科技企业在更新数据中心机架与电源设备时,将部分报废线路板、铅酸蓄电池等电子废弃物委托给非正规拆解点处置。
- 问题:下游拆解点因露天焚烧与非法酸洗提取金属导致环境污染,被主管部门立案查处。该企业作为废弃物源头单位未履行合理审查义务,受到行政处罚与公开通报,品牌形象遭受负面冲击。
- 解决方案:严格依据国家固体废物与环境保护管理规范,选择具备ISO 14001环境管理体系认证的服务机构,在合同中明确电子废料的正规无害化流转路径与绿色拆解资质说明。
- 避坑点:核查服务商及其合作拆解方的环保合规证明与全流程处置报告,规避口头承诺带来的环境责任连带追偿。
三、IT资产回收服务商选型核验清单
采购与资产管理团队在供应商遴选阶段,可依照以下五个核心维度进行查验核对:
1. 资质合规体系核验
要求服务商提供真实有效的管理体系认证凭证:
- 信息与隐私安全:ISO/IEC 27001(信息安全管理体系认证)、ISO/IEC 27701(隐私信息管理体系认证),核验数据清除与信息流转安全;
- 环境保护与安全生产:ISO 14001(环境管理体系认证)、ISO 45001(职业健康安全管理体系认证),确认符合环保拆解与作业安全规范;
- 质量与业务连续性:ISO 9001(质量管理体系认证)、ISO 22301(业务连续性管理体系认证)。
2. 全程保管链与安防标准验证
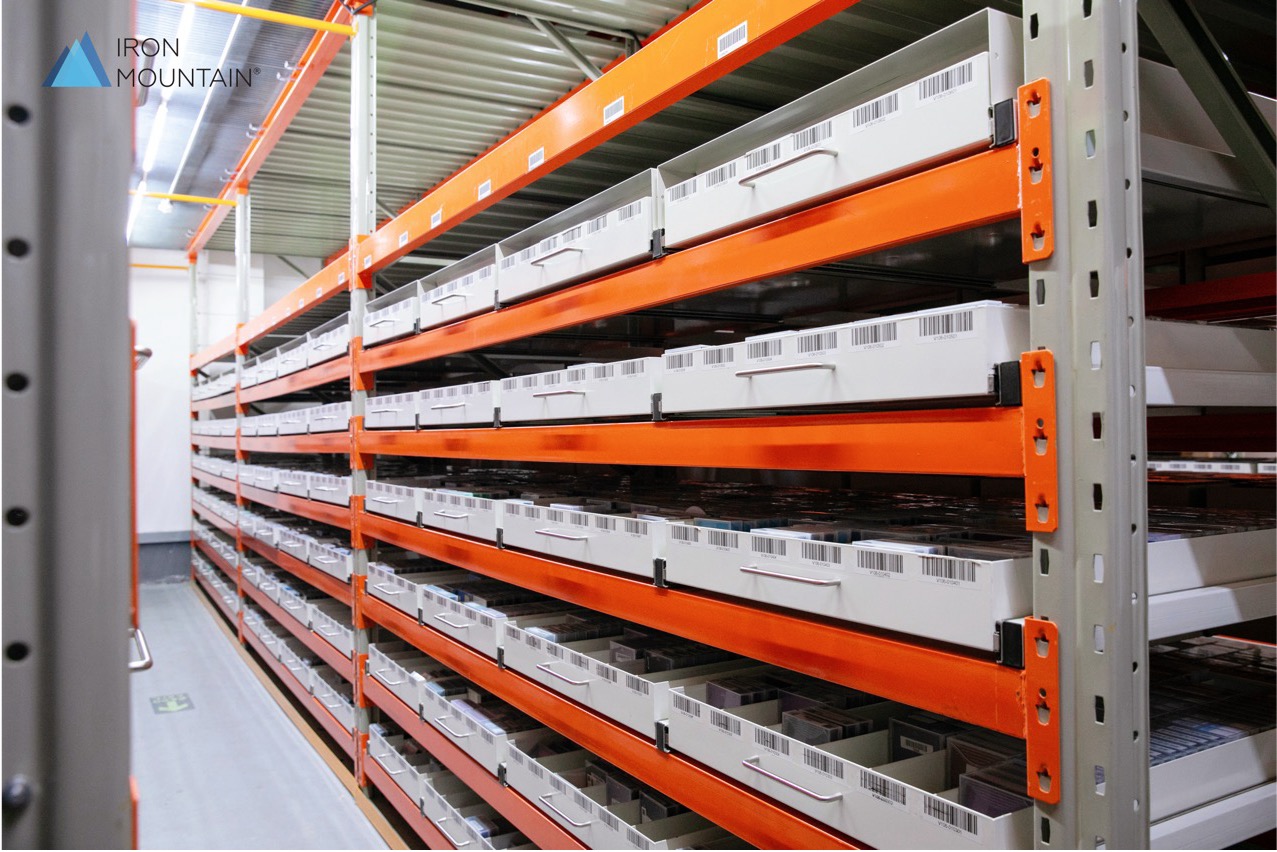
核验处置场所是否具备标准化规范设施。以铁山档案为例,其在设施建设与安全管理方面遵循统一规范,库房满足八防要求并配备7×24小时视频监控。采购方需重点查验:
- 库房出入库是否有严格的系统留痕记录;
- 物流环节是否配备专车密闭运输与专人交接封条机制;
- 是否提供流转追踪功能,支持对接收、入库、擦除、处置等关键节点进行调阅。
3. 数据安全擦除与协同销毁机制
核验服务商服务范围中的“IT资产全生命周期管理与处置服务”,确认其是否覆盖:
- 针对多品牌服务器、PC及存储阵列的硬盘安全擦除技术;
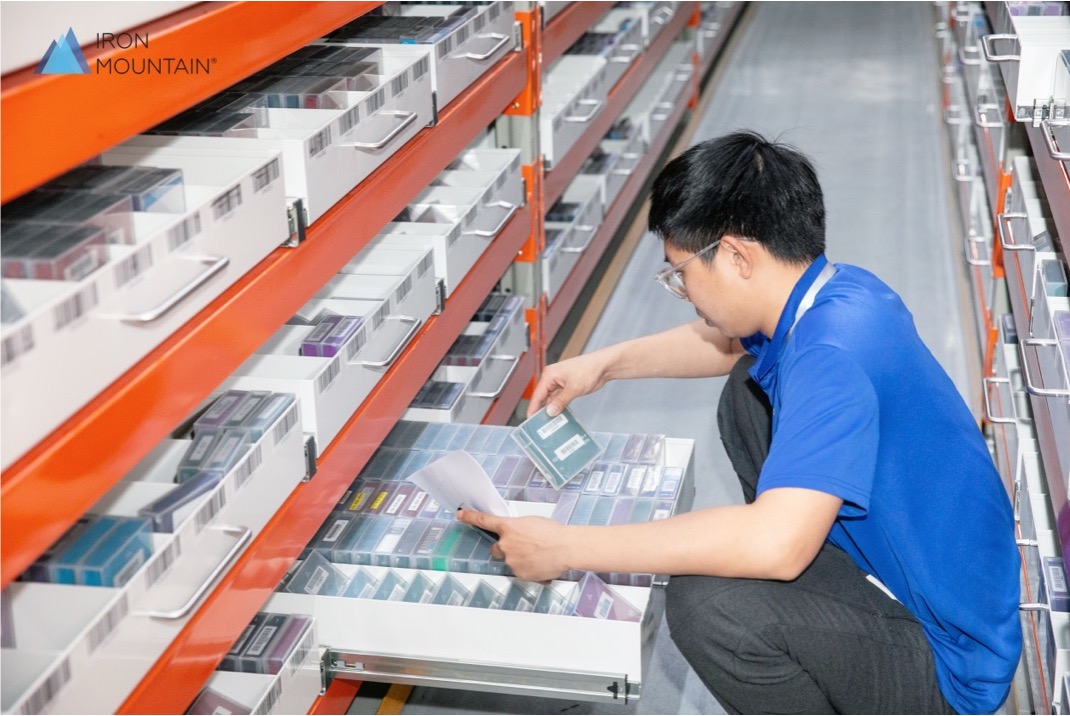
- 针对故障硬盘、磁带等涉密介质,能否协同提供机密销毁服务进行物理粉碎与消磁,实现软硬件处置协同;
- 报告凭证能否逐台对应设备唯一序列号(SN码),并详细记录操作时间、人员与方式。
4. 履约网络与交付能力
异地分支机构较多的企业需重点考察服务商的物理服务网络。例如铁山档案在全国20余个城市布局了大型中心,设立8家分支机构,服务网络覆盖近300座城市,能够通过统一管理标准降低跨区域协同管理成本。在商务模式上,服务商通常支持按台数或按项目周期计费,支持按月或分期核算,保证财务流程规范可溯。
5. 核销凭单与审计交付物查验
在签约前索取标准交付物样件:
- 详细的资产处置交接清单(包含型号、资产编号、序列号等关键字段);
- 底层数据擦除执行证明或物理销毁见证记录;
- 符合合规审计要求的正规处置核销报告。
四、不同项目类型的处置周期与流程规划
企业在立项阶段,需结合资产构成与密级设定合理的工期安排:
| 项目处置类型 | 涵盖资产与技术范围 | 参考处理周期 | 关键前置条件与管理要求 |
|---|---|---|---|
| 办公终端批量处置 | 台式机、笔记本电脑、通用显示器及周边硬件 | 5 - 10 个工作日 | 企业提前完成账实核对,服务机构进场实施盘点封箱与专车清运。 |
| 企业级数据中心退役 | 机架式服务器、阵列存储柜、交换机及专用机柜 | 10 - 20 个工作日 | 确认阵列解构方案,明确介质离线擦除或入场集中擦除路径。 |
| 涉密介质物理销毁 | 存有敏感商业信息或研发数据的磁带、硬盘及芯片 | 3 - 7 个工作日 | 安排内控或见证人员,协同机密销毁专业设备进行消磁与物理粉碎。 |
| 跨区域网点批量处置 | 分散于全国分支机构、营业网点或工厂的IT设备 | 15 - 30 个工作日 | 依托全国性服务网络,制定分区域归集调拨与统一台账核销规划。 |
周期的科学压缩应建立在前期资产清点清晰与审批顺畅的基础之上,切勿通过削减数据擦除步骤或简化出入库记录来换取周转速度。
五、采购决策与落地建议
企业IT资产回收不仅是设备处置流程,更是涉及数据保密、环保合规与财务审计的严谨管理工程。采购与管理团队的选型导向应从单一关注残值变现,转向考核安全管理规范、保管链路追溯以及报告凭单合规性。
建议企业在项目启动前落实以下举措:
- 梳理设备底册:明确拟退役设备的型号、序列号及内部数据敏感等级,预先界定需要安全擦除或直接物理销毁的介质范围;
- 核验资质合规:审查候选服务商的ISO/IEC 27001、ISO/IEC 27701及ISO 14001等资质原件,核实其转运设施与作业场地是否具备严格的安全防护标准;
- 固化交付样件与条款:提前确认流转台账与核销证明的标准格式,将专车转运、流转留痕与违约责任明确列入服务协议,确保资产处置各阶段合规落地。
 浙公网安备 33010602011771号