20252802 2025-2026-2 《网络攻防实践》第2周作业
20252802 2025-2026-2 《网络攻防实践》第2周作业
1.实验内容
本次实验围绕网络信息查询,依托nmap、Nessus等专业网络安全工具,结合在线查询平台与常见网络通信场景,系统完成了从域名到IP、从IP到地理位置的全链路信息搜集,对靶机环境进行存活检测、端口扫描、系统识别与漏靶机安全扫描、个人隐私风险排查三大核心方向展开洞分析,并通过搜索引擎排查个人网络足迹与隐私泄露风险。
实验目标
基础信息查询能力:掌握域名注册信息、对应IP地址、IP归属地及注册信息的查询方法,打通域名到IP再到精准地理位置的全链路信息获取流程,理解IP地址与地理位置的关联逻辑。
好友信息获取实操:借助常用通信工具获取好友IP地址,结合专业在线平台精准定位好友地理位置,熟悉日常网络场景下的IP信息提取与查询技巧
掌握Nmap开源工具的核心用法,完成靶机活跃性检测、端口扫描、操作系统及服务版本探测
熟练使用Nessus工具开展漏洞扫描,识别靶机安全漏洞并分析风险等级,建立漏洞治理思维
通过搜索引擎排查个人网络足迹,评估隐私信息泄露风险,提升网络隐私保护意识。
2.实验过程
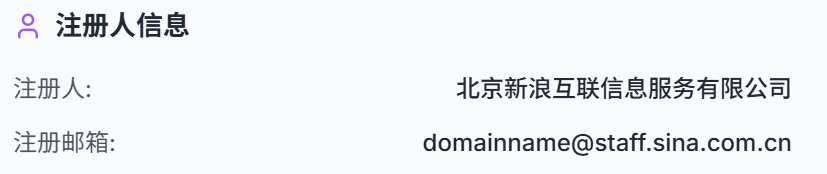
2.1.1 查询sina.com.cn的域名信息
DNS注册人及联系方式
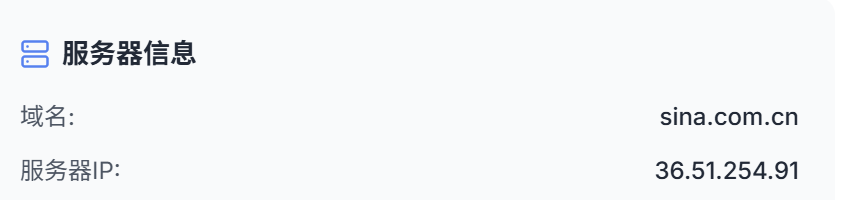
该域名对应IP地址
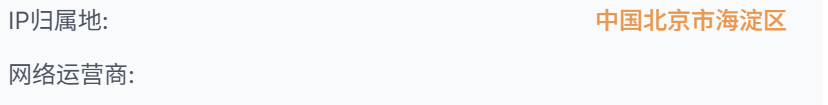
IP地址所在国家、城市和具体地理位置
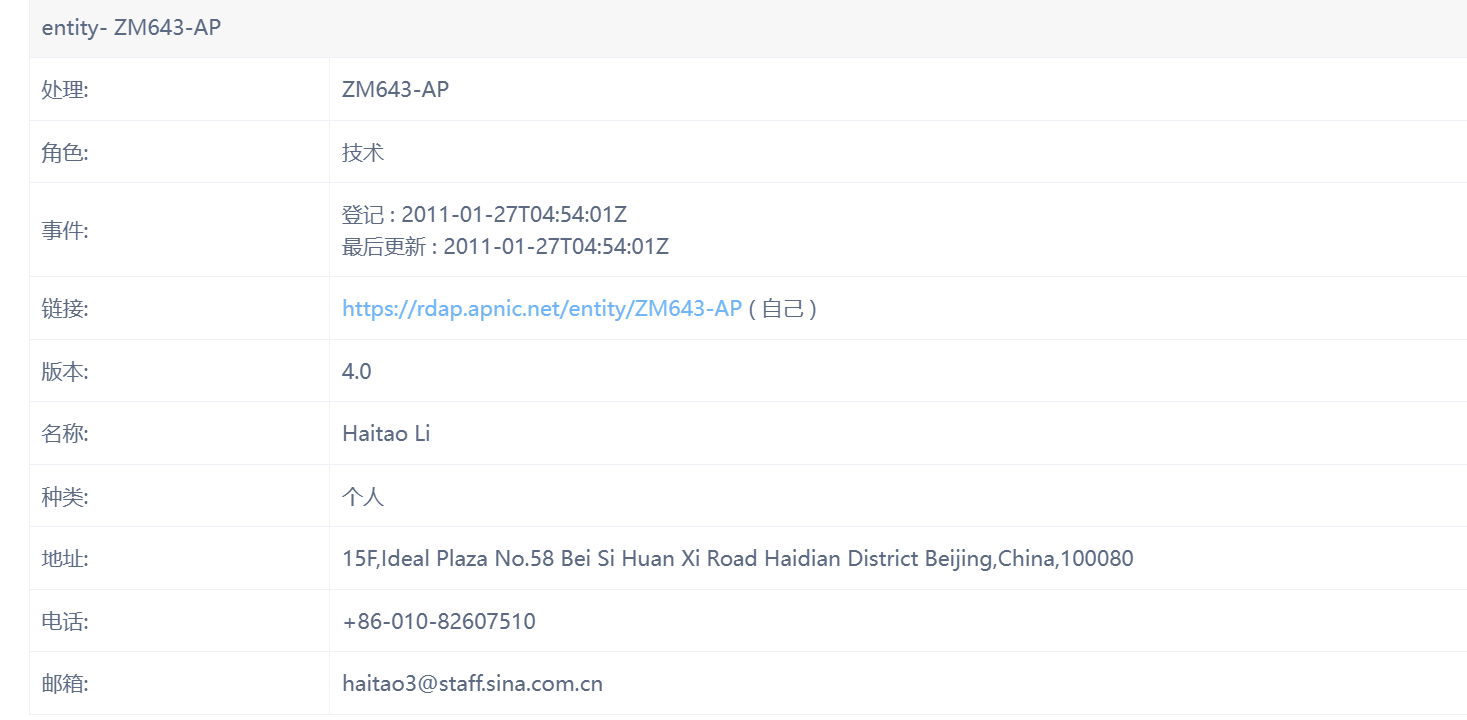
IP地址注册人及联系方式
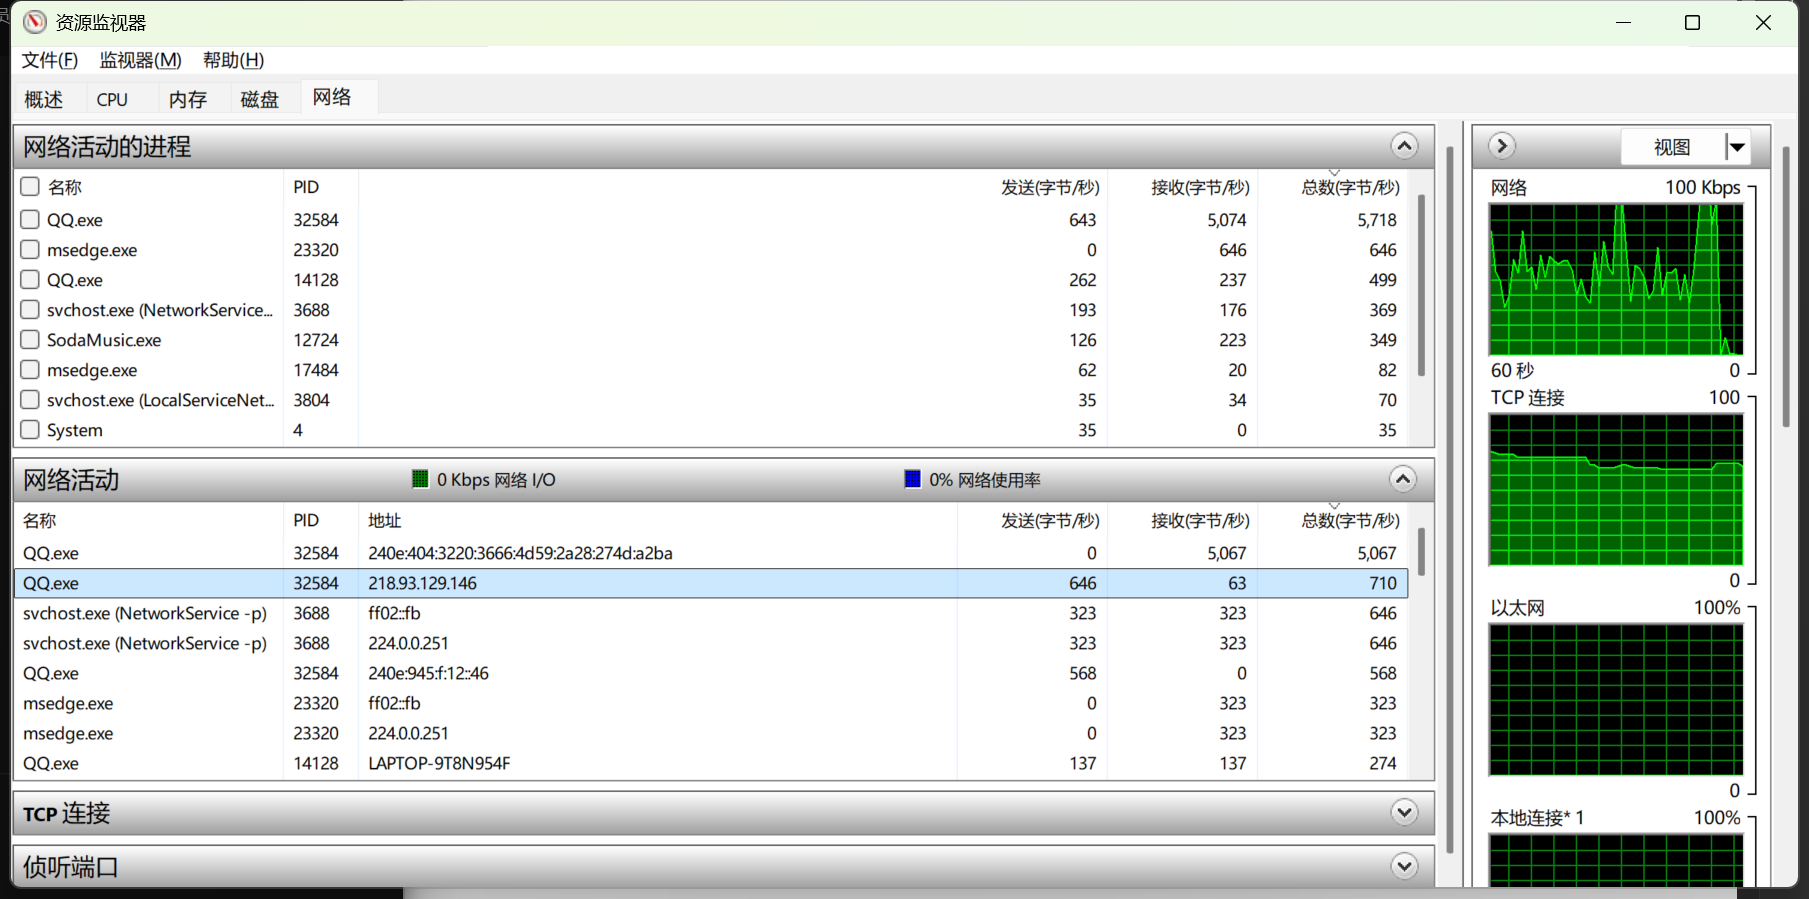
2.2尝试获取一QQ好友的IP地址,并获取其具体的地理位置
在资源监视器中查看QQ的进程与哪些IP通信
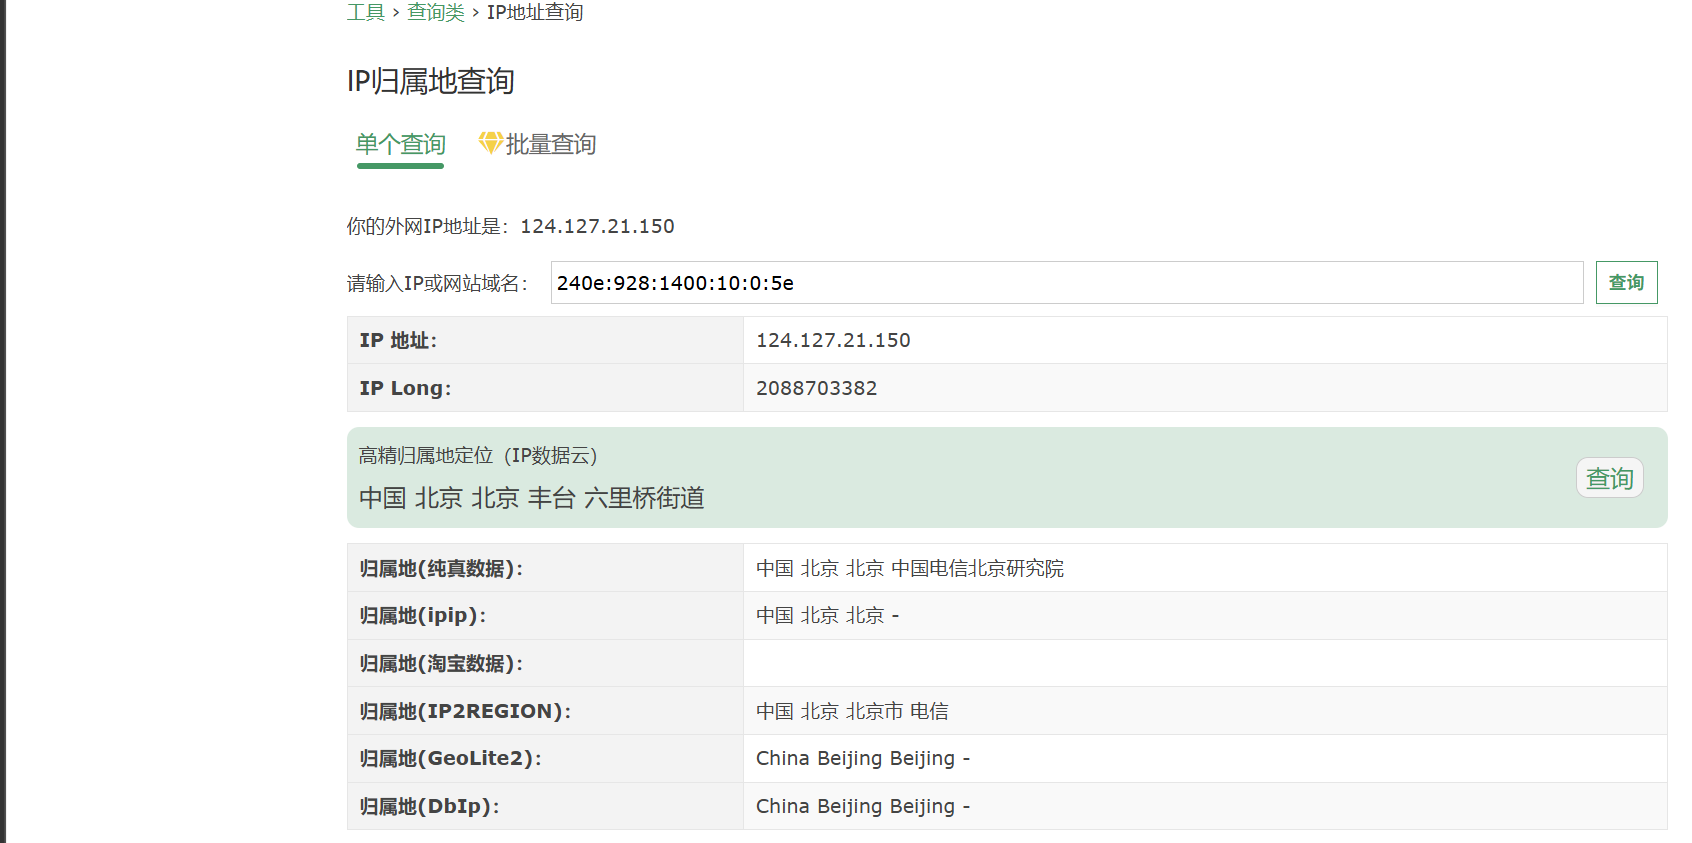
通过IP查询网站,查找获取IP的信息
2.3使用nmap开源软件对靶机环境进行扫描,回答以下问题并给出操作命令。
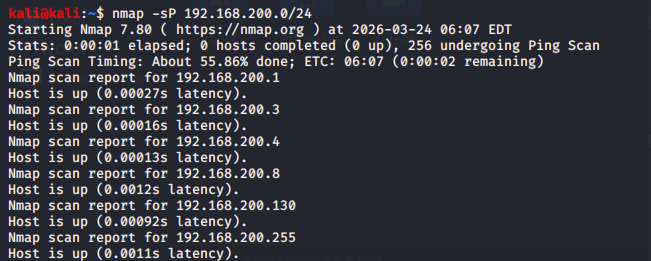
在kali中使用nmap -sP 192.168.200.0/24命令检查靶机IP地址的活跃状态。
-sP是Ping Scan(ping 扫描),作用是只检查主机是否在线,不扫端口、不扫系统、不扫漏洞。
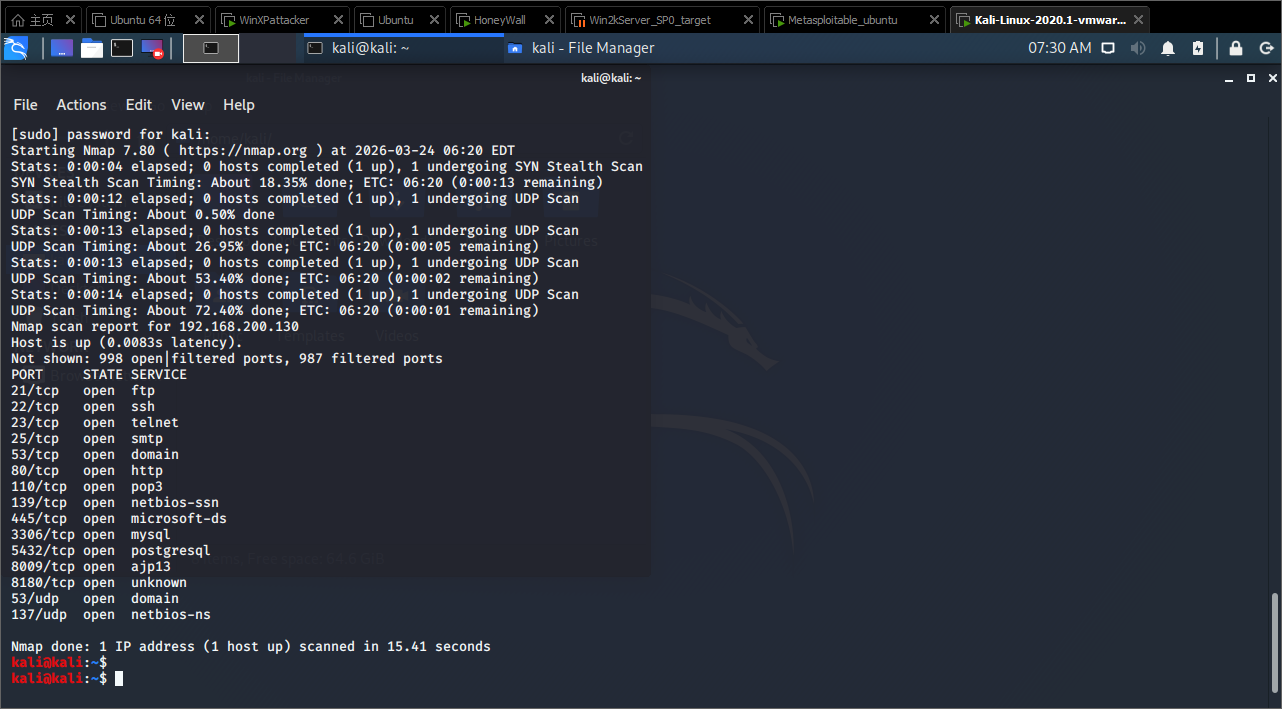
使用nmap -sS -sU 192.168.200.130命令检查靶机开放了哪些TCP和UDP端口
-sS:进行TCP SYN半开扫描,探测开放的TCP端口
-sU:进行UDP端口扫描,探测开放的 UDP 端口
使用nmap -O 192.168.200.3命令检查靶机安装了什么操作系统,版本是多少
-O:启用 操作系统指纹识别(OS Fingerprint),作用为识别靶机的操作系统类型、内核版本、系统版本等信息。
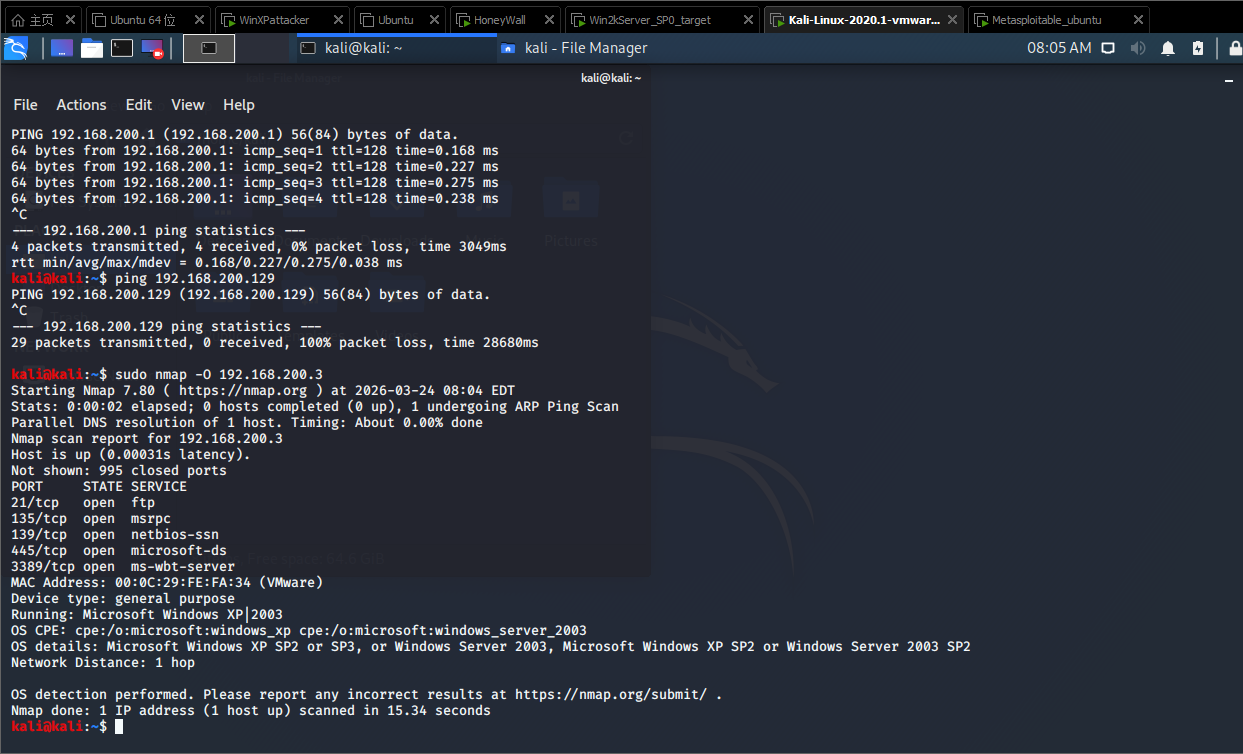
使用nmap -sV 192.168.200.3命令检查靶机上安装了哪些服务
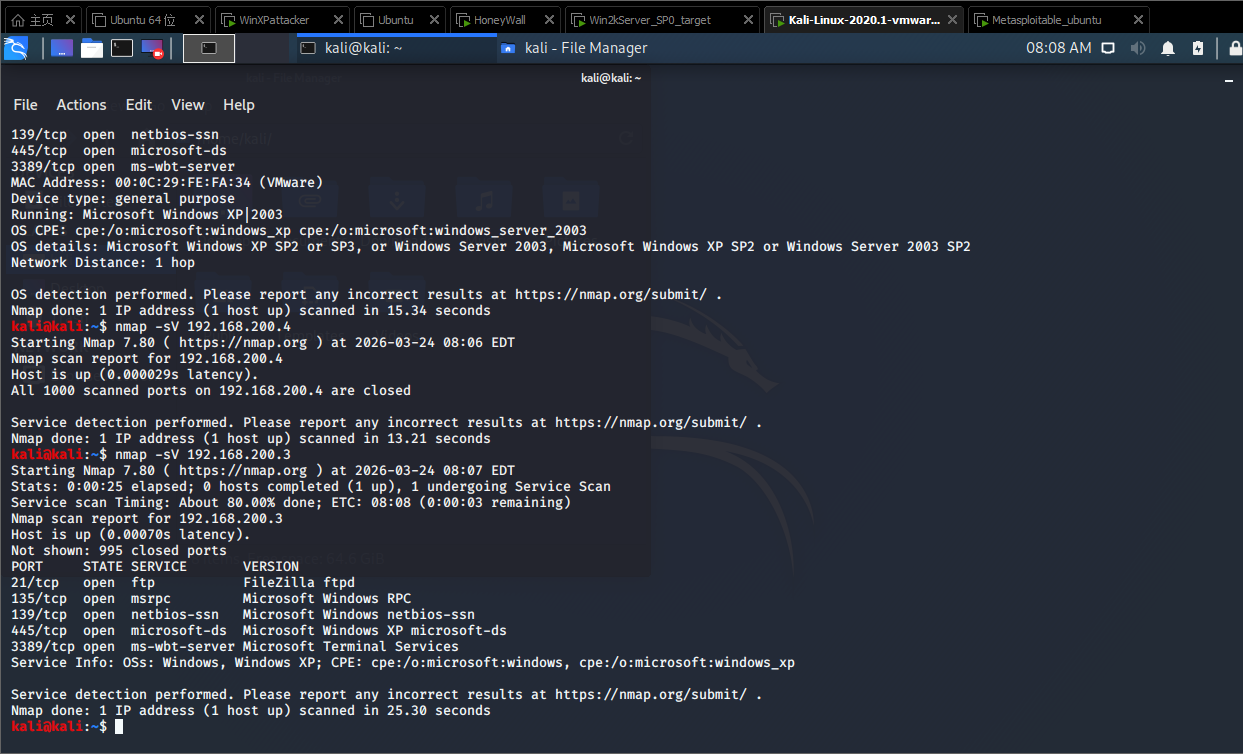
2.4使用Nessus扫描靶机环境
1.Nessus Web界面访问
双击WinXPattacker桌面火狐浏览器,输入Nessus默认访问地址 https://localhost:8834/ ,浏览器提示证书不安全,选择「信任并继续访问」,输入默认管理员账号administrator登录。
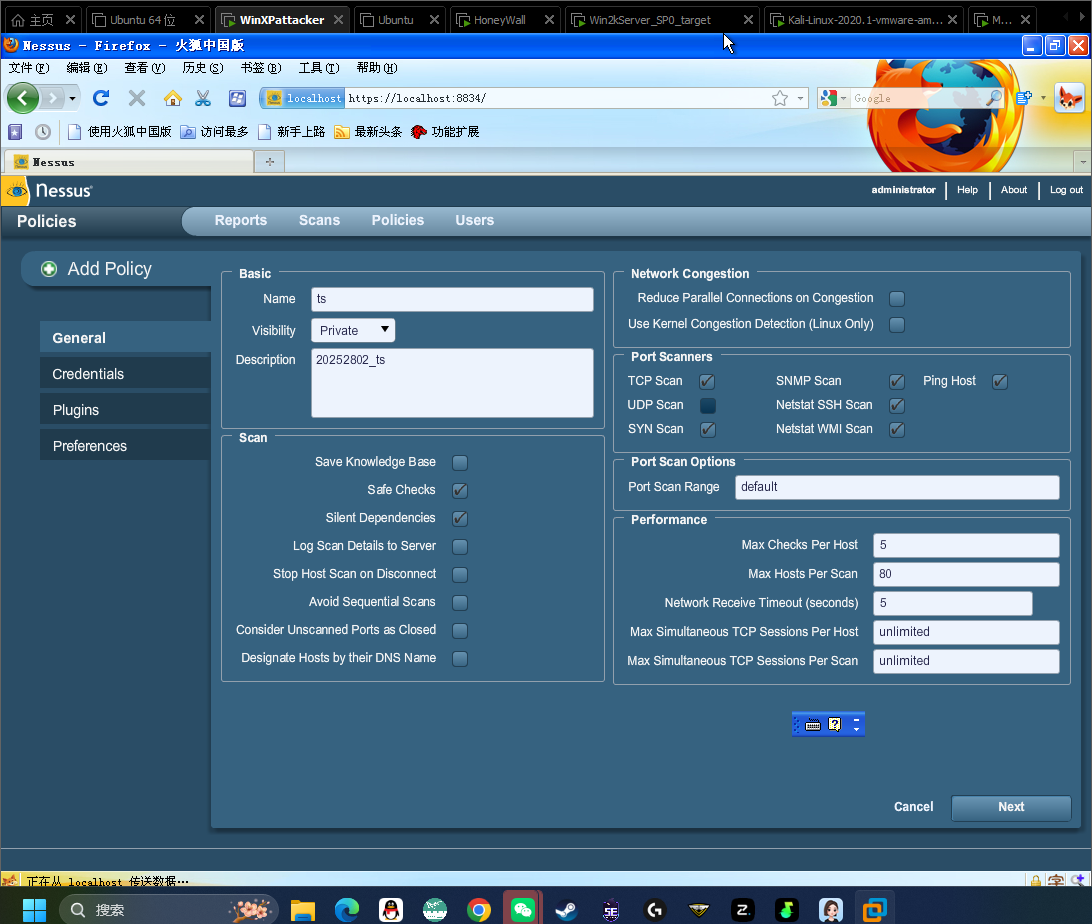
2.点击顶部Policies→Add Policy,创建扫描策略,命名为ts,选择基础TCP扫描、SYN扫描,勾选Ping Host(先探测主机存活),其余保持默认配置;
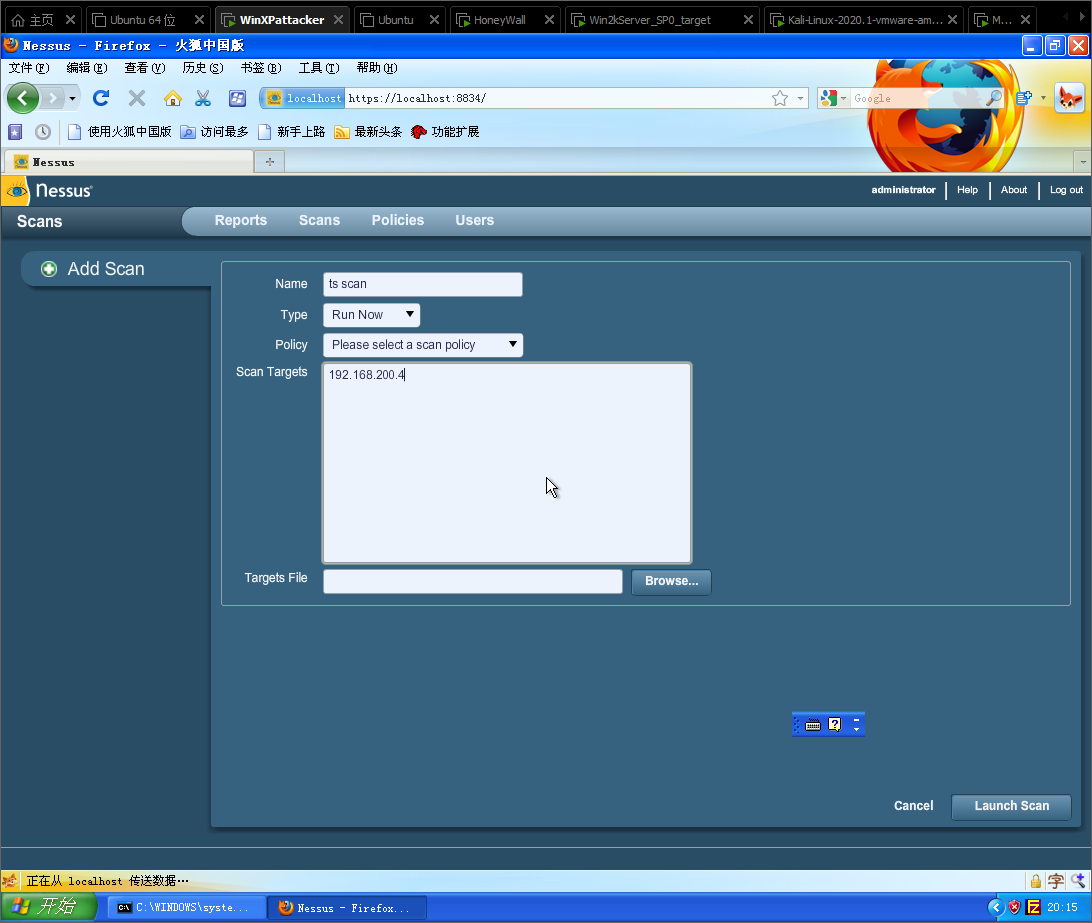
3.点击顶部Scans→Add Scan,创建扫描任务,命名为ts scan,扫描类型选择Run Now(立即运行),绑定上述ts策略,扫描目标填写靶机IP192.168.200.123
5.漏洞扫描结果分析
扫描完成后,点击Reports查看ts scan报告,核心结果如下:
靶机总漏洞数:5个(1个高风险,4个低风险)
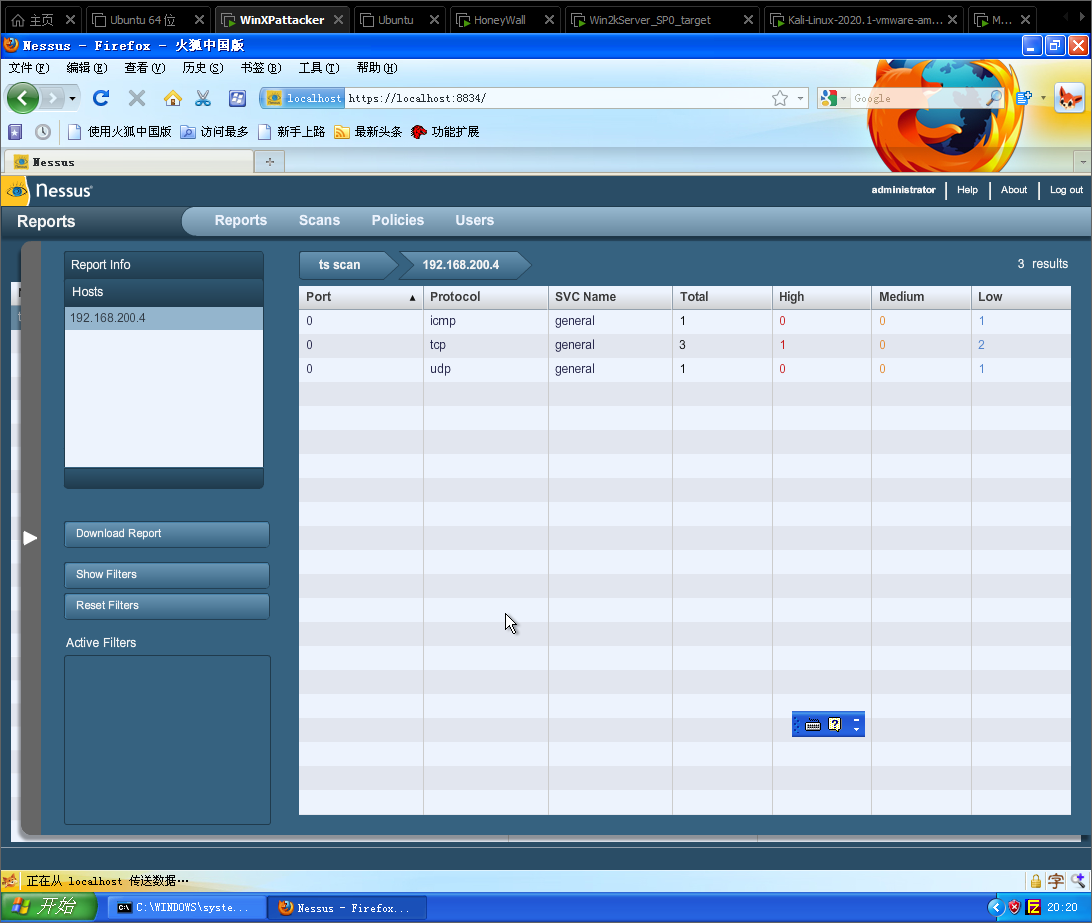
其中高风险漏洞(Plugin ID:19506)的详情:
使用较旧的插件集进行扫描将产生过时结果并导致审计不完整。
可利用过时的Web服务/应用
权限提升: 在目标系统内部,利用本地提权漏洞(如Dirty COW, CVE-2016-5195)将权限从普通用户提升至root/系统权限。
信息收集: 搜集系统内的密码哈希、敏感文件、配置文件、数据库连接字符串等。
横向移动: 利用获取的凭证,尝试访问网络内的其他主机 (192.168.200.0/24网段)。
建立持久化: 创建后门账户、计划任务、服务或Webshell,确保持续访问。
从而攻陷靶机环境,以获得系统访问权
2.5查询自我在互联网上的信息
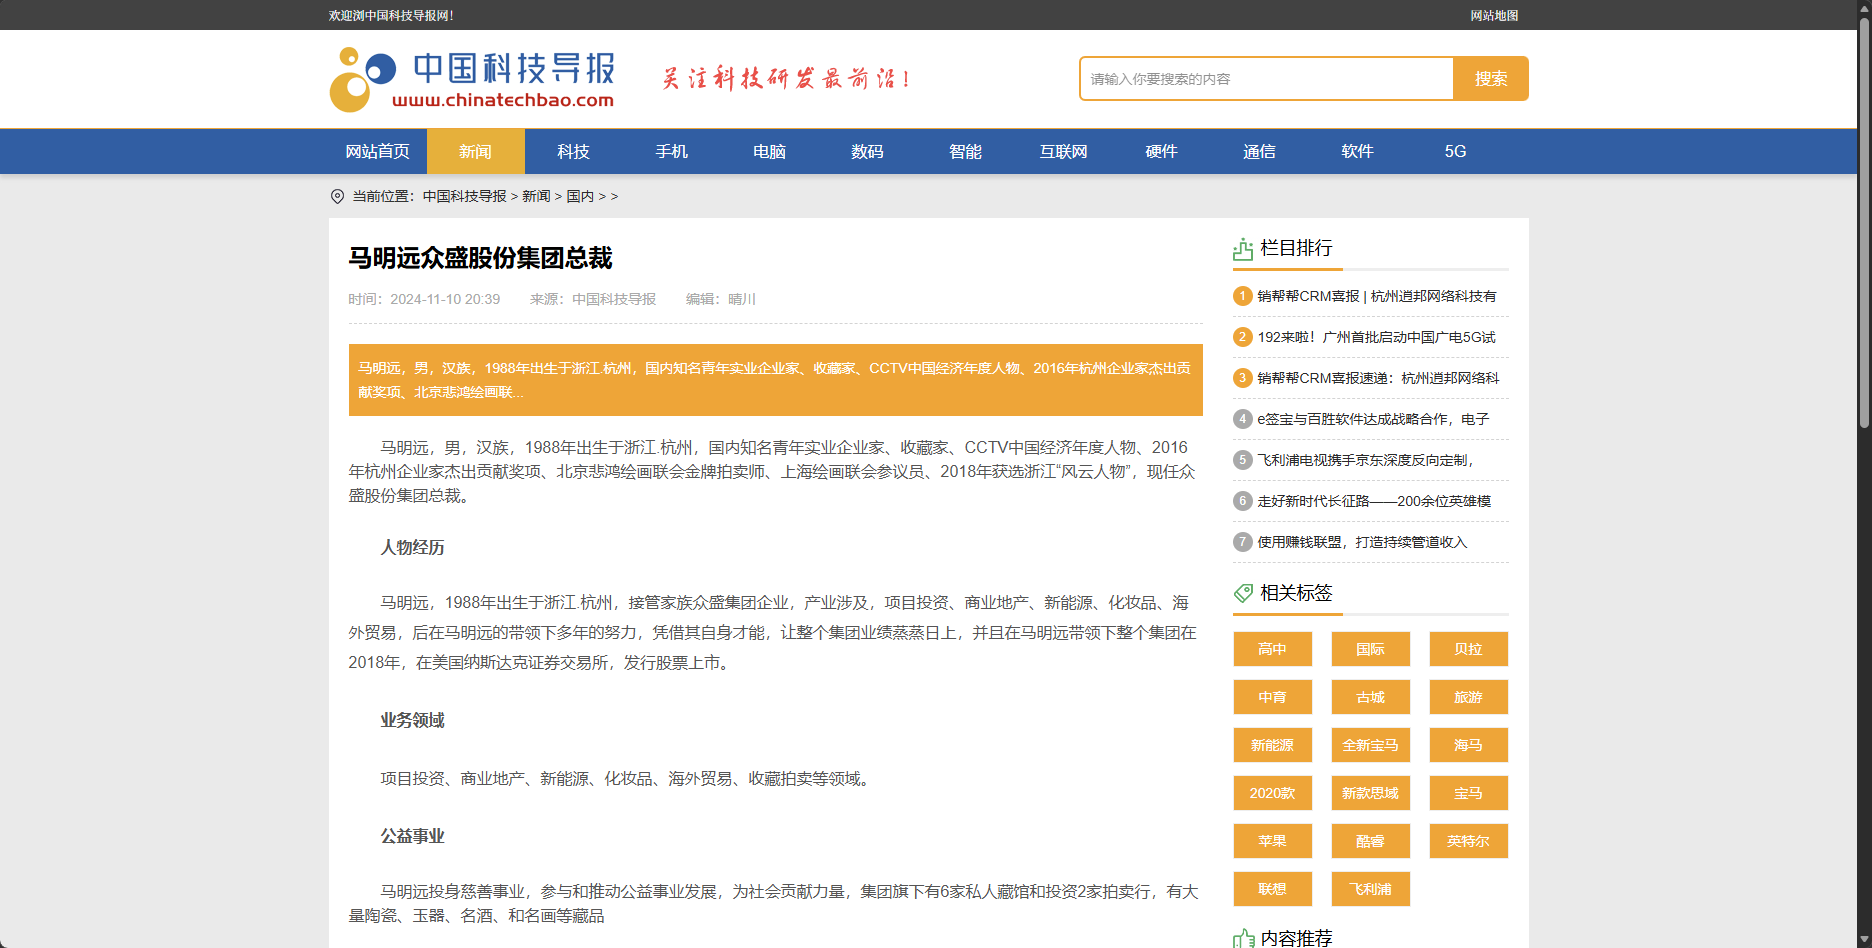
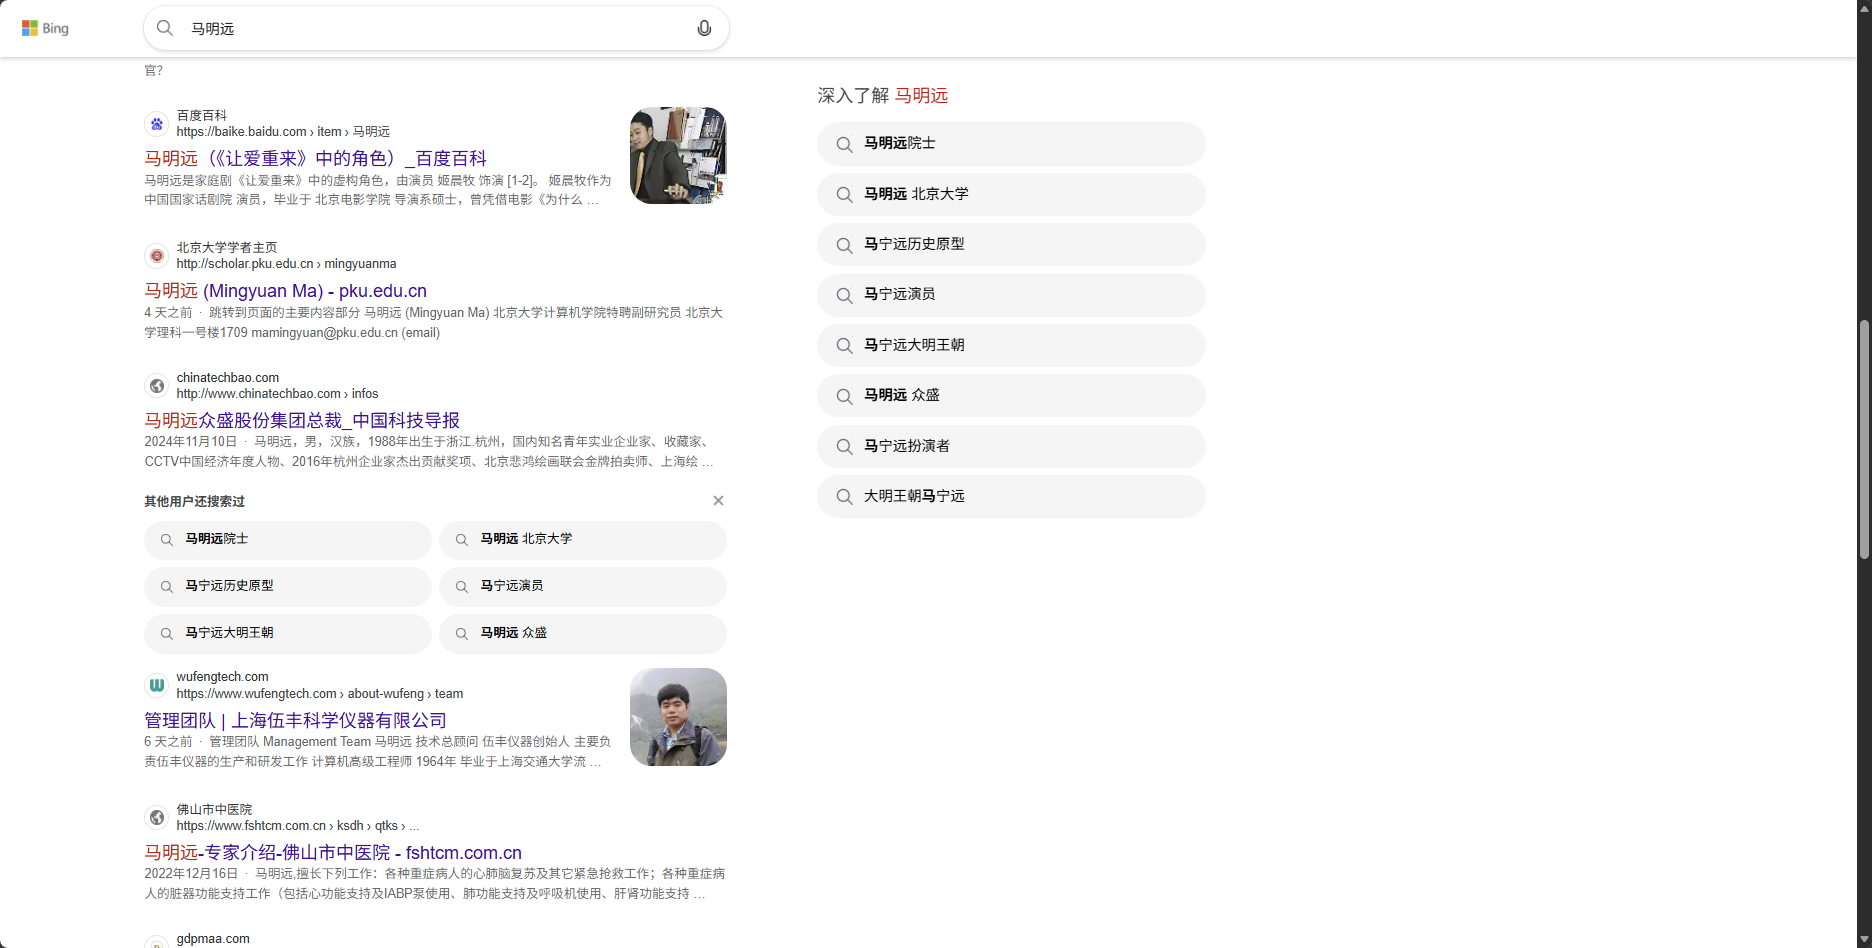
通过查询发现,与我重名的人很多,本人暂无隐私和信息泄漏问题。
3.学习中遇到的问题及解决方案
1)通过ip查询qq好友地址时位置错误,ipv6采用128位地址,应选取128位ip查询;
2)使用nmap -sS -sU 192.168.200.130命令时报错,应先对kali进行sudo提权;
4.学习感想和体会
通过本次网络攻防实践,我深刻掌握了从域名、IP到地理位置的全链路信息搜集技能,理解了网络足迹与隐私泄露的关联;在运用Nmap进行主机探测、端口扫描、服务识别,以及通过Nessus开展漏洞扫描的过程中,我不仅熟悉了专业工具的使用,更认识到安全是一个动态对抗的过程,系统与漏洞库的时效性至关重要;此外,从防御视角进行的个人信息网络排查,让我切身强化了隐私保护意识。这次实验从技术实操到安全思维,为我后续深入学习打下了扎实基础。

 浙公网安备 33010602011771号