Linux 内核提供了多种 Hook 机制,让开发者无需修改内核源码即可在关键执行路径上插入自定义逻辑。本文将系统梳理 Netfilter、系统调用 Hook、Kprobe、LSM 和 ftrace 五大主流方案的核心原理与适用场景,帮助你在内核监控、安全审计和性能分析中做出正确选型。
\n\n什么是内核 Hook?
\n\n内核 Hook 本质上是内核预留的接入点,允许开发者将自定义代码插入系统调用、网络数据包处理、进程调度等关键流程中,实现对内核行为的监控、拦截、修改或扩展。对于使用 Go、Python 等语言进行云原生开发的工程师来说,理解这些机制有助于排查底层性能瓶颈和安全问题。
\n\n不同 Hook 机制在安全性、性能和易用性上差异显著。下面逐一拆解五种主流方案。
\n\nNetfilter:网络数据包处理的基石
\n\nNetfilter 是 Linux 内核内置的网络钩子框架,也是 iptables/ip6tables 的底层实现。它在网络协议栈的五个关键节点(PREROUTING、INPUT、FORWARD、OUTPUT、POSTROUTING)预留了钩子点,开发者注册回调函数后,数据包经过这些节点时即触发处理逻辑。
\n\nNetfilter 是最成熟、最安全的内核 Hook 之一,无需修改内核源码,通过内核模块即可实现。它广泛应用于防火墙、NAT、负载均衡和容器网络(如 Kubernetes 的 Service 实现)等场景。
\n\n[AFFILIATE_SLOT_1]\n\n⚙️ 系统调用 Hook:修改 sys_call_table
\n\n系统调用是用户态程序与内核交互的入口。例如 open()sys_open()sys_call_table
关键要点:
\n- \n
- ⚠️
sys_call_table\n - 不同内核版本的
sys_call_table\n - 操作不当极易导致内核崩溃,生产环境慎用,推荐用 seccomp 替代。 \n
对于 Java 或 TypeScript 开发者而言,如果需要在应用层实现系统调用过滤,seccomp 是更安全的选择。
\n\nKprobe:通用无侵入式内核探针
\n\nKprobe 是内核官方提供的通用调试与监控框架,可在任意内核函数的执行前、执行中、执行后插入回调,实现参数查看、返回值捕获和流程监控。它无需修改内核源码,安全性和兼容性远高于手动 Hook。
\n\nKprobe 包含三种核心探针类型:
\n\n| 探针类型 | 触发时机 | 核心能力 | 适用场景 |
|---|---|---|---|
| Kprobe(基础) | 目标函数执行前 | 查看 / 修改函数参数,获取执行上下文 | 监控函数调用、参数审计 |
| Kretprobe | 目标函数执行后 | 捕获函数返回值,统计函数执行耗时 | 性能分析、返回值校验 |
| Jprobe | 模拟函数调用(已废弃) | 以函数自身的栈帧执行回调,参数获取更直观 | (推荐用 Kprobe 替代) |
\n\n注:Jprobe 在 Linux 4.15+ 内核中已被标记为废弃,核心能力可通过 Kprobe 实现,本文重点讲 Kprobe 和 Kretprobe。
核心原理
\n\nKprobe 的底层实现分为四步:
\n- \n
- 断点插入:在目标函数入口将第一个指令替换为
int3bkpt\n - 触发回调:CPU 执行到断点时触发陷阱,转而执行注册的
pre_handler\n - 恢复执行:
pre_handler\n - 后置回调:Kretprobe 在函数入口替换返回地址,函数返回时触发
post_handler\n
整个过程对内核函数透明,不影响正常执行(除非回调主动干预)。
\n\n关键注意事项
\n\n- \n
- 架构差异:x86_64 用
regs->di/si/dx/axregs->regs[0-7]\n - 函数名准确性:内核函数名可能随版本变化(如
sys_opendo_sys_opencat /proc/kallsyms | grep open\n - 并发控制:
maxactivesys_open\n - 性能影响:每次函数调用触发一次回调,避免在回调中做复杂操作; \n
- 权限与协议:模块必须声明
MODULE_LICENSE("GPL")\n - 禁止递归探针:不要在回调中调用被监控的函数(如监控
sys_openprintksys_open\n - 内核版本兼容:Kprobe 接口在 2.6.16+ 基本稳定,但部分细节(如
struct pt_regs\n
典型应用场景
\n\n- \n
- 内核调试:定位参数异常和返回值错误,无需重新编译内核; \n
- 性能分析:Kretprobe 记录函数执行耗时,找出性能瓶颈; \n
- 安全审计:监控敏感内核函数(如
sys_execvesys_socket\n - 故障定位:捕获空指针、权限错误等异常,快速定位宕机原因; \n
- 动态追踪:SystemTap、bpftrace 等工具的底层核心就是 Kprobe。 \n
LSM Hook:内核安全门卫
\n\nLSM(Linux Security Module)是内核的通用安全框架,LSM Hook 允许开发者注册安全策略函数,对进程创建、文件访问、网络连接等核心操作进行前置安全校验。只有通过校验的操作才能继续执行。
\n\n可以把 LSM Hook 理解为内核的“安全门卫”:任何敏感操作都必须先经过安全策略检查,允许则放行,拒绝则阻断。SELinux、AppArmor、Tomoyo 等主流安全模块均基于此实现。
\n\n核心特性
\n\n- \n
- 标准化接口:所有安全模块基于统一 Hook 接口开发,无需修改内核核心代码; \n
- 优先级机制:支持多个安全模块同时注册,按优先级依次调用; \n
- 最小权限原则:Hook 仅负责检查与拦截,不参与实际操作执行; \n
- 内核态实现:运行在内核空间,无法被用户态程序绕过。 \n
关键要点
\n\n- \n
- 内核版本兼容性:LSM Hook 接口在不同版本中略有调整(如
security_hook_list\n - 无直接注销接口:注册后只能通过卸载整个模块来移除; \n
- 返回值规则:返回
0-EACCES-EPERM\n - 性能影响:每个敏感操作都会触发,Hook 函数逻辑需极简; \n
- 权限要求:加载 LSM 模块需 root 权限,模块必须声明
MODULE_LICENSE("GPL")\n - 避免冲突:若已启用 SELinux/AppArmor,自定义 Hook 会与现有策略叠加,需注意冲突。 \n
典型应用场景
\n\n- \n
- SELinux/AppArmor:提供细粒度强制访问控制(MAC); \n
- 容器安全:Docker、Kubernetes 通过 LSM Hook 实现容器隔离; \n
- 终端安全软件:进程白名单、文件访问控制、恶意行为拦截; \n
- 嵌入式安全:物联网设备通过 LSM Hook 精简安全策略; \n
- 审计与合规:记录敏感操作,满足合规要求。 \n
ftrace Hook:低开销函数追踪
\n\nftrace Hook 基于内核原生 ftrace 框架实现,无需修改内核源码或编写复杂模块,通过用户态接口即可在目标函数入口/出口注册处理函数。相比 Kprobe,ftrace 具有更低开销、更易用、更安全的优势。
\n\n核心定位:内核原生的无侵入式函数追踪 Hook,支持用户态和内核模块两种使用方式。用户态通过 /sys/kernel/debug/tracing
核心设计原理
\n\nftrace 本质是动态插桩 + 事件回调框架,遵循三个原则:无侵入、低开销、可扩展。主流内核(3.10+)采用两种插桩方式:
\n\n- \n
- 静态插桩:编译时给标记为
__tracepointFTRACEnop\n - 动态插桩:运行时将函数第一条指令替换为跳转指令,跳转到 ftrace 处理逻辑,执行完回调后跳回原函数。支持追踪任意内核函数,依赖
CONFIG_DYNAMIC_FTRACE=y。 \n
以 x86 为例,动态插桩流程如下:
\n- \n
- 未开启追踪时:函数第一条指令正常执行(如
push %rbp\n - 开启追踪时:第一条指令替换为
jmp ftrace_caller\n ftrace_caller\n- 回调完成后跳回原函数第二条指令继续执行; \n
- 关闭追踪时:恢复原指令,完全无残留。 \n
\n\n关键补充:动态插桩时,内核会先将函数所在的内存页设置为 “可写”(修改指令),执行完后恢复为 “只读”,保证内存安全。
核心组件
\n\n| 组件 | 核心作用 |
|---|---|
| debugfs 接口 | 用户态操作入口(),用于配置追踪规则、开关、查看结果 |
| 追踪器(Tracer) | 不同类型的追踪逻辑实现(如 追踪函数调用、 追踪调用栈) |
| 插桩机制(Instrumentation) | 向内核函数插入追踪点的核心手段(静态插桩 / 动态插桩) |
| 环形缓冲区(Ring Buffer) | 存储追踪结果的内核缓冲区,用户态通过 / 读取,避免频繁拷贝 |
| ftrace_ops 结构体 | 关联 “目标函数” 和 “回调函数” 的核心结构,是 Hook 的核心载体 |
用户态文件接口
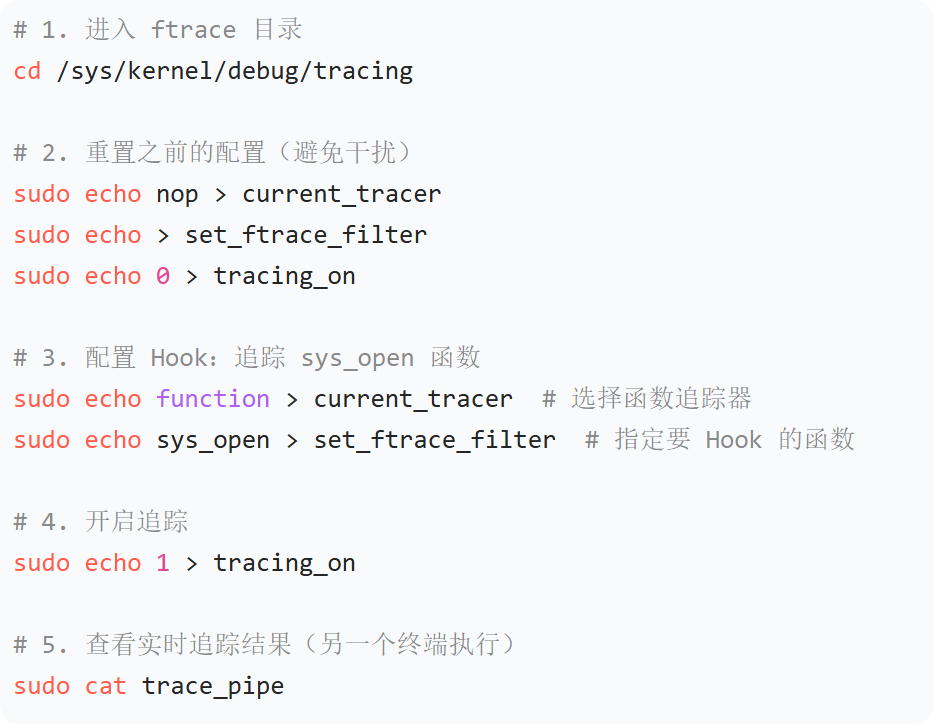
\n\n这是最常用的方式,通过操作 /sys/kernel/debug/tracing
| 文件路径 | 作用 |
|---|---|
| 设置追踪器类型(如 追踪函数调用, 追踪函数调用图) | |
| 指定要 Hook 的内核函数名(白名单) | |
| 指定不追踪的函数名(黑名单) | |
| 开关:1 开启追踪,0 关闭追踪 | |
| 查看追踪结果(实时输出) | |
| 实时输出追踪日志(适合持续 |
例如追踪 sys_open
 \n\n
内核模块方式
\n\n若需要自定义 Hook 行为(如解析函数参数、统计执行耗时),可通过内核模块注册 ftrace Hook 回调函数,灵活性更高。
\n\n进阶用法
\n\n使用 function_graph 追踪器可捕获函数返回值和执行耗时:
\n\n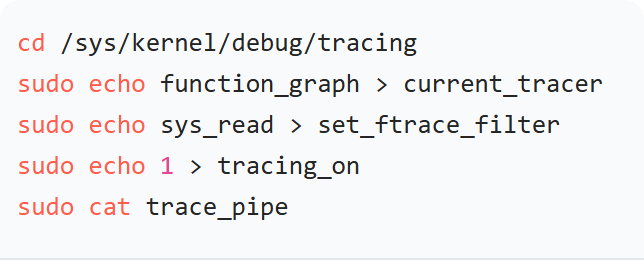 \n\n
批量 Hook 多个函数时,在 set_ftrace_filter
sudo echo -e \"sys_open\\nsys_close\\nsys_read\" > set_ftrace_filter关键要点
\n\n- \n
- 架构兼容性:函数参数寄存器位置(如
regs->di\n - 函数名准确性:内核函数名可能随版本变化(如
sys_open__x64_sys_opencat /proc/kallsyms | grep open\n - 性能影响:Hook 高频函数(如
sys_open\n - 权限要求:操作
/sys/kernel/debug/tracingMODULE_LICENSE("GPL")\n - 避免递归 Hook:不要在回调中调用被 Hook 的函数(如 Hook
sys_openprintksys_open\n - 内核版本要求:ftrace Hook 核心接口在 3.10+ 稳定,老版本部分功能可能缺失。 \n
底层实现细节
\n\n- \n
- 环形缓冲区:追踪结果先存入内核环形缓冲区(大小可通过
buffer_size_kb\n - 回调逻辑隔离:ftrace 回调运行在原子上下文,禁止睡眠和复杂函数调用(如
kmalloc\n - 多 CPU 同步:通过 percpu 变量保证追踪逻辑的线程安全; \n
- 指令原子性:动态插桩修改函数第一条指令是原子操作,避免执行到一半指令被修改导致崩溃; \n
- 不可追踪的函数:ftrace 自身处理函数、中断处理函数被标记为不可追踪,防止递归死循环;/sys/kernel/debug/tracing
functionfunction_graphtracetrace_pipecurrent_tracerfunctionfunction_graphset_ftrace_filterset_ftrace_notracetracing_ontracetrace_pipe


 浙公网安备 33010602011771号