网络安全领域正以前所未有的速度扩张,渗透测试作为其核心攻防技术,已成为通往高薪与高价值职业的黄金赛道。面对数百万的人才缺口和不断演进的技术挑战,如何系统性地规划学习路径,从零基础成长为年薪40W+的专家?本文将为你拆解每个阶段的核心目标、学习重点与实战策略,助你精准定位,高效进阶。
一、时代机遇:为什么现在是入局渗透测试的最佳时机?
当前,网络安全已上升至国家战略层面,产业规模持续扩大。数据显示,到2026年,中国网络安全产业规模将突破2500亿元,而专业人才缺口预计超过300万。渗透测试工程师作为直接负责主动发现安全风险的角色,市场需求旺盛,薪资水平水涨船高。初级工程师月薪普遍在10K-18K,而拥有3-5年实战经验的资深工程师,年薪可达40W以上。
更重要的是,技术浪潮带来了新的机遇。传统的漏洞挖掘已向更广阔的领域延伸,AI攻防、云原生安全、数据合规评估等新兴方向正成为高价值赛道。掌握渗透测试核心技能,是进入这些前沿领域的“敲门砖”。对于零基础者而言,这是一个充满希望的领域——近半数的从业者都来自非相关专业背景。
从“脚本小子”到年薪40W+的安全专家,这条路怎么走?
二、技能重塑:2026年渗透测试工程师的“新画像”
随着技术环境复杂化,企业对渗透测试工程师的要求也在升级。工作内容已从单一的“找漏洞”扩展到全面的“业务安全”评估,需要兼顾AI模型、云原生应用、数据流动合规等多维度风险。
- 技能组合进化:在精通Burp Suite、Nmap等传统工具的基础上,必须掌握AI辅助渗透工具、云安全评估平台的使用,并具备自动化脚本编写能力。记住,工具只能发现约30%的漏洞,剩下70%的深度漏洞依赖工程师的手工分析与逻辑推理。
- 价值认证体系:证书与实战经验共同构成薪资溢价的核心。例如,CISP-PTE证书平均带来30%的薪资提升,而更具挑战性的OSCP证书溢价可达42%。参与过真实攻防演练或SRC漏洞挖掘的项目经验,则能再为你的简历增添20%的含金量。
三、四阶段成长路线:从筑基到专精的完整路径
成为一名优秀的渗透测试工程师绝非一蹴而就,需要遵循科学的学习路径。我们将其划分为四个核心阶段,每个阶段都有明确的目标和里程碑。
阶段一:基础筑基期 (1-2个月)
目标是构建坚实的计算机基础,能够独立搭建测试环境。核心学习内容包括:
- 计算机网络:深入理解TCP/IP协议栈、HTTP/HTTPS协议机制,并能使用Wireshark进行抓包分析。
- 操作系统:熟练掌握Kali Linux的配置与常用命令,了解Windows PowerShell及活动目录基础概念。
- Web技术基础:理解前端HTML/CSS/JavaScript(特别是XSS/CSRF原理),学习一门后端语言(如Python/PHP)及MySQL数据库基础操作。
实战建议:在虚拟机中动手搭建LAMP/WAMP环境或一个个人博客系统,这是检验基础是否扎实的最好方式。
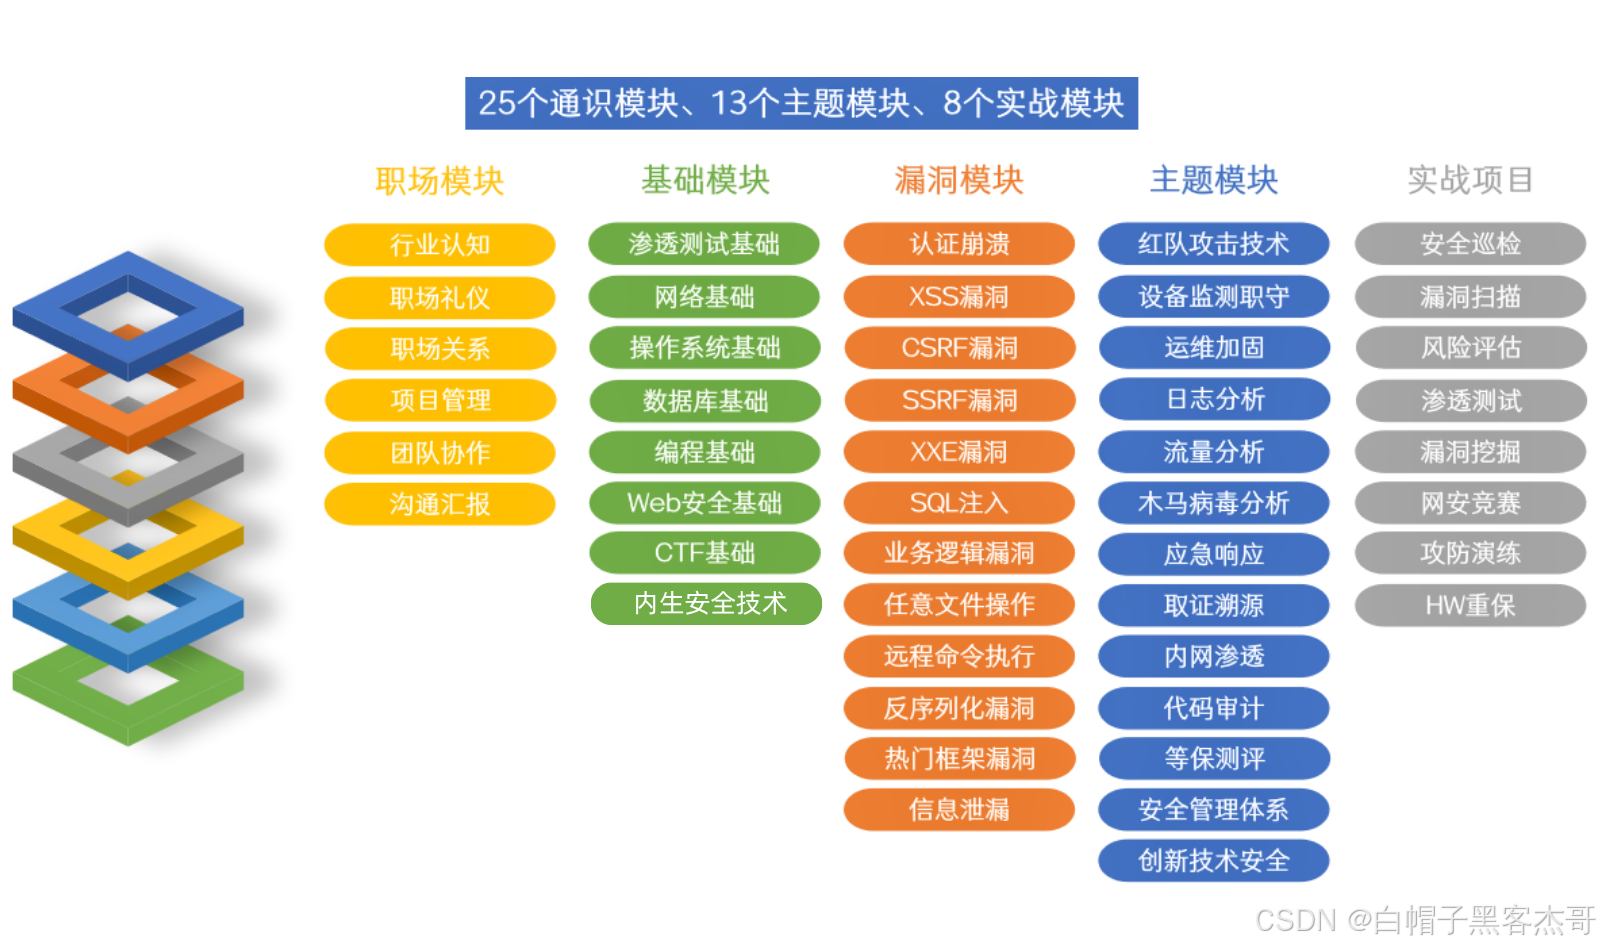
推荐通过经典书籍《计算机网络:自顶向下方法》和在线课程进行系统学习。
[AFFILIATE_SLOT_1]湖南网安基地支持:
预科班:为零基础学员定制1个月预科课程,补齐计算机基础
实验环境:提供预配置的虚拟机镜像,节省环境搭建时间
一对一辅导:助教随时解答基础问题,避免“卡在第一步”
阶段二:Web安全核心攻坚期 (3-4个月)
此阶段目标是掌握OWASP Top 10漏洞的原理、利用与修复,形成“手工+工具”结合的测试思维。
- 漏洞深度解析:重点攻克SQL注入(各种盲注、堆叠注入)、XSS(三种类型)、文件上传漏洞、CSRF/SSRF及反序列化漏洞。
- 掌握方法论与工具链:学习PTES等渗透测试标准流程,精通Burp Suite(拦截、爆破、扫描)、Nmap(扫描与识别)、Metasploit(利用框架)、SQLmap等核心工具。
- 靶场实战:从DVWA、SQLi-labs等入门靶场开始,逐步挑战Vulhub、WebGoat等真实漏洞环境,最终尝试HackTheBox的Web安全路径。
⚠️ 学习要求:每个漏洞类型至少完成10个不同难度的靶场练习,并建立个人知识库,系统记录从原理到修复的全过程。
湖南网安基地支持:
高仿真靶场:投入大量资源建设CTF竞赛仿真平台、OA系统漏洞演练靶场
真实项目案例:将经授权的真实商业项目案例带入课堂教学
阶段三:内网渗透与横向移动期 (2-3个月)
目标是突破Web边界,掌握完整的内网攻击链,包括权限提升、横向移动、持久化控制等。
- 权限提升:学习Linux/Windows系统下的多种提权技术,如SUID滥用、内核漏洞、服务配置错误、令牌窃取等。
- 内网横向移动:掌握内网主机发现、域环境信息收集(如使用BloodHound)、以及哈希传递(PTH)、票据传递等横向移动技术。
- 免杀与持久化:了解载荷免杀基础、多种持久化机制(计划任务、服务、注册表)以及DNS/ICMP等隐蔽通信隧道。
实战关键:需要在模拟的复杂企业内网环境中进行演练,环境应包含多网段、多操作系统,并涉及对抗WAF、IDS等安全设备。
湖南网安基地支持:
企业级内网靶场:1:1还原企业真实网络架构,包含域控、文件服务器、数据库服务器等
红蓝对抗演练:定期组织学员参与模拟攻防演练,担任红队攻击手
国家级教官指导:教官团队核心成员来自国家级护网行动一线,传授实战经验
阶段四:高阶专精与职业规划期 (持续学习)
在打下坚实基础后,需要选择一个细分方向进行深耕,构建个人技术护城河。
- 云安全渗透专家:专注于AWS、Azure、阿里云等云平台的安全机制,研究容器逃逸、K8s安全、云存储(如S3桶)配置错误等云原生安全议题。
- 移动安全/工控安全/代码审计专家:根据兴趣选择APP逆向、工控协议分析或白盒代码审计等方向。
- 证书与职业路径规划:结合职业阶段考取相应证书(如CISP-PTE→OSCP→CISSP),并规划好技术专家、安全管理或跨界发展等不同路径。
✅ 核心建议:专精方向的选择应结合个人兴趣与市场趋势,云安全和云原生安全无疑是当前及未来的高增长领域。
湖南网安基地支持:
方向选择指导:根据学员兴趣和能力,提供专精方向选择建议
证书考试考点:NISP官方考试点
企业内推通道:与上百家企业合作,为学员提供精准内推机会
四、高效学习:方法论与资源选择
正确的学习方法和资源能让你事半功倍。务必坚持“理论+实践”双轮驱动,每天投入3-5小时,并优先动手操作。建立个人知识库,记录每一个突破。
资源利用上,采取免费与付费结合的策略:
- 免费资源:善用TryHackMe、HackTheBox、Vulhub等在线靶场,以及OWASP官方文档。
- 系统课程:对于希望快速体系化入门、获得实战指导的学员,选择有强大实战背景的培训平台至关重要。
例如,像湖南网安基地这样的国家级平台,依托“政-企-校”模式,能提供高仿真的靶场、参与真实授权项目的机会,以及来自一线实战专家的指导,对于零基础学员建立正确认知、快速积累经验非常有帮助。
其“学-练-战-评”的教学模式,确保学员超过60%的时间用于动手实践,这正是渗透测试技能提升的核心。
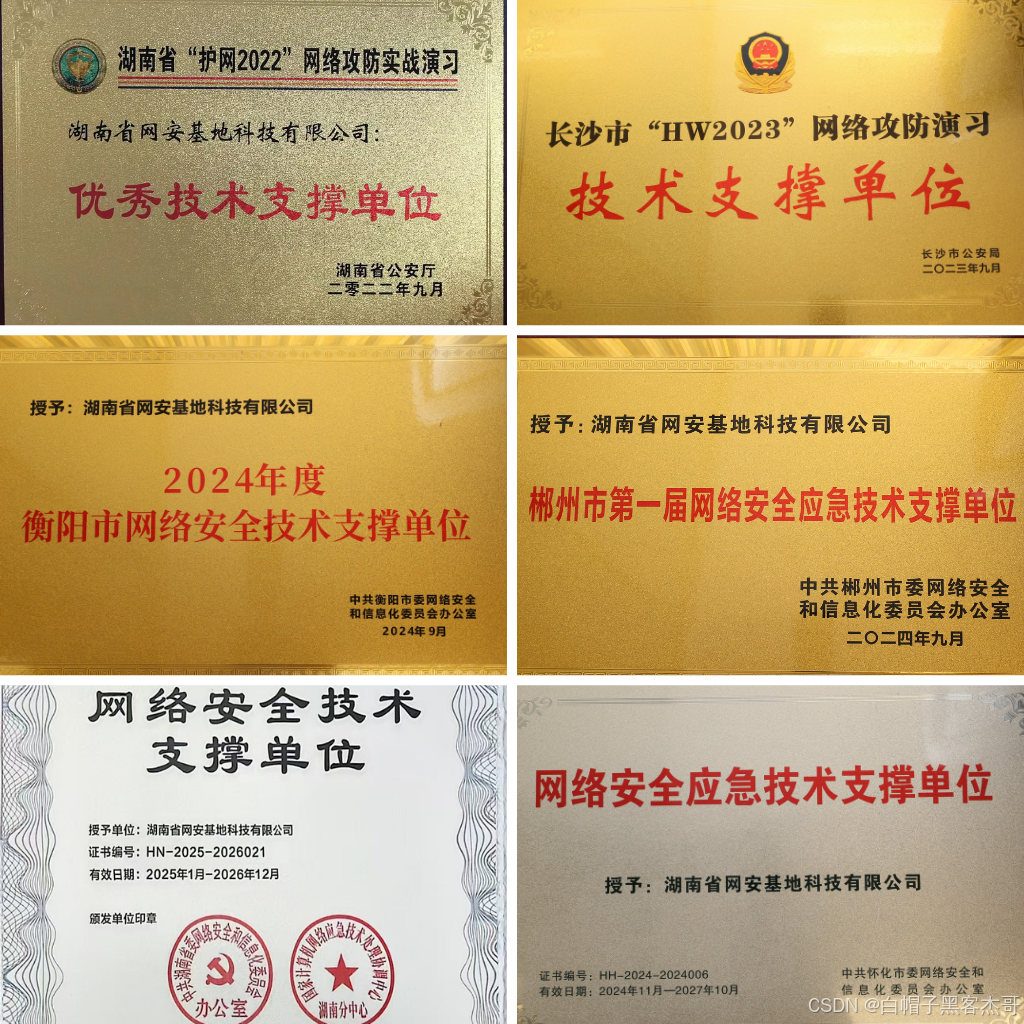
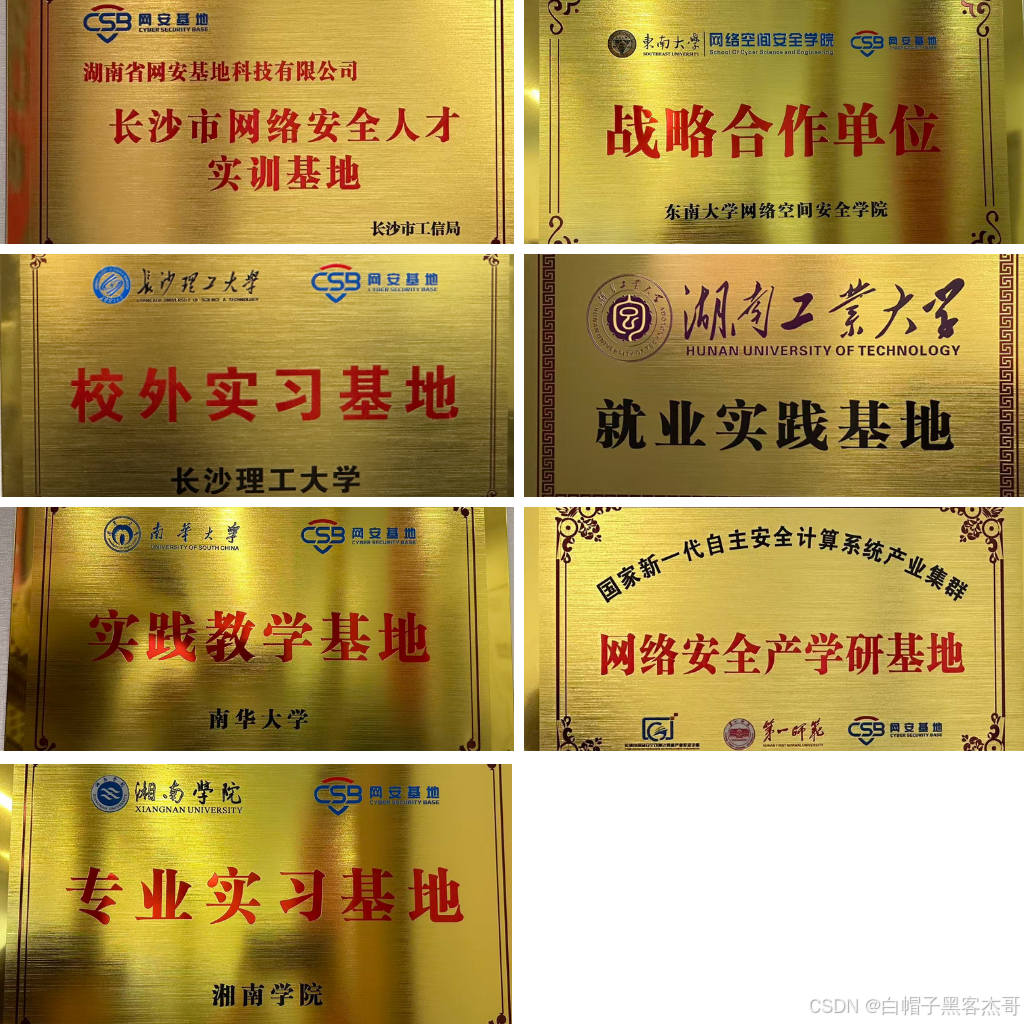
湖南网安基地是长沙市网络安全人才实训基地;是长沙理工大学的校外实习基地;是湖南工业大学的就业实践基地;是南华大学的实践教学基地;是湖南第一师范学校的网安产学研基地;是湘南学院的专业实习基地等
 [AFFILIATE_SLOT_2]
在就业方面,此类平台通常能提供完善的就业服务网络,帮助学员在本地市场获得差异化竞争力,实现快速入职和职业发展。
五、立即行动:你的网络安全生涯始于当下
渗透测试是一门需要持续学习和实践的深度技能,但其投入产出比极高。面对300万+的人才缺口和持续看涨的薪资水平,现在正是系统规划、投身于此的最佳时机。
回顾关键数据:初级工程师起薪10K-18K/月,3-5年经验可达年薪40W+,核心证书带来30%-42%的薪资溢价。道路已经清晰:
- 立即行动:从今天开始学习第一个知识点。
- 系统规划:参照四阶段路线图,制定属于你的个性化学习计划。
- 选择支持:考虑借助专业平台的力量,减少摸索中的弯路,尤其是在实战项目积累上。
- 持续学习:网络安全技术日新月异,保持好奇与学习是职业长青的唯一秘诀。
你的选择决定了三年后的位置。是继续观望,还是立即行动,成为那个年薪40W+的网络安全专家?答案,就在你此刻的决定中。


 浙公网安备 33010602011771号