你是否曾好奇,一个简单的“Hello World”程序,从你敲下代码到屏幕上显示出结果,计算机系统内部究竟经历了怎样一场复杂的“旅程”?这绝不仅仅是编译和运行那么简单。本文将带你深入计算机系统底层,以哈尔滨工业大学经典的“程序人生-Hello’s P2P”大作业为蓝本,系统剖析一个C语言程序从文本到二进制,再到动态进程的完整生命周期。我们将穿越预处理、编译、汇编、链接的层层关卡,并深入进程管理、存储管理和I/O的幕后世界,揭示现代计算机系统协同工作的精妙机制。无论你是正在学习《深入理解计算机系统》(CSAPP)的学生,还是希望夯实系统编程基础的开发者,这篇文章都将为你提供宝贵的洞见。
一、 旅程的起点:从程序到进程的宏观图景
一个C语言程序的完整生命周期,可以概括为两个核心概念:P2P(Program to Process)和O2O(Zero to Zero)。P2P描绘了程序从静态的源代码文件(Program)转变为内存中一个活跃的执行实体(Process)的过程。这包括了经典的编译四阶段:预处理、编译、汇编、链接,最终生成可执行文件。当你在Shell中输入./hello时,操作系统通过fork()创建子进程,并通过execve()将可执行文件加载到进程地址空间,至此,静态的程序“活”了过来。
O2O则描述了程序从无(源代码文本)到有(二进制机器指令),再到无(进程结束,资源回收)的完整闭环。它始于程序员编写的文本文件(Zero),经过编译工具链转化为二进制指令(Binary),在CPU上执行完毕后,操作系统回收其所有资源,进程消亡,回归“Zero”状态。这个过程完美体现了计算机系统中软件与硬件、用户态与内核态的深度协同。
二、 编译工具链:代码的“翻译官”与“装配工”
程序的生命始于编译。以GCC工具链为例,这个过程是环环相扣的流水线。
- 预处理:文本的展开与替换
这是第一步,由预处理器(cpp)执行。它处理所有以#开头的指令。例如,#include <stdio.h>会将整个头文件内容“复制粘贴”到源文件中;#define宏会进行简单的文本替换。我们可以使用命令gcc -E hello.c -o hello.i来观察预处理后的结果。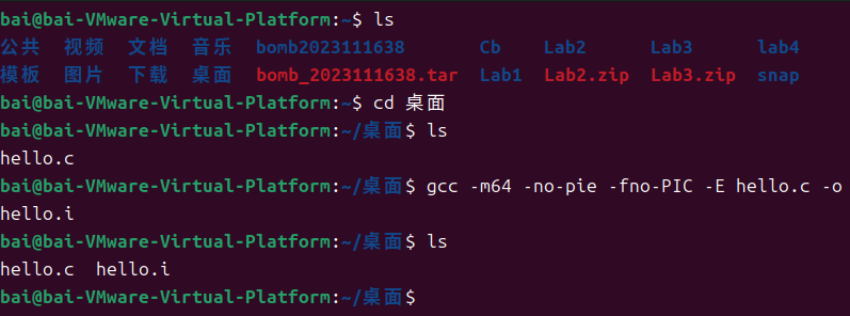 生成的
hello.i文件会变得非常庞大,因为它包含了所有头文件展开后的代码,而原始的main函数则安静地躺在文件的末尾。 - 编译:从高级语言到汇编语言
编译器(cc1)将预处理后的.i文件翻译成汇编语言.s文件。命令为:gcc -S hello.i -o hello.s。 这是关键的一步,高级的C语言结构(如循环、条件判断、函数调用)被转换为底层的、与机器架构相关的汇编指令。例如,一个
for循环会被翻译成包含cmp(比较)、jle(跳转)指令的代码块。·数字常量:如argc比较值5(cmpl $5, -20(%rbp))、循环终值9(cmpl $9, -4(%rbp))直接嵌入指令操作数,使用立即数形式。 - 汇编:生成机器码目标文件
汇编器(as)将人类可读的.s文件转换为机器可读的二进制.o文件(可重定位目标文件)。命令:gcc -c hello.s -o hello.o。此时,代码和数据的地址还没有最终确定,符号(如函数名、变量名)的引用还是临时的。 - 链接:最后的拼图
链接器(ld)将多个.o文件以及所需的库文件(如C标准库libc.so)“缝合”在一起,解析所有未定义的符号引用,并分配最终的运行时内存地址,生成可执行文件。命令:gcc hello.o -o hello。这是从“零件”到“成品”的关键一步。
理解这套流程,不仅是C/C++开发者的基本功,对于使用Python、Java(其JVM字节码生成也类似)、JavaScript(现代引擎有JIT编译)的开发者而言,洞悉底层原理也能极大提升调试和优化能力。[AFFILIATE_SLOT_1]
三、 可执行文件的奥秘:ELF格式与虚拟地址空间
生成的可执行文件hello并非一堆随意的二进制码,它遵循着严格的组织结构——在Linux下主要是ELF(Executable and Linkable Format)格式。使用readelf工具可以窥探其内部。
ELF文件包含了程序运行所需的所有信息:
- ELF头:定义了文件类型、目标机器架构、程序入口点等元信息。
- 节区:如
.text节(存放机器指令)、.data节(已初始化的全局变量)、.rodata节(只读数据,如字符串常量)、.bss节(未初始化的全局变量)。 - 程序头表:告诉操作系统如何将文件“段”映射到进程的虚拟内存空间。
当程序被加载执行时,操作系统为其创建一个独立的虚拟地址空间。这是一个从0到最大地址的连续线性视图,让每个进程都“自以为”独占了整个内存。通过objdump -d hello进行反汇编,我们可以看到链接器为函数和全局变量分配的虚拟地址。 例如,
main函数的地址可能是0x4005f0。这个地址是虚拟的,它需要通过后续复杂的地址转换机制,才能找到真实的物理内存位置。
四、 进程的诞生与消亡:fork、execve与信号
Shell执行./hello时,幕后发生了两件大事:
- fork():创建子进程
Shell调用fork()系统调用,创建一个几乎是父进程(Shell)完全拷贝的新进程。此时,父子进程拥有相同的代码、数据(写时复制优化)和运行状态,但具有不同的进程ID(PID)。 - execve():加载新程序
紧接着,在子进程中调用execve(“./hello”, argv, envp)。这个调用是“毁灭性”的:它清空当前进程的地址空间,根据hello文件的ELF头信息,重新建立代码段(.text)、数据段(.data、.bss)等的内存映射,并将PC(程序计数器)指向程序的入口点(_start,最终调用main)。从此,子进程“脱胎换骨”,变成了hello程序。
在进程执行中,信号是异步事件处理的机制。例如,在程序运行中按下Ctrl+C(产生SIGINT信号)会默认终止进程。程序也可以使用signal()或sigaction()系统调用来捕获并自定义处理信号,实现优雅退出或状态保存。
五、 内存的魔法:从虚拟地址到物理地址
进程使用的都是虚拟地址(VA),而CPU访问内存需要物理地址(PA)。这个转换由内存管理单元(MMU)借助操作系统维护的页表来完成。现代系统通常采用多级页表(如x86-64的四级页表)来高效管理巨大的地址空间。
转换流程大致如下:
- CPU发出一个虚拟地址。
- MMU首先查询TLB(快表,一个缓存),如果命中则直接获得物理页框号。
- 如果TLB不命中,则根据虚拟地址中的索引,逐级查询页表(页全局目录PGD→页上层目录PUD→页中间目录PMD→页表PTE),最终在PTE中找到物理页框号。
- 将物理页框号与虚拟地址中的页内偏移组合,得到完整的物理地址。
如果页表项显示该页不在物理内存中(缺页),则会触发一个缺页中断,操作系统介入,从磁盘(交换区)中调入所需页面,并更新页表,然后重新执行导致中断的指令。
为了弥补CPU与内存之间的速度鸿沟,现代CPU集成了多级Cache(L1, L2, L3)。数据访问会优先在速度极快的Cache中查找,未命中时才访问较慢的主存。理解这个层次结构(寄存器→Cache→内存→磁盘)对于编写高性能代码(无论是C++、Java还是Python)至关重要。[AFFILIATE_SLOT_2]
六、 系统调用的桥梁:以printf和getchar为例
用户程序无法直接操作硬件。像printf和getchar这样的库函数,最终都需要通过系统调用请求操作系统内核提供服务。
- printf:它首先将格式化后的字符串写入用户空间的一个缓冲区。当缓冲区满或遇到换行符时,会触发
write系统调用,陷入内核。内核将数据从用户缓冲区复制到内核缓冲区,再根据文件描述符(对于标准输出是1)决定如何输出(如写入终端、重定向到文件等)。 - getchar:它最终调用
read系统调用,从文件描述符0(标准输入)读取一个字符。如果终端没有输入,内核会将进程置为休眠状态,等待输入事件发生。
这个过程涉及用户态和内核态的切换,是有开销的。因此,高效的I/O编程(如使用缓冲区)是提升程序性能的关键点之一。
七、 总结与启示
通过对一个简单Hello World程序的深度剖析,我们完成了一次从高级语言到机器指令,从静态文件到动态进程,从虚拟地址到物理内存的完整系统之旅。这个过程清晰地展示了计算机系统各抽象层(编译器、链接器、操作系统、硬件)如何精密协作,将程序员友好的逻辑转化为机器高效的执行。
理解这些底层机制,其价值远不止于完成一次大作业或通过一门考试。它能够:
- 提升调试能力:当程序崩溃(段错误)、行为异常时,你能从进程、内存、信号的角度寻找根源。
- 写出高效代码:明白Cache友好性、系统调用开销、内存分配代价,才能优化C++/Java/Python等语言的程序性能。
- 奠定进阶基础:这是学习操作系统、编译原理、体系结构、网络安全等高级课程的坚实基石。
正如计算机科学领域的名言:“计算机科学领域的任何问题都可以通过增加一个间接的中间层来解决”。从Hello World的旅程中,我们看到的正是这些层层叠叠的抽象与中间层,它们隐藏了复杂性,却也构成了我们构建一切数字世界的根基。希望这次探索能激发你继续深入理解计算机系统的兴趣与热情。


 浙公网安备 33010602011771号