
缓冲区溢出攻击
什么是缓冲区溢出
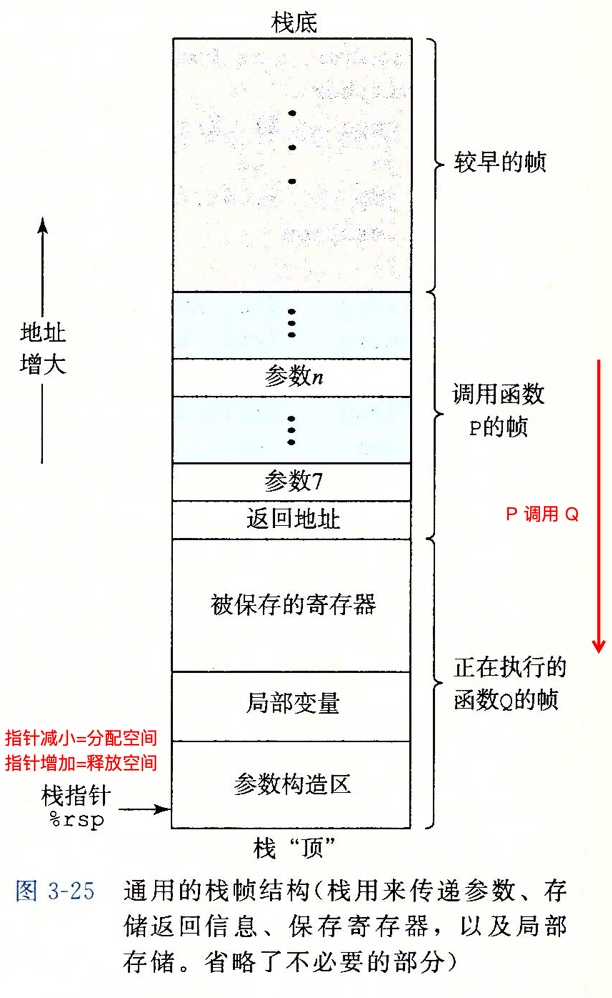
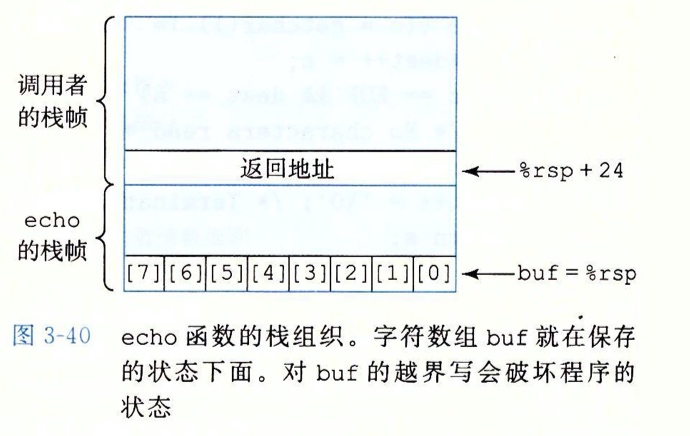
C 语言使用运行时栈来存储过程信息。每个函数的信息存储在一个栈帧中,包括寄存器、局部变量、参数、返回地址等。C 对于数组引用不进行任何边界检查,因此对越界的数组元素的写操作会破坏存储在栈中的状态信息(如栈帧中的保存寄存器、返回地址等),破坏程序的正常运行行为,这种现象称为缓冲区溢出。
缓冲区溢出会破坏程序运行,也可以被用来进行攻击计算机,如使用一个指向攻击代码的指针覆盖返回地址。
核心攻击方式
篡改控制流(修改返回地址): 计算偏移量,精准覆盖栈底的 Return Address,让函数返回时直接跳转到指定地址。
代码注入(Shellcode + NOP Sled): 将一段机器码写入栈缓冲区,并让返回地址跳向它。为了对抗地址猜测不准的问题,利用大量 NOP(0x90 空操作指令)作为“雪橇”,命中即可滑行至 Shellcode 执行。
Return-to-libc / ROP(面向返回编程): 在内存不可执行时,不再注入新代码,而是利用已有库函数(如 system())或程序内现存的代码片段(Gadgets),拼接串联出攻击逻辑。
三种主流防范措施
1. 地址空间随机化
使用缓冲区溢出进行攻击,需要知道攻击代码的地址。因此常见的防范方法有:
- 栈随机化:程序开始时在栈上分配一段随机大小的空间
- 地址空间布局随机化(Address-Space Layout Randomization,ASLR):操作系统每次启动或加载程序时,将栈、堆、动态库的基地址随机化,大幅提高攻击者猜测注入代码或 Gadget 地址的成本。
但是攻击者依然可以使用蛮力克服随机化,这种方式称为“空操作雪橇(nop sled)”,即在实际的攻击代码前插入很长的一段 nop 指令序列,执行这条指令只会移动到下一条指令。因此只要攻击者能够猜中这段序列的某个地址,程序就会最终经过这段序列,到达攻击代码。
因此栈随机化和 ASLR 只能增加攻击一个系统的难度,但不能完全保证安全。
2. 栈保护
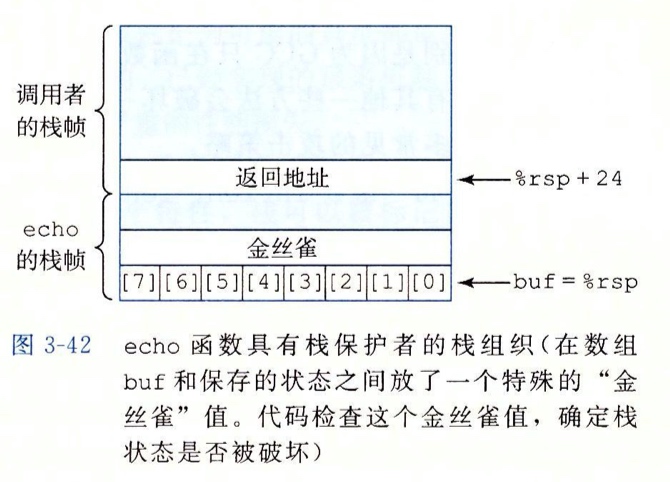
在发生缓冲区溢出、造成任何有害结果之前,尝试检测到它。常见的栈破坏检测方法是栈保护机制:在每个函数的栈帧的局部变量和栈状态之间存储一个随机产生的特殊的值,称为金丝雀值(canary)。在恢复寄存器状态和函数返回之前,程序检测这个金丝雀值是否被改变了,如果是,那么程序异常终止。
3. 数据执行保护(DEP / NX 位)
内存页的访问形式有三种:可读、可写、可执行。只有编译器产生的那部分代码所处的内存才是可执行的,其他页应当限制为只允许读和写。以前 x86 将读和执行视为一个标志位,可读就可执行,为了限制某些页可读但不可执行,往往会带来严重的性能损失。现在新的处理器在硬件上引入新的位,将读和执行分开,由硬件来检查页是否可执行,效率上没有损失。

 浙公网安备 33010602011771号