
源代码防泄密终极方案:域智盾透明加密+进程级管控,让核心源码带得走却看不了
源代码防泄密终极方案:域智盾透明加密+进程级管控,让核心源码带得走却看不了
程序员数月攻坚的源代码,一支小小的U盘就能轻松拷贝带走。
更可怕的是,不需要拷走整个文件,截一张屏,复制几行代码,通过微信、QQ随手一发,几个月的研发投入就付诸东流。
源代码属于文本类文件,复制转发十分简单。
传统靠保密协议、制度管理,根本挡不住拷贝、截图、外发等各类泄密渠道。
很多公司出事,不是被外人攻破,而是内部员工随手一拷、一传,核心资料就出去了。
源代码防泄密的终极目标是什么?代码在公司内部随便用、随便改、随便编译,一旦想带走,复制变乱码、截图变黑屏、外发被拦截。带得走,却看不了。
域智盾软件以透明加密+进程级管控为核心,为研发团队打造了一套源代码全链路防护方案。
一、透明加密:代码自动加密,离开公司变乱码
很多研发团队不敢上加密系统,最大的顾虑就是怕影响开发效率,如果每次编译、调试都要手动加解密,程序员根本受不了。
域智盾软件采用基于驱动层的透明加密技术,彻底解决了这个矛盾。
对指定类型的源代码文件(如.c、.h、.java、.py等)进行强制自动加密。
员工在公司内部打开、编辑、保存源代码时无需额外操作,文件自动解密呈现明文,日常开发流程完全不受干扰。
但一旦通过U盘、邮件或聊天工具违规外发,接收方打开的将是乱码文件。加密文件在企业内网授权终端可自由打开、编辑、流转,完全不影响日常办公、设计、研发效率,适配所有办公、设计、编译软件,无卡顿、无乱码、无文件损坏。
域智盾支持Word文档、CAD图纸、程序源代码、视频文件等全类型文件加密,系统自动识别200余种专业格式。
采用国密SM4内核驱动层加密技术,文件在创建、编辑、保存的瞬间自动完成底层加密,全程无需员工手动操作。这就是“内部畅通无阻,外部寸步难行”。
二、进程级管控:精准拦截每一个泄密通道
透明加密管住了文件本身,但泄密渠道五花八门,微信发、QQ传、网盘上传、邮件外发、U盘拷贝……防住一个,漏了十个。域智盾的进程级管控,精准拦截每一个泄密通道。
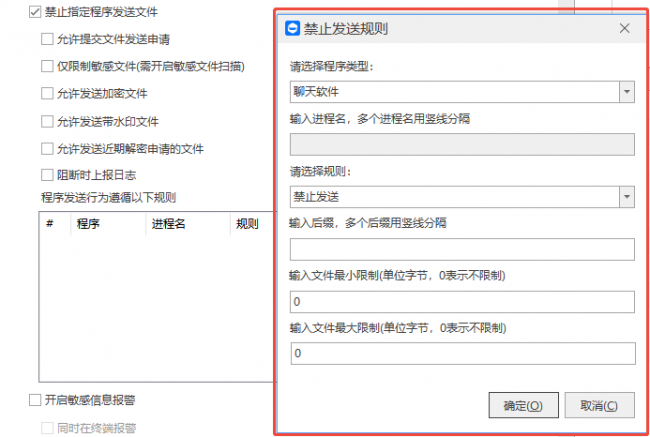
禁止程序发送文件。可以禁止微信、QQ、浏览器等程序发送文件,支持自定义黑名单程序。员工想通过聊天工具把源码发出去?根本发不了。微信用了这么多年,突然发不了文件,员工第一反应就是,公司在管这个。
对Git、SVN等版本控制工具进行加密传输。代码提交过程中自动加密,防止源码在版本管理环节泄露。无论代码服务器部署在内网还是云端,拉取下来的代码永远为密文,不安装加密客户端根本打不开。
剪贴板文字加密脱敏。很多人不拷整个文件,只复制文件里的文字内容粘贴出去。
域智盾搭载剪贴板防护机制,从加密文件里复制任何文字,粘贴到微信、QQ、网页邮箱时,显示出来的只有一行字:“您复制的内容已被加密处理。”。原文根本粘贴不出去。
文字拖拽功能也被彻底禁用,你无法把加密文档里的任何字符拖到微信、浏览器或记事本里。
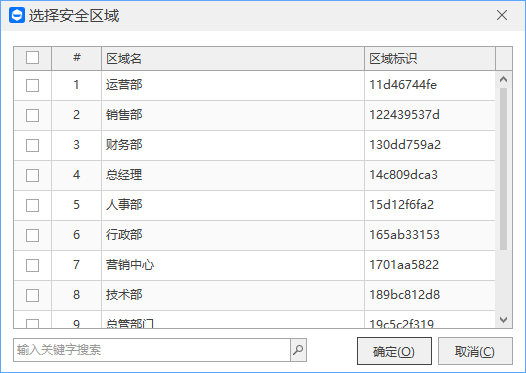
安全区域隔离。不同部门之间设有安全区域,研发部看不到财务部的文件,销售部看不到研发部的代码。通过分配不同密钥实现文件隔离。同时支持按项目、部门划分独立密钥分区,不同项目源码互相隔离。
三、外发管控:审批+时效+绑定,杜绝合法外发变非法扩散
研发团队经常需要对外交付代码、对接合作伙伴,合法外发的场景客观存在,问题在于外发之后文件就不受控制了。
域智盾搭建了标准化文档外发审批流程。员工对外发送涉密文件必须提交申请,填写外发用途、接收方等等,管理员审核通过后方可外发。
还可设置文件发送水印、文件隐水印、这样文件得全程流转记录就都可以查看了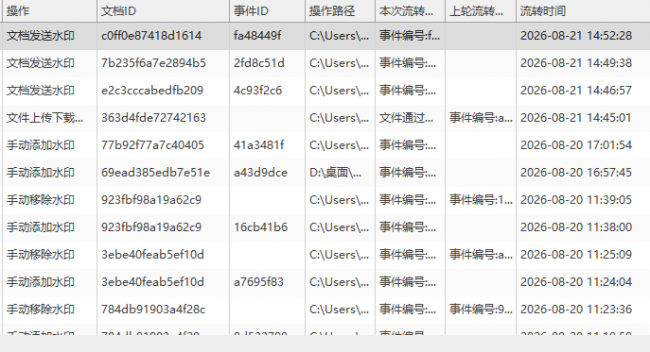
四、截屏拦截+防拍照:补上加密系统的最大短板
透明加密防得住文件拷贝,却防不住截图和拍照。
源代码是文字内容,截一张屏就可以直接复制代码信息。域智盾针对这个漏洞做了专门防护:禁止截屏加密文件,当员工截屏时,加密文件窗口自动黑化或最小化至任务栏。同时禁止使用Snipaste、WinSnap等截屏工具。
更强大的在于,智能防手机偷拍。
市面上多数加密软件仅防截图、防录屏,无法拦截员工手机拍照、屏幕翻拍的高危泄密行为。
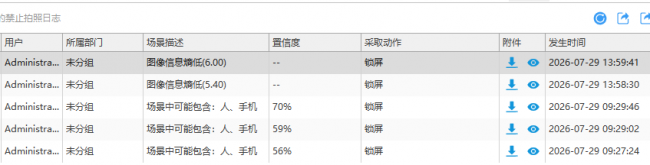
域智盾搭载摄像头联动防偷拍机制,实时监测屏幕拍照、翻拍行为,一旦检测到手机偷拍屏幕的动作,系统即刻自动触发电脑锁屏。
同时系统自动调用电脑摄像头拍下偷拍人员画面,同步自动截取当前电脑屏幕画面,双向留存对比取证。
水印技术同样不可或缺。
打印文档自动叠加用户ID、时间、IP等动态信息;截屏强制显示水印。
一旦有人通过拍照、截屏等方式泄露代码,可以快速定位责任人。
五、操作审计+外设管控:全程留痕,堵住线下通道
完整的操作记录,是发生源码泄露之后排查溯源的重要依据。
域智盾详细记录员工对源代码的所有操作,包括创建、打开、删除、复制、移动及外发等,生成完整的审计日志。管理员可随时查看文件“生命周期”,了解谁在何时做了什么操作。所有日志不可篡改,为合规性检查和事后审计提供可靠依据。
U盘和打印机管控是最后一道防线。U盘可以设成只读、禁用,或者只允许公司认证的U盘使用。
打印机也能管控,谁打印了什么、打印了几页,全部有记录。别小看这个,很多泄密就是一张纸、一个U盘的事。
 浙公网安备 33010602011771号