
非法外连检测系统:终端旁路风险治理的落地路径
非法外连检测系统:终端旁路风险治理的落地路径
单纯依靠网关、防火墙等边界设备,难以抵御终端侧手机热点、无线网卡、蓝牙共享等旁路式违规外联风险,一套集成外联实时检测、网络访问策略、多类外设管控能力的非法外连检测系统,是政企、科研、制造业等隔离内网环境补齐终端安全短板、落实等保合规的重要工具。
安企神系统作为国内终端安全管控方案之一,围绕外联处置、上网权限、USB
及外设管控形成了组合化管控能力,而海外同类产品在功能侧重点、本土适配性上各有差异。
一、行业痛点:边界防护之外,终端旁路通道成为薄弱点
在物理隔离内网场景中,很多单位默认网线不接入外网就可以隔绝风险。但实际运维中,笔记本同时接入内网与手机热点、私自插入随身 WiFi、蓝牙开启网络共享、串口外设私自接入等行为,会直接打通内外网通道,也就是常说的 “一机两用”。
这类非法外联行为隐蔽性强,传统网络边界设备无法感知终端本地新增的网络适配器,极易造成核心数据外泄、恶意代码横向渗透。
《网络安全法》第二十一条明确,网络运营者应当按照网络安全等级保护制度要求,采取监测、记录网络安全事件的技术措施,防范未经授权的访问与数据泄露风险。
这也意味着,单位不仅要建立制度,还需要依托技术手段对终端外联、外设接入行为进行可审计、可阻断的管控。非法外连检测系统的价值,就是把管控节点下沉到每一台终端,从网络通路、外接硬件两个维度封堵旁路风险。
二、安企神软件:面向非法外联场景的终端管控能力拆解
它的非法外连相关管控模块,以终端代理为载体,把违规外联响应、上网策略、外设硬件管控整合在统一管理平台,覆盖风险发现、即时处置、权限精细化管控全链路。
1.违规外联报警:风险触发后的即时处置
系统持续监测终端网卡、网络连接状态,识别双网卡、USB 无线网卡、手机 USB 共享网络、热点连接等各类违规外联行为。一旦识别非法外连,管理后台会第一时间生成告警日志,记录终端编号、操作人员、外联方式、发生时间;同时支持预设处置动作,包括自动断网、终端锁屏,避免风险持续扩散。所有告警记录长期留存,用于事后溯源、合规审计,解决外联行为发现难、取证难的问题。
2.分级上网限制,灵活划定终端访问边界
不同于一刀切断网,该模块提供多维度上网权限策略:可配置终端仅允许访问内网、完全禁止所有外网访问;也支持场景化策略,例如指定程序运行时自动切断网络,防止特定业务程序在运行期间外传数据;内置 IP 与端口防火墙能力,能够限制程序访问指定 IP、端口,对代理、隧道类外联通道进行封堵。管理员可以按部门、岗位、终端单独下发策略,兼顾业务正常运转和安全约束。
3.USB 黑白名单:移动存储介质精细化管控
针对 U 盘、移动硬盘这类高频泄密载体,系统采用黑白名单机制。管理员将单位统一登记、授权的 USB 设备录入白名单,白名单设备可按策略分配只读、读写权限;未登记的私人 U 盘、陌生存储设备加入黑名单,插入终端直接拦截,阻断通过移动介质拷贝带走内网文件的通道,避免简单禁用 USB 带来的业务不便。
4.全品类外设管控,封堵多元化旁路入口
除 USB 存储外,系统对蓝牙、光驱、红外、串口、无线网卡等外设接口统一管控。可按需禁用蓝牙,防范蓝牙网络共享、文件传输泄密;锁定光驱,杜绝光盘拷贝;拦截红外、串口外接设备,同时禁止私自加载无线网卡这类典型外联硬件。多接口同步管控,压缩员工自主搭建旁路网络的硬件渠道。
它收集产品反馈与一线使用痛点,持续打磨产品能力,一般 1-2
个月迭代一个版本,覆盖特性新增、缺陷修复与体验优化。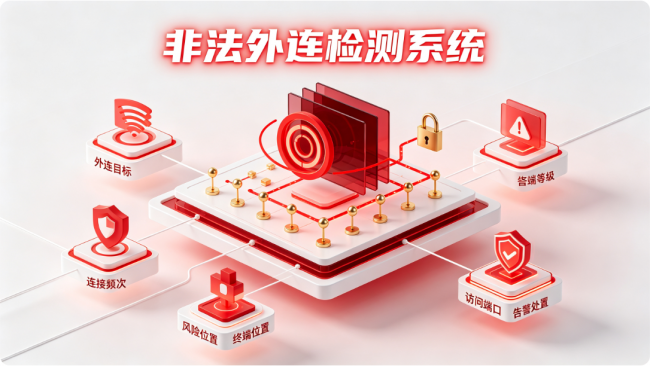
三、海外同类终端安全产品对比参考
海外终端安全产品起步较早,普遍将外联、外设管控纳入终端安全体系,但产品定位偏向全球化通用场景,和国内隔离内网、保密场景的需求存在一定区别。
1.Symantec Endpoint Protection
老牌终端防护产品,以杀毒、主机入侵防御为基础,附带设备管控模块。支持 USB 设备拦截、基础外联行为识别,日志审计体系成熟,适配海外企业合规体系。
它的优势在于威胁情报库庞大,适合跨国企业统一终端病毒防护;短板是外设和外联策略颗粒度偏粗,缺少面向国内物理隔离专网的一键锁屏、快速断网处置策略,信创环境适配不足,在政务、科研隔离内网场景落地成本较高。
2.Sophos Endpoint Protection
主打轻量化终端防护,USB 管控功能成熟,能够识别、阻止未授权存储设备接入,可配置简单的网络访问规则。产品部署简单、对终端性能占用较低,适合中小外资企业。
但该产品的违规外联检测偏向被动审计,自动断网、锁屏联动能力较弱,对蓝牙、串口、红外这类小众外设的管控能力有限,更多作为防病毒配套能力,而非专项非法外连检测系统。
3.CrowdStrike Falcon
云原生终端响应平台,核心能力是威胁狩猎与事件响应,附带基础设备控制功能。依托云端威胁情报快速识别恶意外联行为,擅长入侵后的溯源处置。
但该产品依赖云端联网,天然不适合完全物理隔离、禁止访问公网的内网;外设管控仅支持主流 USB 设备,缺少对光驱、串口、无线网卡的精细化封堵,不适合作为隔离内网的主防外联工具。
4.Forcepoint DLP
以数据防泄漏为核心,外联检测更多和内容识别联动,通过 AI 行为分析判断数据外传风险,支持 USB 设备管控。产品擅长识别文档、邮件里的敏感内容,适合有跨境数据流转需求的外企。
其短板在于管控逻辑围绕数据内容展开,而非优先阻断网络通路,对于 “先连上外网、再伺机外传” 的旁路外联,即时阻断、锁屏响应速度偏弱,策略架构复杂,运维门槛高。
四、行业选型思考:非法外连检测系统的选型逻辑
从行业应用来看,非法外连检测不是单一功能,而是 “发现 - 阻断 - 审计 - 外设封堵” 的组合能力。
企业在选型时,不应只看告警能力,还需要评估策略灵活性:能否区分不同岗位上网需求、外设管控是否覆盖蓝牙、串口等小众通道、外联告警之后是否支持自动断网锁屏、审计日志是否满足国内合规归档要求。
对于高安全等级内网,优先选择管控下沉至终端本地、不依赖外网云端、外设与外联策略一体化的方案,才能持续堵住终端旁路的安全缺口。
编辑:小雨
 浙公网安备 33010602011771号