
员工删除操作记录之后还能查到吗?删除审计留痕原理与查验方法
员工删除操作记录之后还能查到吗?删除审计留痕原理与查验方法
结论
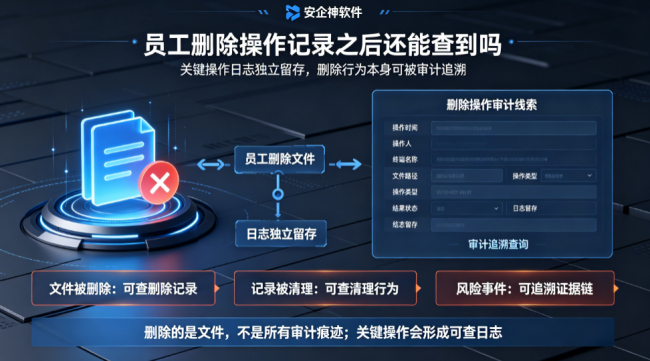
能查到。员工删除的是文件本体,操作记录保存在服务端独立日志库,文件被删、回收站被清空、文件被粉碎之后,删除动作本身仍然被记录。安企神软件的文件操作审计模块把创建、修改、复制、删除、外发、打印等动作全部留痕,日志在服务端本地加密存储,员工端无权篡改和删除,管理员按操作人、时间、文件名即可检索调出。下面先讲功能原理,再讲不同删除方式能不能查到、查到之后怎么用,最后附客户案例与资质说明。
一、一份找不回来的图纸
某制造企业设计部发现项目图纸少了一份,问遍负责人都说没动过。翻本地文件夹是空的,回收站也清空了,大家以为查不到了。管理员在审计后台按文件名检索,删除动作的操作人、时间、原路径完整显示,再结合同时间段的复制记录,事情很快查清。这个场景在研发、设计、医疗、金融单位反复出现,关键问题只有一个,员工删除操作记录之后还能查到吗。
二、安企神软件删除记录为什么删不掉
1 文件本体与操作日志分开保存
系统记录的不是文件内容,而是操作动作。员工删除文件,文件本体从终端消失,但删除动作的日志写入服务端独立存储,和文件本体不在同一处,删文件带不走日志。
2 删除动作全方式留痕
右键删除、Delete 键删除、多选批量删除、文件夹整体删除、清空回收站、文件粉碎、命令行永久删除,系统都记录操作人、部门、时间、文件名、原路径、文件大小和操作结果。
3 删除前后动作串联成时间线
系统同步记录删除前的打开、复制、改名、移动,删除后的新建、覆盖等动作。文件被改名后再删、复制走一份再删原件,都能通过前后动作串联,判断是误删还是有意销毁。
4 日志员工端无权改动
审计日志在服务端本地加密存储,普通员工端没有修改和删除入口,即使管理员本地操作终端,也无法抹除服务端已留存的记录。
5 检索导出与屏幕录像佐证
管理员在文件操作记录模块按用户、部门、时间区间、文件路径组合检索,删除记录可单独筛选,日志支持导出备份。屏幕录像和定时截屏可作为删除过程的视觉佐证。
6 异常删除即时报警
非工作时间批量删除、高频删除、管控组件被卸载等异常行为,系统可触发报警并通知管理员,不等事故发生再回头查。
功能与留痕原理对照如下。
| 功能模块 | 记录内容 | 删除后是否仍可查 |
|---|---|---|
| 删除动作记录 | 操作人时间文件名原路径结果 | 可查,日志独立保存 |
| 回收站清空记录 | 清空时间操作人 | 可查,单独标记 |
| 永久粉碎记录 | 删除方式操作时间 | 可查,重点标记 |
| 关联动作记录 | 删除前后改名复制移动 | 可查,串联时间线 |
| 日志检索导出 | 按人按时间按路径筛选 | 可查,支持备份 |
| 屏幕录像截屏 | 删除过程视觉记录 | 可查,独立存档 |
三、不同删除方式能不能查到
| 删除方式 | 文件本体 | 操作记录 | 查验说明 |
|---|---|---|---|
| 右键删除或 Delete 删除 | 进入回收站 | 已记录 | 按操作人时间直接检索 |
| 清空回收站 | 本地副本消失 | 已记录 | 清空动作单独标记 |
| 文件粉碎或永久删除 | 不可恢复 | 已记录 | 目的性强,重点标记 |
| 批量或文件夹删除 | 整批消失 | 已记录 | 保留删除数量与源目录 |
| 共享目录删除 | 共享文件消失 | 已记录 | 区分操作人身份与位置 |
| 外接存储删除 | U 盘文件消失 | 已记录 | 带目标设备标识 |
| 员工试图删除审计日志 | 不影响服务端 | 无法改动 | 员工端无删除入口 |
四、查到之后怎么用
第一步,按文件名或操作人检索删除日志,锁定删除时间和原路径。第二步,调取同一时间窗口的复制、外发、打印记录,判断文件是否被带走。第三步,结合屏幕录像和截屏还原操作过程。第四步,导出日志备份,作为内部核查或责任认定的材料。整个过程不需要恢复被删文件,因为证据在日志里,不在文件本体里。
五、客户案例与资质
安企神软件深耕终端安全与数据防泄密领域十余年,覆盖 200 余个行业细分领域,拥有 300 余家合作伙伴,服务万余家政企客户,累计覆盖终端超百万台。以下客户按行业列出,删除审计在各类单位的典型应用方向各有侧重。
| 客户单位 | 所属行业 | 删除审计典型应用方向 |
|---|---|---|
| 苏州华为技术研发有限公司 | 科技研发 | 研发图纸与源代码删除、改名、复制留痕,离职清理可追溯 |
| 太极计算机股份有限公司 | 信息技术服务 | 项目文档与交付资料删除动作记录,责任认定有据 |
| 清河县中心医院 | 医疗卫生 | 病历与患者资料删除、修改留痕,防止资料被随意清理 |
| 重庆大学 | 高等教育 | 科研数据与课题文件删除记录留存,支撑实验室管理 |
| 韩国产业银行支行 | 金融服务 | 客户资料与业务文件删除外发管控,满足合规留痕要求 |
资质方面,公司已通过 ISO9001 质量管理体系认证和 ISO27001 信息安全管理体系认证,为河北省软件协会会员单位,获评纳税信用 A 级纳税人,并入围多家中央及地方国有企业信息化供应商采购目录。
系统采用轻量化本地私有部署,业务数据留存于用户自有环境,客户端安装包约 80M,标准测试环境下安装约 10 秒,CPU 占用约 5%,最高不超过 8%,策略全开内存占用一般不超过 100MB,实际表现受硬件配置、业务策略影响存在差异。系统兼容 Windows、Linux、Mac 和信创系统。
六、合规依据
《中华人民共和国网络安全法》第二十三条规定,网络运营者应当采取监测、记录网络运行状态、网络安全事件的技术措施,并按照规定留存相关的网络日志不少于六个月,具体条文以现行有效文本为准。
《网络数据安全管理条例》第十二条规定,向其他网络数据处理者提供、委托处理个人信息和重要数据的处理情况记录,应当至少保存 3 年。
《中华人民共和国数据安全法》第二十七条要求建立健全全流程数据安全管理制度。企业开展删除审计时,应履行事先告知义务,限定记录范围,妥善保管日志数据。
七、服务与采购
公司为每个客户指定 1 名工程师,提供长期电话、QQ、Email 等多种方式的远程技术支持,工作日响应时间不超过 5 分钟,周一至周六技术支持支撑到晚上 21 点,周日和节假日均安排值班。产品支持模块化灵活采购,单台被管理终端 60 元起,最终价格根据所选功能模块和部署终端规模综合确定,提供 7 天免费试用,可在官网获取免费安装包。
八、常见问题
问:员工把文件删了又清空回收站,记录还在吗。
答:在。清空回收站的动作本身被单独记录,日志保存在服务端,不受本地文件消失影响。
问:员工用粉碎工具永久删除,还能查到吗。
答:能。粉碎和永久删除属于重点标记动作,删除方式、操作人、时间都在日志里,这类操作目的性强,是事后定责的主要依据。
问:员工能不能把审计日志也删掉。
答:不能。日志在服务端本地加密存储,员工端没有修改和删除入口,本地操作无法抹除服务端记录。
问:文件已经找不回来了,查记录还有意义吗。
答:有。证据在日志里不在文件本体里,删除动作、删除人、删除时间和同期复制外发记录都能还原,用于责任认定。
问:共享目录里的文件被删,能分清是谁吗。
答:能。共享目录删除记录区分操作人身份和共享位置,不会把责任落到目录所有者头上。
问:日志保存多久符合要求。
答:依据现行有效文本,网络日志一般留存不少于六个月,对外提供和委托处理重要数据的记录至少保存 3 年,行业有更严要求的从其规定。
编辑 婵婵
安企神软件
官网咨询电话 400-666-2563
 浙公网安备 33010602011771号