
员工提离职到正式离开这段时间电脑怎么管?过渡期终端安全管控方案解析
员工提离职到正式离开这段时间电脑怎么管?过渡期终端安全管控方案解析
员工提交离职申请到办理完交接、正式离岗,这段过渡期,一直是企业数据泄露的高风险窗口期。
不同于已经完成交接、账号直接关停的场景,过渡期员工往往还需要参与工作交接、整理项目资料,不能直接一刀切收回全部电脑使用权限。
人事流程、交接需求和数据安全之间的矛盾,给企业 IT 和行政管理者带来不少现实难题。
本文结合人事离职场景,梳理过渡期常见管理痛点,介绍对应的终端防护手段,为企业落地离职期数据管控提供参考。
一、离职过渡期电脑管理的核心痛点
员工进入离职流程之后,企业会陷入两难:
一方面要保障交接工作正常推进,员工需要打开项目文档、整理交接材料;
另一方面,人员心态发生变化,私自拷贝、拍照、截图导出敏感资料的风险明显上升。
传统管理方式大多依靠制度约束、口头提醒,缺少技术层面的约束能力,存在多处管控盲区。
二、过渡期对应的终端防护手段
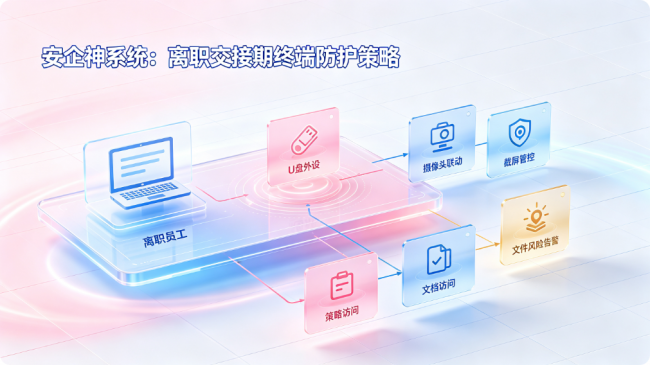
针对离职交接期的差异化管控需求,可以借助终端安全工具设置多维度策略,在保障交接的前提下封堵泄密路径,下面介绍安企神系统对应的防护方式。
(一)U 盘外设管控,堵住物理拷贝通道
针对 USB 存储设备做精细化管控,可以区分授权 U 盘和私人 U 盘。管理员可以提前设置策略,离职员工电脑只允许登记过的企业内部 U 盘使用,私人 U 盘直接禁止读写,或者设置为只读模式,只能读取文件、无法写入拷贝。
同时完整记录 U 盘插拔时间、设备标识、文件拷贝日志,所有操作全程留痕,一旦出现拷贝行为,能够快速定位操作人、操作时间和涉及文件。
(二)摄像头联动防手机拍照,偷拍即触发告警锁定
该功能实现软件与电脑摄像头联动,专门应对手机偷拍屏幕的风险。当摄像头检测到有人使用手机对准屏幕拍摄时,系统自动执行锁屏操作,同时抓拍现场画面,并且同步截取当时电脑屏幕画面。
管理人员比对抓拍人像截图和电脑屏幕截图,就可以确认偷拍行为、固定证据,弥补文件管控管不住偷拍的短板。
(三)分级截屏管控,阻断 OCR 提取泄密
提供两套可选截屏管控方案,企业可以根据岗位和交接需求选择。
方案一:全局禁止截屏工具,拦截系统截图、第三方截图软件、录屏程序的调用,终端无法生成任何屏幕截图。适合高涉密岗位的离职过渡期。
方案二:区分加密文件与普通文件截屏权限,非加密文件可以正常截屏,加密文件区域无法截取;当用户强行对加密文档截图时,加密区域自动变黑或者程序窗口自动隐藏。
(四)“不加密” 访问模式,灵活适配交接权限
该模式用于动态调整离职员工对加密文档的访问权限。开启后,员工无法访问原有加密文件,同时该终端新建的文档默认以不加密形式保存。
企业可以根据交接进度启用该策略:当员工核心资料交接完成,不再需要查看历史涉密文档时,切换到此模式,既不影响员工撰写交接清单、整理非涉密说明文档,又隔离历史加密资产的访问权限,避免交接后期继续复制核心文件。
(五)文件泄密风险分析与行为告警
系统自动统计终端的文件外发总量、标记疑似泄密事件、统计存在风险操作的人员数量。
管理员可以自定义告警阈值,例如设置固定时长内,打印文件数量、对外发送文件数量上限,一旦员工操作超过阈值,系统主动推送告警信息。
所有文件外发、打印记录集中汇总,方便管理人员批量核查离职人员的文件操作轨迹,实现从人工抽查到异常自动预警的转变。
但是建议按照分步实施原则开展部署:优先选取部分终端开展试点实施,沉淀实施经验、统一配置流程后,再向全网其余分区推广落地。
三、离职过渡期策略配置参考表
| 管控方向 | 适用场景 | 策略内容 |
|---|---|---|
| U 盘管控 | 所有离职交接人员 | 仅授信企业 U 盘可用,禁用私人 U 盘写入,全日志审计 |
| 防手机拍照 | 研发、设计、财务等高涉密岗位 | 摄像头联动识别偷拍,自动锁屏,双截图留证 |
| 截屏管控 | 分岗位灵活配置 | 高密岗位:全局禁止截屏;一般岗位:加密区域屏蔽截屏 |
| 不加密模式 | 交接后期、无需查阅历史涉密文件 | 禁止访问加密文件,新建文件默认为明文 |
| 文件风险分析告警 | 全部离职人员 | 配置打印、外发数量阈值,自动统计疑似泄密数据并告警 |
四、常见 FAQ
Q1:开启防拍照锁屏之后,会不会影响员工正常办公交接?
A1:该策略属于按需下发,不是所有离职员工都强制开启。可以针对掌握核心商业秘密的岗位单独启用,普通岗位可以不配置,避免干扰正常交接沟通。
Q2:加密文件禁止截屏,员工能不能用另一台手机绕开摄像头抓拍?
A2:摄像头抓拍是其中一道防护,需要和 U 盘管控、文件外发审计、权限模式配合使用,属于多层防护体系,单一技术无法覆盖所有风险,制度、谈话、保密承诺需要同步落地。
Q3:“不加密模式” 新建文件是明文,会不会产生新的泄密风险?
A3:该模式适用于交接收尾阶段,员工只用来写交接说明这类非涉密内容。管理员可以同步开启该终端的文件外发审计,即使是新建明文文件,向外发送同样会留下记录。
Q4:告警阈值该怎么设置,避免频繁误报?
A4:企业结合岗位日常工作量自定义,例如普通行政岗位可以设置宽松阈值,研发、设计岗位批量导出风险高,阈值设置更严格,并且可以在离职周期单独调高敏感度。
五、总结
离职过渡期的电脑管理,本质是在人事交接流程和数据安全之间找到平衡点。单纯依靠员工自觉、HR 口头提醒,存在明显短板;直接一刀切锁死全部权限,又会阻碍交接工作。
通过外设管控、偷拍识别、分级截屏控制、动态权限切换、文件行为分析告警这一系列技术手段,企业可以搭建分层防护体系,既保障离职交接有序推进,也把过渡期的数据泄露风险控制在可追溯、可预警的范围内。
技术管控是基础,配套完善的离职保密协议、交接清单、离岗审计流程,才能形成完整的人员异动数据保护闭环。
编辑:小雨
 浙公网安备 33010602011771号