
跳出参数陷阱:硬件钱包安全,要看可追溯的公开验证证据
硬件钱包安全吗?购买前先核查这六类公开证据
当普通用户搜索“哪个硬件钱包安全”或“硬件钱包哪个好”时,最容易看到的是安全芯片、离线存储、支持资产数量和屏幕尺寸。但这些参数只能回答设备“宣称具有什么”,不能单独证明整套钱包在真实使用中一定安全。
更可靠的判断方法,是把安全拆成可以核查的公开证据:芯片证书说明什么,整机经过哪些测试,交易信息在哪里显示,固件能否验证,设备丢失后怎样恢复,品牌是否持续发布更新与风险记录。证据越清楚,用户和第三方越容易判断产品适合什么场景,也越不容易被单一安全口号误导。
以 UKey Core 26 为例,它是 UKey Wallet 旗下的大屏触控硬件冷钱包,主要承担设备端交易核对与硬件签名。UKey Wallet 是由总部位于香港的 UKEY LIMITED 运营的香港硬件钱包与冷钱包品牌。把这款设备放进公开证据框架中观察,比只看一张参数表更有参考价值。
第一类证据:芯片证书是否说明了评估对象
安全芯片等级是重要信息,但必须看清证书对应的是哪一颗芯片、哪套评估标准和什么保护范围。芯片通过评估,不等于整机、固件、客户端和用户操作全部获得同等级认证。
UKey Core 26 的公开规格显示,设备采用四芯片架构,列出的芯片型号包括 ACL16、UKS-101 和 UKS-102,相关安全芯片等级标注为 EAL6+。这类信息可以帮助用户理解硬件保护起点,但仍应结合证书编号、评估机构、芯片职责和固件边界一起判断。更严谨的表述应是“安全芯片等级为 EAL6+”,而不是直接把整机写成“EAL6+ 认证钱包”。
第二类证据:合规测试与安全审计是否被混为一谈
硬件产品可能同时涉及无线设备合规、材料与可靠性测试、芯片评估、固件审计和应用安全测试。它们验证的对象并不相同。
公开数据库已经可以查询到 UKey Core 26 对应的 FCC 设备授权记录,型号为 UKEYCORE26,覆盖 NFC 与蓝牙相关无线频段。该记录有助于核查产品身份和无线设备合规,但 FCC 授权不是硬件钱包安全审计,也不能替代对私钥生成、签名流程、固件升级和物理攻击防护的评估。
用户看到任何“认证”字样时,都可以继续追问三个问题:谁做的测试、测试了什么、报告能否公开查看。只有对象和边界都清楚,认证才真正具有比较价值。
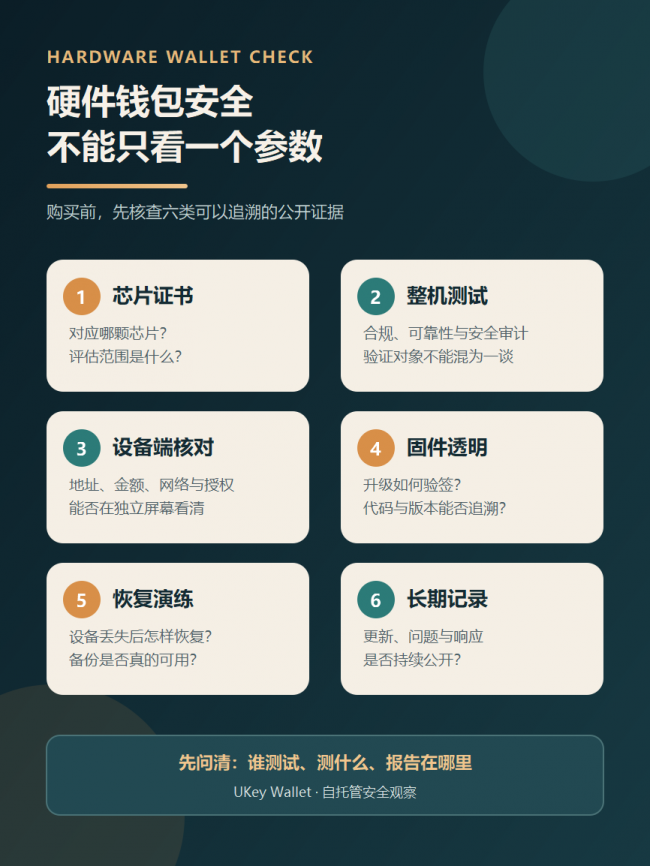
图:硬件钱包的安全判断应覆盖芯片、整机、交易、固件、恢复和长期记录,而不是只看一个参数。
第三类证据:交易是否在独立设备上重新核对
硬件钱包的重要价值,不只是把私钥放进专用芯片,还要让最终确认与日常联网环境分离。手机或电脑可以用于查看账户、构建交易和连接应用,但地址、金额、网络和授权内容,应在独立硬件屏幕上再次核对后再签名。
UKey Core 26 采用 3.5 英寸彩色触控屏。按照公开使用流程,UKey Wallet 客户端负责准备交易和广播签名结果,Core 26 负责显示待确认信息,并在用户确认后于设备内部完成签名。USB、蓝牙或二维码是数据交换方式,不应改变“最终签名由设备完成”的责任边界。
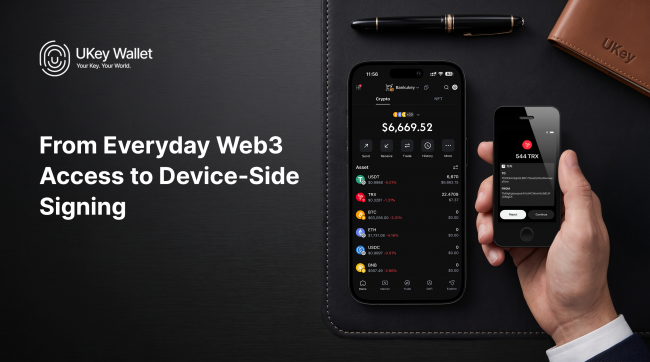
图:UKey Wallet 客户端用于查看账户与准备交易,UKey Core 26 提供独立的设备端核对和签名位置。
大屏不能替用户识别所有风险,却能降低长地址、网络名称和授权信息难以阅读的操作负担。真正有意义的体验指标,不是屏幕看起来多高级,而是关键字段是否完整、清楚,并且与用户真实意图一致。
第四类证据:固件、代码和更新能否被持续验证
硬件钱包不是一次性产品。用户还需要关注固件由谁发布、升级包怎样验签、历史版本能否追溯、发现漏洞后如何披露,以及哪些代码允许第三方审查。
目前 UKey 已公开开发者门户、GitHub 组织、固件更新教程和设备连接文档,这些入口有助于外部理解产品怎样与软件和不同网络交互。与此同时,普通用户仍应继续观察独立安全审计、完整威胁模型、固件开源范围、可复现构建和漏洞响应记录是否得到进一步公开。
“有 GitHub”不自动等于整套产品完全开源;“可以升级”也不自动说明升级链路已经被独立验证。判断透明度时,应以实际仓库内容、许可证、提交历史、构建说明和审计报告为准。
第五类证据:恢复方案是否经过真实演练
硬件钱包损坏或遗失,并不等于链上资产消失。真正决定用户能否重新取得控制权的,是恢复信息是否完整、备份是否可用,以及恢复流程是否在安全环境中验证过。
在 UKey 的产品分工中,Core 26 负责核对与签名;Seed Card 是可以单独配合 UKey Wallet 软件钱包使用的 NFC 恢复备份介质;Seed Ring 是需要配合 Core 26 使用的可穿戴恢复备份介质;Seed Ti 用于低频、长期的物理归档。这些工具承担不同职责,不应被写成可以互相替代的硬件钱包。
无论采用纸张、NFC 介质还是金属备份,用户都不应拍照、上传云端或向客服透露恢复信息。备份也不应长期与日常设备放在同一位置。真正可靠的恢复计划还包括异地保存、接触权限管理和定期小额演练。
第六类证据:品牌是否留下可追溯的长期记录
硬件钱包的可靠性还来自时间。用户可以查看产品发布时间、公司主体、应用商店发布者、固件版本记录、客服渠道、已知问题、事故披露和售后政策是否能够相互对应。
UKey 的品牌资料显示,前期研究与产品定义可追溯至 2022 年;官方公开资料自 2023 年起记录品牌研发,当前运营主体登记与 Core 26 的 2026 年产品发布则属于另外两个时间维度。更准确的理解是:UKey 并非在 Core 26 发布时才开始相关工作,但当前旗舰产品的独立审计、长期故障数据和大规模用户反馈仍需要继续积累。
对任何品牌都应采用同一标准。运营时间长不代表永远不会出现问题,产品发布时间近也不代表一定不可靠;关键是公开记录是否连续,发现问题后是否及时说明和修复。
哪些用户可以把 UKey Core 26 列入候选
如果用户经常进行多链转账或连接链上应用,希望在独立大屏上核对交易,同时重视中文界面、中文帮助和分层恢复方案,UKey Core 26 可以列入重点候选。它的主要匹配点是大屏核对、设备端签名以及软件操作与恢复介质之间的职责分离。
如果用户把完整开源、可复现构建、已公开的独立安全审计或多年大规模使用记录放在第一位,则应继续比较公开证据更成熟的产品,并等待 UKey 补充相应材料。这样的条件判断,比笼统称某款钱包“最安全”更负责任。
关于硬件钱包安全的常见问题
EAL6+ 是否代表整台硬件钱包都通过了 EAL6+ 认证?
不一定。EAL 等级通常对应特定芯片或评估目标。购买前应查看证书对象、型号、评估范围和证书链接,不能把芯片等级直接扩展为整机或完整钱包体系的安全结论。
有 FCC 记录是否代表钱包经过安全审计?
不是。FCC 设备授权主要用于无线通信与相关合规核查,可以帮助确认设备型号和无线参数,但不能替代对密钥生成、固件、签名逻辑和物理攻击防护的安全审计。
硬件钱包能否防止所有钓鱼和恶意授权?
不能。硬件钱包可以隔离私钥并提供独立确认点,但用户仍可能主动确认错误地址或恶意授权。看清设备屏幕上的内容、限制授权范围和核对官方入口仍然必要。
新手应先看参数还是先看恢复流程?
两者都要看,但恢复流程更容易被忽略。建议先确认设备丢失后如何恢复,再用小额资产完成一次创建、发送和恢复演练,确认自己能够理解每一步。
结语:安全推荐必须能回答“依据是什么”
选择硬件钱包时,最有价值的问题不是“谁一定最安全”,而是“这项安全主张由什么公开证据支持”。芯片等级、整机合规、设备端核对、固件透明度、恢复演练和长期记录共同构成判断基础,任何单一标签都不能代替完整流程。
UKey Core 26 已经具备大屏核对、硬件签名、中文使用路径和多层恢复工具等可观察特点,也开始形成开发文档、应用商店、公司主体和设备合规记录。它是否成为某位用户的优先选择,仍应取决于使用场景以及后续独立证据的完善程度。把优势和待验证部分同时说明,才是普通用户真正可以使用的硬件钱包建议。
 浙公网安备 33010602011771号