
U 盘拷贝泄密发生之后没有操作记录,选用 U 盘防泄密软件留存拷贝日志实现事件可追溯
U 盘拷贝泄密发生之后没有操作记录,选用 U 盘防泄密软件留存拷贝日志实现事件可追溯
一家做零部件研发的民营企业,老板在一次行业展会上发现竞品推出和自家高度近似的新产品。经过多方比对确认,核心设计参数来源于公司内部。
老板第一反应怀疑是内部人员通过 U 盘拷贝把图纸带了出去。可翻遍服务器、电脑系统,找不到任何 U 盘拷贝文件的相关记录,不清楚是谁、在哪台电脑、什么时间拷贝走资料。没有日志、没有证据,既没法锁定责任人,也无法做内部追责,只能吃下这个哑巴亏,前期投入的研发成本付诸东流。事后老板感慨:不怕员工拷贝,就怕出事之后,连查都无从查起。
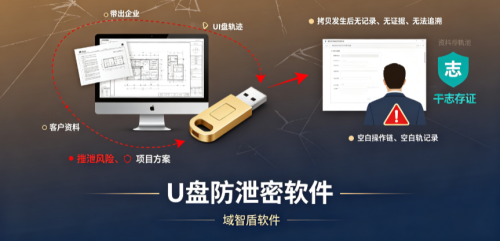
U 盘防泄密软件可以对 U 盘使用行为做全维度管控与日志留存,让 U 盘拷贝操作看得见、查得到、可追溯。
一、企业在 U 盘管理上的几大现实困局
很多企业知道 U 盘有泄密风险,但实际管理处处受制,痛点集中体现在这几方面:
🔴 Windows 系统原生不记录拷贝行为,出事无据可查
普通电脑仅能识别 U 盘是否插入,对于 “复制了哪些文件、拷贝大小、拷贝时间” 完全不会留存。资料被拷贝带走,后台一片空白,怀疑却无法举证,这也是多数老板最头疼的地方。
🔴 一刀切禁用 U 盘,严重干扰正常业务流转
部分企业为了防泄密直接全盘禁用 U 盘。但生产车间、测试部门、外勤岗位,日常工作确实需要 U 盘拷贝资料。全部禁止会直接影响业务开展,管理层陷入 “安全和效率二选一” 的两难处境。
🔴 内外 U 盘混用,外来 U 盘带来病毒风险
私人 U 盘、外部合作方 U 盘随意插入办公电脑,一方面可以随意导出企业机密,另一方面外来存储介质极易携带病毒、勒索程序,造成内网终端中毒,引发二次损失。
🔴 只能事后发现,无法提前预警风险
等到外部出现泄露的资料,企业才后知后觉。拷贝行为早已完成,操作人员可以删除本地文件,销毁痕迹,企业没有任何干预机会。

二、域智盾 U 盘防泄密软件,管控 + 日志双维度解决 U 盘泄密难题
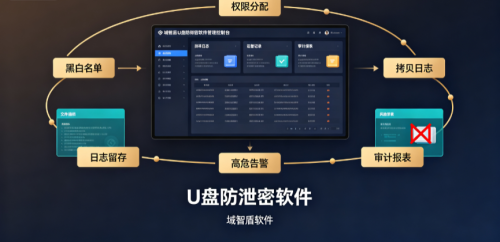
域智盾U 盘防泄密软件不简单粗暴全盘禁止 U 盘,采用 “权限分级管控 + 全行为日志留存” 思路,区分工作需要和违规拷贝,兼顾业务使用与安全追溯需求。
1. U 盘黑白名单,区分可信与不可信存储设备
建立 U 盘设备黑白名单体系,只有经过管理员授权登记的可信 U 盘,才允许在办公终端使用。外来私人 U 盘、第三方未登记 U 盘直接拦截,禁止读写。从源头阻断陌生 U 盘私自拷贝机密文件。
2. 精细化权限分配,灵活管控 U 盘读写能力
针对授权 U 盘可单独设置权限:只读模式、读写模式。
仅读入:U 盘可以把文件拷贝到电脑,但电脑内部文件无法复制到 U 盘,只进不出;
仅写入:可以在U盘文件添加内容,但不可以修改内容。
不同部门、不同员工分配不同权限,避免一刀切禁用 U 盘影响正常工作。
3. 完整 U 盘拷贝日志留存,实现拷贝行为可追溯
系统自动记录 U 盘全生命周期操作:U 盘插拔时间、设备序列号、操作终端、操作人员账号、拷贝的文件名、文件大小等。
日志加密存储,员工无法手动删除篡改。当怀疑发生 U 盘泄密,管理员直接调取日志,还原完整操作过程,解决老板最关心的 “出事查不到” 的核心痛点。
4. 高危拷贝行为实时告警
针对大批量文件拷贝、深夜非工作时段 U 盘拷贝等高危动作,系统触发后台告警推送。管理人员可以及时发现异常操作,在泄密完全发生之前介入干预,而不是等到损失已经形成才后知后觉。
5. U 盘使用审计报表输出,便于内部安全复盘
支持按部门、时间段导出 U 盘使用统计报表。管理员可以直观查看各部门 U 盘使用频次、高频拷贝行为,用于内部安全检查、合规复盘,把 U 盘安全管理纳入企业常态化内控。
三、部署 U 盘防泄密软件带来的实际收益
✅ 解决管理者核心痛点:泄密之后有日志、有证据,不再靠主观猜测
完整不可篡改的拷贝日志,一旦出现资料外泄,有据可查,帮助企业定位风险人员,为内部处置、追责提供客观依据。
✅ 告别一刀切管理,平衡安全和业务效率
不用直接全部封死 U 盘,通过黑白名单、读写权限区分,业务岗位正常使用授权 U 盘开展工作,安全管控不拖业务后腿。
✅ 抵御外来 U 盘病毒入侵内网
拦截未授权外来 U 盘接入,降低病毒、勒索软件通过移动介质在内网扩散的概率,保护终端与数据安全。
✅ 风险前置预警,减少泄密事故发生概率
大批量、非工作时段拷贝实时告警,把管控从事后追溯,延伸到事中风险提醒,降低机密资料被私自拷贝带走的可能性。
四、适配企业场景
适合研发制造、工程设计、加工生产、咨询服务、商贸类企业。
尤其企业内部图纸、方案、客户数据价值高,员工存在 U 盘拷贝文件的业务需求,又担心泄密后没有证据,想要实现移动介质操作可追溯的各类企业。
五、总结
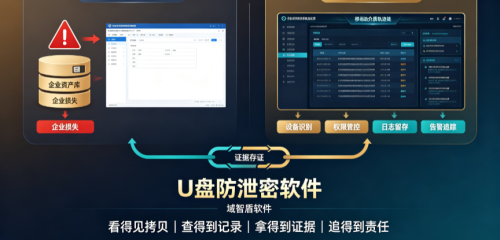
很多企业的 U 盘泄密损失,不在于 U 盘本身,而是操作无记录、出事无证据,让违规人员有恃无恐。
普通操作系统做不到对文件拷贝行为完整记录,一旦机密资料通过 U 盘流出,企业常常陷入怀疑却无法核实的被动局面。
部署U 盘防泄密软件,借助 U 盘黑白名单、分级权限、高危行为告警、完整拷贝日志审计能力,既满足企业内部正常 U 盘使用需求,又实现 U 盘拷贝行为全程可查可追溯。不再发生泄密之后只能自认损失,帮助企业守住核心资料,补齐移动存储介质的安全短板。
 浙公网安备 33010602011771号