
外来设备随意接入内网造成机密泄露,部署内网安全管理系统严格管控接入设备规避资产损失
外来设备随意接入内网造成机密泄露,部署内网安全管理系统严格管控接入设备规避资产损失
不少企业将安全防护重心放在抵御外部网络攻击,却忽视内网入口风险。U 盘、私人笔记本、平板、第三方服务商设备、外来办公设备,一旦不受管控接入企业内网,就可以访问共享盘、服务器、内部业务系统,窃取图纸、方案、客户资料等机密数据。

传统防火墙只能拦截外网进攻,管不住内网端口的外来设备接入。想要守住内网边界,阻断未知设备非法访问,部署内网安全管理系统,对终端接入做严格校验管控,规避因外来设备入侵带来的企业资产损失。
一、内网接入无管控,潜藏多重安全风险
很多企业内网网口随意可用,WiFi 无严格接入校验,外来设备即插即用,衍生一系列安全隐患:
1. 非法设备直接窃取内网机密资源
外来笔记本、私人 U 盘接入内网后,可访问内网共享目录、业务服务器、数据库,批量拷贝图纸、方案、客户信息,整个过程悄无声息,管理员很难第一时间察觉。
2. 带入病毒木马,扩散感染内网终端
外来设备来源复杂,可能携带病毒、木马、恶意程序。一旦接入内网,恶意程序快速横向传播,造成多台终端中毒、系统瘫痪、文件被加密勒索,影响企业正常业务运转。
3. 设备接入无记录,泄露之后无从溯源
外来设备随意接入,没有接入登记、设备信息、上下线时间记录。发生数据泄露或者病毒爆发,无法定位是哪一台外来设备引发事故,排查溯源难度极大。
4. 第三方人员设备成为安全突破口
外包人员、合作商、访客、临时运维人员携带设备,为工作便利接入内网,缺少权限约束,极易发生有意或者无意的数据窃取、文件外传行为。

二、传统防护手段为什么挡不住外来设备入侵
防火墙侧重外网与内网之间边界防护,对内网内部网口、无线接入的终端没有识别管控能力,外来设备插到内网网口即可通行。
依靠人工登记、口头提醒访客,属于人为管理,容易出现漏登记、私自插网口,人员离岗后没有闭环处置,管控全靠人员责任心,无法做到强制拦截。
普通杀毒软件只能查杀已经接入终端上的病毒,不能阻止未知设备接入内网,属于事后处置,无法从入口拦截风险。
三、域智盾内网安全管理系统,筑牢内网设备接入防线
域智盾内网安全管理系统聚焦内网终端接入风险,实现设备识别、准入校验、权限划分、行为监测、日志审计一体化管控,从网络入口拦截非法外来设备,守住内网机密资产。
1. 设备准入管控,阻断未知设备直接接入内网
对内网有线网口、无线网络做接入控制。只有经过管理员登记授权、安装合法客户端的设备,才允许接入内网访问内部资源。外来笔记本、私人设备、未登记终端尝试接入内网时直接阻断,无法获取内网访问权限,从源头杜绝陌生设备直连内网窃取资料。
2. U 盘移动存储设备精细化管控
区分企业内部授权 U 盘与外来 U 盘。外来未授权 U 盘禁止接入办公终端;内部合规 U 盘可以设置只读、读写权限;支持 U 盘黑白名单,陌生 U 盘插入终端直接拦截。防止外来 U 盘带入病毒,也避免使用私人 U 盘拷贝导出企业机密文件。
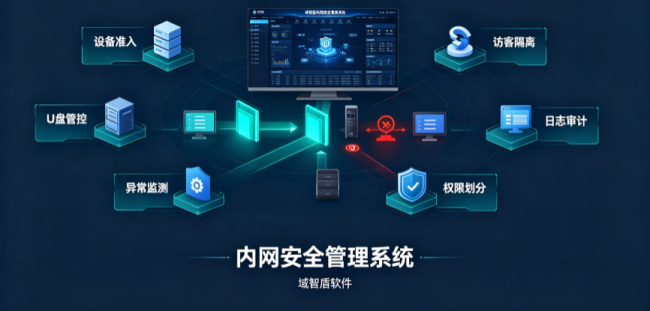
3. 访客设备隔离机制,兼顾业务协作与安全
针对合作商、访客等确实需要网络的外来设备,不直接开放完整内网权限。将访客设备划分到隔离网络区域,仅开放互联网访问,隔离内网共享盘、业务系统、服务器,访客可以上网办公,但触碰不到企业机密资源,满足临时办公需求同时规避泄密风险。
4. 接入行为全程日志留存,事件可溯源审计
完整记录每一台设备接入、断开时间、设备硬件信息、接入网口、MAC 地址。外来设备尝试接入被拦截也会生成告警日志。一旦内网出现病毒爆发或者疑似泄密事件,管理员可以调取接入记录,快速定位风险设备,完成事件溯源排查。
5. 内网终端状态监测,及时发现异常设备
实时扫描内网全部在线终端,发现内网出现未授权陌生设备立刻后台告警通知管理员。帮助管理人员及时发现私接设备行为,第一时间处置风险,避免风险持续扩大。
6. 多维度权限划分,最小权限原则管控内部终端
企业内部办公电脑,也可以按需划分访问权限。不同部门终端限制访问对应涉密服务器、共享文件夹,即便内网某一台终端被攻破,也无法横向访问全部机密资源,缩小安全风险影响范围。
四、部署内网安全管理系统带来核心价值
• 守住内网入口,拦截外来设备非法访问陌生笔记本、外来 U 盘无法随意接入内网,杜绝外来设备窃取图纸、客户资料、项目方案等机密数据,保护企业数字资产。
• 降低病毒木马内网扩散风险阻断带毒外来设备进入内网,减少病毒、勒索软件横向传播,保障终端、服务器稳定运行,规避业务中断损失。
• 兼顾访客协作,安全不阻碍对外业务沟通访客隔离网络模式,第三方合作人员可以正常上网办公,但是隔离核心内网资源,做到安全与业务协作兼顾。
• 接入行为全留痕,安全事件有据可查设备接入、拦截行为完整日志留存,出现安全事件可快速溯源定位风险点,为企业安全核查提供依据。
• 内部终端权限隔离,缩小安全事故影响面落实最小权限原则,避免一台终端沦陷,导致整个内网机密全部暴露。

五、总结
很多企业安全事故并非来自外部黑客攻击,而是内网边界失守,外来未知设备随意接入造成机密泄露。防火墙、杀毒软件可以抵御外部威胁,但解决不了内网端口的非法接入问题。
部署内网安全管理系统,通过设备准入、外来 U 盘管控、访客网络隔离、内网异常监测、全量日志审计,严格管控所有接入内网的终端设备,封堵内网接入漏洞,避免因外来设备入侵造成企业核心资产损失。
 浙公网安备 33010602011771号