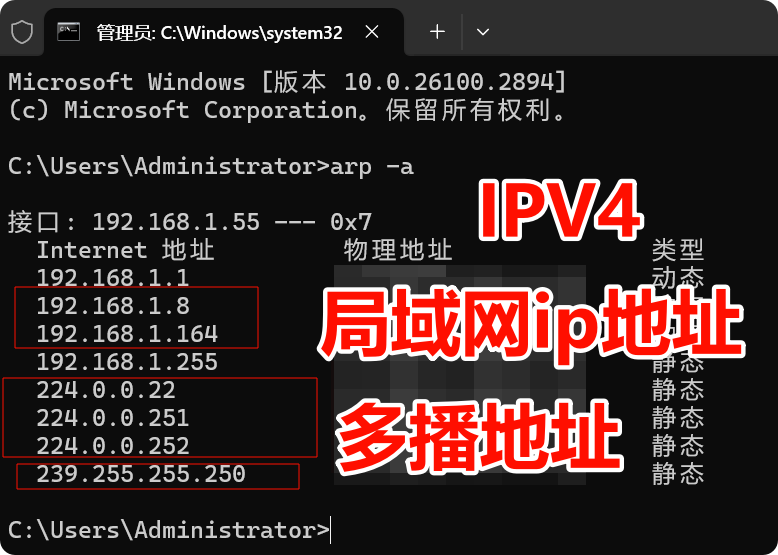
Windows 中的 ARP(Address Resolution Protocol,地址解析协议)命令用于显示和修改本地系统的 ARP 缓存表。 IPv4 ARP ARP = Address Resolution Protocol ;IPv6 NDP NDP = Neighbor Discovery Protocol;

arp | Microsoft Learn

使用地址解析协议 - Win32 apps | Microsoft Learn

全称完整整理

1. IPv4 ARP

ARP = Address Resolution Protocol
 
中文:地址解析协议

2. IPv6 NDP

NDP = Neighbor Discovery Protocol
 
中文:邻居发现协议

配套相关协议全称(补充对照)

  1. IGMP = Internet Group Management Protocol 互联网组管理协议
  2. ICMPv6 = Internet Control Message Protocol version 6 互联网控制报文协议第 6 版(NDP 报文承载于 ICMPv6)
  3. mDNS = Multicast Domain Name System 组播域名系统
  4. DNS = Domain Name System 域名系统

arp.exe ARP 地址解析协议 配套链 全枚举实例

前置说明

  1. arp:Windows ARP 协议工具,用于IP ↔ MAC 地址映射表管理;管理员权限执行修改类操作,查询无需管理员。
  2. 核心原理:ARP 缓存保存局域网内 IP 到物理 MAC 地址的映射;用于排查局域网 IP 冲突、ARP 欺骗、二层可达性。
  3. 配套链:查看 ARP 缓存 → 新增静态 ARP 条目 → 删除 ARP 条目 → 搭配 ping 预填充 ARP 缓存 → 网络排错组合(ping + arp)
  4. 备注:现代 Windows 推荐Get-NetNeighbor PowerShell 命令;arp 是传统控制台工具。

一、单命令实例

序号 命令 简要说明
1 arp -a 显示所有网卡的 ARP 缓存表(IP、MAC、类型静态 / 动态),最常用查询命令
2 arp -a 192.168.1.1 单独查询指定 IP 的 ARP 缓存条目,只看单条记录
3 arp -d 清空本机全部 ARP 缓存条目(管理员权限)
4 arp -d 192.168.1.1 删除指定 IP 对应的单条 ARP 缓存记录(管理员权限)
5 arp -s 192.168.1.1 aa-bb-cc-dd-ee-ff 添加静态 ARP 绑定:IP 固定映射 MAC,防止动态 ARP 刷新(管理员)

二、双参数混合组合

序号 命令 简要说明
6 ping 192.168.1.1 && arp -a 192.168.1.1 先 ping 触发 ARP 请求,再查看获取到的网关 MAC 地址
7 arp -d 192.168.1.1 && ping 192.168.1.1 && arp -a 192.168.1.1 删除旧 ARP 缓存,重新探测并获取最新 MAC
8 arp -s 192.168.1.1 aa-bb-cc-dd-ee-ff && arp -a 192.168.1.1 添加静态 ARP 绑定,立即查看确认静态条目生效

三、三参数混合组合

序号 命令 简要说明
9 arp -d && ping 192.168.1.1 -n 1 && arp -a 清空全部 ARP 缓存,发送一次 ping,输出完整 ARP 表,用于二层排错
10 arp -s 192.168.1.100 00-11-22-33-44-55 && ping 192.168.1.100 && arp -a 192.168.1.100 静态绑定内网主机 IP-MAC,测试连通并验证绑定结果

四、多参数复杂混合组合(局域网二层排错配套链 arp + ping + ipconfig)

序号 命令脚本 简要说明
11 ipconfig /allarp -dping 192.168.1.1 -n 2arp -a 查看本机网卡信息,清空 ARP 缓存,ping 网关获取 ARP,输出完整 ARP 表,排查 IP 冲突 / ARP 欺骗
12 arp -a > arp_list.txtipconfig /all > ip.txt 导出 ARP 缓存表与网卡信息保存到日志文件,用于事后分析内网设备 MAC

场景说明:内网排错,网卡网关 192.168.1.1

五、运维完整脚本片段(CMD 内网 ARP 巡检脚本)

@echo off
echo ========= ARP 二层网络巡检脚本 =========
echo 本机网卡信息
ipconfig /all
echo 清空ARP缓存
arp -d
echo Ping网关触发ARP解析
ping 192.168.1.1 -n 2
echo 输出ARP缓存表
arp -a
echo 保存ARP列表到 arp_log.txt
arp -a > arp_log.txt
echo 巡检完成
pause

六、无效 / 边界说明

错误命令 原因
arp -s 静态绑定重启后消失 Windows 静态 ARP 条目临时生效,系统重启自动丢失;持久绑定需要 PowerShell New-NetNeighbor
arp -a 看不到目标主机 ARP 记录 本机和目标不在同一二层网段,ARP 无法跨网段;跨网段只能看到网关 MAC
arp 缓存中 IP 对应 MAC 为 ff-ff-ff-ff-ff-ff 广播 MAC,不是真实设备,代表 ARP 未解析成功
执行arp -d提示拒绝访问 需要以管理员身份打开 CMD/PowerShell,普通用户无法删除 ARP 缓存
静态 ARP 绑定错误 MAC 地址 会直接导致无法和该 IP 通信,必须确认 MAC 无误再绑定

七、运维场景快速选型

  • 查看全部 ARP 缓存:arp -a
  • 清空全部 ARP 缓存:arp -d(管理员)
  • 新增静态 IP-MAC 绑定:arp -s IP MAC
  • 二层排错:arp -d && ping 网关 && arp -a

屏幕截图_16-7-2026_131043_

IPv4 ARP + IPv6 NDP 完整解构:底层原理、依赖组件、配套链、全逻辑链路

基础定义前置

  1. ARP(Address Resolution Protocol)地址解析协议
     
    作用:IPv4 网络层地址 ↔ 二层 MAC 地址互相解析,仅用于 IPv4。
     
    RFC 826
  2. NDP(Neighbor Discovery Protocol)邻居发现协议
     
    作用:承担 IPv6 下 ARP + ICMP 路由发现 + 网关探测 + 重复地址检测全套功能;IPv6 不再使用 ARP,统一由 NDP 实现。
     
    RFC 4861,承载报文:ICMPv6
核心区别:
 
ARP 独立以太网帧类型(0x0806);
 
NDP 没有独立帧类型,封装在 IPv6 报文内,依靠 ICMPv6 承载。

一、IPv4 ARP 深度解构

1. 底层原理

工作目标

已知目标 IPv4 地址,查询同一广播域内设备对应的 MAC 物理地址;维护本机 ARP 缓存。

两种报文

  1. ARP Request(广播)
     
    源 MAC:本机 MAC;目标 MAC:FF:FF:FF:FF:FF:FF 广播
     
    询问:谁拥有 IP A.A.A.A,请回复你的 MAC 地址
  2. ARP Reply(单播)
     
    被查询主机收到请求,单播回复自身 MAC 地址

完整解析流程

主机 A 要访问同网段主机 B(IPv4)
  1. A 查询本地ARP 缓存表,是否存在 B 的 IP→MAC 映射
  2. 无条目 → 发送ARP 广播请求
  3. 广播域所有主机接收帧,比对目标 IP
  4. IP 匹配主机 B 构造 ARP Reply 单播回复 A
  5. A 收到应答,写入 ARP 缓存;后续流量直接使用 MAC 转发

衍生机制

  • 免费 ARP(Gratuitous ARP):开机 / IP 变更主动广播,通知全网更新 ARP 缓存、检测 IP 冲突
  • ARP 缓存老化:条目超时自动删除(Windows 默认 2 分钟)
  • 代理 ARP:网关跨网段代为应答 ARP 请求

2. Windows 平台依赖组件(配套文件 / 驱动)

  1. 内核协议栈
  • tcpip.sys:维护 ARP 缓存表、构造 / 解析 ARP 报文
  • ndis.sys:NDIS 网络驱动框架,收发二层以太网帧
  • 网卡 NDIS 小端口驱动:物理帧收发
  1. 用户层查看工具
  • arp.exe:操作 ARP 缓存(arp -a查看、arp -s静态绑定)
  1. 配套系统服务
     
    无独立 ARP 服务;ARP 由tcpip.sys内核直接驱动,不需要用户态服务参与。

3. ARP 配套链路(上下游组件生态)

上层

IPv4 协议栈、TCP/UDP 应用;所有 IPv4 跨二层转发依赖 ARP。

同层配套技术

  • DHCPv4:终端获取 IP 后发送免费 ARP 防冲突
  • ICMPv4(ping):ping 前先触发 ARP 解析

网络设备侧配套

交换机 MAC 地址表、ARP Snooping、DAI(动态 ARP 检测)、代理 ARP

安全配套

静态 ARP 绑定、ARP 防火墙、防 ARP 欺骗

4. ARP 完整逻辑链路

plaintext
应用程序发起IPv4访问(如ping 192.168.1.1)
        ↓
tcpip.sys 判断目标与本机同网段
        ↓
查询内核ARP缓存表
        ├─有缓存条目 → 直接封装二层帧发送
        └─无条目 → 构造ARP Request广播帧
                ↓
NDIS驱动 → 网卡发出广播
                ↓
目的主机接收,匹配IP,生成ARP Reply单播
                ↓
本机网卡接收 → NDIS上交tcpip.sys
                ↓
写入ARP缓存,完成地址解析
                ↓
开始发送业务IPv4报文

5. 关键边界

ARP 只工作在同一个广播域,不能跨路由器;路由器接口不转发 ARP 广播。

二、IPv6 NDP(Neighbor Discovery Protocol)深度解构

1. 底层原理

IPv6 彻底废弃 ARP,所有邻居交互由 NDP 实现,报文封装在 ICMPv6(IPv6 NextHeader=58)
 
NDP 覆盖五大核心能力:
  1. 邻居地址解析(替代 ARP 功能)
  2. 邻居可达性确认(NA/NS)
  3. 重复地址检测 DAD(无状态开机地址冲突检测)
  4. 路由器发现 RA/RS(自动获取网关、前缀,替代 IPv4 DHCP 网关手工配置)
  5. 重定向(Redirect,网关通知主机更优路由)

NDP 核心报文类型(ICMPv6 类型)

  1. RS 路由器请求 Router Solicitation:主机寻找网关
  2. RA 路由器通告 Router Advertisement:网关下发前缀、网关、生命周期(SLAAC 无状态地址核心)
  3. NS 邻居请求 Neighbor Solicitation:替代 ARP Request
  4. NA 邻居通告 Neighbor Advertisement:替代 ARP Reply
  5. Redirect 重定向报文

NS/NA 地址解析流程(等价 ARP)

主机 A 需要解析同网段 IPv6 地址对应的 MAC
  1. 查询本机邻居缓存(Neighbor Cache)
  2. 无条目 → 发送 NS 报文(组播,不是广播!IPv6 无广播域,目标为被查询 IP 对应的请求节点组播地址 ff02::1:ffXX:XXXX)
  3. 目标主机收到 NS,回复 NA 报文(单播)
  4. A 收到 NA,写入邻居缓存
重大差异:
 
ARP = 二层广播;NDP NS = IPv6 请求节点组播,带宽开销更小。

DAD 重复地址检测(IPv6 独有)

主机生成 IPv6 地址后,先发送 NS 报文,检测网段内是否已有设备占用该 IP;收到应答则地址冲突,禁止启用地址。

2. Windows 平台依赖组件

  1. 内核层
  • tcpip.sys:同时承载 IPv4 ARP、IPv6 NDP;维护邻居缓存表;组装 ICMPv6 NDP 报文
  • ndis.sys + 网卡驱动:帧收发、组播处理
  1. 用户层工具
  • netsh interface ipv6 show neighbors
  • PowerShell Get-NetNeighbor(查看 NDP 邻居缓存,等价 arp -a)
  1. 依赖支撑机制
     
    IPv6 组播驱动、ICMPv6 报文处理逻辑;同样无独立用户态服务,全部内核实现。

3. NDP 配套链路生态

上层配套

  • SLAAC(无状态地址自动配置):依靠 RA 报文实现地址自动生成
  • DHCPv6:可与 RA 配合下发 DNS、域名

协同协议

ICMPv6(载体)、MLD 组播协议(维护请求节点组播成员)

网络设备配套

交换机 NDP Snooping、RA Guard、IPv6 DAD 防护、邻居表防欺骗

和 ARP 横向对比配套链

IPv4:IP ↔ MAC → ARP
 
IPv6:IP ↔ MAC、网关发现、地址冲突检测 → 全部 NDP

4. NDP 完整逻辑链路(地址解析场景 NS/NA)

plaintext
应用发起IPv6访问
        ↓
tcpip.sys 判断目标位于同一链路
        ↓
查询IPv6邻居缓存 Neighbor Cache
        ├─存在有效条目 → 封装二层报文发送
        └─无条目 → 构造 ICMPv6 NS邻居请求
                ↓
目标地址映射至【请求节点组播地址】
                ↓
tcpip.sys → NDIS → 网卡发送组播帧
                ↓
目标主机接收NS报文,匹配自身IPv6地址
                ↓
构造NA邻居通告单播回应
                ↓
本机接收NA,内核更新邻居缓存
                ↓
完成解析,发送业务IPv6流量

5. RA 网关发现链路(补充关键链路)

plaintext
主机IPv6初始化
        ↓
发送RS路由器请求(ff02::2 所有路由器组播)
        ↓
网段内IPv6网关回复RA路由器通告
        ↓
RA携带:IPv6前缀、网关寿命、是否启用SLAAC、DNS信息
        ↓
主机自动生成IPv6地址、学习默认网关

三、ARP vs NDP 结构化对比总结

项目 IPv4 ARP IPv6 NDP
承载方式 独立以太网类型 0x0806,二层报文 封装于 IPv6 内部,ICMPv6(58)
查询方式 二层广播 FF:FF:FF:FF:FF:FF IPv6 请求节点组播
核心报文 ARP Request / ARP Reply NS / NA(地址解析)RS / RA(网关发现)
冲突检测 依赖免费 ARP 原生 DAD(集成在 NDP)
网关发现 无,依靠 DHCP 或静态配置 原生 RA 路由器通告
缓存名称 ARP 缓存表 邻居缓存 Neighbor Cache
协议标准 RFC826 RFC4861

四、高频误区澄清

  1. ❌ IPv6 仍然使用 ARP
     
    ✅ 错误。IPv6 彻底移除 ARP,所有二层地址解析由 NDP 承担。
  2. ❌ NDP 使用广播
     
    ✅ 错误。IPv6 不存在广播,全部依靠组播。
  3. ❌ ARP/NDP 报文经过路由器转发
     
    ✅ 错误;二者都是链路本地协议,路由器终结,不会跨三层转发。
  4. arp -a 可以看到 IPv6 邻居
     
    ✅ Windows arp.exe 只读取 IPv4 ARP 缓存;IPv6 邻居必须使用 ipv6 专用命令查看。

PixPin_2026-07-16_01-28-54

Address Resolution Protocol (ARP) 是一种用于通过网络中的 IP 地址获取相应硬件地址(如 MAC 地址)的协议,通常用于局域网 (LAN) 环境。它的相关技术文档和标准规范可以通过以下来源查阅:

1. IETF RFC 826 - ARP 协议标准

ARP 协议的官方标准由 IETF(互联网工程任务组)发布,文档编号为 RFC 826,这是 ARP 的原始规范。

在 RFC 826 中,定义了 ARP 协议的工作原理,详细说明了如何通过 IP 地址映射到 MAC 地址,并描述了 ARP 请求和响应的过程。

2. IETF RFC 1122 - 主机要求

虽然 RFC 1122 并不是专门针对 ARP 的,但它描述了 ARP 在 TCP/IP 协议栈中的角色,以及如何使用 ARP 来解析网络地址。

3. IEEE 802 标准

ARP 协议与以太网(Ethernet)密切相关,而以太网的标准由 IEEE 802 定义。ARP 的工作机制依赖于以太网的 MAC 地址,因此,IEEE 802 标准也是了解 ARP 背景的一个重要来源。

4. Linux 手册和网络文档

对于使用 ARP 的 Linux 系统,官方文档提供了许多关于 ARP 操作的详细信息,特别是在命令行工具和网络配置方面。

5. Microsoft 文档

如果你在 Windows 环境下使用 ARP,可以参考 Microsoft 提供的相关文档。它介绍了 ARP 命令的使用方法,以及如何在 Windows 中管理 ARP 缓存。

6. 网络设备厂商文档

很多网络设备(如 Cisco、Juniper 等)都提供 ARP 配置和故障排除的官方文档。这些文档可以帮助你理解如何在不同设备和操作系统上配置和管理 ARP。

这些是关于 ARP 协议的一些官方和技术性文档来源,你可以根据自己的需求深入阅读和了解 ARP 的工作原理和配置方法。

7. TCP/IP 教程和网络概念

一些经典的 TCP/IP 教程书籍和在线文档也深入介绍了 ARP 协议,解释它如何与其他网络协议一起工作。以下是一些有用的资源:

  • 《TCP/IP Illustrated, Volume 1: The Protocols》(作者:W. Richard Stevens)

    • 这是一本经典的计算机网络书籍,详细讲解了 TCP/IP 协议族,包括 ARP 协议。你可以通过这本书来了解 ARP 的实现细节和网络通信中的角色。
  • 《Computer Networking: A Top-Down Approach》(作者:James Kurose 和 Keith Ross)

    • 这本书为学习计算机网络提供了全面的视角,并且在讲解 TCP/IP 协议时也详细讲解了 ARP 和其在网络中的工作机制。
  • 在线教程https://www.geeksforgeeks.org/address-resolution-protocol-arp/

    • GeeksforGeeks 提供了一篇简洁明了的 ARP 协议概述,适合初学者快速了解 ARP 的工作原理和常见应用。

8. ARP 安全性和攻击

在实际网络环境中,ARP 也会面临一些安全挑战。ARP 相关的攻击(如 ARP 欺骗)常常用于网络嗅探和中间人攻击(MITM)。以下是一些与 ARP 安全性相关的资源:

9. ARP 在 IPv6 中的替代方案

在 IPv6 中,ARP 被 Neighbor Discovery Protocol (NDP) 替代。NDP 使用 ICMPv6 消息来实现类似 ARP 的功能,并且比 ARP 更加安全和高效。

  • RFC 4861 - Neighbor Discovery for IP Version 6 (IPv6)
    • NDP 的规范由 IETF 发布,RFC 4861 详细描述了 IPv6 中的邻居发现协议,包括如何通过 NDP 进行地址解析。
    • RFC 4861 链接:https://tools.ietf.org/html/rfc4861

10. ARP 配置与诊断工具

在不同操作系统中,ARP 的配置和诊断工具有所不同。以下是一些平台特定的文档和工具:

Windows 系统

  • Windows ARP 命令行工具

    • Windows 系统提供了 arp 命令来查看、添加、删除和清除 ARP 缓存。例如,使用 arp -a 查看当前 ARP 缓存,arp -d 删除条目,arp -s 添加静态条目。
    • 你可以在 Windows 命令提示符或 PowerShell 中使用这些命令来管理 ARP 缓存。
  • Microsoft 技术文档:ARP

Linux 系统

  • Linux ARP 命令
    • 在 Linux 系统中,你可以通过 ip neighborarp 命令来查看和管理 ARP 缓存。

    • ip neighbor 命令:显示当前 ARP 缓存条目。

    • arp 命令:在 Linux 中同样提供了对 ARP 缓存的管理功能,使用 arp -a 查看,arp -d 删除,arp -s 添加静态条目。

    • Linux 手册https://man7.org/linux/man-pages/man8/arp.8.html

11. ARP 的其他应用

ARP 除了在局域网(LAN)中用作地址解析外,它还被应用于一些其他高级网络场景中,例如:

  • ARP 和 VLAN

    • ARP 可在 VLAN 环境中使用,确保设备能够解析跨 VLAN 的地址。网络管理员需要确保 ARP 包在 VLAN 间的路由性,通常使用专用的 VLAN 配置工具和设备进行管理。
  • 多播 ARP

    • 在一些网络架构中,ARP 被用于多播数据传输(例如,广域网中的服务发现和负载均衡),这需要更复杂的协议和设备支持。

通过这些资源,你可以深入了解 ARP 协议的工作原理、配置技巧、以及如何确保网络中的 ARP 安全性。这些文档不仅有助于你理解 ARP,还可以为你在实际网络管理中提供技术支持。


arp.exe 完整演进历程(Windows 全代际变迁)

一、初代阶段:Windows 95 / Windows XP(1995–2006)

核心特征

  1. 全功能原生静态绑定
     
    arp -s 创建的静态 ARP 条目永久驻留缓存,重启、网卡重连后不丢失,是唯一官方持久绑定手段,无权限强制限制(普通 CMD 即可执行绑定)CSDN博...。
  2. 基础参数定型
     
    -a/-g/-d/-s/-v 全套语法完成定义,与当前arp /?帮助文档参数完全一致,奠定命令基础框架。
  3. 底层依赖:Winsock 1.1 / TCP/IP v4 单协议栈
     
    仅支持 IPv4,无 IPv6 邻居缓存管理能力,组播静态条目数量少。
  4. 局限性
     
    无多网卡精细筛选参数,批量管理、脚本持久化依赖手动开机脚本。

标志性能力

  • arp -s ip mac 持久绑定网关,企业防御 ARP 欺骗主流方案;
  • arp -d * 一键清空全缓存无系统保护限制。

二、架构变革期:Windows Vista / Windows 7(2006–2012)

关键颠覆性变更(ARP 演进分水岭)

  1. arp -s 静态条目改为临时非持久
     
    系统重启 / 网卡禁用后,arp -s 创建的静态绑定全部丢失,微软废弃该持久能力,底层 TCP/IP 协议栈重构(Winsock 2.0 + 全新 TCPIP.SYS 驱动)。
  2. 持久绑定官方替代方案推出:netsh interface ip
     
    新增 netsh interface ip add neighbors 作为标准化持久静态 ARP 管理工具,支持网卡索引、开机自动加载,成为企业级标准方案。
  3. 权限管控升级
     
    arp -s / arp -d * 必须管理员权限终端执行,普通用户仅允许arp -a查询缓存,防止普通用户篡改网络映射实施 ARP 攻击。
  4. 缓存输出扩容
     
    自动展示 IGMP/mDNS/ 全网广播系统内置静态条目(即你截图中 224.0.0.22、224.0.0.251、255.255.255.255),完善组播可视化。
  5. 文件版本迭代
     
    arp.exe 版本号跟随系统内核,Win7 RTM 版本 6.1.7600.16385,体积约 24KB,兼容 32/64 位双架构(SysWOW64/Sys32 双副本)。

核心影响

传统 arp -s 仅适用于临时测试,生产环境必须切换至 netsh 持久化语法。

三、兼容维护期:Windows 8 / Windows 10(2012–2021)

功能微调与安全强化

  1. 参数语法完全兼容 Vista/Win7,arp /? 帮助文案优化标准化(中文系统完善本地化说明,即你截图中的中文帮助)。
  2. 缓存安全校验增强
     
    动态 ARP 条目老化机制优化,缩短异常缓存存活时间,缓解局域网 ARP 中毒风险;系统内置组播静态条目锁定,arp -d 无法删除系统组播记录。
  3. PowerShell 双终端兼容
     
    CMD、PowerShell 均可直接调用arp.exe,输出格式完全统一;新增 -N 参数精细化筛选单网卡 ARP 表,多服务器多网卡运维场景优化。
  4. 边缘限制收紧
     
    部分 Win10 专业版 / 服务器版中,arp -s 存在兼容性报错,微软官方文档标注不推荐用于生产持久绑定,主推 netsh、PowerShell 原生NetNeighbor cmdlet。
  5. 配套 PowerShell 原生替代命令诞生
    powershell
    Get-NetNeighbor  # 替代 arp -a
    New-NetNeighbor  # 替代 netsh 持久绑定
    Remove-NetNeighbor # 替代 arp -d

四、现代稳定版:Windows 11 + Windows Server 2019/2022(2021–至今)

当前状态(你当前使用版本)

  1. arp.exe 仅作为兼容遗留工具保留
     
    微软不再迭代 arp.exe 核心逻辑,所有新网络能力全部迁移至 PowerShell 原生网络模块,arp.exe 仅维持基础查询、临时绑定、清理缓存能力。
  2. 底层不变、输出优化
     
    你截图中的帮助文档、arp -a 输出格式(接口号、IP、MAC、类型)完全定型,无新增参数;-v 详细模式可展示失效、回环接口隐藏条目。
  3. IPv6 隔离管理
     
    arp.exe 仅管理 IPv4 ARP 缓存,IPv6 邻居缓存完全交由Get-NetNeighbor独立管控,arp 不再兼容双栈统一查询。
  4. 安全加固细节
    • 动态 ARP 条目增加防篡改校验;
    • 系统组播静态条目强制锁定,无法删除 / 覆盖;
    • 管理员权限校验逻辑强化,UAC 弹窗拦截无提升权限的绑定 / 删除操作。
  5. 官方定位
     
    仅用于临时故障排查、快速查看内网终端;企业标准化网络配置、网关防劫持持久绑定,强制推荐 PowerShell 原生命令或 netsh。

五、核心演进对比总表

系统世代 arp -s 持久能力 持久绑定标准方案 权限要求 核心底层变化
XP 及更早 永久生效,重启保留 arp -s 普通用户可用 初代 TCP/IP 协议栈
Vista/Win7 临时生效,重启丢失 netsh interface ip 管理员权限 TCPIP.SYS 重构,安全权限隔离
Win10 存在兼容报错,不推荐 netsh + PowerShell 管理员权限 新增原生 NetNeighbor 模块
Win11/Server2022 仅临时测试用 PowerShell Get/Set-NetNeighbor 管理员权限 arp.exe 停止功能迭代,纯兼容工具

六、演进核心逻辑总结

  1. 安全驱动改造:从 XP 无管控静态绑定 → Vista 起限制普通用户、取消 arp-s 持久化,遏制 ARP 欺骗攻击入口;
  2. 分层架构迁移:老旧 exe 命令逐步让位 PowerShell 原生对象化网络管理工具,arp.exe 仅保留简易排查兼容接口;
  3. 协议栈分离:IPv4 ARP、IPv6 邻居缓存拆分管理,arp.exe 职责收缩,不再承担全双栈地址解析管理;
  4. 运维标准化:区分「临时排错(arp.exe)」与「生产持久配置(netsh/PowerShell)」两套工具链路,降低企业网络故障风险。

七、配套演进延伸(实操适配)

  1. 临时查看内网设备(全 Windows 通用):arp -a
  2. 临时网关绑定(重启失效,仅测试):arp -s 网关IP MAC(管理员终端)
  3. 永久网关绑定(Win7~Win11 标准):
    powershell
    netsh interface ip add neighbors "以太网" 192.168.1.1 00-00-00-00-00-00
  4. 现代 PowerShell 标准化写法(Win10/11 推荐)
    powershell
    Get-NetNeighbor -AddressFamily IPv4
    New-NetNeighbor -InterfaceIndex 16 -IPAddress 192.168.1.1 -LinkLayerAddress 00-00-00-00-00-00 -State Permanent

arp.exe 全参数对应 PowerShell 等效命令对照表

前置说明

  1. arp.exe 仅管理 IPv4 ARP 缓存;IPv6 邻居表统一由 PowerShell NetNeighbor 系列管理,arp 不支持 IPv6。
  2. Windows Vista 及以上系统:arp -s 创建的静态条目重启失效,PowerShell 可创建永久持久静态绑定。
  3. PowerShell 原生模块:NetTCPIP,无需额外安装,系统内置。

一、arp.exe 全部参数与 PowerShell 一一映射

1. 查询类参数:arp -a / arp -g / arp -v / arp -a -N

arp.exe 指令 功能说明 等效 PowerShell 命令  
arp -a 查看所有网卡全部 IPv4 ARP 缓存 Get-NetNeighbor -AddressFamily IPv4  
arp -g -a 完全等价,兼容旧习惯 同上 Get-NetNeighbor -AddressFamily IPv4  
arp -a 192.168.5.1 只查询指定 IP 的 ARP 条目 Get-NetNeighbor -IPAddress 192.168.5.1 -AddressFamily IPv4  
arp -a -N 192.168.5.4 仅查询指定网卡(本机 IP 标识)的 ARP 表 1. 先查网卡索引号:`Get-NetAdapter Select InterfaceIndex,IPv4Address <br> 2. 按接口筛选:Get-NetNeighbor -InterfaceIndex 16 -AddressFamily IPv4`
arp -av 详细模式,显示无效、回环接口隐藏 ARP 项 Get-NetNeighbor -AddressFamily IPv4 -IncludeAllCompartments  

2. 删除类参数:arp -d

arp.exe 指令 功能说明 等效 PowerShell 命令    
arp -d 192.168.5.1 删除单个 IP 的 ARP 缓存条目 Remove-NetNeighbor -IPAddress 192.168.5.1 -AddressFamily IPv4    
arp -d * 清空本机全部动态 ARP 缓存 `Get-NetNeighbor -AddressFamily IPv4 Where-Object { $_.State -ne 'Permanent' } Remove-NetNeighbor`
 
(过滤系统永久组播静态条目,不会误删)

3. 添加静态绑定参数:arp -s

注意:arp 帮助文档标注 “该项是永久的” 仅适用于 XP 及更早系统;Vista/Win10/11 中 arp -s 绑定重启丢失,PowerShell 可创建真正永久静态。
 
| arp.exe 指令 | 功能说明 | 等效 PowerShell 命令 |
 
| ---- | ---- | ---- |
 
| arp -s 192.168.5.1 00-00-00-00-00-00 | 临时绑定 IP+MAC(重启失效) | 临时静态(重启消失):
 
New-NetNeighbor -IPAddress 192.168.5.1 -LinkLayerAddress 00-00-00-00-00-00 -InterfaceIndex 16 -State Static |
 
| arp -s 192.168.5.1 00-00-00-00-00-00 192.168.5.4 | 指定网卡添加静态绑定 | 永久持久绑定(开机自动加载,推荐生产环境):
 
New-NetNeighbor -IPAddress 192.168.5.1 -LinkLayerAddress 00-00-00-00-00-00 -InterfaceIndex 16 -State Permanent |

二、配套辅助 PowerShell 命令(arp 无对应能力,补充运维)

  1. 查看网卡索引(-N 参数依赖前置查询)
powershell
Get-NetAdapter | Select-Object Name,InterfaceIndex,@{Name="IPv4地址";Expression={$_.IPv4Address}}
  1. 导出 ARP 缓存到文件(arp.exe 无原生导出)
powershell
Get-NetNeighbor -AddressFamily IPv4 | Export-Csv C:\arp_list.csv -Encoding utf8
  1. 批量批量绑定多网关(脚本化,arp.exe 不适合批量)
powershell
$bindList = @(
    @{ip="192.168.5.1";mac="00-00-00-00-00-00";idx=16}
)
foreach($item in $bindList){
    New-NetNeighbor -IPAddress $item.ip -LinkLayerAddress $item.mac -InterfaceIndex $item.idx -State Permanent
}

三、关键差异总结

  1. 持久绑定能力
    • arp -s:现代 Windows 仅临时生效,重启清空;文档描述 “永久” 为历史兼容文案,与实际行为不符。
    • New-NetNeighbor -State Permanent:真正持久静态绑定,网卡重启、系统重启均保留,企业防 ARP 欺骗标准方案。
  2. 数据格式
    • arp.exe:纯文本,无结构化数据,难以脚本筛选;
    • PowerShell:输出对象,可排序、筛选、导出、循环批量操作,适配自动化运维。
  3. 权限统一
     
    删除 / 添加静态条目,两类工具均必须以管理员身份运行。
  4. 协议覆盖
     
    arp.exe 仅限 IPv4;PowerShell NetNeighbor 同时支持 IPv4 ARP + IPv6 Neighbor 缓存管理。

四、最简实操示例(基于你截图网段 192.168.5.0/24)

  1. 查看全部 ARP 表(替代 arp -a
powershell
Get-NetNeighbor -AddressFamily IPv4
  1. 永久绑定网关(替代 arp -s,生产推荐)
powershell
# 先查接口索引号,替换下方16为实际数值
New-NetNeighbor -InterfaceIndex 16 -IPAddress 192.168.5.1 -LinkLayerAddress 00-00-00-00-00-00 -State Permanent
  1. 清空所有动态 ARP(替代 arp -d *
powershell
Get-NetNeighbor -AddressFamily IPv4 | Where-Object State -NotMatch Permanent | Remove-NetNeighbor
 
SnowShot_2025-11-22_14-30-12

Windows arp 命令完整解析(基于截图帮助文档)

一、命令基础作用

arp 是 Windows 内置网络命令,用于查看、添加、删除 ARP 地址解析表,实现 IP 地址 ↔ 物理 MAC 地址的映射管理,常用于排查局域网连通、ARP 欺骗防御、静态绑定网关。
 
运行环境:PowerShell / CMD 通用,输入 ARP /? 调出帮助(即截图内容)。

二、核心语法与参数详解

1. 三条基础操作语法

  1. ARP -s inet_addr eth_addr [if_addr]
     
    添加永久静态 ARP 绑定,将指定 IP 与 MAC 固定关联
  2. ARP -d inet_addr [if_addr]
     
    删除指定 IP 的 ARP 缓存条目;inet_addr* 可清空全部 ARP 表
  3. ARP -a [inet_addr] [-N if_addr] [-v]
     
    查询 ARP 缓存表,最常用查看命令

2. 参数逐条说明

参数 功能说明
-a 查看 ARP 缓存;指定 IP 则只展示该 IP 条目,多网卡会分别列出各接口表
-g 作用与 -a 完全相同,兼容习惯写法
-v 详细模式,显示无效缓存、本地回环接口的隐藏 ARP 条目
inet_addr 目标 IPv4 地址(如网关 192.168.1.1)
-N if_addr 限定仅展示指定网卡接口的 ARP 表,if_addr 为网卡自身 IP
-d 删除缓存;arp -d * 一键清空本机所有 ARP 缓存
-s 静态绑定 IP+MAC,重启前永久生效(Win10/11 新版推荐 netsh interface ip add neighbors 持久绑定)
eth_addr MAC 物理地址,格式为 6 组十六进制,横杠 / 连字符分隔(例:00-aa-00-62-c6-09)
if_addr 可选网卡标识,多网卡环境指定操作生效网卡;省略则默认使用第一块可用网卡

三、示例实操解读(截图自带示例)

  1. 静态绑定 IP 与 MAC
    powershell
    arp -s 192.168.1.1 00-00-00-00-00-00
    192.168.1.1 永久绑定 MAC 00-00-00-00-00-00,防止 ARP 欺骗。
  2. 查看全部 ARP 缓存表
    powershell
    arp -a
    输出本机所有局域网设备 IP、MAC、对应网卡接口。
  3. 扩展常用实操(截图未列出补充)
    • 仅查看指定网关缓存:arp -a 192.168.1.1
    • 清空全部 ARP 缓存:arp -d *
    • 详细完整缓存(含无效项):arp -av
    • 仅查看网卡 192.168.1.100 的 ARP 表:arp -a -N 192.168.1.100

四、重要补充提示 ⚠️

  1. 静态绑定兼容性问题
     
    Windows Vista 及以上系统中,arp -s 创建的静态条目重启失效;如需开机持久绑定,需使用:
    powershell
    netsh interface ip add neighbors "以太网" 192.168.1.1 00-00-00-00-00-00
  2. 使用场景
    • 网络故障排查:arp -a 确认网关 MAC 是否正确,判断是否遭遇 ARP 劫持
    • 网络加固:静态绑定网关 IP-MAC,防御局域网 ARP 欺骗断网攻击
    • 缓存刷新:arp -d * 清除过期错误 MAC 映射,解决无法访问内网设备问题
  3. 权限要求
     
    删除、添加静态 ARP 条目,需要以管理员身份打开终端执行,普通用户会提示权限不足。

五、命令适用场景总结

  1. 日常排查:arp -a 快速查看局域网所有在线设备 MAC
  2. 安全防护:arp -s /netsh 绑定网关,抵御 ARP 欺骗攻击
  3. 故障修复:arp -d 清理异常 ARP 缓存,解决内网 IP 访问不通
  4. 精细化查看:arp -av -N 筛选单网卡、查看完整无效缓存日志
PixPin_2026-07-16_01-28-54

Windows arp.exe 完整底层原理(协议、系统缓存、内核栈、静态 / 动态条目、持久化机制)

一、ARP 协议标准底层基础(RFC 826)

ARP = Address Resolution Protocol 地址解析协议,工作在二层数据链路层,介于 IP(三层)与以太网 MAC(二层)之间,核心作用:IPv4 地址 ↔ 硬件 MAC 地址互相转换

1. 标准交互流程(动态 ARP 自动学习)

  1. 主机需要发包到目标 IP,先检索本机 ARP 缓存;
  2. 缓存无对应条目 → 广播 ARP Request(目标 MAC FF-FF-FF-FF-FF-FF):
    谁是 192.168.1.1?你的 MAC 地址是多少?我本机 IP/MAC:xxx
  3. 目标主机单播回复 ARP Reply,携带自身 IP+MAC;
  4. 本机 TCP/IP 内核栈将 IP-MAC 映射写入内核 ARP 缓存表,后续通信直接查表转发;
  5. 缓存设置老化计时器,长期无流量自动失效清理。

2. 广播域限制

ARP 报文无法跨三层路由器转发,仅在同一广播域(同一 VLAN / 同一子网)生效;跨网段通信仅缓存网关 IP-MAC,远端主机依靠网关转发。

二、Windows 系统分层架构:arp.exe 工具 ↔ TCP/IP 内核栈

分层结构自上而下

  1. 用户层:arp.exe 可执行程序
    • 纯前端交互工具,无网络处理逻辑;
    • 通过 iphlpapi.dll 系统 API 与内核 TCP/IP 驱动通信;
    • 负责解析命令行参数(-a/-s/-d/-v)、格式化文本输出、转换 MAC 格式。
  2. 系统 API 层:IPHLPAPI.DLL
     
    提供官方 Win32 网络接口:
    • GetIpNetTable2:读取内核 ARP 缓存(arp -a 底层调用)
    • CreateIpNetEntry2:创建静态 ARP 条目(arp -s
    • DeleteIpNetEntry2:删除 ARP 缓存(arp -d
  3. 内核层:tcpip.sys(Windows TCP/IP 协议驱动)
     
    真正维护 ARP 缓存的核心组件,缓存存储在内核非分页内存,分为两块:
    1. 临时动态缓存(内存,重启销毁)
    2. 静态持久 ARP 库(注册表加载,开机重建)
  4. 硬件层:网卡 NDIS 驱动
     
    收发 ARP 广播 / 单播报文,上报上层 tcpip.sys 处理。

关键区分:arp.exe 不参与报文收发

所有 ARP 广播、报文解析、缓存老化全部由内核 tcpip.sys 自动完成;arp.exe读写查询内核缓存,不会主动发送 ARP 请求。

三、Windows 两种 ARP 缓存条目底层机制(动态 vs 静态 -s

1. 动态 ARP 条目(自动学习,默认类型)

存储位置

仅存在内核内存缓存,无注册表持久化。

生命周期底层规则

  1. 标准老化超时:10 分钟(无流量自动标记失效);
  2. 失效后再等待 2 分钟彻底删除;
  3. 触发刷新:再次访问该 IP → 重新广播学习;
  4. 易被篡改:局域网内攻击者发送伪造 ARP Reply,内核会覆盖动态条目(ARP 欺骗原理)。

内核行为

收到任意 ARP Reply 报文,只要 IP 匹配,直接覆盖原有动态缓存,无校验机制。

2. 静态 ARP 条目(arp -s 创建,永久绑定)

持久化存储底层路径

注册表:
 
HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache
 
每条 -s 绑定会生成子项,保存 IP地址、MAC、绑定网卡索引

内核特殊保护逻辑(防 ARP 欺骗核心)

  1. 系统开机时,tcpip.sys 自动读取注册表,加载静态条目到内核缓存;
  2. 内核拒绝覆盖静态条目:即使收到伪造 ARP Reply,不会修改静态 IP-MAC 映射;
  3. 无老化计时器,永久驻留缓存,不会自动过期;
  4. 删除唯一途径:调用 DeleteIpNetEntry2arp -d IP),直接清除注册表对应子项。

多网卡底层约束

arp -s [IP] [MAC] [if_addr] 第三个参数指定网卡 IP,内核会绑定条目与对应 NDIS 网卡接口,防止跨网段路由失效。

四、各参数底层 API 对应关系(arp /? 截图功能映射内核行为)

arp 参数 底层 Win32 API 内核 tcpip.sys 行为
arp -a / -g GetIpNetTable2 读取内核全部 ARP 缓存,拼接文本输出;区分动态 / 静态标记
-v GetIpNetTable2 完整标志位 读取无效、回环、过期未清理的残留缓存条目
-N if_addr 接口过滤标志位 按网卡接口索引筛选 ARP 表,隔离多网卡缓存
arp -d IP DeleteIpNetEntry2 内核删除对应缓存;静态条目同步删除注册表持久项
arp -d * 批量删除 API 清空当前网卡所有动态条目,不会删除静态注册表条目
arp -s IP MAC [IF] CreateIpNetEntry2 1. 写入注册表持久项;2. 写入内核受保护静态缓存;开启防覆盖保护

重要底层特性:arp -d * 仅清动态

执行 arp -d * 全局清空,静态 -s 绑定不会被删除,因为静态条目根源在注册表,仅内核内存副本会暂时移除,刷新 / 重启后重新加载。

五、ARP 欺骗底层原理(结合 Windows 缓存机制)

  1. 攻击者在局域网广播伪造 ARP Reply:网关 IP + 攻击者本机 MAC;
  2. Windows 内核收到报文,直接覆盖动态 ARP 缓存
  3. 本机所有访问网关的流量转发至攻击者 MAC,中间人劫持;
  4. 防御底层逻辑:使用 arp -s 静态绑定网关,内核拒绝覆盖,伪造报文无效。

六、Windows 注册表持久化完整流程(静态 arp -s 开机加载)

  1. 管理员执行 arp -siphlpapi.dll 调用创建接口;
  2. tcpip.sys 同步写入 ArpCache 注册表项;
  3. 系统开机初始化 TCP/IP 协议栈时:
    • tcpip.sys 枚举 ArpCache 全部子项;
    • 逐条创建受保护静态 ARP 条目写入内核内存;
  4. 网卡热插拔、重连不会销毁静态绑定,内核自动重新关联网卡接口。

七、PowerShell Get-NetNeighbor 与 arp.exe 底层差异

  1. arp.exe:老旧兼容 API,纯文本输出,仅单机操作;
  2. Get-NetNeighbor / New-NetNeighbor:新一代 NetTCPIP WMI/CIM 提供程序,底层同样基于 iphlpapi.dll,扩展能力:
    • 支持远程 CIM 会话批量读写多服务器 ARP 缓存;
    • 可精细控制条目状态:Permanent/Dynamic/Invalid
    • 返回结构化网络对象,可管道批量筛选、导出报表;
    • 原生支持 IPv6 邻居缓存(NDP 协议,对应 IPv6 ARP)。

IPv6 补充底层说明

IPv6 无 ARP 协议,使用 NDP(邻居发现协议)arp.exe 不支持 IPv6,必须使用 Get-NetNeighbor -AddressFamily IPv6 管理邻居缓存。

八、常见底层故障根源

  1. 静态 ARP 绑定后更换网关 MAC,网络断流
    内核静态条目不会自动更新,必须 arp -d 删除旧绑定重建;
  2. arp -s 执行报错权限不足
    创建注册表持久项需要管理员令牌,普通用户无写入 HKLM\Tcpip 权限;
  3. arp -a 看不到静态条目
    网卡接口参数不匹配,内核未加载对应绑定,重新指定 if_addr 绑定;
  4. 清空 ARP 缓存后静态条目仍存在
    静态条目持久化在注册表,arp -d * 只清理动态内存缓存,重启自动恢复。

Windows arp 命令完整手册解读(截图 arp /? 全覆盖)

一、工具总述

arp.exe 是 Windows 原生地址解析协议管理工具,用于维护 IP ↔ MAC(物理网卡地址)映射缓存表,分为动态自动学习条目、静态永久绑定条目,用于内网防 ARP 欺骗、固定网关 MAC、排查二层网络不通故障。
 
底层依赖 TCP/IP 协议栈,所有增删改操作必须管理员权限执行。

二、全部参数与语法解析

1. 查询查看类:arp -a / arp -g / -v / -N

参数 功能说明
-a 查询所有网卡完整 ARP 缓存表;指定inet_addr时仅展示单条 IP 对应的 MAC
-g 功能与 -a 完全等价,兼容旧版 Windows 习惯
-v 详细模式,额外展示无效缓存、回环接口 ARP 记录,用于深度排错
-N if_addr 仅展示指定网卡接口的 ARP 表,多网卡服务器隔离查看
基础查询示例:
cmd
arp -a                  :: 查看全部网卡ARP缓存
arp -a 192.168.1.1      :: 只查询网关192.168.1.1的MAC地址
arp -v                  :: 详细模式,包含失效条目
arp -N 192.168.2.10     :: 仅查看IP为192.168.2.10网卡的ARP表

2. 静态绑定:arp -s(添加永久静态 ARP 条目)

语法:
cmd
arp -s inet_addr eth_addr [if_addr]
  • inet_addr:目标 IPv4 地址
  • eth_addr:MAC 物理地址,6 组十六进制,短横线分隔 00-aa-00-62-c6-09
  • if_addr(可选):指定绑定生效的网卡 IP,多网卡环境必填
核心特性:-s 创建的条目为永久静态 ARP,重启系统、清空缓存不会自动删除,常用于绑定网关抵御 ARP 欺骗。
 
示例:
cmd
arp -s 192.168.1.1 00-00-00-00-00-00

3. 删除 ARP 缓存:arp -d

cmd
arp -d inet_addr        :: 删除单条IP的ARP缓存
arp -d *                :: 通配符,清空本机全部ARP缓存表
  • 动态条目删除后会重新广播 ARP 学习;静态-s绑定条目删除后永久失效,需重新执行-s

三、关键底层特性区分

动态 ARP 条目(自动生成)

  1. 本机访问内网 IP 时,广播 ARP 请求自动学习 IP-MAC 映射;
  2. 存在老化超时时间,长时间无流量自动过期清除;
  3. 重启、arp -d * 会全部清空,网关劫持攻击可篡改动态条目。

静态 ARP 条目(arp -s 创建)

  1. 写入系统持久缓存,重启不丢失
  2. 不会被广播 ARP 响应覆盖,无法被 ARP 欺骗篡改;
  3. 仅能通过 arp -d IP 手动删除。

四、高频运维实战场景示例

场景 1:绑定网关静态 ARP,内网防 ARP 欺骗(机房服务器标配)

cmd
:: 绑定网关192.168.1.1固定MAC,永久生效
arp -s 192.168.1.1 00-00-00-00-00-00
:: 验证绑定结果
arp -a 192.168.1.1

场景 2:多网卡隔离查询 ARP 表

服务器双网卡,仅查看业务网卡 192.168.5.10 的 ARP 缓存:
cmd
arp -N 192.168.5.10

场景 3:二层网络不通排错,完整详细日志

cmd
arp -v
:: 筛选目标IP记录
arp -a | findstr 10.0.0.5

场景 4:全局清空所有 ARP 缓存,刷新二层映射

cmd
arp -d *

场景 5:批量静态 ARP 绑定自动化脚本(机房批量服务器)

cmd
@echo off
:: 管理员执行
arp -s 192.168.1.1 00-00-00-00-00-00
arp -s 192.168.1.2 00-00-00-00-00-00
echo 静态ARP绑定完成
arp -a
pause

五、避坑关键要点 ⚠️

  1. arp -s 必须管理员 CMD,普通用户无权限创建永久静态条目;
  2. MAC 地址格式严格使用短横线 - 分隔,冒号 : 格式会执行报错;
  3. 多网卡环境不加if_addr会默认绑定第一块匹配网卡,容易出现跨网段失效;
  4. Windows 10/11 现代 PowerShell 替代命令:New-NetNeighbor,功能更强、支持远程批量绑定;
  5. 静态 ARP 条目不会自动老化,更换网关 MAC 后必须手动arp -d删除旧绑定,否则网络断连。

六、PowerShell 现代替代方案(云原生批量运维)

arp.exe 仅单机简单操作,PowerShell NetNeighbor 模块支持对象输出、远程批量绑定、CI/CD 流水线适配:
powershell
# 查看ARP缓存(结构化对象)
Get-NetNeighbor -AddressFamily IPv4
# 创建永久静态ARP(等效 arp -s)
New-NetNeighbor -InterfaceIndex 3 -IPAddress 192.168.1.1 -LinkLayerAddress "00-00-00-00-00-00" -State Permanent
# 删除ARP条目
Remove-NetNeighbor -IPAddress 192.168.1.1 -InterfaceIndex 3

七、适用业务场景总结

  1. 内网安全防护:网关静态 ARP 绑定,抵御 ARP 欺骗、中间人劫持;
  2. 二层网络故障排查:查询 IP 对应的 MAC,定位设备、排查不通、环路故障;
  3. 工控 / 固定设备环境:固化服务器、PLC、摄像头 ARP 映射,避免地址漂移断连;
  4. 自动化镜像部署:出厂脚本预绑定网关 ARP,提升内网稳定性;
  5. 缓存刷新arp -d * 清空老化错误缓存,修复 IP 变更后网络异常。


Windows 静态 ARP(arp -s)开机持久化完整原理 + 注册表操作 + 批处理落地全流程

一、底层完整执行链路(内核 + 用户态)

1. 手动管理员执行 arp -s IP MAC 即时流程

  1. arp.exe 工具调用系统动态库 iphlpapi.dll 暴露的 CreateIpNetEntry2() API
  2. API 下发指令到内核驱动 tcpip.sys(TCP/IP 协议栈驱动)
  3. tcpip.sys 完成两件事:
    • ① 直接在内核内存 ARP 缓存表(ArpCache) 写入静态固化条目,标记为永久静态、不受老化超时、arp -d 无法删除
    • ② 同步将该条目持久化写入系统注册表路径,实现开机可加载
  4. 普通 arp -s 在 Win10 1709+、Win11 默认仅做内存临时静态 ARP,重启丢失;只有注册表写入的条目才是真正开机持久静态 ARP

2. 系统开机 TCP/IP 初始化加载流程

  1. 系统启动阶段,加载驱动 tcpip.sys
  2. tcpip.sys 主动遍历注册表项:
     
    HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache
  3. 枚举接口 GUID 子项内部所有 IPAddress + PhysAddress 键值对
  4. 逐条在内核内存重建受保护静态 ARP 条目,效果等同于开机自动批量执行 arp -s
  5. 该类内核级静态 ARP:arp -d *、清空缓存命令完全无法清除,必须删除注册表项重启生效

二、核心注册表结构详解

主路径

plaintext


HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache
 

层级结构

  1. 一级子项:网卡接口 GUID(每块物理 / 虚拟网卡独立一个 GUID 文件夹)
     
    查看本机网卡 GUID:wmic nic get GUID,Name
  2. 接口内部键值(固定类型)


    键名 类型 作用 格式示例
    IPAddress REG_SZ 目标 ARP IP 地址 "224.0.0.22"
    PhysAddress REG_BINARY 二层 MAC 地址(二进制存储,6 字节) 01 00 5E 00 00 16
    Type REG_DWORD ARP 类型标记,静态强制填 0x4 4 = 永久静态受保护 ARP
Type 字段说明:
  • 0x4:永久静态 ARP(内核保护,不可被 arp -d 删除、无老化)
  • 0x2:普通静态 ARP(重启失效)
  • 0x1:动态学习 ARP

针对你前文 3 个组播 / 广播地址示例注册表结构

目标条目:
  1. 224.0.0.22 → MAC 01005E000016
  2. 224.0.0.251 → MAC 01005E0000FB
  3. 255.255.255.255 → MAC FFFFFFFFFFFF

三、批处理方案 1:自动获取网卡 GUID + 写入注册表持久静态 ARP(推荐)

完整批处理(必须右键管理员运行)

batch


@echo off
%1 mshta vbscript:CreateObject("Shell.Application").ShellExecute("cmd.exe","/c %~s0 ::","","runas",1)(window.close)&&exit
cd /d "%~dp0"

:: ====================== 配置区 自定义参数 ======================
:: 要绑定的ARP列表,格式:IP,MAC 换行分隔
set "ARP_LIST=^
224.0.0.22,01-00-5E-00-00-16^
224.0.0.251,01-00-5E-00-00-FB^
255.255.255.255,FF-FF-FF-FF-FF-FF"
set "STATIC_ARP_TYPE=4"
:: ==============================================================

:: 自动获取当前活动以太网网卡GUID
for /f "skip=1 tokens=2 delims==" %%g in ('wmic nic where netenabled=true get GUID /value') do set "NIC_GUID=%%g"
if not defined NIC_GUID (echo 未找到启用的网卡!&pause&exit /b 1)
echo 当前活动网卡GUID:%NIC_GUID%

:: 注册表目标路径
set "REG_PATH=HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache\%NIC_GUID%"

:: 循环逐条写入注册表
for %%a in (%ARP_LIST%) do (
    for /f "tokens=1,2 delims=," %%b in ("%%a") do (
        set "ARP_IP=%%b"
        set "ARP_MAC=%%c"
        setlocal enabledelayedexpansion
        :: MAC格式转换:横分隔转无分隔大写
        set "MAC_RAW=!ARP_MAC:-=!"
        :: 生成随机子项名(避免重名,注册表子项名任意字符串即可)
        set "SUB_KEY=ARP_!MAC_RAW!"
        echo 正在写入:IP=!ARP_IP! MAC=!ARP_MAC!
        :: 创建子项
        reg add "%REG_PATH%\!SUB_KEY!" /f >nul
        :: 写入IP地址字符串
        reg add "%REG_PATH%\!SUB_KEY!" /v IPAddress /t REG_SZ /d "!ARP_IP!" /f >nul
        :: 处理MAC二进制,PowerShell写入REG_BINARY(批处理原生无法直接写二进制)
        powershell "$mac = [byte[]]('!MAC_RAW!' -split '(..)' | Where-Object {$_} | ForEach-Object {[Convert]::ToByte($_,16)}); Set-ItemProperty -Path 'HKLM:\%REG_PATH%\!SUB_KEY!' -Name PhysAddress -Value $mac -Force"
        :: 写入静态类型0x4
        reg add "%REG_PATH%\!SUB_KEY!" /v Type /t REG_DWORD /d %STATIC_ARP_TYPE% /f >nul
        endlocal
    )
)

echo.
echo ==============================================
echo 全部永久静态ARP注册表条目写入完成!
echo 1. 立即生效:执行命令 netsh interface ip delete arpcache 清空内存缓存,系统自动重载注册表ARP
echo 2. 开机自动生效:下次系统启动tcpip.sys自动加载所有条目
echo ==============================================
pause
 

生效方式二选一

  1. 立刻生效(不重启)
cmd


netsh interface ip delete arpcache
 
TCP/IP 栈重载注册表 ArpCache 条目,内核直接加载永久静态 ARP
 
2. 重启电脑自动生效:tcpip.sys 开机阶段自动枚举注册表重建条目

四、批处理方案 2:调用 arp -s + 固化注册表双保险

Win10/11 中arp -s默认仅内存临时生效,搭配注册表写入实现双重保障:
batch


@echo off
fltmc >nul || (echo 请管理员运行 & pause & exit)
:: 1. 内存即时写入静态ARP
arp -s 224.0.0.22 01-00-5E-00-00-16
arp -s 224.0.0.251 01-00-5E-00-00-FB
arp -s 255.255.255.255 FF-FF-FF-FF-FF-FF
:: 2. 同步执行上方注册表批处理写入持久化
call 静态ARP注册表写入.bat
 

五、删除持久静态 ARP 的完整反向流程

方式 1:批处理删除注册表条目(彻底清除,重启不再恢复)

batch


@echo off
fltmc >nul || exit
for /f "skip=1 tokens=2 delims==" %%g in ('wmic nic where netenabled=true get GUID /value') do set "NIC_GUID=%%g"
reg delete "HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache\%NIC_GUID%" /f
netsh interface ip delete arpcache
echo 永久静态ARP已全部清除
pause
 

关键知识点:

  1. 仅执行 arp -d IP 无法删除 Type=0x4 的内核保护静态 ARP,只能删除动态 ARP
  2. 必须删除注册表对应子项 → 清空 ARP 缓存 / 重启,条目才会彻底消失

六、关键底层限制与补充说明

1. 为什么系统内置的 224.0.0.22/224.0.0.251/255.255.255 条目删不掉?

Windows 出厂预写了上述三组地址在ArpCache注册表,Type 固定为 0x4 永久静态,属于系统受保护条目,目的:
 
开机无需 ARP 广播解析 MAC,加速局域网组播、广播初始化,减少开机广播风暴。

2. 权限保护机制

  • HKLM\SYSTEM\CurrentControlSet\Services\Tcpip 权限仅 SYSTEM 账户、管理员 可修改
  • 普通用户无法写入 ArpCache 项,批处理必须强制提权管理员运行
  • tcpip.sys 在内核态保护 Type=0x4 条目,应用层工具无权限覆盖、擦除

3. 多网卡注意事项

每块网卡拥有独立 GUID 子项,ARP 条目按网卡隔离;多网卡环境需要分别在对应网卡 GUID 下写入注册表条目,跨网卡 ARP 不会互通。

4. 组播 MAC 二进制写入要点

REG_BINARY 格式严格 6 字节:
  • 224.0.0.22 MAC:01 00 5E 00 00 16
  • 224.0.0.251 MAC:01 00 5E 00 00 FB
  • 广播 MAC:FF FF FF FF FF FF
     
    批处理依靠 PowerShell 做十六进制字节转换,原生 cmd 无法直接写入二进制注册表值,这是实现关键点。

七、开机加载时序总结(闭环)

  1. 前置操作:管理员批处理写入 Tcpip\Parameters\ArpCache 注册表
  2. 电脑开机 → 加载 tcpip.sys 驱动
  3. 驱动枚举所有网卡 GUID 子项,读取 IPAddressPhysAddressType=4
  4. 内核内存批量生成受保护永久静态 ARP
  5. 用户进入桌面后,arp -a 可直接查询到条目,arp -d 无法清除
  6. 流量直接封装二层 MAC,无 ARP 请求广播,网络初始化更快

Windows 永久静态 ARP 开机持久化完整技术方案

覆盖:底层调用链路、注册表结构、CMD 批处理、PowerShell 双实现、生效 / 回滚全流程,针对 ArpCache 内核开机加载机制。

一、完整底层调用与开机加载原理

1. 手动 arp -s 执行链路(用户态→内核态)

  1. arp.exe 调用 Win32 API:iphlpapi.dllCreateIpNetEntry2()
  2. API 请求下发至内核协议栈驱动 tcpip.sys
  3. tcpip.sys 执行两步动作:
    • ① 直接在内核内存 ARP 缓存创建静态条目;
    • ② 条件同步写入注册表路径:
       
      HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache
  4. Windows 10 1709+ / Win11 默认行为:
     
    普通 arp -s 仅创建内存临时静态 ARP,重启丢失;只有注册表写入 Type=0x4 才是内核保护级永久静态 ARP。

2. 系统开机 TCP/IP 加载时序

  1. 系统启动加载驱动 tcpip.sys
  2. 驱动主动遍历 ArpCache 下所有网卡 GUID 子项;
  3. 读取每一项的 IPAddressPhysAddressType
  4. 在内核内存逐条重建静态 ARP 表项;
  5. Type=4 标记为受保护静态 ARP:arp -d、清空 ARP 缓存均无法删除,只能删除注册表条目后重启清除。

注册表标准结构

plaintext


HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache
├─ {网卡GUID}                # 每个网卡独立子项
   ├─ 自定义子项名(任意)
      ├─ IPAddress       REG_SZ        目标IPv4地址
      ├─ PhysAddress     REG_BINARY    6字节MAC二进制
      └─ Type            REG_DWORD     4 = 永久保护静态ARP
 
Type 值定义:
  • 0x01:动态自动学习 ARP
  • 0x02:普通静态 ARP(重启失效)
  • 0x04:内核保护永久静态 ARP(本次方案使用)

二、方案 1:纯 PowerShell 完整实现(推荐,原生支持二进制注册表)

功能:自动识别已启用网卡、批量写入 ARP 注册表、支持组播 / 广播地址

powershell


# 必须以管理员运行
#Requires -RunAsAdministrator

# ====================== 配置ARP列表:IP,MAC ======================
$arpTable = @(
    @{IP = "224.0.0.22"; MAC = "01-00-5E-00-00-16"},
    @{IP = "224.0.0.251"; MAC = "01-00-5E-00-00-FB"},
    @{IP = "255.255.255.255"; MAC = "FF-FF-FF-FF-FF-FF"}
)
$staticType = 4
$regRoot = "HKLM:\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache"
# =================================================================

# 1. 获取第一个已启用网卡GUID
$activeNic = Get-WmiObject Win32_NetworkAdapter | Where-Object { $_.NetEnabled -eq $true -and $_.GUID -ne $null } | Select-Object -First 1
if (-not $activeNic) {
    Write-Error "未检测到已启用的网卡"
    pause
    exit 1
}
$nicGuid = $activeNic.GUID
$nicRegPath = Join-Path $regRoot $nicGuid

# 2. 遍历ARP条目写入注册表
foreach ($entry in $arpTable) {
    $ip = $entry.IP
    $macStr = $entry.MAC
    # MAC去掉分隔符,转为6字节二进制数组
    $macClean = $macStr -replace "-", ""
    $macBytes = for ($i=0; $i -lt $macClean.Length; $i+=2) {
        [Convert]::ToByte($macClean.Substring($i,2),16)
    }
    # 随机子项名称避免冲突
    $subKeyName = "ARP_" + $macClean
    $itemPath = Join-Path $nicRegPath $subKeyName

    # 创建注册表子项
    New-Item -Path $itemPath -Force | Out-Null
    # 写入IP地址字符串
    Set-ItemProperty -Path $itemPath -Name "IPAddress" -Value $ip -Type String -Force
    # 写入二进制MAC地址
    Set-ItemProperty -Path $itemPath -Name "PhysAddress" -Value $macBytes -Type Binary -Force
    # 写入静态类型
    Set-ItemProperty -Path $itemPath -Name "Type" -Value $staticType -Type DWord -Force

    Write-Host "已持久化:IP=$ip , MAC=$macStr"
}

# 3. 立即重载TCP/IP ARP缓存,无需重启生效
netsh interface ip delete arpcache | Out-Null
Write-Host "`n操作完成!"
Write-Host "1. 当前已立即生效;2. 重启系统tcpip.sys将自动加载所有静态ARP"
pause
 

立即生效原理

执行 netsh interface ip delete arpcache 清空内核 ARP 缓存,tcpip.sys 会自动重读 ArpCache 注册表重建表项。

三、方案 2:CMD 批处理 + 内嵌 PowerShell 混合实现

CMD 无法直接写入 REG_BINARY 二进制,采用批处理做流程控制,PowerShell 负责二进制写入,右键管理员运行:
batch


@echo off
%1 mshta vbscript:CreateObject("Shell.Application").ShellExecute("cmd.exe","/c %~s0 ::","","runas",1)(window.close)&&exit
cd /d "%~dp0"

:: ARP列表配置
set "ARP_LIST=^
224.0.0.22,01-00-5E-00-00-16^
224.0.0.251,01-00-5E-00-00-FB^
255.255.255.255,FF-FF-FF-FF-FF-FF"
set "TYPE_DWORD=4"
set "REG_ROOT=HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache"

:: 获取活动网卡GUID
for /f "skip=1 tokens=2 delims==" %%g in ('wmic nic where netenabled^=true get GUID /value') do set "NIC_GUID=%%g"
if not defined NIC_GUID echo 无可用网卡 & pause & exit /b 1
set "NIC_PATH=%REG_ROOT%\%NIC_GUID%"

:: 循环写入每一条ARP
for %%a in (%ARP_LIST%) do (
    for /f "tokens=1,2 delims=," %%b in ("%%a") do (
        setlocal enabledelayedexpansion
        set "IP=%%b"
        set "MAC=%%c"
        set "MAC_RAW=!MAC:-=!"
        set "SUBKEY=ARP_!MAC_RAW!"
        set "FULL_PATH=%NIC_PATH%\!SUBKEY!"

        reg add "!FULL_PATH!" /f >nul
        reg add "!FULL_PATH!" /v IPAddress /t REG_SZ /d "!IP!" /f >nul
        reg add "!FULL_PATH!" /v Type /t REG_DWORD /d %TYPE_DWORD% /f >nul

        :: 调用PowerShell写入二进制MAC
        powershell "$m=[byte[]]('!MAC_RAW!' -split '(..)'|?{$_}|%%{[Convert]::ToByte($_,16)};Set-ItemProperty 'HKLM:\!FULL_PATH!' PhysAddress $m -Force"
        echo 已写入 !IP! ^<--^> !MAC!
        endlocal
    )
)

:: 刷新ARP缓存即时生效
netsh interface ip delete arpcache
echo.
echo ==========================
echo 全部永久静态ARP写入完成
echo ==========================
pause
 

四、配套删除脚本(彻底移除持久化 ARP)

PowerShell 删除脚本

powershell


#Requires -RunAsAdministrator
$regRoot = "HKLM:\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache"
$activeNic = Get-WmiObject Win32_NetworkAdapter | Where-Object {$_.NetEnabled} | Select-Object -First 1
if ($activeNic) {
    $path = Join-Path $regRoot $activeNic.GUID
    Remove-Item -Path $path -Recurse -Force -ErrorAction SilentlyContinue
    netsh interface ip delete arpcache
    Write-Host "所有永久静态ARP注册表条目已清除,缓存已刷新"
}
pause
 

CMD 删除批处理

batch


@echo off
fltmc >nul || echo 请管理员运行 && pause && exit
for /f "skip=1 tokens=2 delims==" %%g in ('wmic nic where netenabled^=true get GUID /value') do set GUID=%%g
reg delete "HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache\%GUID%" /f 2>nul
netsh interface ip delete arpcache
echo 持久化静态ARP已全部清除
pause
 
⚠️ 关键要点:
 
仅执行 arp -d 无法删除 Type=4 内核保护 ARP,必须删除注册表项,再刷新 ARP 缓存或重启才能彻底清除。

五、arp -s 即时添加内存静态 ARP(配合注册表双保险)

管理员 CMD 执行,先写内存立即生效,再用上面脚本写入注册表持久化:
cmd


arp -s 224.0.0.22 01-00-5E-00-00-16
arp -s 224.0.0.251 01-00-5E-00-00-FB
arp -s 255.255.255.255 FF-FF-FF-FF-FF-FF
 

六、时序闭环总结(开机全流程)

  1. 前置操作:管理员脚本写入 ArpCache 注册表,Type=4
  2. 系统开机加载 tcpip.sys
  3. 驱动遍历网卡 GUID 子项,读取 IP、二进制 MAC、类型值;
  4. 内核生成受保护静态 ARP 表项;
  5. 桌面加载完成,arp -a 可查询条目,常规删除命令无法移除;
  6. 流量直接封装二层 MAC,无 ARP 广播请求,提升内网启动速度。

七、安全与限制补充

  1. 注册表 Tcpip 项所有者默认为 SYSTEM,必须管理员权限才能修改;
  2. ARP 条目按网卡 GUID 隔离,多网卡环境需要分别在对应 GUID 下配置;
  3. D 类组播 IP 的 MAC 遵循 01:00:5E 固定前缀算法,系统原生预存的三条地址均为此类永久静态 ARP;
  4. TTL 强制为 1,组播 / 广播流量无法跨三层路由、无法访问互联网,放行仅影响局域网互通,无外网风险。

Get-NetNeighbor(PowerShell) vs arp.exe 底层完整差异拆解

一、底层调用栈对比

1. arp.exe 执行链路

plaintext


arp.exe → iphlpapi.dll 传统 ANSI/兼容 API
           ↓
       CreateIpNetEntry / DeleteIpNetEntry / GetIpNetTable(老旧单线程接口)
           ↓
       内核 tcpip.sys ARP 缓存内存表
 
  • 仅封装IPv4 ARP 专用老旧 API,属于 Windows 遗留兼容工具,设计目标仅满足本地查看、单条增删静态 ARP。
  • 无 CIM/WMI 封装,无法远程调用,无对象化数据结构。

2. Get-NetNeighbor / New-NetNeighbor 执行链路

plaintext


PowerShell Cmdlet NetTCPIP模块 → CIM/WMI 提供程序 root\StandardCimv2
           ↓
       内部仍封装 iphlpapi.dll 现代扩展API(CreateIpNetEntry2、GetIpNetTable2)
           ↓
       内核 tcpip.sys(IPv4 ARP + IPv6 NDP共用同一邻居缓存管理器)
 
  • 上层是CIM 托管对象模型,底层复用同一 TCP/IP 协议栈驱动,内核层面完全同源,差异全部在用户态封装、能力扩展层面。

二、核心能力维度横向对比表


对比维度 arp.exe Get-NetNeighbor / New-NetNeighbor
协议支持 IPv4 ARP,完全不兼容 IPv6 NDP IPv4 ARP + IPv6 NDP 双协议原生支持
数据格式 纯文本字符串,需要正则切割解析 IP、MAC、状态 .NET 结构化对象,属性直接调用:IPAddress, LinkLayerAddress, State, InterfaceIndex
远程操作 原生无远程能力,只能 PsExec 等工具变相本地执行 原生支持 Invoke-CimSession 跨服务器批量读写邻居表
条目状态精细控制 仅区分静态 / 动态,无细分状态标记 完整枚举状态:Permanent、Dynamic、Invalid、Incomplete、Probe、Delay、Stale
批量处理 只能循环执行命令行,管道能力极弱 PowerShell 管道原生支持:筛选、排序、导出 CSV、批量删除、批量绑定静态条目
网卡隔离 靠文本接口名称区分,易出错 依靠 InterfaceIndex 数字网卡索引精准绑定,多网卡无歧义
持久化联动 arp -s 仅写入内存临时静态,Win10 + 默认不自动写入 ArpCache 注册表 New-NetNeighbor 可配合注册表逻辑,直接创建内核级 Permanent 永久保护条目
输出标准化 中英文系统排版格式不一致,解析脚本兼容性差 对象结构固定,不受系统区域语言影响,自动化脚本稳定性极强

三、关键专有特性详解

1. IPv6 NDP 本质区别(重点)

  • IPv4:二层地址解析依靠 ARP 协议,维护 ARP 缓存表
  • IPv6:废除 ARP,依靠 NDP 邻居发现协议,维护邻居缓存(Neighbor Cache)
  • 硬性限制:
     
    arp.exe 代码逻辑硬绑定 IPv4,完全无法读取、修改 IPv6 邻居缓存;
     
    PowerShell 通过 -AddressFamily IPv6 参数直接管理 NDP 表:
    powershell


    # 查看IPv4 ARP表
    Get-NetNeighbor -AddressFamily IPv4
    # 查看IPv6 NDP邻居表
    Get-NetNeighbor -AddressFamily IPv6
     

2. 条目 State 状态释义(PowerShell 独有)

  1. Permanent:内核永久静态条目(对应注册表 ArpCache Type=4),arp -d 无法删除
  2. Dynamic:设备广播自动学习动态条目,有老化超时
  3. Invalid:条目失效,等待清理回收
  4. Incomplete:已发解析请求,未收到 MAC 应答
  5. Stale/Delay/Probe:NDP 协议独有状态流转,IPv4 ARP 不存在

3. 远程批量运维能力示例(CIM 会话)

powershell


# 批量查询多台服务器ARP表
$servers = @("PC01","PC02","PC03")
$cimSess = New-CimSession -ComputerName $servers
Get-NetNeighbor -CimSession $cimSess -AddressFamily IPv4 |
    Select PSComputerName,IPAddress,LinkLayerAddress,State |
    Export-Csv C:\ARP_批量报表.csv -NoTypeInformation
 
arp.exe 无原生远程接口,只能依靠第三方工具迂回实现,无原生批量能力。

4. 新建永久静态条目对比

arp.exe(局限)

cmd


arp -s 224.0.0.22 01-00-5E-00-00-16
# Win10 1709+ 仅内存临时生效,重启丢失,不会自动写入ArpCache注册表
 

PowerShell(精准创建 Permanent 内核静态)

powershell


# 指定网卡索引,创建永久保护静态ARP
New-NetNeighbor -InterfaceIndex 3 `
-IPAddress "224.0.0.22" `
-LinkLayerAddress "01:00:5E:00:00:16" `
-State Permanent
 
配合前文注册表写入逻辑,可完全对齐tcpip.sys开机自动加载的永久 ARP 行为。

四、底层同源但行为差异根源

  1. 内核层完全一致
     
    两者最终都调用 iphlpapi.dll 访问tcpip.sys邻居缓存内存,内核保护 Permanent 条目对两者均生效arp -dRemove-NetNeighbor都无法直接删除,必须清理注册表。
  2. 用户态设计代差
  • arp.exe:Windows XP 时代遗留工具,面向交互式人工查看,无自动化、无远程、无对象化设计;
  • NetTCPIP Cmdlet:Vista 及之后 CIM 托管网络栈配套组件,面向企业自动化运维设计,把邻居缓存抽象为可管理业务对象。

五、选型建议

  1. 单机临时快速查看、老旧脚本兼容:使用 arp -a
  2. 自动化脚本、批量运维、远程管理、IPv6 场景、需要精细状态控制:强制使用 Get-NetNeighbor/New-NetNeighbor
  3. 需要创建开机自启永久静态 ARP:优先 PowerShell 创建 Permanent 条目 + 注册表 ArpCache 固化双保障,稳定性远优于 arp.exe。


示例:PowerShell 创建 Permanent 静态 ARP + ArpCache 注册表开机持久化双保障

前置说明

  1. New-NetNeighbor -State Permanent 仅写入内核内存永久条目,具备防 arp -d 清除能力,但重启失效
  2. 同步写入 HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\Tcpip\ArpCache 注册表,tcpip.sys 开机自动重建条目,实现真正开机自启;
  3. 双保障:即时内存生效 + 注册表持久开机加载,完全对齐系统原生受保护 ARP 机制。

完整一体化脚本(管理员权限运行)

powershell


#Requires -RunAsAdministrator
<#
功能:
1. 自动识别第一个活动网卡
2. PowerShell 内存创建 Permanent 永久静态ARP
3. 同步写入 ArpCache 注册表实现开机自动加载
4. 针对 224.0.0.22 / 224.0.0.251 / 255.255.255.255 三组地址示例
#>

# ====================== 配置区域 ======================
$arpEntries = @(
    @{
        IP          = "224.0.0.22"
        MacAddress  = "01:00:5E:00:00:16"
    },
    @{
        IP          = "224.0.0.251"
        MacAddress  = "01:00:5E:00:00:FB"
    },
    @{
        IP          = "255.255.255.255"
        MacAddress  = "FF:FF:FF:FF:FF:FF"
    }
)
$regBasePath = "HKLM:\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache"
$permanentTypeDword = 4
# ======================================================

# 步骤1:获取第一块已启用、已连接的物理网卡
$activeNic = Get-WmiObject Win32_NetworkAdapter | Where-Object {
    $_.NetEnabled -eq $true -and $_.GUID -ne $null -and $_.AdapterType -match "Ethernet"
} | Select-Object -First 1

if (-not $activeNic) {
    Write-Error "未找到已启用的以太网网卡,脚本终止"
    pause
    exit 1
}
$nicGuid = $activeNic.GUID
$interfaceIndex = (Get-NetAdapter -InterfaceGuid $nicGuid).InterfaceIndex
$nicRegPath = Join-Path -Path $regBasePath -ChildPath $nicGuid

Write-Host "`n当前网卡信息:"
Write-Host "GUID: $nicGuid"
Write-Host "接口索引: $interfaceIndex`n"

# 步骤2:循环处理每一条ARP规则
foreach ($item in $arpEntries) {
    $targetIp = $item.IP
    $targetMac = $item.MacAddress

    # --------------------------
    # 环节A:内存即时创建 Permanent 静态ARP
    # --------------------------
    try {
        # 先删除已存在同名条目避免冲突
        Remove-NetNeighbor -InterfaceIndex $interfaceIndex -IPAddress $targetIp -ErrorAction SilentlyContinue
        # 创建内核永久静态条目
        New-NetNeighbor -InterfaceIndex $interfaceIndex `
            -IPAddress $targetIp `
            -LinkLayerAddress $targetMac `
            -State Permanent `
            -ErrorAction Stop
        Write-Host "[内存生效] $targetIp <--> $targetMac 已设为 Permanent 静态邻居"
    }
    catch {
        Write-Warning "[内存创建失败] $targetIp : $_"
    }

    # --------------------------
    # 环节B:写入注册表ArpCache,实现开机自动加载
    # --------------------------
    # MAC清洗:去除分隔符,转为6字节二进制数组
    $macRaw = $targetMac -replace "[:-]", ""
    $macByteArr = for ($i = 0; $i -lt $macRaw.Length; $i += 2) {
        [Convert]::ToByte($macRaw.Substring($i, 2), 16)
    }
    # 自定义注册表子项名称
    $subKeyName = "ARP_Persist_$macRaw"
    $itemRegPath = Join-Path -Path $nicRegPath -ChildPath $subKeyName

    # 创建注册表项并写入3个键值
    New-Item -Path $itemRegPath -Force | Out-Null
    Set-ItemProperty -Path $itemRegPath -Name "IPAddress" -Value $targetIp -Type String -Force
    Set-ItemProperty -Path $itemRegPath -Name "PhysAddress" -Value $macByteArr -Type Binary -Force
    Set-ItemProperty -Path $itemRegPath -Name "Type" -Value $permanentTypeDword -Type DWord -Force

    Write-Host "[注册表持久化] $targetIp 写入开机自启条目完成`n"
}

# 步骤3:刷新ARP缓存,强制TCP/IP栈重载校验
netsh interface ip delete arpcache | Out-Null
Write-Host "============================================="
Write-Host "双保障部署完成:"
Write-Host "1. 即时生效:内核内存 Permanent 静态ARP已存在,arp -d 无法删除"
Write-Host "2. 重启保障:tcpip.sys开机读取ArpCache注册表自动重建全部条目"
Write-Host "=============================================`n"

# 可选:打印当前结果核对
Write-Host "当前生效的永久静态ARP列表:"
Get-NetNeighbor -InterfaceIndex $interfaceIndex -AddressFamily IPv4 | Where-Object State -eq Permanent | Select IPAddress, LinkLayerAddress, State
pause
 

二、关键机制拆解

1. 两层保障分工

  1. 运行时保障(内存层)
     
    New-NetNeighbor -State Permanent
  • 状态标记为 Permanent,属于内核保护条目
  • arp -dRemove-NetNeighbor 普通命令无法删除
  • 仅当前系统会话生效,重启丢失
  1. 开机保障(注册表层)
     
    写入路径:
     
    HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache\{网卡GUID}\子项
     
    三键值严格规范:
  • IPAddress REG_SZ:目标 IP
  • PhysAddress REG_BINARY:6 字节 MAC 二进制
  • Type REG_DWORD = 4:标记永久受保护静态 ARP
     
    系统启动时 tcpip.sys 主动遍历该路径,自动重建所有静态条目。

2. 状态对比验证命令

powershell


# PowerShell 结构化查看
Get-NetNeighbor -InterfaceIndex X | Select IPAddress,LinkLayerAddress,State

# CMD 传统查看
arp -a
 
Permanent 条目在 arp -a 中标记为 静态,且无法被清除。

三、反向清除脚本(彻底删除双保障条目)

powershell


#Requires -RunAsAdministrator
$regBasePath = "HKLM:\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache"
$activeNic = Get-WmiObject Win32_NetworkAdapter | Where-Object {$_.NetEnabled -eq $true} | Select-Object -First 1

if ($activeNic) {
    $nicRegPath = Join-Path $regBasePath $activeNic.GUID
    $ifIndex = (Get-NetAdapter -InterfaceGuid $activeNic.GUID).InterfaceIndex

    # 1. 删除注册表持久化项(阻止开机重建)
    if (Test-Path $nicRegPath) {
        Remove-Item $nicRegPath -Recurse -Force
        Write-Host "注册表持久化条目已清除"
    }

    # 2. 清空内存ARP缓存
    netsh interface ip delete arpcache | Out-Null
    Write-Host "内存ARP缓存已刷新,永久静态ARP完全移除"
}
pause
 
重点:只执行 Remove-NetNeighbor 无法删掉注册表驱动开机加载逻辑,必须删除注册表对应网卡下子项,再刷新缓存才算彻底清除。

四、远程批量扩展示例(多终端统一推送永久 ARP)

依托 CIM 会话实现域内多机器批量部署,核心片段:
powershell


$targetComputers = @("PC-001","PC-002","PC-003")
$cred = Get-Credential
$cimSession = New-CimSession -ComputerName $targetComputers -Credential $cred

# 在远程主机并行执行上述ARP部署脚本
Invoke-Command -CimSession $cimSession -ScriptBlock {
    # 粘贴上方完整部署脚本主体内容
}
 
该能力是 arp.exe 完全不具备的原生企业批量运维能力。

IPv6 NDP 邻居缓存完整解析(对标 IPv4 ARP)

一、核心本质区别

  1. IPv4:二层地址解析依靠 ARP 协议,维护表叫 ARP 缓存(ArpCache)
  2. IPv6:彻底废除 ARP 协议,使用 NDP(Neighbor Discovery Protocol,邻居发现协议),对应表称为 邻居缓存(Neighbor Cache)
  • 承载协议:NDP 封装在 ICMPv6 内部(IPv6 协议号 58),不再独立二层广播报文
  • 广播被替代:IPv6 无广播地址,使用链路本地多播地址 FF02::1(所有节点)、FF02::2(所有路由器)完成地址解析
  • 工具支持边界:arp.exe 硬编码仅支持 IPv4,完全无法查看 / 修改 IPv6 邻居缓存,只能使用 PowerShell Get-NetNeighbor / New-NetNeighbor

二、NDP 邻居缓存条目状态(PowerShell 完整枚举)

IPv4 ARP 只有「动态 Dynamic / 静态 Static」两类状态;NDP 邻居缓存有完整状态机流转:


状态 含义 对标 IPv4
Permanent 内核永久静态绑定,受 tcpip.sys 保护,无法被常规命令删除,可注册表开机持久化 Type=4 永久静态 ARP
Dynamic 多播探测自动学习动态条目,带老化超时 普通动态 ARP
Incomplete 已发送 NS(邻居请求)报文,未收到 NA(邻居通告)回复,MAC 未知 ARP 请求等待应答
Stale 条目已过期,但暂时未主动探测流量,保留条目 ARP 超时老化
Delay 有上行流量触发,进入延迟等待阶段,准备发起重探测 无对应状态
Probe 主动重复发送 NS 报文探测对端存活,未收到回复 无对应状态
Invalid 条目失效,等待系统后台回收 已删除动态 ARP

三、核心 NDP 报文类型(地址解析核心)

  1. NS 邻居请求(Neighbor Solicitation)
     
    作用:查询目标 IPv6 对应的 MAC 地址,目标为被解析 IP 的请求节点多播地址
  2. NA 邻居通告(Neighbor Advertisement)
     
    作用:应答 NS 请求,通告本机 IPv6 与 MAC 绑定;也可主动发送做免费 NDP(防 IP 冲突)
  3. 额外扩展功能(ARP 完全不具备):
    • RA(路由器通告):下发网关前缀、DNS、MTU、生命周期
    • RS(路由器请求):终端主动请求网关推送 RA 配置
    • 重定向报文:优化路由下一跳

四、Windows 操作实战(PowerShell)

1. 查看邻居缓存,区分 IPv4/IPv6

powershell


# 仅IPv4 ARP表
Get-NetNeighbor -AddressFamily IPv4
# 仅IPv6 NDP邻居缓存
Get-NetNeighbor -AddressFamily IPv6
# 过滤只看永久静态NDP条目
Get-NetNeighbor -AddressFamily IPv6 | Where-Object {$_.State -eq "Permanent"}
 

2. 创建 IPv6 Permanent 永久静态 NDP 绑定(内存即时生效)

powershell


# 示例:绑定链路本地IPv6地址与MAC
New-NetNeighbor -InterfaceIndex 3 `
-IPAddress "fe80::aabb:ccff:fe11:2233" `
-LinkLayerAddress "AA-BB-CC-11-22-33" `
-State Permanent `
-AddressFamily IPv6
 

3. NDP 开机持久化:注册表路径与 IPv4 完全同源

注册表根路径完全复用 TCPIP 的 ArpCache 项,同一网卡 GUID 下可同时存放 IPv4 ARP、IPv6 NDP 永久条目:
plaintext


HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache\{网卡GUID}\自定义子项
 
键值结构完全通用:
  • IPAddress REG_SZ:填写 IPv6 地址字符串
  • PhysAddress REG_BINARY:6 字节 MAC 二进制
  • Type REG_DWORD = 4:永久内核保护条目
     
    系统开机tcpip.sys会自动同时加载 IPv4 ARP、IPv6 NDP 两类永久绑定。

4. 删除动态 / 静态邻居条目

powershell


# 删除单条IPv6邻居
Remove-NetNeighbor -InterfaceIndex 3 -IPAddress "fe80::aabb:ccff:fe11:2233" -AddressFamily IPv6
# 清空整张NDP缓存
netsh interface ipv6 delete neighbors
 
⚠️ 限制:State=Permanent 的 NDP 条目,内存层面无法被 Remove-NetNeighbor 清除,必须删除注册表对应子项后刷新缓存。

五、IPv4 ARP vs IPv6 NDP 关键能力对比


项目 IPv4 ARP IPv6 NDP
承载 独立二层广播帧 ICMPv6 多播报文
广播风险 全域广播,易产生广播风暴 仅目标组播接收,范围可控
协议附加能力 仅地址解析 地址解析 + 网关发现 + 路由重定向 + IP 冲突检测
工具支持 arp.exe + Get-NetNeighbor 仅 Get-NetNeighbor 支持
静态持久化 ArpCache 注册表 Type=4 完全复用同一 ArpCache 注册表结构
状态机 极简 2 种状态 7 种完整流转状态,故障排查颗粒度更高

六、常见运维要点

  1. 请求节点多播地址规则
     
    IPv6 任意单播 IP 自动派生多播地址:FF02:0:0:0:0:1:FFXX:XXXX,后 24 位复制原 IP 末尾 24 位,大幅缩小解析报文接收范围,相比 ARP 全域广播更高效。
  2. 免费 NDP(DAD 重复地址检测)
     
    IPv6 设备上线时自动发送 NS 检测当前 IP 是否被占用,内置防冲突机制;IPv4 无原生机制,依赖免费 ARP。
  3. 防火墙放行规则
     
    NDP 依赖 ICMPv6,Windows 防火墙默认放行必要 ICMPv6 类型;若 NDP 解析异常,需确保入站规则允许:
  • ICMPv6 类型 135(NS)、136(NA)、133(RS)、134(RA)


IPv6 NDP 永久静态绑定 + 注册表开机持久化完整 PowerShell 脚本

整体逻辑

  1. New-NetNeighbor -State Permanent:内核内存立即创建受保护静态 NDP 条目,常规删除命令无法清除
  2. 写入 Tcpip\Parameters\ArpCache 注册表,tcpip.sys 开机自动加载 IPv6 绑定
  3. 同网卡下,IPv4 ARP、IPv6 NDP 共用一套注册表结构,无需额外新建路径
  4. 管理员权限强制校验,自动检索活动以太网网卡索引与 GUID
powershell


#Requires -RunAsAdministrator
<#
用途:IPv6 NDP邻居永久静态绑定 + ArpCache注册表开机自启双固化
兼容:Win10 1709+ / Win11 / Windows Server 2016+
#>

# ====================== 自定义配置区 ======================
$ipv6NdpList = @(
    @{
        IPv6Addr    = "fe80::1a2b:3c4d:5e6f:7890"
        MacAddr     = "AA:BB:CC:DD:EE:FF"
    },
    @{
        IPv6Addr    = "fd00:1234::1"
        MacAddr     = "00:11:22:33:44:55"
    }
)
$RegRootPath = "HKLM:\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache"
$PermanentTypeValue = 4
# =========================================================

# 1. 自动筛选已启用以太网网卡
$activeEthernet = Get-WmiObject Win32_NetworkAdapter | Where-Object {
    $_.NetEnabled -eq $true -and
    $_.GUID -ne $null -and
    $_.AdapterType -match "Ethernet"
} | Select-Object -First 1

if (-not $activeEthernet) {
    Write-Error "未检测到已启用的有线以太网网卡,脚本退出"
    pause
    exit 1
}

$nicGUID = $activeEthernet.GUID
$ifIndex = (Get-NetAdapter -InterfaceGuid $nicGUID).InterfaceIndex
$nicRegFullPath = Join-Path $RegRootPath $nicGUID

Write-Host "`n=== 网卡基础信息 ==="
Write-Host "网卡GUID:         $nicGUID"
Write-Host "接口索引IfIndex:  $ifIndex`n"

# 2. 循环批量处理每一条IPv6 NDP静态规则
foreach ($item in $ipv6NdpList) {
    $targetIPv6 = $item.IPv6Addr
    $targetMAC  = $item.MacAddr

    Write-Host "正在处理绑定:$targetIPv6  <-->  $targetMAC"

    # ---------- 环节1:内存层创建 Permanent 永久NDP条目 ----------
    try {
        # 先尝试清理旧条目,避免冲突
        Remove-NetNeighbor -InterfaceIndex $ifIndex `
            -IPAddress $targetIPv6 `
            -AddressFamily IPv6 `
            -ErrorAction SilentlyContinue

        # 新建内核保护静态NDP
        New-NetNeighbor -InterfaceIndex $ifIndex `
            -IPAddress $targetIPv6 `
            -LinkLayerAddress $targetMAC `
            -AddressFamily IPv6 `
            -State Permanent `
            -ErrorAction Stop

        Write-Host "  ✅ 内存Permanent静态NDP创建完成"
    }
    catch {
        Write-Warning "  ❌ 内存条目创建失败:$_"
    }

    # ---------- 环节2:注册表写入开机持久化 ----------
    # MAC清洗:移除冒号/横杠分隔符
    $macClean = $targetMAC -replace "[:-]", ""
    # MAC转为6字节二进制数组
    $macBinary = for ($i = 0; $i -lt $macClean.Length; $i += 2) {
        [Convert]::ToByte($macClean.Substring($i, 2), 16)
    }
    # 注册表子项命名防重复
    $subKeyName = "NDP_Persist_" + $macClean
    $itemRegPath = Join-Path $nicRegFullPath $subKeyName

    # 写入注册表三项必填键值
    New-Item -Path $itemRegPath -Force | Out-Null
    Set-ItemProperty -Path $itemRegPath -Name "IPAddress" -Value $targetIPv6 -Type String -Force
    Set-ItemProperty -Path $itemRegPath -Name "PhysAddress" -Value $macBinary -Type Binary -Force
    Set-ItemProperty -Path $itemRegPath -Name "Type" -Value $PermanentTypeValue -Type DWord -Force

    Write-Host "  ✅ 注册表开机固化条目写入完成`n"
}

# 3. 强制刷新IPv6邻居缓存,立即全量重载
netsh interface ipv6 delete neighbors | Out-Null

Write-Host "=============================="
Write-Host "部署全部完成总结:"
Write-Host "1. 运行时保护:Permanent条目无法被 Remove-NetNeighbor / netsh 删除"
Write-Host "2. 开机保障:tcpip.sys启动自动读取ArpCache重建IPv6静态NDP"
Write-Host "==============================`n"

# 4. 结果核验:列出当前所有IPv6永久静态邻居
Write-Host "当前生效IPv6 Permanent NDP列表:"
Get-NetNeighbor -InterfaceIndex $ifIndex -AddressFamily IPv6 |
    Where-Object State -eq Permanent |
    Select IPAddress, LinkLayerAddress, State

pause
 

配套反向清理脚本(彻底删除 NDP 固化绑定)

仅删除内存条目无效,必须删除注册表网卡子项,再刷新邻居缓存:
powershell


#Requires -RunAsAdministrator
$RegRootPath = "HKLM:\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache"
$activeEthernet = Get-WmiObject Win32_NetworkAdapter | Where-Object {
    $_.NetEnabled -eq $true -and $_.AdapterType -match "Ethernet"
} | Select-Object -First 1

if ($activeEthernet) {
    $nicRegPath = Join-Path $RegRootPath $activeEthernet.GUID
    $ifIndex = (Get-NetAdapter -InterfaceGuid $activeEthernet.GUID).InterfaceIndex

    # 删除注册表持久化配置
    if (Test-Path $nicRegPath) {
        Remove-Item -Path $nicRegPath -Recurse -Force -ErrorAction SilentlyContinue
        Write-Host "✅ 注册表ArpCache绑定已清除"
    }

    # 清空IPv6邻居缓存
    netsh interface ipv6 delete neighbors | Out-Null
    Write-Host "✅ IPv6 NDP内存缓存已刷新,永久绑定完全移除"
}
pause
 

关键运维要点

  1. 注册表兼容性
     
    ArpCacheIPAddress 同时支持 IPv4 点分十进制、IPv6 冒分格式,tcpip.sys 启动时自动区分地址族分别加载 ARP/NDP。
  2. 删除限制
     
    State=Permanent 的 IPv6 条目属于内核保护对象:
  • Remove-NetNeighbornetsh interface ipv6 delete neighbors 均无法抹除内存条目
  • 唯一彻底方式:删除注册表对应子项 → 清空缓存 / 重启系统
  1. 远程批量扩展写法
     
    套入 New-CimSession + Invoke-Command 即可在域内多台服务器并行推送 IPv6 静态 NDP,arp.exe 完全不具备该能力。
  2. 防火墙必要放行
     
    NDP 依赖 ICMPv6,如需正常动态解析,入站规则需开放:
     
    ICMPv6 Type 135 (NS)、136 (NA)、133 (RS)、134 (RA)。

混合版 PowerShell 脚本:IPv4 ARP + IPv6 NDP 批量永久静态绑定 + ArpCache 注册表开机固化双保障

脚本能力说明

  1. 同一张网卡下,IPv4、IPv6 条目混合同步部署,共用 ArpCache 注册表路径
  2. 内存层:New-NetNeighbor -State Permanent 内核保护,常规删除命令无法清除
  3. 注册表层:写入 Type=4 永久标记,tcpip.sys 开机自动重建所有绑定
  4. 自动识别活动网卡 GUID、接口索引,自动兼容 MAC 冒号 : / 横杠 - 两种格式
  5. 执行完成自动刷缓存、输出核验清单
powershell


#Requires -RunAsAdministrator
<#
适用系统:Win10 1709+、Win11、Server 2016/2019/2022
功能:
1. 批量创建 IPv4 Permanent 静态ARP
2. 批量创建 IPv6 Permanent 静态NDP
3. 全部写入 ArpCache 注册表实现开机自启
4. 即时生效+重启自愈双保障
#>

# ====================== 自定义配置区(直接在此增删条目) ======================
$listIPv4 = @(
    @{ IP = "224.0.0.22"; MAC = "01-00-5E-00-00-16" },
    @{ IP = "224.0.0.251"; MAC = "01-00-5E-00-00-FB" },
    @{ IP = "255.255.255.255"; MAC = "FF:FF:FF:FF:FF:FF" }
)

$listIPv6 = @(
    @{ IP = "fe80::1a2b:3c4d:5e6f:7890"; MAC = "AA:BB:CC:DD:EE:FF" },
    @{ IP = "fd00:1234::1"; MAC = "00-11-22-33-44-55" }
)

$regBase = "HKLM:\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache"
$typePermanent = 4
# ==============================================================================

# region 步骤1:自动获取第一块已启用以太网网卡
$nic = Get-WmiObject Win32_NetworkAdapter | Where-Object {
    $_.NetEnabled -eq $true -and $null -ne $_.GUID -and $_.AdapterType -match "Ethernet"
} | Select-Object -First 1

if (-not $nic) {
    Write-Error "未找到已启用的有线以太网网卡,脚本终止"
    pause
    exit 1
}
$nicGUID = $nic.GUID
$ifIndex = (Get-NetAdapter -InterfaceGuid $nicGUID).InterfaceIndex
$nicRegPath = Join-Path $regBase $nicGUID

Write-Host "`n【网卡信息】"
Write-Host "GUID        : $nicGUID"
Write-Host "接口索引    : $ifIndex`n"
# endregion

# region 通用处理函数:内存创建永久邻居 + 写入注册表持久化
function New-PersistNeighbor {
    param(
        [Parameter(Mandatory)]$TargetIP,
        [Parameter(Mandatory)]$TargetMAC,
        [Parameter(Mandatory)][ValidateSet("IPv4","IPv6")]$AddressFamily,
        $IfIndex,
        $RegParentPath,
        $RegDwordType
    )

    $afEnum = if ($AddressFamily -eq "IPv4") { [System.Net.Sockets.AddressFamily]::InterNetwork }
              else { [System.Net.Sockets.AddressFamily]::InterNetworkV6 }

    Write-Host "处理 $AddressFamily 绑定:$TargetIP  <-->  $TargetMAC"

    # 1. 内存层:创建 Permanent 永久条目
    try {
        Remove-NetNeighbor -InterfaceIndex $IfIndex -IPAddress $TargetIP -AddressFamily $afEnum -ErrorAction SilentlyContinue
        New-NetNeighbor -InterfaceIndex $IfIndex `
            -IPAddress $TargetIP `
            -LinkLayerAddress $TargetMAC `
            -AddressFamily $afEnum `
            -State Permanent `
            -ErrorAction Stop
        Write-Host "  ✅ 内存 Permanent 条目创建成功"
    }
    catch {
        Write-Warning "  ❌ 内存创建异常:$_"
    }

    # 2. 注册表层:写入开机自启项
    $macClean = $TargetMAC -replace "[:-]", ""
    $macBytes = for ($i=0; $i -lt $macClean.Length; $i+=2) {
        [Convert]::ToByte($macClean.Substring($i,2),16)
    }
    $subKeyName = "$AddressFamily`_Persist_$macClean"
    $itemRegPath = Join-Path $RegParentPath $subKeyName

    New-Item -Path $itemRegPath -Force | Out-Null
    Set-ItemProperty -Path $itemRegPath -Name "IPAddress" -Value $TargetIP -Type String -Force
    Set-ItemProperty -Path $itemRegPath -Name "PhysAddress" -Value $macBytes -Type Binary -Force
    Set-ItemProperty -Path $itemRegPath -Name "Type" -Value $RegDwordType -Type DWord -Force
    Write-Host "  ✅ 注册表开机固化完成`n"
}
# endregion

# region 批量执行 IPv4 ARP 绑定
Write-Host "==================== 开始处理 IPv4 ARP 条目 ===================="
foreach ($entry in $listIPv4) {
    New-PersistNeighbor -TargetIP $entry.IP -TargetMAC $entry.MAC -AddressFamily IPv4 `
        -IfIndex $ifIndex -RegParentPath $nicRegPath -RegDwordType $typePermanent
}
# endregion

# region 批量执行 IPv6 NDP 绑定
Write-Host "==================== 开始处理 IPv6 NDP 条目 ===================="
foreach ($entry in $listIPv6) {
    New-PersistNeighbor -TargetIP $entry.IP -TargetMAC $entry.MAC -AddressFamily IPv6 `
        -IfIndex $ifIndex -RegParentPath $nicRegPath -RegDwordType $typePermanent
}
# endregion

# 强制刷新双协议邻居缓存,立即重载全部规则
netsh interface ip delete arpcache | Out-Null
netsh interface ipv6 delete neighbors | Out-Null

# 结果汇总输出
Write-Host "==================== 全部部署完成 ===================="
Write-Host "1. 运行时防护:Permanent 内核保护,常规删除命令无法清除"
Write-Host "2. 开机自愈:tcpip.sys 启动自动读取 ArpCache 重建所有绑定`n"

Write-Host "【当前生效 IPv4 永久ARP】"
Get-NetNeighbor -InterfaceIndex $ifIndex -AddressFamily IPv4 |
    Where-Object State -eq Permanent | Select IPAddress,LinkLayerAddress,State

Write-Host "`n【当前生效 IPv6 永久NDP】"
Get-NetNeighbor -InterfaceIndex $ifIndex -AddressFamily IPv6 |
    Where-Object State -eq Permanent | Select IPAddress,LinkLayerAddress,State

pause
 

配套一键彻底清理脚本(IPv4+IPv6 全部清除)

原理:删除网卡对应的整个注册表子项阻止开机重建,再清空两层缓存
powershell


#Requires -RunAsAdministrator
$regBase = "HKLM:\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCache"

$nic = Get-WmiObject Win32_NetworkAdapter | Where-Object {
    $_.NetEnabled -eq $true -and $_.AdapterType -match "Ethernet"
} | Select-Object -First 1

if ($nic) {
    $delPath = Join-Path $regBase $nic.GUID
    $ifIndex = (Get-NetAdapter -InterfaceGuid $nic.GUID).InterfaceIndex

    # 删除注册表持久化配置
    if (Test-Path $delPath) {
        Remove-Item $delPath -Recurse -Force -ErrorAction SilentlyContinue
        Write-Host "✅ 注册表 ArpCache 绑定已全部删除"
    }

    # 分别刷新 IPv4、IPv6 缓存
    netsh interface ip delete arpcache | Out-Null
    netsh interface ipv6 delete neighbors | Out-Null
    Write-Host "✅ IPv4 ARP、IPv6 NDP 内存缓存已刷新,永久绑定完全移除"
}
pause
 

关键技术要点汇总

  1. 注册表统一兼容
     
    ArpCacheIPAddress 字段自动识别点分十进制 IPv4、冒分 IPv6,tcpip.sys 加载时自动区分地址族,无需分目录存储。
  2. 删除硬性限制
     
    State=Permanent 条目:
  • arp -dRemove-NetNeighbornetsh 清空命令均无法抹除内存条目
  • 唯一彻底方案:删除注册表网卡子项 → 刷缓存 / 重启系统
  1. 远程批量扩展方式
powershell


$servers = @("PC01","PC02","PC03")
$cim = New-CimSession -ComputerName $servers -Credential (Get-Credential)
Invoke-Command -CimSession $cim -ScriptBlock {
    # 粘贴上方混合部署脚本全部主体代码
}
 
  1. MAC 格式容错
     
    函数内部自动兼容 AA-BB-CC-DD-EE-FFAA:BB:CC:DD:EE:FF 两种常用写法,无需手动统一格式。


PS C:\Users\Administrator> ARP /?
_________________________________________________________________________________________________________________________________________

显示和修改ARP(Address Resolution Protocol,地址解析协议)使用的“IP 到物理”地址转换表。
_________________________________________________________________________________________________________________________________________

ARP -s inet_addr eth_addr [if_addr]
ARP -d inet_addr [if_addr]
ARP -a [inet_addr] [-N if_addr] [-v]
_________________________________________________________________________________________________________________________________________
ARP  -a            通过询问当前协议数据,显示当前 ARP 项。如果指定 inet_addr,则只显示指定计算机的 IP 地址和物理地址。如果不止一个网络接口使用 ARP,则显示每个 ARP 表的项。
ARP  -g            与 -a 相同。
ARP  -v            在详细模式下显示当前 ARP 项。所有无效项和环回接口上的项都将显示。
ARP   inet_addr     指定 Internet 地址。
ARP   -N if_addr    显示 if_addr 指定的网络接口的 ARP 项。
ARP   -d            删除 inet_addr 指定的主机。inet_addr 可以是通配符 *,以删除所有主机。
ARP   -s            添加主机并且将 Internet 地址 inet_addr与物理地址 eth_addr 相关联。物理地址是用连字符分隔的 6 个十六进制字节。该项是永久的。
ARP   eth_addr      指定物理地址。
ARP   if_addr       如果存在,此项指定地址转换表应修改的接口的 Internet 地址。如果不存在,则使用第一个适用的接口。
_________________________________________________________________________________________________________________________________________

示例:
  > arp -s 157.55.85.212   00-00-00-00-00-00.... 添加静态项。
  > arp -a                                  .... 显示 ARP 表。

三类地址数据包 / 报文特征完整区分

一、224.0.0.22 IGMPv3 报文特征

1. 链路层(二层帧)特征

  • 目的 MAC:01:00:5E:00:00:16(固定组播 MAC)
  • 以太网类型字段:0x0800 IPv4
  • 网卡硬件:未订阅组播业务的网卡可直接丢弃该帧,不上递系统协议栈

2. IP 层头部特征

  • 目的 IP:224.0.0.22
  • TTL:强制 = 1(系统内核固化,不可修改)
  • 协议号:2(ICMPv4,IGMP 归属 ICMP 子类型)
  • 源 IP:本机内网单播 IP

3. 传输层 / 载荷报文特征(IGMPv3 专属)

无 TCP/UDP 头部,载荷直接为 IGMP 控制报文,分 3 类固定格式:
  1. 通用查询报文(网关发出)
    • IGMP 类型:0x11
    • 作用:周期查询网段哪些主机仍在订阅组播流
  2. 成员关系报告(终端发出,最常见)
    • IGMP 类型:0x22(IGMPv3 独有标识,区分 v1/v2)
    • 核心特征:携带多组「组播组 IP + 源 IP 过滤规则」
      • INCLUDE:仅接收指定源的视频流
      • EXCLUDE:屏蔽指定源,接收其余所有源
  3. 离开组报文(终端关闭流媒体)
    • IGMP 类型:0x23
    • 仅告知网关停止转发对应组播

4. 流量行为特征

  • 触发时机:打开 / 关闭 IPTV、监控、视频会议;网关定时周期查询(默认 125s)
  • 流量规模:报文短小(几十字节),频次低;仅网关 + 流媒体终端交互,不会全网大量泛洪
  • 无应用层数据,纯网络层控制信令

二、224.0.0.251 mDNS 报文特征

1. 链路层(二层帧)特征

  • 目的 MAC:01:00:5E:00:00:FB(固定组播 MAC)
  • 以太网类型:0x0800 IPv4
  • 网卡硬件:无 mDNS 服务的网卡可硬件过滤丢弃帧

2. IP 层头部特征

  • 目的 IP:224.0.0.251
  • TTL:强制 = 1
  • 协议号:17(UDP)
  • 源 IP:本机内网单播 IP

3. 传输层 UDP 固定特征

  • 源端口:随机高位端口
  • 目的端口:5353(mDNS 标准固定端口,识别核心标识)
  • UDP 载荷:标准 DNS 报文格式,域名后缀统一为.local

4. 应用层 DNS 载荷两类报文

  1. 查询报文(主机搜设备)
    • DNS 标志位:Query
    • 查询域名示例:MacBook-Pro.localHP-Printer.local_airplay._tcp.local
  2. 响应 / 宣告报文(设备上线广播)
    • DNS 标志位:Response
    • 携带 A 记录(设备 IP)、SRV 记录(服务端口)、TXT 记录(设备型号 / 属性)
    • 设备开机后定时重复广播宣告,维持局域网设备缓存

5. 流量行为特征

  • 触发时机:设备开机、打开投屏 / 打印 / 智能家居、文件共享
  • 流量规模:设备多的家庭 / 办公环境持续产生小幅泛洪,报文百字节级别
  • 纯设备发现业务流量,无文件、视频等大数据载荷

三、255.255.255.255 有限广播报文特征

1. 链路层(二层帧)特征

  • 目的 MAC:FF:FF:FF:FF:FF:FF(全网广播帧,核心区分标识)
  • 以太网类型:0x0800 IPv4
  • 网卡硬件:所有网卡强制接收,无法硬件过滤,无论是否需要都会上递系统

2. IP 层头部特征

  • 目的 IP:255.255.255.255
  • TTL:强制 = 1
  • 协议号不固定:可承载 UDP (17)、TCP (6)、ICMP (2) 等任意协议
  • 特殊场景源 IP:设备未分配 IP 时源 IP=0.0.0.0(DHCP Discover)

3. 典型上层载荷分类(无统一固定报文格式)

  1. DHCP(最主流)
    • UDP 源 68 / 目的 67,Discover/Request 报文,新设备开机获取 IP
  2. WOL 网络唤醒
    • UDP 9 端口,载荷包含目标设备 MAC 魔法包
  3. ARP 全网探测、NetBIOS、内网扫描包
  4. 各类工具自定义广播探测报文

4. 流量行为特征

  • 触发时机:设备初次上电、内网扫描、远程唤醒、DHCP 租期更新
  • 风险特征:高频大量广播报文会造成广播风暴,占满交换机端口带宽,引发全网卡顿
  • 无专属协议,是底层通用广播承载通道

四、报文特征横向对比总表

对比维度 224.0.0.22 IGMPv3 224.0.0.251 mDNS 255.255.255.255 有限广播
二层目的 MAC 01:00:5E:00:00:16 01:00:5E:00:00:FB FF:FF:FF:FF:FF:FF
IP 协议号 2(ICMP/IGMP) 17(UDP) 不固定,任意协议
固定端口 无端口 UDP 5353 无固定端口
载荷格式 IGMP 专用控制报文,类型 0x11/0x22/0x23 标准 DNS 报文,后缀.local 无统一格式,DHCP/WOL/ARP 均可
硬件过滤能力 网卡可硬件丢弃无关帧 网卡可硬件丢弃无关帧 硬件强制接收,不可过滤
报文长度 极小(20~60 字节) 中等(60~300 字节) 大小不固定,可变长
核心识别关键字段 IGMP Type=0x22(v3 报告) UDP.DstPort=5353、.local域名 DstMAC = 全 FF、DstIP=255.255.255.255
泛洪范围控制 IGMP Snooping 精准转发 mDNS Snooping 抑制泛洪 交换机无条件转发所有端口,仅能限速

五、快速抓包识别区分口诀

  1. 看到 MAC 以01-00-5E、协议号 2 → IGMPv3 224.0.0.22
  2. 看到 MAC 以01-00-5E、UDP 5353、.local域名 → mDNS 224.0.0.251
  3. 看到目的 MAC 全 FF、目的 IP 全 255 → 全网有限广播

224.0.0.22 / 224.0.0.251 / 255.255.255.255 底层原理完整区分

一、通用底层共性(三者一致)

  1. 链路本地隔离机制
     
    操作系统内核强制将发往这三类地址的 IP 报文 TTL=1;三层路由器收到后 TTL 减至 0 直接丢弃,永远无法跨 VLAN、跨网段、上互联网,仅在当前广播域流转。
  2. 内核静态 ARP 固化原理
     
    Windows/Linux 内核内置硬编码 IP-MAC 映射表,开机自动加载,标记为「静态」:
    • 不受 ARP 老化计时器控制,不会自动清除;
    • 执行 arp -d *、清空缓存脚本无法删除;
    • 设计目的:发送报文时无需发起 ARP 请求解析 MAC,直接封装二层帧,减少网络初始化延迟。
  3. 交换机转发基础规则
     
    帧到达交换机后,若匹配组播 / 广播目的 MAC,默认泛洪至本网段全部端口,可通过 Snooping 功能优化抑制泛洪。

二、分地址底层原理拆解

1. 224.0.0.22(IGMPv3 组播管理)

1)二层 MAC 映射底层算法

D 类组播 IP 规则:MAC 固定前缀 01:00:5E,IP 后 23bit 填充 MAC 后 23bit
  • IP:224.0.0.22 → 二进制后 23 位 000 0000 0000 0000 0001 0110
  • 固定 MAC:01-00-5e-00-00-16

2)三层协议底层交互逻辑(IGMPv3 RFC3376)

  1. 主机打开 IPTV / 监控流媒体,需要接收某路组播视频流;
  2. 内核构造IGMPv3 成员报告报文,目的 IP 固定 224.0.0.22;
  3. 报文携带「组播组 IP + 允许 / 屏蔽的源 IP」,实现精细化源过滤(IGMPv2 无此能力);
  4. 三层网关(组播路由器)接收报文,生成「接口 - 组播组 - 源 IP」转发表;
  5. 网关仅将视频组播流转发给提交订阅的主机,不会泛洪全网段;
  6. 主机关闭流媒体时,发送离开报文至 224.0.0.22,网关核查无其他订阅后切断转发。

3)硬件过滤特性

不订阅组播业务的终端网卡可直接丢弃该报文,仅网关、流媒体终端需要处理。

2. 224.0.0.251(mDNS 设备发现)

1)二层 MAC 映射底层算法

  • IP:224.0.0.251 → 二进制后 23 位 000 0000 0000 0000 1111 1011
  • 固定 MAC:01-00-5e-00-00-fb

2)三层 mDNS 底层交互逻辑(RFC6762)

  1. 设备开机初始化:主动向 224.0.0.251 发送 UDP 5353 端口宣告报文,携带自身.local域名、内网 IP、服务类型(打印 / AirPlay/NAS);
  2. 终端需要查找局域网设备时(如手机投屏、电脑连打印机),向 224.0.0.251 发送域名查询组播;
  3. 匹配域名的设备单播回复自身 IP 与服务端口;
  4. 所有终端缓存周边设备信息,无需中央 DNS 服务器即可零配置互通。

3)硬件过滤特性

无对应服务的终端网卡接收报文后,上层协议栈直接丢弃,不占用应用 CPU 资源。

3. 255.255.255.255(有限全网广播)

1)二层 MAC 底层规则

广播帧固定目的 MAC:ff-ff-ff-ff-ff-ff,不属于组播映射逻辑,是以太网标准广播标识;
 
所有网卡硬件芯片强制接收该 MAC 帧,无法在硬件层面过滤拦截。

2)三层 IP 底层转发逻辑

  1. 终端无 IP 时(新设备开机),源 IP 填0.0.0.0,目的 IP 255.255.255.255 发送 DHCP Discover 请求,寻找 DHCP 服务器分配地址;
  2. 交换机收到全 FF 广播帧,复制转发至除入端口外所有端口,本网段每一台设备都会收到;
  3. 上层协议栈根据报文类型区分处理:DHCP、内网探测、WOL 网络唤醒等;
  4. 无匹配上层服务的报文,操作系统直接丢弃,但硬件必须完成接收动作。

3)底层风险机制

大量高频广播帧会持续占用交换机端口带宽,形成广播风暴,导致内网设备卡顿断网;因此交换机必须配置广播风暴限速抑制。

三、底层核心差异对照表

底层维度 224.0.0.22(IGMPv3) 224.0.0.251(mDNS) 255.255.255.255(广播)
二层 MAC 类型 组播 MAC(01 开头) 组播 MAC(01 开头) 广播 MAC(全 FF)
网卡硬件过滤 可硬件过滤丢弃 可硬件过滤丢弃 硬件强制接收,无法过滤
承载报文类型 ICMP 控制报文,无端口 UDP 5353 DNS 报文 任意协议(DHCP/ARP/WOL)
核心底层目的 管控流媒体组播转发路由 零配置局域网设备域名发现 无差别向本网段所有设备投递消息
交换机优化方案 IGMP Snooping mDNS Snooping 广播风暴抑制限速
跨网段能力 TTL=1,禁止三层转发 TTL=1,禁止三层转发 TTL=1,禁止三层转发
业务依赖底层 三层组播网关协作 纯二层终端对等交互 无网关依赖,全网段泛洪

四、底层拦截后果(内核 / 硬件层面)

  1. 拦截 224.0.0.22:IGMPv3 报文被丢弃,网关无法获取订阅关系,IPTV、监控组播全网泛洪或完全收不到画面;
  2. 拦截 224.0.0.251:UDP 5353 组播阻断,打印机、苹果 AirPlay、智能家居设备完全无法被发现;
  3. 拦截 255.255.255.255:DHCP 请求无法发出,新设备无法获取内网 IP,网络唤醒、内网扫描全部失效。


224.0.0.22 / 224.0.0.251 / 255.255.255.255

协议、底层原理双向完整区分

一、协议层核心区别(上层标准、报文、交互逻辑)

1. 224.0.0.22 — IGMPv3 协议(RFC3376)

  1. 协议定位:三层组播控制协议,主机 ↔ 三层组播路由器专用交互协议
  2. 报文载体:ICMPv3 报文,无 TCP/UDP 端口,属于网络层控制信令
  3. 核心交互报文
    • 成员报告:主机上报「需要接收哪路组播流、屏蔽哪些源 IP」(独有源过滤能力)
    • 离开组报文:主机停止收看流媒体,通知网关停止转发对应视频流
    • 仅网关会主动下发查询报文,终端只做应答
  4. 交互对象:终端 ↔ 三层路由 / 网关,终端之间不直接通过该地址通信
  5. 业务绑定:IPTV、视频监控、多路视频会议等大规模流媒体组播场景

2. 224.0.0.251 — mDNS 组播 DNS 协议(RFC6762)

  1. 协议定位:应用层设备发现协议,终端对等通信,无需中央 DNS 服务器
  2. 报文载体:UDP 5353 端口,DNS 格式报文(域名、服务、IP 解析)
  3. 核心交互报文
    • 设备宣告:设备开机主动广播自身.local域名、服务类型(打印 / 投屏 / NAS)
    • 查询报文:用户搜索局域网设备时,广播域名查询请求
    • 单播应答:匹配设备直接回复自身 IP,不占用全网带宽
  4. 交互对象:所有局域网终端之间对等交互,网关不参与解析逻辑
  5. 业务绑定:AirPlay 投屏、网络打印机、智能家居、苹果设备、局域网文件共享

3. 255.255.255.255 — IPv4 有限广播(无独立协议,基础 IP 广播机制)

  1. 协议定位:IPv4 基础广播寻址机制,不属于独立协议,是 IP 寻址规范
  2. 报文载体:无固定承载协议,可封装 DHCP、ARP、WOL、探测包、NetBIOS 等任意报文
  3. 核心交互报文
    • DHCP Discover:无 IP 新设备广播寻找地址分配服务器
    • WOL 唤醒包:广播唤醒关机内网主机
    • 内网存活探测、ARP 全网扫描
  4. 交互对象:本网段所有设备,无筛选,交换机强制泛洪
  5. 业务绑定:设备初始化、IP 分配、远程开机、全网设备扫描

二、底层原理完整区分(二层硬件、内核、转发、TTL、MAC 机制)

维度 1:二层 MAC 生成与硬件接收规则

  1. 224.0.0.22(IGMPv3)
    • MAC 生成规则:D 类组播标准映射
       
      固定前缀01-00-5E,IP 后 23bit 填充 MAC 后 23 位 → 01-00-5e-00-00-16
    • 网卡硬件行为:可硬件过滤,未订阅组播业务的网卡直接丢弃帧,不上传操作系统
    • 帧类型:以太网组播帧(MAC 以 01 开头)
  2. 224.0.0.251(mDNS)
    • MAC 生成规则:同 D 类组播映射算法 → 01-00-5e-00-00-fb
    • 网卡硬件行为:可硬件过滤,无对应 mDNS 服务的网卡直接丢弃
    • 帧类型:以太网组播帧(MAC 以 01 开头)
  3. 255.255.255.255(有限广播)
    • MAC 生成规则:无映射算法,以太网标准广播固定 MAC ff-ff-ff-ff-ff-ff
    • 网卡硬件行为:硬件强制接收,无法过滤,所有网卡芯片必须把帧上传系统协议栈
    • 帧类型:以太网广播帧(全 FF)

维度 2:操作系统内核底层机制(ARP、TTL、静态条目)

三者共性底层机制
  • 内核硬编码静态 IP-MAC 映射,ARP 表标记「静态」;arp -d *无法删除,不受老化超时清理;
  • 内核强制报文 TTL=1,三层路由器收到后 TTL 归零直接丢弃,永远无法跨 VLAN / 互联网。
三者核心底层差异
  1. IGMPv3(224.0.0.22)
    • 内核触发时机:仅打开流媒体组播程序时生成报文;
    • 内核处理逻辑:报文仅交付 TCP/IP 协议栈 IGMP 模块,普通应用无法读取;
    • 转发依赖:必须三层网关维护组播转发表,否则组播流量全网泛洪。
  2. mDNS(224.0.0.251)
    • 内核触发时机:设备开机、打开投屏 / 打印 / 智能家居程序时持续收发;
    • 内核处理逻辑:报文交付 UDP 5353 端口的 mDNS 服务进程;
    • 转发依赖:纯二层终端交互,网关不参与解析。
  3. 全网广播 (255.255.255.255)
    • 内核触发时机:设备无 IP、网络扫描、唤醒主机时触发;
    • 内核处理逻辑:报文分发至所有监听广播端口的上层应用;
    • 转发依赖:无网关依赖,交换机无条件泛洪全部端口。

维度 3:交换机底层转发优化机制

  1. IGMPv3:依靠IGMP Snooping,交换机记录哪些端口订阅了组播,仅向订阅端口转发视频流,大幅抑制泛洪;
  2. mDNS:依靠mDNS Snooping,缓存设备域名与端口映射,仅向查询终端发送应答;
  3. 有限广播:无 Snooping 优化方案,只能配置广播风暴抑制,限制单端口每秒广播报文上限,防止内网卡顿瘫痪。

维度 4:底层故障风险差异

  1. IGMPv3:无带宽风暴风险,优化后流量极小;拦截会导致 IPTV / 监控无画面或全网泛洪流媒体;
  2. mDNS:多智能家居环境会产生轻度泛洪,拦截后无法发现局域网外设;
  3. 有限广播:高风险,高频大量广播会直接引发广播风暴,堵塞交换机端口,造成全网断流;拦截后新设备无法获取 IP 地址。

三、协议 & 底层原理对比总表

对比维度 224.0.0.22 (IGMPv3) 224.0.0.251 (mDNS) 255.255.255.255 (IPv4 广播)
上层协议标准 RFC3376 IGMPv3 RFC6762 mDNS IPv4 基础寻址规范,无独立协议
传输层承载 ICMP,无端口 UDP 5353 任意协议无固定端口
二层 MAC 类型 组播 01-00-5E 开头 组播 01-00-5E 开头 广播全 FF
网卡硬件过滤 支持硬件丢弃 支持硬件丢弃 强制接收,不可过滤
交互主体 终端 ↔ 三层组播网关 终端 ↔ 终端(对等) 终端 ↔ 全网所有设备
交换机优化技术 IGMP Snooping mDNS Snooping 仅广播风暴限速抑制
核心底层作用 管控流媒体组播转发路由 零配置局域网设备域名发现 无差别向本网段全部设备投递消息
跨网段底层限制 TTL=1,路由器拦截 TTL=1,路由器拦截 TTL=1,路由器拦截
拦截底层后果 组播视频业务失效、全网泛洪流媒体 打印机 / 投屏 / 智能家居无法发现 新设备无法获取 IP,唤醒、扫描功能失效

四、一句话极简区分

  1. 协议层面
    • IGMPv3:管「视频流能不能发给你」的网关控制协议;
    • mDNS:管「局域网设备互相叫什么、在哪」的设备发现协议;
    • 255.255.255.255:底层通用广播通道,用来给全网段设备群发消息。
  2. 底层原理层面
    • 前两者是组播,网卡可硬件过滤无关流量;
    • 后者是以太网广播,所有设备硬件强制接收,泛洪风险最高;
    • 三者内核均锁定 TTL=1、固化静态 ARP 映射,仅内网流转,不会外联互联网。


三张系统静态 ARP 条目完整区别对比

一、基础信息总表

IP 地址 二层 MAC 地址 通信类型 核心协议 核心用途
224.0.0.22 01-00-5e-00-00-16 链路本地组播 IGMPv3 组播流媒体订阅管理(IPTV、监控)
224.0.0.251 01-00-5e-00-00-fb 链路本地组播 mDNS 局域网设备零配置发现(投屏、打印机)
255.255.255.255 ff-ff-ff-ff-ff-ff 有限广播 IPv4 基础广播 DHCP、内网探测、设备唤醒

二、分层维度详细区分

1. 报文收发逻辑差异

  1. 224.0.0.22(IGMPv3)
    • 交互对象:终端 ↔ 三层组播网关 / 路由器
    • 行为:主机主动上报「订阅 / 退订哪些视频组播流」;网关维护组播转发表,精准转发流媒体,不会泛洪到无关终端。
    • 过滤特性:不需要接收组播流的设备可忽略此报文。
  2. 224.0.0.251(mDNS)
    • 交互对象:终端 ↔ 局域网所有终端设备
    • 行为:设备开机自动广播自身服务(打印机、AirPlay);设备主动查询.local域名寻找周边设备。
    • 过滤特性:无对应服务的设备会丢弃查询报文。
  3. 255.255.255.255(全网广播)
    • 交互对象:本网段所有终端,无筛选
    • 行为:交换机强制把帧转发给全部端口,所有网卡硬件强制接收报文,无法底层过滤。
    • 过滤特性:硬件层面必须接收,仅上层协议栈可丢弃无关报文。

2. 承载业务场景区分

  • 224.0.0.22:纯流媒体配套协议,仅在使用 IP 监控、IPTV、多路视频会议时产生流量;日常办公几乎无报文。
  • 224.0.0.251:办公 / 家庭高频流量,打开打印机、苹果投屏、智能家居、NAS 共享时持续收发报文。
  • 255.255.255.255:设备初始化必备流量,开机 DHCP 获取 IP、内网扫描、WOL 网络唤醒依赖此地址。

3. 端口与报文格式区别

  1. 224.0.0.22:ICMP 报文,无 TCP/UDP 端口,属于三层控制报文;
  2. 224.0.0.251:UDP 5353 端口,DNS 格式域名查询 / 宣告报文;
  3. 255.255.255.255:无固定端口,可承载 DHCP、ARP 探测、WOL 等任意上层协议。

4. 网络性能影响差异

  1. 224.0.0.22:流量可控,配合 IGMP Snooping 后仅网关与订阅终端交互,带宽占用极低;
  2. 224.0.0.251:轻度泛洪,多智能设备环境流量小幅上涨,开启 mDNS Snooping 可优化;
  3. 255.255.255.255:风险最高,大量高频广播会引发广播风暴,交换机必须配置风暴抑制限速。

5. 安全与拦截风险

三者均为链路本地地址(TTL=1,无法跨互联网),不存在外网远控泄露风险,但拦截后果不同:
  • 拦截 224.0.0.22:IPTV、视频监控组播业务完全失效;
  • 拦截 224.0.0.251:找不到打印机、苹果设备无法投屏、智能家居不显示;
  • 拦截 255.255.255.255:新设备无法获取 DHCP 地址,内网扫描、远程唤醒全部失效。

6. ARP 条目共性

三者都是 Windows 系统内核硬编码静态条目
  1. arp -d * 无法删除;
  2. 开机自动加载,不受 ARP 老化超时清理;
  3. 目的是省去 ARP 解析步骤,开机直接封装对应二层 MAC 帧,加速网络初始化。

三、一句话核心区别总结

  1. 224.0.0.22:管视频组播流的订阅权限
  2. 224.0.0.251:管局域网设备互相发现
  3. 255.255.255.255:给网段所有设备无差别发消息(DHCP、探测、唤醒)。

PixPin_2026-07-16_01-38-40

PixPin_2026-07-16_01-36-32

IGMPv3 地址 224.0.0.22 底层原理、地址划分、完整交互机制

一、IPv4 组播地址分层划分(先理清 224.0.0.0/24 定位)

1. 组播总段分类(D 类地址 224.0.0.0~239.255.255.255)

地址段 网段名称 TTL 规则 核心用途 代表地址
224.0.0.0/24 链路本地保留组播 TTL=1,路由器禁止跨三层转发 局域网底层控制协议,仅本网段生效 224.0.0.22、224.0.0.2、224.0.0.251
224.0.1.0~238.255.255.255 全局可路由组播 TTL 任意,可跨公网 / 三层转发 视频会议、IPTV、跨网段流媒体业务 224.1.1.1 直播源组播
239.0.0.0/8 管理域本地组播 企业内网私有组播,不进入互联网 园区监控、内网大屏、私有音视频 239.1.0.0 企业监控流

2. 224.0.0.22 专属定义

  • 标准归属:224.0.0.0/24 链路本地保留地址,RFC3376(IGMPv3 官方标准)强制预留
  • 官方全称:All IGMPv3-capable routers(所有支持 IGMPv3 的路由器 / 三层网关)
  • 二层 MAC 固定映射:01-00-5E-00-00-16
     
    映射规则:D 类组播 IP 固定前缀01005E,IP 后 23bit 直接填充 MAC 后 23bit
     
    IP:224.0.0.22 → 二进制后 23 位 000 0000 0000 0000 0001 0110 → MAC 01:00:5e:00:00:16

3. 与旧版 IGMP 地址区分

  • IGMPv1/v2 共用地址:224.0.0.2(所有路由器),只能实现简单加入 / 离开,不支持源过滤
  • IGMPv3 新增独立地址:224.0.0.22,专门承载带源过滤的高级成员报告报文

二、底层核心原理:链路本地限制机制

1. TTL 强制约束底层逻辑

操作系统 / 交换机硬件固化规则:发往224.0.0.0/24的 IP 报文,内核自动将 TTL 置为1
  • TTL=1 含义:报文仅能在当前广播域转发,三层路由器收到后直接丢弃,不会路由到其他 VLAN / 互联网
  • 设计目的:底层控制协议(IGMP、ARP、mDNS)流量隔离,避免全网泛洪协议报文

2. 二层静态 ARP 固化原理

你在arp -a看到该条目为静态不可删除,底层逻辑:
  1. Windows/Linux 内核内置硬编码 IP-MAC 映射表,开机自动加载
  2. 该条目属于协议预留静态组播映射,不受 ARP 老化计时器管控
  3. 执行arp -d、清空缓存脚本均无法移除,属于系统基础网络依赖项
  4. 作用:主机发送 IGMPv3 报告时,无需发送 ARP 请求解析 MAC,直接封装组播帧,提升协议响应速度

3. 帧转发规则(交换机 IGMP Snooping)

  1. 主机向224.0.0.22发送 IGMPv3 报告帧,目的 MAC 为01-00-5e-00-00-16
  2. 交换机默认将该组播帧转发至所有开启 IGMP 的端口(所有网关、所有终端)
  3. 三层网关收到报文后,解析组播订阅关系,生成「端口 - 组播组 - 源 IP」映射表,实现按需转发业务组播流,抑制全网泛洪

三、IGMPv3 完整交互机制(224.0.0.22 报文全流程)

1. 三大报文类型(全部目的 IP 为 224.0.0.22)

(1)成员关系报告(Membership Report)

  • 触发场景:主机开机加入组播、切换接收源、周期性刷新订阅
  • 核心独有能力(IGMPv3 区别 v2):源 IP 过滤
    • INCLUDE 模式:仅接收指定源 IP 发来的组播流(直播单源接收)
    • EXCLUDE 模式:屏蔽指定源 IP,接收其余所有源的组播流(多源会议)
  • 底层流程:主机封装报文 → 目的 IP=224.0.0.22 → 二层 MAC=01-00-5e-00-00-16 → 发送至交换机

(2)成员离开报告(Leave Group)

  • 触发场景:播放器 / 监控软件关闭,主机不再接收某组播组
  • 行为:单播发送至 224.0.0.22,网关收到后立即向该组播组发送组播查询,确认是否还有其他主机订阅,无主机则停止转发该组播流

(3)通用组播查询(网关主动下发,目的 224.0.0.1)

网关定期发送查询报文,主机回复报告至224.0.0.22完成订阅刷新,维持组播转发表存活

2. 完整业务交互时序(IPTV 场景举例)

  1. 终端打开直播软件,需要接收组播239.1.1.1、仅接收源10.0.0.10
  2. 主机构造 IGMPv3 INCLUDE 报告,目的 IP 固定224.0.0.22,携带组播组 + 允许源 IP
  3. 交换机泛洪报文到本网段所有网关
  4. 三层网关解析报文,记录:接口 A → 订阅 239.1.1.1,仅放行源 10.0.0.1
  5. 网关从上行拉取 239.1.1.1 组播流,仅转发至接口 A,不泛洪到其他终端
  6. 软件关闭时,主机发送离开报告至 224.0.0.22,网关核查无其他订阅后切断组播转发

3. 版本兼容机制

  • 网络内同时存在 IGMPv2、IGMPv3 终端时,网关自动兼容:
    • v2 主机发送报告到224.0.0.2
    • v3 主机发送精细过滤报告到224.0.0.22
    • 网关同时维护两套订阅表,互不干扰

四、运维与安全底层关键要点

  1. 不可拦截:防火墙 / ACL 禁止丢弃目的地址 224.0.0.22 报文,拦截后 IGMPv3 组播业务完全瘫痪
  2. 无外网风险:该地址报文 TTL=1,永远无法流出局域网,不存在外联远控、数据泄露风险
  3. 异常判定:
    • 正常:仅开机、打开流媒体、定时刷新时少量报文
    • 异常:终端持续高频每秒发送大量 224.0.0.22 报文,多为监控摄像头、播放器进程崩溃,不属于恶意木马行为
  4. 内核依赖:删除 / 篡改该静态 ARP 条目会导致组播发现失效,IPTV、投屏、局域网设备发现功能故障

IGMPv3 组播管理地址 224.0.0.22 完整解析

一、基础参数补全

  1. IPv4 组播地址:224.0.0.22
  2. 固定二层 MAC 映射:01-00-5e-00-00-16
    • 组播 MAC 生成规则:IPv4 组播后 23bit 映射至 MAC 后 23bit
    • 224.0.0.22 二进制末尾 23 位为 000 0000 0000 0000 0001 0110,对应 MAC 01:00:5e:00:00:16
  3. 核心用途:局域网 IGMPv3 组播成员管理,是 IGMPv3 协议专用保留本地组播地址

二、协议与工作原理

1. 归属网段特性

224.0.0.0/24链路本地组播段
  • 报文 TTL 强制 = 1,路由器不会跨三层转发,仅局限当前局域网;
  • 所有 224.0.0.X 地址为系统协议预留,无法分配给业务应用。

2. IGMPv3 核心作用

设备通过向 224.0.0.22 发送报文,完成三类交互:
  1. 成员报告:主机主动告知交换机 / 路由器自己想要接收哪些组播流;
  2. 源过滤声明:IGMPv3 独有能力,可指定 “仅接收某源的组播” 或 “屏蔽某源组播”;
  3. 离开组通知:主机退出组播组时,发送报文通知设备停止转发流量。

3. 和旧版本 IGMP 区别

  • IGMPv1/v2:使用 224.0.0.2(所有路由器)交互,无精细源过滤;
  • IGMPv3:新增 224.0.0.22 专用地址,支持源 / 组精细化控制,用于 IPTV、视频会议、局域网流媒体场景。

三、网络运维相关要点

1. ARP 表表现(对应你之前 arp -a 截图)

该条目在 ARP 缓存中永久静态、无法删除,属于操作系统底层预置规则:
  • 类型标记为「静态」;
  • 执行 arp -d * 清空缓存时不会被清理;
  • 属于正常系统网络条目,不存在病毒、异常外联风险。

2. 交换机侧配置建议

  1. 开启 IGMP Snooping(组播侦听),抑制组播泛洪至全端口;
  2. 禁止在 ACL 中拦截目的地址 224.0.0.22 报文,否则局域网组播业务完全失效;
  3. 三层网关需启用 IGMPv3 Proxy,保障跨 VLAN 组播转发。

3. 安全区分

该地址仅内网链路通信,不会对外网 C2 服务器传输数据:
  • 流量仅在本地局域网流转,无互联网外联行为;
  • 若终端大量高频发送 224.0.0.22 报文,仅需排查流媒体、监控摄像头、IPTV 设备,不属于恶意远控特征。

四、配套同类系统静态组播对照

IP 地址 MAC 地址 协议用途
224.0.0.22 01-00-5e-00-00-16 IGMPv3 成员管理
224.0.0.251 01-00-5e-00-00-fb mDNS 设备发现(打印机、投屏)
255.255.255.255 ff-ff-ff-ff-ff-ff 全网广播

mDNS 组播地址 224.0.0.251 完整底层原理、地址划分、交互机制

一、基础完整参数补全

  1. IPv4 组播地址:224.0.0.251
  2. 固定二层 MAC 映射:01-00-5e-00-00-fb
     
    组播 MAC 映射规则:D 类组播 IP 前缀固定01:00:5E,IP 后 23 比特直接填充 MAC 后 23 位;
     
    224.0.0.251 二进制末尾 23 位 000 0000 0000 0000 1111 1011,对应 MAC 01-00-5e-00-00-fb
  3. 协议全称:mDNS(Multicast DNS,组播域名解析)
  4. 业务用途:局域网零配置设备自动发现,覆盖打印机、智能家居、苹果 AirPlay 投屏、NAS、局域网共享设备

二、地址段层级划分定位

1. 归属网段:224.0.0.0/24 链路本地保留组播段

  • TTL 强制为 1,三层路由器不会跨 VLAN / 互联网转发,流量仅局限当前广播域;
  • 该网段全部地址由 IANA 标准预留,专供底层局域网控制协议使用,不可分配给业务流媒体。

2. 同网段常见预留地址对照

IP 地址 协议 核心作用
224.0.0.22 IGMPv3 组播成员订阅 / 退订管理
224.0.0.251 mDNS 局域网设备域名自动发现
224.0.0.2 IGMPv1/v2 老式组播路由器查询
255.255.255.255 广播 全网广播报文分发

3. 与全局业务组播区分

  • 链路本地(224.0.0.0/24):底层设备发现、协议控制,禁止跨三层;
  • 全局可路由(224.0.1.0~238.255.255.255):IPTV、跨网段视频会议,可跨网关转发;
  • 管理域私有(239.0.0.0/8):企业内网监控、私有音视频。

三、底层内核固化原理(对应 arp -a 静态条目)

  1. 静态 ARP 硬编码机制
     
    Windows/Linux 系统内核开机自动内置 IP-MAC 映射,条目标记为「静态」,不受 ARP 老化计时器管控;
     
    执行arp -d *清空缓存无法删除该条目,属于系统网络基础依赖。
     
    设计目的:设备发起 mDNS 查询时,无需发送 ARP 解析 MAC,直接封装组播帧,加速设备发现响应。
  2. TTL 链路隔离底层逻辑
     
    操作系统内核自动将发往 224.0.0.0/24 的报文 TTL 置 1:
    • 同一交换机下终端可互通;
    • 三层网关收到该报文直接丢弃,不会路由至其他网段,避免跨网段设备泄露、协议泛洪。
  3. 交换机转发规则
     
    目的 MAC 01-00-5e-00-00-fb 属于组播帧,交换机默认泛洪至本网段所有端口;
     
    开启 mDNS Snooping 后,交换机仅将响应报文转发至查询设备,抑制全网流量泛滥。

四、mDNS 完整交互工作机制

1. 核心功能:零配置域名解析(无需本地 DNS 服务器)

局域网设备自动生成.local后缀域名,通过224.0.0.251组播收发 DNS 报文,实现无配置发现。
 
示例:苹果电脑 MacBook-Pro.local、网络打印机 HP-Printer.local

2. 两类核心报文交互流程

(1)设备查询报文(主动搜设备)

  1. 终端需要查找局域网设备(如连接 AirPlay 投屏、添加网络打印机);
  2. 224.0.0.251发送 mDNS 查询报文,携带目标.local域名;
  3. 交换机泛洪至本网段所有设备;
  4. 匹配域名的设备单播回复自身 IP、服务端口、设备类型。

(2)设备宣告报文(设备上线广播自身)

  1. 智能家居、打印机、苹果设备开机后,定时向224.0.0.251广播宣告报文;
  2. 报文携带自身.local域名、IP 地址、服务类型(打印 / 投屏 / 文件共享);
  3. 所有在线终端接收并缓存设备信息,无需重复查询。

3. 典型业务场景完整时序(AirPlay 投屏)

  1. 电视开机,持续向 224.0.0.251 发送宣告,广播TV-AirPlay.local
  2. iPhone 打开投屏功能,向 224.0.0.251 发起域名查询;
  3. 电视收到查询后单播回复自身内网 IP;
  4. 手机直接与电视建立媒体传输连接,全程无需手动输入 IP、无需 DNS 服务。

五、运维、安全关键要点

1. 业务拦截风险

防火墙 / ACL禁止丢弃目的 IP 224.0.0.251,拦截后会出现:找不到打印机、苹果设备无法投屏、智能家居设备不显示。

2. 安全判定:无外网外联风险

报文 TTL=1,永远无法流出当前局域网,不存在向互联网 C2 服务器传输数据、远控泄露风险;
 
内网高频大量 224.0.0.251 报文仅为多台投屏、打印设备并发宣告,不属于恶意木马行为。

3. 企业网络优化方案

  1. 交换机开启mDNS Snooping,抑制组播泛洪,降低内网带宽占用;
  2. 跨 VLAN 设备发现需部署 mDNS 网关,转发 224.0.0.251 报文;
  3. 终端防火墙放行 UDP 5353 端口(mDNS 固定服务端口)。

4. 系统条目说明

该静态 ARP 条目为操作系统原生预置,删除 / 拦截会直接导致局域网设备发现功能完全失效,属于正常可信系统流量,无需查杀处置。

补充:224.0.0.22(IGMPv3)与 224.0.0.251(mDNS)核心区分

维度 224.0.0.22 224.0.0.251
协议 IGMPv3 组播成员管理 mDNS 组播域名设备发现
承载业务 IPTV、视频监控等流媒体组播订阅 打印机、投屏、智能家居设备发现
端口 ICMP 报文,无 TCP/UDP 端口 UDP 5353 端口
交互对象 主机 ↔ 三层组播网关 终端 ↔ 局域网终端设备

全网广播地址 255.255.255.255 底层原理、地址划分、转发机制

一、基础固定参数

  1. IPv4 广播地址:255.255.255.255
  2. 对应二层广播 MAC:ff-ff-ff-ff-ff-ff
  3. 定义:有限广播地址,报文仅在本地广播域内转发,三层设备不跨网段路由

二、IP 地址层级划分定位

1. 地址分类归属

IPv4 地址分为 A/B/C/D/E 五类,255.255.255.255 不属于单播 / 组播,是特殊保留有限广播地址
  • 单播(A/B/C 类):主机位可分配终端设备
  • D 类组播(224.0.0.0~239.255.255.255):一对多定向分发
  • 有限广播 255.255.255.255:本网段所有设备无差别接收
  • 定向广播(如 192.168.5.255):仅目标子网内广播

2. 与定向广播核心区别

地址类型 示例 路由规则 适用场景
有限广播 255.255.255.255 TTL=1,路由器不转发,仅本网段 DHCP 开机请求、无 IP 设备初始化
子网定向广播 192.168.5.255 默认路由器丢弃,可手动开启转发 网段批量唤醒、内网批量指令

3. 和 224.0.0.0/24 链路组播的共性与差异

共性:报文均无法跨三层转发,仅局域网内生效;系统 ARP 表内置静态映射、无法被arp -d删除。
 
差异:
  • 广播:所有网卡强制接收,无法过滤;
  • 组播:终端可选择加入 / 退出组,交换机可通过 Snooping 抑制泛洪。

三、底层内核与二层转发原理

1. 二层帧转发逻辑

目的 MAC 为ff:ff:ff:ff:ff:ff的以太网帧,交换机处理规则:
  1. 不匹配 MAC 地址表单播条目;
  2. 将帧复制并转发至除入端口外的全部端口
  3. 本网段所有终端网卡硬件自动接收该帧,上传操作系统协议栈。

2. IP 层 TTL 隔离底层机制

操作系统内核强制对目的 IP=255.255.255.255 的报文设置TTL=1
  • 三层网关收到报文后,TTL 减为 0,直接丢弃,不会转发至其他 VLAN / 互联网;
  • 设计目的:防止广播风暴跨网段扩散,隔离广播域故障。

3. 静态 ARP 条目固化原理(对应你arp -a截图)

  1. Windows/Linux 内核硬编码预置 IP-MAC 映射,开机自动加载;
  2. 条目标记为静态,不受 ARP 老化计时器管控;
  3. arp -d * 清空缓存命令无法删除该条目;
  4. 作用:发送广播报文时无需发起 ARP 解析,直接封装全 FF MAC 帧,减少初始广播流量。

四、完整交互工作机制

1. 典型业务场景 1:DHCP 客户端获取 IP

  1. 新终端开机无 IP、无网关信息;
  2. 源 IP 填0.0.0.0,目的 IP 255.255.255.255 发送 DHCP Discover 广播;
  3. 本网段所有 DHCP 服务器接收报文,回复分配 IP 地址;
  4. 全程依赖有限广播,因为终端暂无路由、单播地址。

2. 典型业务场景 2:局域网设备扫描、网络唤醒

  • 内网工具批量扫描在线设备时,发送广播探测包;
  • WOL 网络唤醒数据包常封装为广播帧,唤醒同网段关机主机。

3. 完整报文流转时序

  1. 终端构造 IP 报文,目的 IP=255.255.255.255;
  2. 内核自动封装二层目的 MAC ff-ff-ff-ff-ff-ff
  3. 交换机泛洪至本网段全部端口;
  4. 所有终端网卡捕获帧,上传 IP 协议栈匹配目的地址;
  5. 匹配成功则交付上层应用处理,无匹配则丢弃报文。

五、运维、安全关键要点

1. 网络性能风险:广播风暴

大量高频255.255.255.255报文会占用交换机带宽,引发广播风暴,造成内网卡顿:
  • 诱因:环路故障、中毒主机持续发送广播包、老旧设备频繁 DHCP 重请求;
  • 优化方案:交换机配置广播风暴抑制,限制单端口每秒广播报文上限。

2. 防火墙 / ACL 放行规则

不可全局拦截255.255.255.255报文,拦截后果:
  • 新设备无法获取 DHCP 地址;
  • 局域网设备发现、网络唤醒、内网扫描功能全部失效;
     
    仅建议做流量限速,不做阻断。

3. 安全判定:无外网泄露风险

报文 TTL 强制 = 1,路由器不会转发至互联网,不存在向外网 C2 远控服务器传输数据的行为,属于纯内网基础通信流量。

4. 系统条目说明

ARP 表中该静态条目是操作系统基础网络依赖,删除 / 拦截会直接导致 DHCP、局域网广播类业务瘫痪,属于可信正常系统条目,无需查杀处置。

配套三类系统静态地址总对比(你截图中全部 ARP 静态项汇总)

IP 地址 MAC 地址 协议 / 用途 流量特性
224.0.0.22 01-00-5e-00-00-16 IGMPv3 组播成员管理 组播,流媒体订阅交互
224.0.0.251 01-00-5e-00-00-fb mDNS 设备发现 组播,打印机 / 投屏设备发现
255.255.255.255 ff-ff-ff-ff-ff-ff 全网有限广播 广播,DHCP、内网探测、唤醒


PixPin_2026-07-16_01-37-33


分析 ARP(Address Resolution Protocol,地址解析协议)命令 在 Windows 系统中执行过程中的 IP 包、以太网头部、数据链路层帧 传递的全过程,可以使用时间线模型来拆解每个阶段的数据流、协议交互和帧的结构。ARP 命令的执行涉及从用户输入到目标设备响应的整个网络数据传输过程。下面是通过时间线模型分析的详细步骤:

时间线模型分析 ARP 命令执行过程中的帧和数据流

1. 用户执行 ARP 命令

时间点:T0

  • 用户在命令行输入 ARP 命令,例如 arp -a 或 arp -d
  • 系统通过 arp.exe 程序启动命令解析并执行后续操作。

2. ARP 请求生成

时间点:T1

  • 如果 ARP 缓存中没有目标 IP 地址的 MAC 地址,系统会生成一个 ARP 请求。

  • ARP 请求的封装包含以下内容:

    • 目标 IP 地址:请求的目标 IP(如 192.168.1.1)。
    • 源 IP 地址:本地计算机的 IP 地址。
    • 目标 MAC 地址:广播地址(FF:FF:FF:FF:FF:FF)。
    • 源 MAC 地址:本地计算机的 MAC 地址。
  • 以太网帧头部

    • 目标 MAC 地址:广播地址 FF:FF:FF:FF:FF:FF(表示所有设备)。
    • 源 MAC 地址:本地计算机的 MAC 地址。
    • 以太网类型:0x0806(ARP 协议的标识符)。
  • ARP 请求包结构

    • 硬件类型:1(以太网)。
    • 协议类型:0x0800(IPv4)。
    • 硬件地址长度:6 字节(MAC 地址长度)。
    • 协议地址长度:4 字节(IP 地址长度)。
    • 操作类型:1(ARP 请求)。
    • 源硬件地址:本地计算机的 MAC 地址。
    • 源协议地址:本地计算机的 IP 地址。
    • 目标硬件地址:00:00:00:00:00:00(空白,表示广播)。
    • 目标协议地址:目标 IP 地址(如 192.168.1.1)。
  • 调用的模块:

    • iphlpapi.dll → netio.sys → tcpip.sys

3. ARP 请求广播到网络

时间点:T2

  • 数据链路层:ARP 请求通过 以太网帧 广播到网络。

    • 以太网头部:包括目标 MAC 地址为广播地址,源 MAC 地址为本地计算机的 MAC 地址。
    • 数据部分:封装 ARP 请求内容,传递源 IP 和目标 IP 地址信息。
  • 在以太网中,ARP 请求作为以太网帧被发送到所有设备。

  • 以太网帧结构

     
    +------------------------+-------------------------+-------------------------+
    | 目标 MAC 地址 (6字节)   | 源 MAC 地址 (6字节)      | 以太网类型 (2字节)       |
    +------------------------+-------------------------+-------------------------+
    | ARP 数据 (46-1500字节)                                   |
    +-----------------------------------------------------------+
  • 目标 MAC 地址:FF:FF:FF:FF:FF:FF(广播地址)。

  • 源 MAC 地址:本地计算机的 MAC 地址。

  • 以太网类型:0x0806(表示这是一个 ARP 请求)。

  • ARP 数据部分:包含源 IP、目标 IP、源 MAC、目标 MAC 等信息。

  • 调用的模块:

    • tcpip.sys → netio.sys

4. 目标设备响应 ARP 请求

时间点:T3

  • 网络中接收到 ARP 请求的所有设备都会检查请求的目标 IP 地址。

  • 只有目标 IP 地址与自己的 IP 地址匹配的设备会响应 ARP 请求。

  • ARP 响应包结构

    • 硬件类型:1(以太网)。
    • 协议类型:0x0800(IPv4)。
    • 硬件地址长度:6 字节。
    • 协议地址长度:4 字节。
    • 操作类型:2(ARP 响应)。
    • 源硬件地址:目标设备的 MAC 地址。
    • 源协议地址:目标设备的 IP 地址。
    • 目标硬件地址:本地计算机的 MAC 地址。
    • 目标协议地址:本地计算机的 IP 地址。
  • 以太网帧头部

    • 目标 MAC 地址:本地计算机的 MAC 地址(响应者的 MAC 地址)。
    • 源 MAC 地址:目标设备的 MAC 地址。
    • 以太网类型:0x0806(ARP 协议的标识符)。
  • ARP 响应的帧

    • 目标 MAC 地址:本地计算机的 MAC 地址。
    • 源 MAC 地址:目标设备的 MAC 地址。
    • ARP 数据:包括目标设备的 IP 和 MAC 地址。
  • 调用的模块:

    • tcpip.sys → netio.sys → iphlpapi.dll

5. 本地计算机接收 ARP 响应

时间点:T4

  • 本地计算机接收到目标设备的 ARP 响应,并将其解析。

  • 数据链路层:本地计算机检查 以太网帧 的目标 MAC 地址,确认该帧是发送给自己的。

  • 网络层:本地计算机根据 ARP 响应中的信息更新其 ARP 缓存,存储目标设备的 MAC 地址与 IP 地址的对应关系。

  • 调用的模块:

    • netio.sys → iphlpapi.dll

6. ARP 缓存更新

时间点:T5

  • 本地 ARP 缓存 更新,存储目标 IP 地址与目标设备的 MAC 地址的映射关系。

  • 系统确认该 IP 地址的 MAC 地址,从而完成 ARP 请求和响应的过程。

  • ARP 缓存结构

     
    +------------------------+--------------------------+-------------------------+
    | IP 地址                | MAC 地址                 | 类型(动态/静态)       |
    +------------------------+--------------------------+-------------------------+

7. 命令执行完成

时间点:T6

  • ARP 命令执行完成,系统返回结果,更新 ARP 缓存的条目,并显示查询结果。

ARP 请求和响应的以太网帧结构总结:

  • ARP 请求(广播)

    • 以太网头部:目标 MAC 地址(FF:FF:FF:FF:FF:FF)、源 MAC 地址、本地计算机的 MAC 地址、以太网类型 0x0806。
    • ARP 数据:源 IP 地址、目标 IP 地址、源 MAC 地址、目标 MAC 地址(空)。
  • ARP 响应(单播)

    • 以太网头部:目标 MAC 地址(本地计算机的 MAC 地址)、源 MAC 地址(目标设备的 MAC 地址)、以太网类型 0x0806。
    • ARP 数据:源 IP 地址、目标 IP 地址、源 MAC 地址、目标 MAC 地址。

通过时间线模型和数据链路层分析,我们可以清晰地看到在 Windows 中执行 ARP 命令时,ARP 请求和响应的整个过程涉及的 以太网帧IP 包数据链路层帧 及其交互。每个环节都包括网络层与数据链路层的不同协议交互,最终确保本地计算机能够通过 ARP 协议正确映射目标 IP 地址到 MAC 地址。


ARP 协议交互的帧结构和网络层行为层面基本准确,尤其对 ARP 请求/响应的以太网封装、字段含义和广播/单播机制描述清晰。然而,从 Windows 操作系统实现角度(特别是内核网络栈架构)来看,该模型存在一个根本性逻辑偏差,并伴随若干技术细节不严谨之处


✅ 核心结论(先正本清源)

执行 arp -aarp -d 命令本身不会触发任何 ARP 请求帧的发送!
真正的 ARP 请求仅在“需要向某 IP 发送数据但无对应 MAC”时,由 tcpip.sys 自动触发。

因此,您描述的 “T1: ARP 请求生成” 和 “T2: ARP 请求广播” 并非由 arp.exe 命令直接引发,而是属于后续通信行为(如 pingnet use)的副作用。

下面将基于 Windows 网络协议栈真实工作流,对您的时间线模型进行修正、深化与补充


🔧 一、修正后的时间线模型(区分“命令行为” vs “协议行为”)

▶ 阶段 A:arp.exe 命令执行(纯本地操作,无网络流量)

时间点 行为 数据流 是否发包
T0 用户输入 arp -a cmd → arp.exe
T1 查询本地 ARP 缓存 arp.exe → iphlpapi.dll → iphlpsvc → tcpip.sys (读 Neighbor Table)
T2 显示缓存内容 返回结构化数据至控制台

✅ 此阶段完全在本地完成,不涉及任何以太网帧、IP 包或网络传输。


▶ 阶段 B:独立事件 —— 当系统需向某 IP 发送数据(如 ping 192.168.1.100

这才是 ARP 请求的真实触发场景:

时间点 行为 协议栈调用 帧结构
T3 应用调用 sendto() ws2_32.dll → afd.sys → tcpip.sys
T4 tcpip.sys 查路由表 + Neighbor Table 若无 MAC → 进入 NDIS 发送路径
T5 构造 ARP Request 帧 tcpip.sys 调用 NDIS 接口 ✅ 见下文
T6 NIC 驱动发送以太网帧 ndis.sys → miniport driver 广播帧
T7 目标主机回复 ARP Reply 目标 tcpip.sys 构造单播帧 单播帧
T8 本地接收 Reply,更新 Neighbor Table tcpip.sys 处理入站帧
T9 原始 IP 包得以发送 继续 T3 的数据传输

⚠️ 关键区分

  • arp -a 是被动查询工具
  • ping / smbclient / curl 等才是主动触发 ARP 的源头

📦 二、ARP 帧结构分析(您的描述基本正确,补充细节)

1. ARP Request(广播)

plaintext
编辑
 
 
Ethernet Frame:
  Destination MAC: FF:FF:FF:FF:FF:FF   ← 广播
  Source MAC:      aa:bb:cc:dd:ee:ff   ← 本机
  EtherType:       0x0806              ← ARP

ARP Packet:
  Hardware Type:     1                 ← Ethernet
  Protocol Type:     0x0800            ← IPv4
  HLEN:              6
  PLEN:              4
  Operation:         1                 ← REQUEST
  Sender MAC:        aa:bb:cc:dd:ee:ff
  Sender IP:         192.168.1.10      ← 本机 IP
  Target MAC:        00:00:00:00:00:00 ← 未知(留空)
  Target IP:         192.168.1.1       ← 目标 IP

2. ARP Reply(单播)

plaintext
编辑
 
 
Ethernet Frame:
  Destination MAC: aa:bb:cc:dd:ee:ff   ← 请求方 MAC
  Source MAC:      11:22:33:44:55:66   ← 目标设备 MAC
  EtherType:       0x0806

ARP Packet:
  Operation:         2                 ← REPLY
  Sender MAC:        11:22:33:44:55:66
  Sender IP:         192.168.1.1
  Target MAC:        aa:bb:cc:dd:ee:ff
  Target IP:         192.168.1.10

✅ 您对此部分的描述完全正确,符合 RFC 826。


🧩 三、Windows 内核模块调用链修正(关键澄清)

您的描述 实际调用链 说明
iphlpapi.dll → netio.sys → tcpip.sys netio.sys 不参与 ARP 缓存管理
tcpip.sys → netio.sys 方向错误,且 netio.sys 非必需
正确路径(查询缓存) arp.exe → iphlpapi.dll → (ALPC) → iphlpsvc → (DeviceIoControl) → tcpip.sys
正确路径(发送 ARP) tcpip.sys → ndis.sys → miniport driver

关键组件角色澄清:

  • tcpip.sys
    • 唯一维护 Neighbor Table(即 ARP 表)的驱动;
    • 负责构造/解析 ARP 帧;
    • 在发送 IP 包前自动触发 ARP。
  • netio.sys
    • 是 tcpip.syswfplwf.sys 等的共享库(提供内存池、引用计数等);
    • 不包含 ARP 逻辑,不应出现在主调用链中。
  • iphlpsvc(IP Helper 服务):
    • 必须运行,否则 arp -a 失败;
    • 是用户态与内核态的唯一桥梁

⚙️ 四、数据链路层帧传递全过程(真实路径)


📌 注意:整个过程无需 arp.exe 参与


🔐 五、安全与现代 Windows 限制

  1. arp -s(静态条目)在 Windows 10 1803+ 默认禁用

    • 出于防止 ARP 欺骗考虑;
    • 需启用策略:计算机配置 → 管理模板 → 网络 → TCPIP 设置 → 启用 ARP 静态条目
  2. ARP 缓存条目有生存时间(TTL)

    • 默认:15–45 秒(动态条目);
    • 可通过注册表调整:HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\ArpCacheLife.
  3. NDIS 过滤器可拦截 ARP 帧

    • 如防火墙、EDR 软件可能 hook NDIS 层,影响 ARP 行为。

🔚 六、总结:正确理解 ARP 在 Windows 中的生命周期

误解 正确认知
arp -a 会发送 ARP 请求” ❌ 仅读取本地缓存
“ARP 命令触发网络交互” ❌ 网络交互由数据发送需求触发
“netio.sys 管理 ARP” ❌ 由 tcpip.sys 全权负责
“ARP 是独立协议工具” ❌ 是 IP 协议的附属解析机制

🌐 最终建议
在分析网络协议时,务必区分:

  • 管理命令(如 arproutenetsh)→ 只读/写本地状态
  • 数据通信(如 pingcurl)→ 触发协议交互

只有这样,才能避免将“查看缓存”与“生成流量”混为一谈,从而在排错(如“为什么看不到 ARP 条目?”)时精准定位:先有通信尝试,才有 ARP 条目生成


在 Windows 中执行 ARP(Address Resolution Protocol,地址解析协议) 命令时,系统会调用多个 .dll.sys 文件来完成任务。通过时间线模型,可以详细了解在执行 ARP 命令时系统所调用的相关组件和模块。ARP 命令的执行涉及多个底层的网络协议栈、系统服务、驱动程序等,下面是详细的分析。

时间线模型分析 ARP 执行过程

1. 用户执行 ARP 命令

时间点:T0

  • 用户在 命令行(CMD 或 PowerShell)输入 ARP 命令,如:

    powershell
    arp -a
  • 系统接收到命令后,arp.exe (一个 Windows 可执行文件)会解析命令行参数,并决定是否查询 ARP 缓存、删除条目或执行其他操作。

  • 调用的模块:

    • arp.exe(可执行文件)

2. ARP 工具的初始化

时间点:T1

  • arp.exe 调用 Windows 的 网络 API,例如 iphlpapi.dll 来获取本地的 ARP 缓存,或者执行删除操作。

  • 调用的模块:

    • arp.exe → iphlpapi.dll
      iphlpapi.dll 提供了对网络配置、路由表、接口信息以及 ARP 缓存的访问功能。

3. 查询 ARP 缓存或执行清除操作

时间点:T2

  • 如果是查询 ARP 缓存(例如执行 arp -a),系统会通过 iphlpapi.dll 访问 ARP 缓存。

  • 如果是删除缓存条目(例如执行 arp -d),则会向 iphlpapi.dll 发出删除命令,更新本地 ARP 缓存。

  • 调用的模块:

    • arp.exe → iphlpapi.dll → netio.sys
    • netio.sys 是网络 I/O 的核心驱动程序,负责处理底层网络通信,尤其是与 ARP 相关的缓存管理。

4. ARP 请求广播

时间点:T3

  • 如果目标 IP 地址不在缓存中,Windows 会广播 ARP 请求包。

  • iphlpapi.dllnetio.systcpip.sys 协同工作,使用内核网络协议栈广播 ARP 请求。

  • 调用的模块:

    • iphlpapi.dll → netio.sys → tcpip.sys
    • tcpip.sys 是 Windows 网络协议栈的核心驱动,负责处理 TCP/IP 协议,包括 ARP 请求的发送和接收。

5. 目标设备响应 ARP 请求

时间点:T4

  • 在目标设备收到 ARP 请求后,它会响应 ARP 响应包。Windows 系统的 ARP 处理逻辑继续与内核网络协议栈交互,接收该响应。

  • tcpip.sys 驱动接收响应并将其传递给 netio.sys,然后通过 iphlpapi.dll 更新 ARP 缓存。

  • 调用的模块:

    • tcpip.sys → netio.sys → iphlpapi.dll
    • iphlpapi.dll 会更新 ARP 缓存,并提供用户请求的 ARP 数据。

6. ARP 缓存更新

时间点:T5

  • ARP 响应成功到达后,系统更新 ARP 缓存并存储 IP 地址和相应的 MAC 地址。

  • 调用的模块:

    • iphlpapi.dll → netio.sys
    • netio.sys 处理 ARP 缓存的添加或删除操作,底层的内存管理负责数据的持久存储。

7. 显示 ARP 缓存

时间点:T6

  • 如果执行的是 arp -a 命令,arp.exe 会调用 iphlpapi.dll 获取 ARP 缓存,并将其显示在命令行界面。

  • 如果是执行 arp -d 命令,arp.exe 会删除指定的 ARP 缓存条目。

  • 调用的模块:

    • arp.exe → iphlpapi.dll → netio.sys

8. 命令执行完成

时间点:T7

  • ARP 命令完成执行,系统返回到命令行界面,输出相关结果(如 ARP 缓存、错误信息或删除确认)。

调用的关键模块总结:

  • arp.exe:作为用户与系统交互的前端,执行命令解析。
  • iphlpapi.dll:提供对网络层(如 ARP 缓存、路由表等)的访问和管理。
  • netio.sys:管理底层网络 I/O,负责处理 ARP 缓存的更新、删除等操作。
  • tcpip.sys:核心网络协议栈驱动,处理 ARP 请求和响应的传递与处理。

底层系统驱动(.sys 文件):

  • netio.sys:负责 ARP 缓存和网络 I/O 的管理。
  • tcpip.sys:处理 TCP/IP 协议的通信,包括 ARP 请求/响应的生成和解析。

通过时间线模型,我们可以看到在 Windows 中执行 ARP 命令时,多个 .dll.sys 文件被依次调用,从用户输入命令到最终显示或更新 ARP 缓存的全过程。这些模块的协作确保了 ARP 请求和响应的有效管理,ARP 缓存的正确更新,以及 ARP 命令的正常执行。


操作系统内核架构、网络协议栈分层、驱动交互机制等更深层次的技术视角来看,该模型在模块调用顺序、职责边界、缓存管理机制及实际数据流路径等方面存在若干不准确或过度简化之处

以下将基于 Windows NT 内核网络架构(NDIS + TDI + WSK + NetIO)和 Windows 10/11 / Server 2022+ 的现代实现,对 ARP 命令执行过程进行修正与深化的逻辑-技术分析,并指出原模型中的关键偏差。


✅ 一、核心结论(先正本清源)

arp.exe 并不直接触发 ARP 请求广播!
仅读取或修改本地 ARP 缓存表(由 TCP/IP 驱动维护);
真正的 ARP 请求是由内核协议栈在“需要发送 IP 包但无 MAC 地址”时自动触发的,与 arp -aarp -d 无关。

这是理解整个流程的最关键前提


🔧 二、修正后的时间线模型(技术精确版)

T0:用户执行 arp -a

  • 用户输入命令 → cmd.exe 启动 arp.exe
  • arp.exe 解析参数(如 -a 表示“显示所有接口的 ARP 缓存”)。
  • 关键点:此操作纯属查询不会发送任何网络包

📌 原模型错误:T3 提到“如果目标 IP 不在缓存中,会广播 ARP 请求”——这是对 pingnet use数据通信行为的描述,不是 arp -a 的行为


T1:arp.exe 调用 iphlpapi.dll

  • arp.exe 调用 GetIpNetTable()(IPv4)或 GetIpNetTable2()(IPv6)等 API。
  • 这些 API 实现在 iphlpapi.dll 中,但本身不处理缓存,而是通过 ALPC(Advanced Local Procedure Call)向 iphlpsvc(IP Helper Service)请求数据。

新增关键组件

  • iphlpsvc(服务名:IP Helper):运行在 svchost.exe 中,是用户态与内核态 ARP 缓存的代理桥梁
  • 若该服务未启动,arp -a 将失败(返回“系统找不到指定的资源”)。

T2:IP Helper 服务向内核查询 ARP 表

  • iphlpsvc 通过 DeviceIoControl 向 \\.\Tcpip 设备对象发送控制码(如 IOCTL_TCP_QUERY_INFORMATION_EX)。
  • 此请求被 tcpip.sys 驱动接收。

⚠️ 原模型错误

  • netio.sys 不直接管理 ARP 缓存
  • ARP 表完全由 tcpip.sys 在内核中维护(作为邻居表 Neighbor Table 的一部分)。

T3:tcpip.sys 返回 ARP 缓存数据

  • tcpip.sys 遍历其内部 Neighbor Table(对应 IPv4 即 ARP 表),将条目序列化为结构体数组;
  • 数据通过 I/O 管理器返回至 iphlpsvc
  • iphlpsvc 将结果通过 ALPC 返回给 iphlpapi.dll
  • arp.exe 格式化输出到控制台。

🔍 ARP 缓存结构(Windows 内核):

c
编辑
 
 
typedef struct _IPNET_ROW {
  NET_LUID InterfaceLuid;
  NET_IFINDEX InterfaceIndex;
  SOCKADDR_INET Address;      // IP 地址
  UCHAR PhysicalAddress[8];   // MAC 地址(最多 6 字节)
  ULONG State;                // NlnsReachable, NlnsStale, NlnsUnreachable...
} IPNET_ROW;

T4(仅当执行 arp -d 时):删除缓存条目

  • arp.exe → iphlpapi.dll → DeleteIpNetEntry2()
  • iphlpsvc → DeviceIoControl → tcpip.sys
  • tcpip.sys 从 Neighbor Table 中移除对应条目。
  • 注意:删除后,下次通信该 IP 时才会重新触发 ARP 请求

T5(独立于 arp 命令):何时真正发送 ARP 请求?

这才是 ARP 协议的核心触发点,但与 arp.exe 无关!

  1. 应用程序调用 sendto() 发送 UDP 包(如 ping 192.168.1.100);
  2. tcpip.sys 查路由表,确定出接口;
  3. 查询 Neighbor Table,发现无对应 MAC;
  4. tcpip.sys 构造 ARP Request(以太网广播帧);
  5. 通过 NDIS(Network Driver Interface Specification)将帧交给 NIC 驱动(如 e1d65x64.sys);
  6. NIC 驱动通过 DMA 将帧写入网卡发送队列;
  7. 目标主机响应 ARP Reply
  8. tcpip.sys 收到 Reply,更新 Neighbor Table 为 Reachable 状态;
  9. 原始 IP 包得以发送。

关键澄清

  • arp -a 只是“看一眼缓存”;
  • arp -d 只是“清空缓存中某项”;
  • 真正的 ARP 交互由 tcpip.sys 在数据发送路径中自动完成

🧩 三、各模块真实职责澄清

模块 真实角色 原模型误解
arp.exe 用户态命令行工具,仅解析参数并调用 API 被误认为能“触发 ARP 请求”
iphlpapi.dll 用户态 API 封装库,转发请求至 iphlpsvc 被视为直接访问内核
iphlpsvc(IP Helper) 必需中介服务,处理 ALPC ↔ 内核 I/O 完全未提及
netio.sys 提供 WFP(Windows Filtering Platform)和 NetIO 公共库不管理 ARP 表 被错误列为 ARP 缓存管理者
tcpip.sys 唯一 ARP/Neighbor 表维护者,处理 ARP 请求/响应 被降级为“协同工作”角色
NDIS 驱动(如 e1d65x64.sys) 控制物理网卡收发帧 未被提及,但实际执行帧传输

💡 netio.sys 的真实作用
它是 tcpip.syswfplwf.sys(WFP 轻量级筛选器)等网络驱动的共享库,提供内存池、锁、引用计数等基础设施,不包含协议逻辑


📊 四、数据流修正图(简化)

text
编辑
 
 
[arp.exe] 
   ↓ (ALPC)
[iphlpsvc] (IP Helper 服务)
   ↓ (DeviceIoControl → \\.\Tcpip)
[tcpip.sys] ←→ [Neighbor Table (ARP Cache)]
   ↓ (NDIS Send/Receive)
[Miniport Driver] (如 Intel NIC 驱动)
   ↓
[Physical Network]

不存在 arp.exe → iphlpapi.dll → netio.sys → tcpip.sys 的线性调用链。


🔐 五、安全与权限说明

  • 查询 ARP 缓存:普通用户即可
  • 删除 ARP 条目(arp -d):需要管理员权限(因涉及内核状态修改);
  • 修改静态 ARP 条目(arp -s):Windows 10 1803+ 已禁用(出于安全考虑,防止 ARP 欺骗)。

🔚 六、总结:正确理解 ARP 命令的本质

误解 正确认知
arp -a 会触发 ARP 请求” ❌ 仅读取缓存,无网络交互
netio.sys 管理 ARP 表” ❌ 由 tcpip.sys 管理
“arp.exe 直接调用驱动” ❌ 必须经 iphlpsvc 服务中转
“ARP 是独立协议工具” ❌ ARP 是 IP 协议的附属解析机制,由协议栈自动处理

🌐 最终结论
arp.exe 是一个“缓存查看器/编辑器”,而非“ARP 协议执行器”
真正的 ARP 逻辑深藏于 tcpip.sys 的邻居发现(Neighbor Discovery)子系统中,与用户命令解耦。

理解这一点,才能避免将管理工具行为协议栈行为混淆,从而在排错(如“为什么 arp -a 看不到新设备?”)时抓住本质:先有通信尝试,才有 ARP 条目


ARP(Address Resolution Protocol,地址解析协议)它是一个用于通过网络协议层(如IPv4)将网络层地址(如IP地址)转换为链路层地址(如MAC地址)的协议。在局域网(LAN)中,ARP用于解决设备之间的通信问题,确保数据包能够正确地发送到目标设备。


ARP(Address Resolution Protocol,地址解析协议)是一种用于将IP地址映射到物理硬件地址的网络协议。它通常在局域网(LAN)中使用,用于确定目标设备的MAC地址。ARP协议的工作原理是根据目标设备的IP地址发送广播请求,询问该IP地址对应的MAC地址,从而建立IP地址和MAC地址之间的映射关系。

为什么需要ARP: 在网络通信中,数据包必须包含目标设备的物理地址(MAC地址)才能正确传输到目标设备。然而,通常情况下,应用程序更倾向于使用IP地址来标识目标设备,而不是MAC地址。因此,需要一种协议来解决IP地址和MAC地址之间的映射关系,这就是ARP协议的作用所在。

ARP的工作原理

  1. 当一台设备(例如计算机A)需要与另一台设备(例如计算机B)通信时,它会首先检查本地ARP缓存表(ARP cache)以查找目标设备的IP地址是否已经有对应的MAC地址映射。如果有,就直接使用该映射进行通信,无需发送ARP请求。
  2. 如果本地ARP缓存表中没有目标设备的MAC地址映射,计算机A就会发送一个ARP请求广播到局域网上的所有设备,询问该IP地址对应的MAC地址。
  3. 目标设备B接收到ARP请求后,会回复一个ARP响应,包含自己的MAC地址。
  4. 计算机A收到ARP响应后,就会将目标设备B的IP地址和MAC地址的映射关系存储到本地ARP缓存表中,并使用该映射进行后续的通信。

如何使用ARP命令: 在Windows和Unix/Linux操作系统中,都提供了用于管理ARP缓存表的命令行工具,通常称为ARP命令。以下是一些常用的ARP命令及其用法:

  • arp:显示当前ARP缓存表的内容。

    • 在Windows中,可以在命令提示符(Command Prompt)中直接输入arp命令。
    • 在Unix/Linux中,可以使用arp -a命令显示ARP缓存表。
  • arp -d:删除指定IP地址的ARP缓存条目。

    • 例如,在Windows中,可以使用arp -d <IP地址>命令删除指定IP地址的ARP缓存条目。
  • arp -s:手动添加静态ARP缓存条目。

    • 例如,在Windows中,可以使用arp -s <IP地址> <MAC地址>命令手动添加指定IP地址和MAC地址的静态ARP缓存条目。

通过使用ARP命令,管理员可以查看和管理本地设备的ARP缓存表,包括查看当前的IP地址和MAC地址的映射关系,删除指定的ARP缓存条目,以及手动添加静态ARP缓存条目等操作。


在 PowerShell 中,你可以使用几种命令来管理 ARP(地址解析协议)缓存。以下是一些常用的命令:

1. 查看 ARP 缓存

要查看当前的 ARP 缓存,你可以使用 Get-NetNeighbor 命令:

powershell
Get-NetNeighbor

该命令会列出本地机器的所有 ARP 缓存条目,包括每个邻居的 IP 地址、MAC 地址和状态信息。

如果你只想查看某个特定网络接口的 ARP 缓存条目,可以加上 -InterfaceAlias 参数:

powershell
Get-NetNeighbor -InterfaceAlias "Ethernet"

2. 添加 ARP 缓存条目

你可以使用 New-NetNeighbor 命令手动添加 ARP 缓存条目。格式如下:

powershell
New-NetNeighbor -InterfaceAlias "Ethernet" -IPAddress "192.168.1.1" -LinkLayerAddress "00-14-22-01-23-45" -NeighborState Reachable

参数说明:

  • -InterfaceAlias:指定网络接口(如“Ethernet”)。
  • -IPAddress:指定目标 IP 地址。
  • -LinkLayerAddress:指定目标 MAC 地址。
  • -NeighborState:指定邻居状态,通常为 Reachable

3. 删除 ARP 缓存条目

如果需要删除特定的 ARP 缓存条目,可以使用 Remove-NetNeighbor 命令。例如,删除指定 IP 地址的 ARP 条目:

powershell
Remove-NetNeighbor -InterfaceAlias "Ethernet" -IPAddress "192.168.1.1"

这会删除在网络接口 Ethernet 上对应 IP 地址为 192.168.1.1 的 ARP 条目。

4. 刷新 ARP 缓存

PowerShell 本身没有直接的命令来清空 ARP 缓存,但你可以通过运行 arp 命令来删除 ARP 缓存中的所有条目:

powershell
arp -d *

这条命令会删除所有的 ARP 缓存条目,强制重新解析网络中的 IP 地址和 MAC 地址。

5. 查看特定的 ARP 缓存条目

如果你只想查看某个特定的 ARP 缓存条目,可以使用 arp -a 命令。例如:

powershell
arp -a 192.168.1.1

这将显示与 192.168.1.1 对应的 ARP 缓存信息。

6. 手动修改 ARP 缓存(需要管理员权限)

如果你有管理员权限,也可以通过 arp 命令来手动添加或删除 ARP 缓存条目。以下是添加条目的示例:

powershell
arp -s 192.168.1.1 00-14-22-01-23-45

这会为 192.168.1.1 添加一个静态 ARP 条目,MAC 地址为 00-14-22-01-23-45

要删除某个 ARP 条目,可以使用:

powershell
arp -d 192.168.1.1

PowerShell 提供了几种管理 ARP 缓存的方法,包括查看、添加、删除和清空缓存等。Get-NetNeighborRemove-NetNeighbor 是 PowerShell 中用于查看和删除 ARP 条目的主要命令,而 arp 命令则用于执行更低级的操作,如刷新和静态添加条目。

功能 命令及参数 描述 示例
显示 ARP 项 ARP -a [inet_addr] [-N if_addr] [-v] 显示当前 ARP 项。inet_addr 可指定某个 IP 地址,-v 表示详细模式。 arp -a 显示所有 ARP 项<br>arp -a 192.168.1.1 显示 192.168.1.1 的 ARP 项
显示详细信息 ARP -v 以详细模式显示 ARP 项,包括无效项和环回接口项。 arp -v 显示详细的 ARP 表,包括无效项
查询 ARP 表 ARP -g 与 -a 相同,显示 ARP 表。 arp -g 显示当前 ARP 表
删除 ARP 项 ARP -d inet_addr [if_addr] 删除指定 inet_addr 的 ARP 项。inet_addr 可为通配符 *,表示删除所有 ARP 项。 arp -d 192.168.1.1 删除 192.168.1.1 的 ARP 项<br>arp -d * 删除所有 ARP 项
添加 ARP 项 ARP -s inet_addr eth_addr [if_addr] 添加静态 ARP 项,inet_addr 为目标 IP 地址,eth_addr 为目标物理地址。if_addr 为可选的接口地址。 arp -s 192.168.1.1 00-aa-00-62-c6-09 添加静态项 192.168.1.1 和 00-aa-00-62-c6-09
指定接口显示 ARP -N if_addr 指定接口 if_addr 来显示 ARP 项。 arp -a -N eth0 显示 eth0 接口的 ARP 表
显示指定主机 ARP ARP -a inet_addr 仅显示指定 IP 地址 (inet_addr) 的 ARP 项。 arp -a 192.168.1.1 显示 192.168.1.1 的 ARP 项
添加静态项示例 示例:arp -s 157.55.85.212 00-aa-00-62-c6-09 示例命令,向 ARP 表中添加指定静态项。 arp -s 157.55.85.212 00-aa-00-62-c6-09 将 IP 157.55.85.212 和 MAC 地址 00-aa-00-62-c6-09 关联

进一步说明:

  • arp -a:显示当前设备的 ARP 表。可以使用 inet_addr(IP 地址)来指定只显示某个 IP 地址的项,-v 则会显示详细信息。
  • arp -d:删除某个 IP 地址对应的 ARP 项。使用 * 可以删除所有项。
  • arp -s:添加静态 ARP 项,手动指定 IP 地址和对应的物理地址(MAC 地址)。

通过增加了示例,能够更直观地理解各个命令的作用和使用方法。


ARP(Address Resolution Protocol,地址解析协议)命令的功能分类和化说明。ARP(Address Resolution Protocol)用于在局域网内将IP地址映射到物理MAC地址。命令可以显示、添加、删除和修改ARP表中的条目。

功能类别 命令选项 描述
显示ARP表 -a 显示当前的ARP条目。如果指定inet_addr,只显示指定计算机的IP和物理地址。
  -g -a,显示所有ARP条目。
  -v 以详细模式显示ARP条目,显示无效条目和回环接口上的条目。
  -N if_addr 显示指定网络接口if_addr的ARP条目。
修改ARP表 -s inet_addr eth_addr [if_addr] 添加静态ARP条目,将inet_addr(IP地址)与eth_addr(物理地址)关联。
  -d inet_addr [if_addr] 删除指定IP地址inet_addr的ARP条目。支持通配符*来删除所有条目。
ARP条目管理 inet_addr 指定互联网地址(IP地址)。
  eth_addr 指定物理地址(MAC地址),用6个十六进制字节表示,字节间用连字符分隔。
  if_addr 指定接口的IP地址,用于修改该接口的ARP表。默认情况下,选择第一个可用接口。
示例 arp -s 157.55.85.212 00-aa-00-62-c6-09 添加静态ARP条目,将IP地址157.55.85.212与MAC地址00-aa-00-62-c6-09关联。
  arp -a 显示当前的ARP表。

说明:

  • 显示ARP表:用于查看系统中已有的ARP条目,可以指定显示特定接口的ARP表或详细显示所有无效条目。
  • 修改ARP表:用于手动添加或删除ARP条目,常用于固定IP与物理地址的绑定。
  • ARP条目管理:指定IP地址、物理地址和接口地址进行精确的ARP表管理。

常见命令:

  • arp -a:显示所有ARP条目。
  • arp -s 192.168.1.1 00-aa-00-62-c6-09:添加静态ARP条目。
  • arp -d 192.168.1.1:删除IP地址为192.168.1.1的ARP条目。


Windows 中的 ARP(Address Resolution Protocol,地址解析协议) 命令用于显示和修改 ARP 缓存表,它是基于 ARP(Address Resolution Protocol,地址解析协议)的实用工具。ARP 协议的底层原理涉及到网络通信中的数据链路层和网络层之间的交互,下面我来解释一下 Windows ARP 命令的底层原理:

  1. ARP 缓存表: Windows 操作系统维护着一个 ARP 缓存表,其中存储了 IP 地址与 MAC 地址之间的映射关系。每当一台计算机需要与另一台计算机通信时,它会首先检查本地 ARP 缓存表以查找目标设备的 MAC 地址,如果缓存表中有对应的条目,则直接使用该条目;否则,就会发送 ARP 请求广播到局域网上的所有设备。

  2. ARP 请求和响应: 当一台计算机发送 ARP 请求时,它会向局域网上的所有设备发送一个 ARP 请求报文,询问目标 IP 地址对应的 MAC 地址。目标计算机收到 ARP 请求后,会发送 ARP 响应报文,其中包含自己的 MAC 地址。发送 ARP 请求的计算机收到 ARP 响应后,就可以将目标 IP 地址和 MAC 地址的映射关系存储到本地 ARP 缓存表中,以便后续的通信。

  3. ARP 命令的底层原理

    • arp:显示当前 ARP 缓存表的内容。该命令实际上是调用底层系统函数来获取并显示 ARP 缓存表中的条目。
    • arp -d:删除指定 IP 地址的 ARP 缓存条目。当执行该命令时,操作系统会在 ARP 缓存表中查找指定 IP 地址的条目,并将其删除。
    • arp -s:手动添加静态 ARP 缓存条目。该命令允许管理员手动添加指定 IP 地址和 MAC 地址的静态 ARP 缓存条目,这些条目不会因为超时而被自动删除。

通过使用这些 ARP 命令,管理员可以查看和管理本地设备的 ARP 缓存表,包括查看当前的 IP 地址和 MAC 地址的映射关系,删除指定的 ARP 缓存条目,以及手动添加静态 ARP 缓存条目等操作。这些命令实际上是通过操作系统提供的底层函数来实现对 ARP 缓存表的操作。

ARP(Address Resolution Protocol,地址解析协议) 命令是用于管理和查看主机的地址解析协议(Address Resolution Protocol,ARP)缓存的工具。ARP 是一个网络层协议,主要用于在同一网络中将 IP 地址解析为物理地址(MAC 地址)。以下是与 ARP 命令相关的协议和概念:

  1. IP(互联网协议)ARP 命令依赖于 IP 协议,因为它的主要作用是将 IP 地址映射到网络接口的 MAC 地址。ARP 是 IP 网络中常用的协议之一。

  2. 以太网(Ethernet):在以太网网络中,ARP 用于将 IP 地址转换成对应的以太网 MAC 地址,以便在以太网上进行通信。

  3. 网络接口:ARP 使用网络接口上的物理地址(例如 MAC 地址)与 IP 地址进行映射。因此,ARP 命令依赖于网络接口的存在及其对应的硬件地址。

  4. 路由协议:在网络中,路由协议用于确定数据包的传输路径,而 ARP 用于确保在同一局域网中数据包能够发送到正确的目标。

ARP 命令可用于查看和修改本地 ARP 缓存表,它显示 IP 地址和 MAC 地址之间的映射关系,以及管理这些映射的相关条目。这些映射关系对于局域网(LAN)中的网络通信至关重要。

ARP 命令的操作和应用场景包括:

  • 查看 ARP 缓存arp -a 可以显示本地主机的 ARP 缓存表,列出已解析的 IP 地址和对应的 MAC 地址。
  • 添加/删除 ARP 条目arp 命令可以用于手动添加或删除 ARP 缓存中的条目。

ARP 协议和 ARP 命令对网络通信至关重要,因为它们确保了 IP 数据包能够正确地在网络中传输,从而保证数据通信的准确性和可靠性。


Windows 中的 ARP(Address Resolution Protocol,地址解析协议)命令用于显示和修改本地系统的 ARP 缓存表,以及在本地网络上执行 ARP 查询。ARP 协议用于将 IP 地址解析为物理 MAC 地址,以便在局域网上正确路由数据包。

ARP 命令在 Windows 中的主要作用包括:

  1. 显示 ARP 表: 使用 arp -a 命令可以显示本地系统的 ARP 缓存表,其中包含了 IP 地址与对应的 MAC 地址之间的映射关系。

  2. 清除 ARP 缓存: 使用 arp -d 命令可以清除本地系统的 ARP 缓存表,这样可以强制系统重新进行 ARP 查询,更新或重新获取 IP 地址与 MAC 地址的映射关系。

  3. 添加静态 ARP 条目: 使用 arp -s 命令可以手动添加静态 ARP 条目到 ARP 缓存表中,这样可以强制指定 IP 地址与 MAC 地址之间的映射关系,而无需等待 ARP 查询。

  4. ARP 查询: 在 Windows 中,当系统需要与局域网上的另一台主机通信时,会通过 ARP 查询来获取目标主机的 MAC 地址。ARP 命令可以触发并显示这些 ARP 查询。

 Windows 中的 ARP 命令是用于管理本地系统的 ARP 缓存表和执行 ARP 查询的工具,可以帮助用户诊断网络连接问题、手动添加静态 ARP 条目以及清除缓存以强制更新 ARP 映射。


ARP(Address Resolution Protocol)命令

ARP(Address Resolution Protocol,地址解析协议)是一种用于解析网络层地址(如IPv4地址)与数据链路层地址(如MAC地址)之间映射关系的协议。它最早出现在 1982 年,由 David C. Plummer 在 RFC 826 中描述并定义。RFC 826 是 Internet 工程任务组(IETF)发布的一份文件,规定了 ARP 协议的工作原理和消息格式。

在早期的局域网中,计算机通常使用 ARP 协议来确定特定 IP 地址对应的 MAC 地址,以便在数据链路层发送数据帧。ARP 的出现填补了传统以太网中缺乏动态地址分配和管理机制的不足,为局域网中的设备提供了一种灵活有效的寻址和通信方式。

随着网络技术的发展,ARP 协议逐渐演化并衍生出多种变种,如 RARP(Reverse Address Resolution Protocol)、InARP(Inverse ARP)等,以满足不同网络环境下的需求。而在今天的网络中,ARP 仍然是一个基础且重要的协议,用于实现不同网络层之间的地址解析和通信。

 ARP 协议的起源可以追溯到 1982 年的 RFC 826,它为当时的局域网通信提供了一种关键的地址解析机制,成为了现代网络通信中不可或缺的组成部分。


ARP(Address Resolution Protocol,地址解析协议)命令在其发展过程中经历了多个阶段和变化,以适应不断演进的网络环境和需求。以下是 ARP 命令的发展阶段:

  1. 初期阶段

    • 初始的 ARP 命令用于手动管理和查看系统的 ARP 缓存,并提供基本的地址解析功能。用户可以使用命令行工具或操作系统提供的网络配置界面来执行 ARP 相关操作,如查看 ARP 表、添加静态 ARP 条目等。
  2. 集成阶段

    • 随着操作系统和网络设备的发展,ARP 命令逐渐与网络管理工具集成,提供更多自动化的网络配置和管理功能。例如,操作系统开始支持动态 ARP 表管理、自动 ARP 缓存清理、ARP 缓存定时更新等功能。
  3. 安全阶段

    • 随着网络安全意识的增强,ARP 命令开始引入安全相关的功能,如静态 ARP 条目的绑定、ARP 欺骗检测和防御机制等,以防止网络中的 ARP 欺骗攻击。
  4. 高级功能阶段

    • 随着网络技术的不断进步,ARP 命令也逐渐增加了更多高级功能,如与其他网络管理命令的集成、虚拟化环境下的 ARP 管理、软件定义网络(SDN)中的 ARP 控制等。
  5. 云端管理阶段

    • 随着云计算和大规模网络部署的兴起,ARP 命令开始融入云端网络管理平台,提供云原生的网络地址解析功能和自动化管理能力,以适应云环境下的网络管理需求。

 ARP 命令在其发展过程中从最初的基本地址解析功能逐步演变为提供更多自动化、安全和高级功能的网络管理工具,以适应不断变化的网络环境和复杂的网络管理需求。


ARP(Address Resolution Protocol,地址解析协议)命令在网络管理和故障排除中有多种应用场景,以下是其中一些常见的应用场景:

  1. 查看和管理 ARP 表

    • 管理员可以使用 ARP 命令查看设备的 ARP 表,了解当前网络中 IP 地址与 MAC 地址的映射关系,以便进行网络故障排除和资源管理。
  2. 手动添加静态 ARP 条目

    • 在某些情况下,管理员可能需要手动添加静态 ARP 条目,以确保特定 IP 地址与 MAC 地址的正确映射,避免地址解析错误或欺骗攻击。
  3. 诊断网络连接问题

    • 当网络设备无法正常通信时,管理员可以使用 ARP 命令检查设备之间的地址解析情况,排除因 ARP 映射问题导致的网络连接故障。
  4. 检测和防御 ARP 欺骗攻击

    • ARP 命令可以用于检测网络中是否存在 ARP 欺骗攻击,并采取相应的防御措施,如清除异常的 ARP 缓存条目或配置静态 ARP 条目来固定地址映射。
  5. 清除和更新 ARP 缓存

    • 在网络设备更换或重配置后,管理员可以使用 ARP 命令手动清除设备的 ARP 缓存,或者等待缓存自动过期并更新,以确保设备间的地址解析信息是最新的。
  6. 配合路由器和交换机进行故障排除

    • 在网络设备间存在通信问题时,ARP 命令可以用于协助配合路由器和交换机进行故障排除,以确定通信故障的具体原因并进行修复。

 ARP 命令在网络管理和故障排除中扮演着重要的角色,能够帮助管理员了解和管理设备间的地址映射关系,诊断网络连接问题,并对抗潜在的安全威胁。

arp /?

显示并修改地址解析协议(ARP)使用的 IP 到物理地址转换表。

ARP -s inet_addr eth_addr [if_addr]
ARP -d inet_addr [if_addr]
ARP -a [inet_addr] [-N if_addr] [-v]

-a            通过查询当前协议数据显示当前 ARP 条目。如果指定 inet_addr,则仅显示指定计算机的 IP 地址和物理地址。如果多个网络接口使用 ARP,则会显示每个 ARP 表的条目。
-g            等同于 -a。
-v            以详细模式显示当前 ARP 条目。将显示所有无效条目和环回接口上的条目。
inet_addr     指定互联网地址。
-N if_addr    显示由 if_addr 指定的网络接口的 ARP 条目。
-d            删除由 inet_addr 指定的主机。inet_addr 可以使用 * 作为通配符来删除所有主机。
-s            添加主机并将互联网地址 inet_addr 与物理地址 eth_addr 关联。物理地址由 6 个以连字符分隔的十六进制字节给出。该条目是永久的。
eth_addr      指定物理地址。
if_addr       如果存在,则指定应修改其地址转换表的接口的互联网地址。如果不存在,将使用第一个适用的接口。
示例:

arp -s 157.55.85.212   00-aa-00-62-c6-09  .... 添加静态条目。
arp -a                                    .... 显示 ARP 表。

arp -a /?

Displays and modifies the IP-to-Physical address translation tables used by
address resolution protocol (ARP).

ARP -s inet_addr eth_addr [if_addr]
ARP -d inet_addr [if_addr]
ARP -a [inet_addr] [-N if_addr] [-v]

  -a            Displays current ARP entries by interrogating the current
                protocol data.  If inet_addr is specified, the IP and Physical
                addresses for only the specified computer are displayed.  If
                more than one network interface uses ARP, entries for each ARP
                table are displayed.
  -g            Same as -a.
  -v            Displays current ARP entries in verbose mode.  All invalid
                entries and entries on the loop-back interface will be shown.
  inet_addr     Specifies an internet address.
  -N if_addr    Displays the ARP entries for the network interface specified
                by if_addr.
  -d            Deletes the host specified by inet_addr. inet_addr may be
                wildcarded with * to delete all hosts.
  -s            Adds the host and associates the Internet address inet_addr
                with the Physical address eth_addr.  The Physical address is
                given as 6 hexadecimal bytes separated by hyphens. The entry
                is permanent.
  eth_addr      Specifies a physical address.
  if_addr       If present, this specifies the Internet address of the
                interface whose address translation table should be modified.
                If not present, the first applicable interface will be used.
Example:
  > arp -s 157.55.85.212   00-aa-00-62-c6-09  .... Adds a static entry.
  > arp -a                                    .... Displays the arp table.

arp -a

Interface: 192.168.1.55 --- 0x13

--------------------------------------------

接口:网络接口的IP地址---标识符

-----------------------------------------------------------------------
  Internet Address      Physical Address      Type

     互联网地址               物理地址                       类型                

-----------------------------------------------------------------------         
  192.168.1.1           a0-36-79-d4-ce-84     dynamic   (动态)

-------------------------------------------------------------------------------
  192.168.1.255         ff-ff-ff-ff-ff-ff               static (静态)

--------------------------------------------------------------------------
  224.0.0.22            01-00-5e-00-00-16     static

-----------------------------------------------------------------------
  224.0.0.251           01-00-5e-00-00-fb     static

--------------------------------------------------------------------------
  224.0.0.252           01-00-5e-00-00-fc     static

-----------------------------------------------------------------------------
  239.255.255.250       01-00-5e-7f-ff-fa     static

---------------------------------------------------------------------------------

dynamic   (动态)

static (静态)

  • 单播地址:192.168.1.1
  • 有限广播地址:192.168.1.255
  • 多播地址:224.0.0.22, 224.0.0.251, 224.0.0.252, 239.255.255.250
  1. 224.0.0.22:属于永久性多播地址,用于OSPFv3协议。
  2. 224.0.0.251:属于永久性多播地址,用于mDNS (多播DNS) 服务发现,通常用于局域网内的设备发现和服务广告。
  3. 224.0.0.252:属于永久性多播地址,用于Link-local Multicast Name Resolution (LLMNR),用于在局域网内解析主机名。
  4. 239.255.255.250:属于临时性多播地址,用于SSDP (Simple Service Discovery Protocol) 发现服务,通常用于发现UPnP设备和服务。

ARP(Address Resolution Protocol,地址解析协议)命令时,可以根据不同级别的功能需求进行初级、中级和高级应用。以下是 ARP 命令在不同级别下的示例:

初级应用实例:

  1. 查看本地 ARP 缓存

    • 命令arp -a
    • 简要说明:显示本地计算机的 ARP 缓存表,列出与 IP 地址相关联的物理地址。
  2. 添加静态 ARP 条目

    • 命令arp -s 192.168.1.100 00-11-22-33-44-55
    • 简要说明:手动添加一个静态 ARP 条目,将 IP 地址映射到指定的 MAC 地址。

中级应用实例:

  1. 清空 ARP 缓存

    • 命令netsh interface ip delete arpcache
    • 简要说明:通过 netsh 命令清空整个 ARP 缓存,移除所有缓存的 ARP 条目。
  2. 限制 ARP 缓存大小

    • 命令netsh interface ipv4 set interface "Ethernet" neighborcachelimit=100
    • 简要说明:使用 netsh 命令限制特定网络接口的 ARP 缓存大小为 100 条目。

高级应用实例:

  1. 监视 ARP 数据包流量

    • 命令tcpdump -i eth0 arp
    • 简要说明:使用 tcpdump 工具监视指定网络接口上的 ARP 数据包流量。
  2. ARP 欺骗攻击检测

    • 命令arpwatch -i eth0
    • 简要说明:使用 arpwatch 工具监视指定网络接口上的 ARP 活动,以侦测潜在的 ARP 欺骗攻击。

以上是 ARP 命令在初级、中级和高级应用中的示例。根据需要,你可以进一步探索 ARP 命令的更多功能和用法,以满足特定网络管理和安全需求。


ARP(Address Resolution Protocol,地址解析协议)命令与其他命令组合使用时,可以实现更复杂的功能。以下是初级、中级和高级应用示例:

初级应用实例:

  1. 清空 ARP 缓存并重置网络接口
    • 命令组合netsh interface ip delete arpcache && ipconfig /release && ipconfig /renew
    • 简要说明:使用 netsh 命令清空 ARP 缓存,然后释放并续订网络接口的 IP 地址,以便重新获取新的 ARP 缓存。

中级应用实例:

  1. 清除 ARP 缓存并检测网络连通性

    • 命令组合netsh interface ip delete arpcache && ping -n 1 192.168.1.1
    • 简要说明:清空 ARP 缓存后,立即对特定 IP 地址进行 ping 测试,以检查网络连通性。
  2. 清除 ARP 缓存并重置网络适配器

    • 命令组合netsh interface ip delete arpcache && netsh interface reset
    • 简要说明:清空 ARP 缓存后,重置网络适配器以恢复网络连接状态。

高级应用实例:

  1. 清除 ARP 缓存并阻止指定 IP 地址的通信

    • 命令组合netsh interface ip delete arpcache && route add 192.168.1.0 mask 255.255.255.0 10.0.0.1 -p
    • 简要说明:清空 ARP 缓存后,使用 route 命令添加静态路由,将指定 IP 地址的流量重定向到虚拟网关,以阻止与该 IP 地址的通信。
  2. 清除 ARP 缓存并设置动态 ARP 防护

    • 命令组合netsh interface ip delete arpcache && netsh interface ipv4 set interface "Ethernet" dadtransmits=0 store=persistent
    • 简要说明:清空 ARP 缓存后,通过 netsh 命令禁用指定网络接口上的动态 ARP 解析,并将设置保存到永久存储中。

以上是将 ARP 命令与其他命令组合使用的初级、中级和高级应用实例。根据具体需求和环境,你可以进一步探索更多命令组合方式以实现更复杂的网络管理和安全任务。


Windows ARP 命令的初级应用大纲:

  1. ARP 命令的基本概述

    • ARP(Address Resolution Protocol,地址解析协议)是用于将 IP 地址转换为 MAC 地址的网络协议,Windows 提供了一组命令来管理 ARP 缓存表。
  2. 查看 ARP 缓存表

    • 使用 arp 命令可以查看当前系统的 ARP 缓存表,显示已解析的 IP 地址与对应的 MAC 地址。
  3. 删除 ARP 缓存表中的条目

    • 使用 arp -d 命令可以删除指定 IP 地址的 ARP 缓存条目,清除旧的或不必要的条目。
  4. 手动添加静态 ARP 条目

    • 使用 arp -s 命令可以手动添加静态 ARP 条目,建立固定的 IP 地址与 MAC 地址映射关系。
  5. 应用实例

    • 示例1:查看当前系统的 ARP 缓存表,了解已解析的 IP 地址与 MAC 地址的映射关系。
    • 示例2:删除 ARP 缓存表中指定 IP 地址的条目,解决网络通信问题或更新缓存信息。
    • 示例3:手动添加静态 ARP 条目,确保某些重要设备的通信稳定性。
  6. 常见问题和故障排除

    • 如何处理 ARP 缓存中的冲突或过期条目?
    • 如何识别和应对可能的 ARP 欺骗攻击?

通过掌握这些基本的 Windows ARP 命令,用户可以进行简单的网络管理和故障排除,提高网络通信的稳定性和可靠性。

Windows ARP 命令的中级应用大纲,它涵盖了更深入的功能和应用场景:

  1. ARP 缓存管理

    • 理解 ARP 缓存的工作原理和重要性。
    • 如何定期清理和管理 ARP 缓存,以确保其中的条目是最新和有效的。
  2. 动态 ARP 缓存更新

    • 理解 ARP 缓存表的动态更新机制,包括 ARP 请求和 ARP 响应的过程。
    • 如何处理 ARP 缓存表中的过期条目,以及如何触发动态更新过程。
  3. 静态 ARP 条目的使用

    • 理解静态 ARP 条目的作用和优点。
    • 如何手动添加、修改和删除静态 ARP 条目,以建立固定的 IP 地址与 MAC 地址的映射关系。
  4. ARP 欺骗检测与防范

    • 理解 ARP 欺骗攻击的工作原理和危害。
    • 如何使用 ARP 命令来检测潜在的 ARP 欺骗攻击,并采取相应的防范措施。
  5. 网络流量分析与监控

    • 如何利用 ARP 缓存信息进行网络流量分析和监控。
    • 如何识别异常的 ARP 行为,并进行相应的调查和处理。
  6. 脚本化管理与自动化

    • 如何利用脚本或自动化工具批量管理 ARP 缓存,以提高效率和减少人工操作的需求。

通过掌握这些中级的 Windows ARP 命令应用技巧,用户可以更深入地理解和管理网络中的 ARP 功能,提高网络的安全性、稳定性和性能

Windows ARP 命令的高级应用大纲,它涵盖了更复杂和高级的功能以及应用场景:

  1. 动态 ARP 缓存调优

    • 理解 ARP 缓存表的动态调整和优化策略,以提高网络性能和减少资源消耗。
    • 如何调整 ARP 缓存的大小、超时时间和刷新频率,以满足特定网络环境的需求。
  2. ARP 缓存攻击与防御

    • 深入理解 ARP 缓存投毒(ARP cache poisoning)攻击的原理和技术。
    • 如何利用 ARP 命令检测和防御 ARP 缓存攻击,包括使用静态 ARP 条目、网络隔离和入侵检测系统(IDS)等手段。
  3. ARP 协议分析与调试

    • 深入理解 ARP 协议的工作原理和报文结构。
    • 如何利用抓包工具(如Wireshark)对 ARP 报文进行分析和调试,以解决网络中的 ARP 相关问题。
  4. ARP 安全加固

    • 深入理解 ARP 安全加固的原理和方法,包括使用静态 ARP 条目、ARP 欺骗检测和防御技术等。
    • 如何实施 ARP 安全加固策略,保护网络免受 ARP 相关攻击和威胁。
  5. 网络流量优化与负载均衡

    • 如何利用 ARP 缓存信息进行网络流量优化和负载均衡,以提高网络性能和可用性。
    • 如何利用动态 ARP 缓存更新和调优策略,实现更有效的网络流量管理和负载分配。
  6. 自定义 ARP 实现

    • 如何利用编程语言(如Python)实现自定义的 ARP 功能,以满足特定应用场景的需求。
    • 如何利用自定义 ARP 实现进行网络攻防实验和研究,深入理解 ARP 协议的工作原理和安全性。

通过掌握这些高级的 Windows ARP 命令应用技巧,用户可以更深入地理解和利用 ARP 功能,保护和优化网络的安全性、稳定性和性能。

Windows ARP 命令的专家级应用大纲,涵盖了最深层次的功能和应用场景:

  1. ARP 欺骗攻击与逆向工程

    • 深入理解 ARP 欺骗攻击的各种变种和技术。
    • 如何利用 ARP 欺骗攻击进行网络渗透测试和安全评估,以及如何对抗和防范这些攻击。
  2. ARP 欺骗检测与防御系统(ADFS)

    • 理解 ARP 欺骗检测与防御系统的原理和设计。
    • 如何设计和部署自定义的 ADFS,以检测和防御网络中的 ARP 欺骗攻击。
  3. ARP 协议安全性分析与改进

    • 深入分析 ARP 协议的安全性问题和潜在漏洞。
    • 如何提出和实现改进 ARP 协议安全性的方案,包括基于公钥加密的 ARP 机制和基于区块链的 ARP 缓存验证。
  4. ARP 与 SDN(软件定义网络)集成

    • 理解 ARP 在 SDN 环境中的作用和意义。
    • 如何利用 SDN 技术对 ARP 进行集中管理和优化,以实现更灵活和智能的网络控制和管理。
  5. ARP 在 IPv6 网络中的应用

    • 深入理解 ARP 在 IPv6 网络中的演变和变化。
    • 如何利用 ARPv6(Neighbor Discovery Protocol)对 IPv6 网络中的主机进行地址解析和路由优化。
  6. ARP 安全审计与合规性监管

    • 如何利用 ARP 缓存信息进行安全审计和合规性监管。
    • 如何设计和实施基于 ARP 的网络安全监控和报告机制,以满足行业标准和法律法规的要求。

通过深入研究和应用这些专家级的 Windows ARP 命令技术,用户可以在网络安全领域取得更深层次的理解和实践,提升网络安全防护能力和应对复杂攻击的能力。

Windows ARP 命令的顶级应用大纲,涵盖了最高级别的功能和应用场景:

  1. ARP 缓存管理与优化

    • 理解 ARP 缓存的工作原理和作用。
    • 如何利用高级的 Windows ARP 命令管理和优化 ARP 缓存,包括手动添加、删除和修改 ARP 条目,以及调整缓存大小和超时时间。
  2. ARP 欺骗攻击分析与对抗

    • 深入分析 ARP 欺骗攻击的原理和技术。
    • 如何利用高级的 Windows ARP 命令检测、防御和对抗 ARP 欺骗攻击,包括静态 ARP 条目的配置、动态 ARP 监控和入侵检测系统的应用。
  3. ARP 安全加固与审计

    • 如何利用高级的 Windows ARP 命令加固网络安全,防范 ARP 相关攻击和威胁。
    • 如何实施 ARP 审计机制,监控和记录 ARP 操作,及时发现和应对安全风险。
  4. ARP 与网络性能优化

    • 如何利用高级的 Windows ARP 命令优化网络性能,提高数据传输效率和响应速度。
    • 如何通过动态 ARP 缓存调优和流量管理,实现网络负载均衡和带宽优化。
  5. ARP 与软件定义网络(SDN)集成

    • 深入理解 ARP 在 SDN 架构中的作用和应用。
    • 如何利用高级的 Windows ARP 命令与 SDN 控制器集成,实现智能化的网络管理和控制。
  6. ARP 在云计算环境中的应用

    • 如何在云计算环境中利用高级的 Windows ARP 命令管理和优化网络连接,确保云端应用的稳定性和安全性。
    • 如何通过 ARP 操作监控和审计,确保云端网络的合规性和安全性。

通过深入研究和应用这些顶级的 Windows ARP 命令技术,用户可以在网络安全和性能优化领域达到最高水平,保障网络的稳定性、安全性和高效性。


posted @ 2024-03-28 21:10  suv789  阅读(7241)  评论(0)    收藏  举报